🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


A personificação de marca é o uso não autorizado do nome, logotipo, domínio ou identidade de executivos de uma empresa para enganar seus clientes, parceiros ou funcionários, geralmente com o objetivo de roubar credenciais, dinheiro ou dados. Isso transforma a reputação da própria marca em uma arma: as pessoas confiam em um logotipo ou domínio familiar e agem antes de examiná-lo.
As técnicas utilizadas, phishing e spoofing, foram os crimes cibernéticos mais relatados nos Estados Unidos em 2024, com 193.407 denúncias ao Internet Crime Complaint Center do FBI. A IA generativa agravou o problema, permitindo que atacantes criem sites, perfis e clones de voz falsos e convincentes em grande escala.
É por isso que é essencial saber o que é a personificação de marca, seus principais tipos, como cada um funciona e como detectar, prevenir, denunciar e derrubar campanhas de personificação antes que cheguem aos clientes.
A personificação de marca, também conhecida como abuso de marca ou spoofing de marca, é qualquer tentativa de fazer passar conteúdo fraudulento como um ativo oficial da marca. Os atacantes copiam elementos suficientes da identidade visual, nome, domínio ou mensagens de uma marca para passar por uma verificação rápida, e então colocam o conteúdo falso onde os clientes esperam encontrar a marca real. O alvo não é uma falha técnica, mas a confiança humana, e é por isso que a personificação de marca atinge clientes que as ferramentas de segurança internas nunca veem.
Cada personificação bem-sucedida transfere a confiança conquistada a duras penas pela marca para o atacante. As vítimas que perdem dinheiro ou credenciais frequentemente culpam a empresa real, portanto, o dano se estende além da fraude imediata, afetando a reputação, a fidelidade do cliente e a exposição jurídica.
A maioria das campanhas de personificação de marca segue o mesmo padrão de quatro etapas:
Os atacantes copiam logotipos, esquemas de cores, modelos de e-mail e imagens de produtos da marca legítima.
Após coletar os ativos da marca, os atacantes registram um domínio semelhante, clonam uma página de login ou checkout, ou criam um perfil ou aplicativo social falso.
Eles alcançam as vítimas por e-mail, anúncios em redes sociais e mecanismos de busca, aplicativos de mensagens ou listagens de suporte falsas onde os clientes esperam encontrar a marca real.
Por fim, os atacantes coletam credenciais, pagamentos ou instalações e, em seguida, migram para uma nova infraestrutura antes que a marca consiga derrubar a farsa.
A personificação de marca aparece em diversos canais, e uma única campanha frequentemente combina vários deles simultaneamente. A tabela resume os principais tipos, seguidos por uma análise mais detalhada de cada um.
Os atacantes falsificam um endereço de remetente ou registram um domínio semelhante e, em seguida, enviam mensagens que copiam os modelos de e-mail da marca para coletar credenciais ou pagamentos. Phishing que abusa de uma marca de confiança é uma das formas mais comuns de fraude online, e um único modelo pode atingir milhares de clientes de uma só vez.
O typosquatting registra domínios que se assemelham ao endereço real por meio de trocas de caracteres (substituir "m" por "rn"), palavras adicionadas (brand-support.com) ou extensões alternativas (.co em vez de .com). Esses domínios hospedam as páginas clonadas para as quais uma campanha direciona as vítimas e, muitas vezes, utilizam hospedagem legítima para evitar listas de bloqueio.
Os atacantes clonam o portal de login, a página de pagamento ou a loja online de uma marca, copiando-a com precisão suficiente para passar por um olhar rápido. Lojas falsas anunciam produtos com desconto, coletam pagamentos e dados de cartão, e não entregam nada. Muitas são criadas para permanecerem ativas apenas o tempo suficiente para coletar dados das vítimas antes de serem substituídas.
Contas, páginas e grupos falsos de marcas desviam seguidores, realizam sorteios fraudulentos e direcionam pessoas para páginas de coleta de credenciais. Os impostores se passam por representantes de suporte ao cliente ou de vendas em mensagens diretas. Selos de verificação abusados fazem com que essas contas pareçam autênticas, que é exatamente a confiança na qual os atacantes se baseiam.
Aplicativos maliciosos em lojas de terceiros, e às vezes em lojas oficiais, copiam o nome, o ícone e o design de uma marca para enganar os usuários e levá-los a instalá-los. Uma vez instalados, eles coletam credenciais de login, dados de pagamento ou permissões do dispositivo. Aplicativos bancários e de compras desatualizados ou clonados são alvos comuns.
Os atacantes compram anúncios pagos em buscas e redes sociais que se passam por uma marca, muitas vezes aparecendo acima dos resultados genuínos. Os anúncios levam a domínios semelhantes e lojas falsas. Como o anúncio está em uma plataforma confiável e aparece no topo, os clientes clicam nele esperando encontrar o site oficial.
A impersonificação de executivos, base da fraude de CEO e do comprometimento de e-mail corporativo, finge ser um líder sênior para pressionar funcionários a transferir dinheiro, comprar vales-presente ou compartilhar dados. Os atacantes pesquisam o alvo, imitam o tom do executivo e adicionam urgência, muitas vezes cronometrando as solicitações para quando o verdadeiro líder está viajando ou inacessível.
Fraudadores publicam números de atendimento ao cliente e páginas de suporte falsos em fóruns, redes sociais e resultados de busca. Vítimas que buscam ajuda ligam para o número, falam com um impostor e entregam detalhes da conta ou acesso remoto. O golpe prospera onde quer que o contato de suporte real de uma marca seja difícil de encontrar.
O Quishing coloca o QR code de uma marca em e-mails, cartazes, parquímetros ou panfletos que levam a uma página falsa. Como um QR code esconde seu destino até ser escaneado, as vítimas não conseguem inspecionar o link da mesma forma que fariam com um endereço digitado, o que torna a isca eficaz em dispositivos móveis.
A IA generativa permite que atacantes clonem a voz ou o rosto de um executivo para aplicar golpes, criar endossos falsos ou realizar videochamadas que autorizam transferências fraudulentas. Clones de voz criados a partir de poucos segundos de áudio público já convenceram funcionários a aprovar pagamentos, e vídeos deepfake já foram usados para se passar por líderes em reuniões em tempo real.
Estes termos se sobrepõem e são frequentemente usados como sinônimos, mas descrevem coisas diferentes. A imitação de marca é o objetivo; phishing e spoofing são as técnicas usadas para alcançá-lo.
Em resumo, um atacante usa o spoofing de domínio e o phishing como métodos, e a imitação de marca como o disfarce que faz esses métodos funcionarem.
A imitação de marca ocorre constantemente em todos os setores voltados ao consumidor. A pesquisa da CloudSEK documentou a industrialização dessas campanhas, incluindo mais de 2.000 lojas falsas com temas festivos criadas em torno de grandes eventos de vendas, cada uma projetada para coletar alguns milhares de dólares de compradores antes de ser derrubada.
Sua pesquisa sobre páginas e canais falsos encontrou grupos falsificados executando ofertas fraudulentas sob a identidade de uma marca bancária, imitadores se passando por representantes de contas para obter dados via phishing e canais não oficiais vendendo produtos falsificados sob marcas de e-commerce.
Outros padrões comuns incluem portais de login bancário falsos que capturam credenciais, mensagens de texto fraudulentas de entrega e correios que se passam por transportadoras, aplicativos móveis falsos que imitam serviços financeiros e páginas de checkout clonadas anunciadas por meio de anúncios pagos em mecanismos de busca. As marcas visadas abrangem os setores bancário, de e-commerce, logística, tecnologia e serviços governamentais.
A imitação de marca prejudica clientes, a marca e as equipes internas simultaneamente, e o dano muitas vezes perdura após o fim da campanha.
A falsificação de marca ocorre fora da telemetria interna normal, por isso as ferramentas de segurança padrão raramente a detectam. A detecção depende de visibilidade externa contínua em todos os canais que os atacantes realmente utilizam. Fique atento a estes sinais:
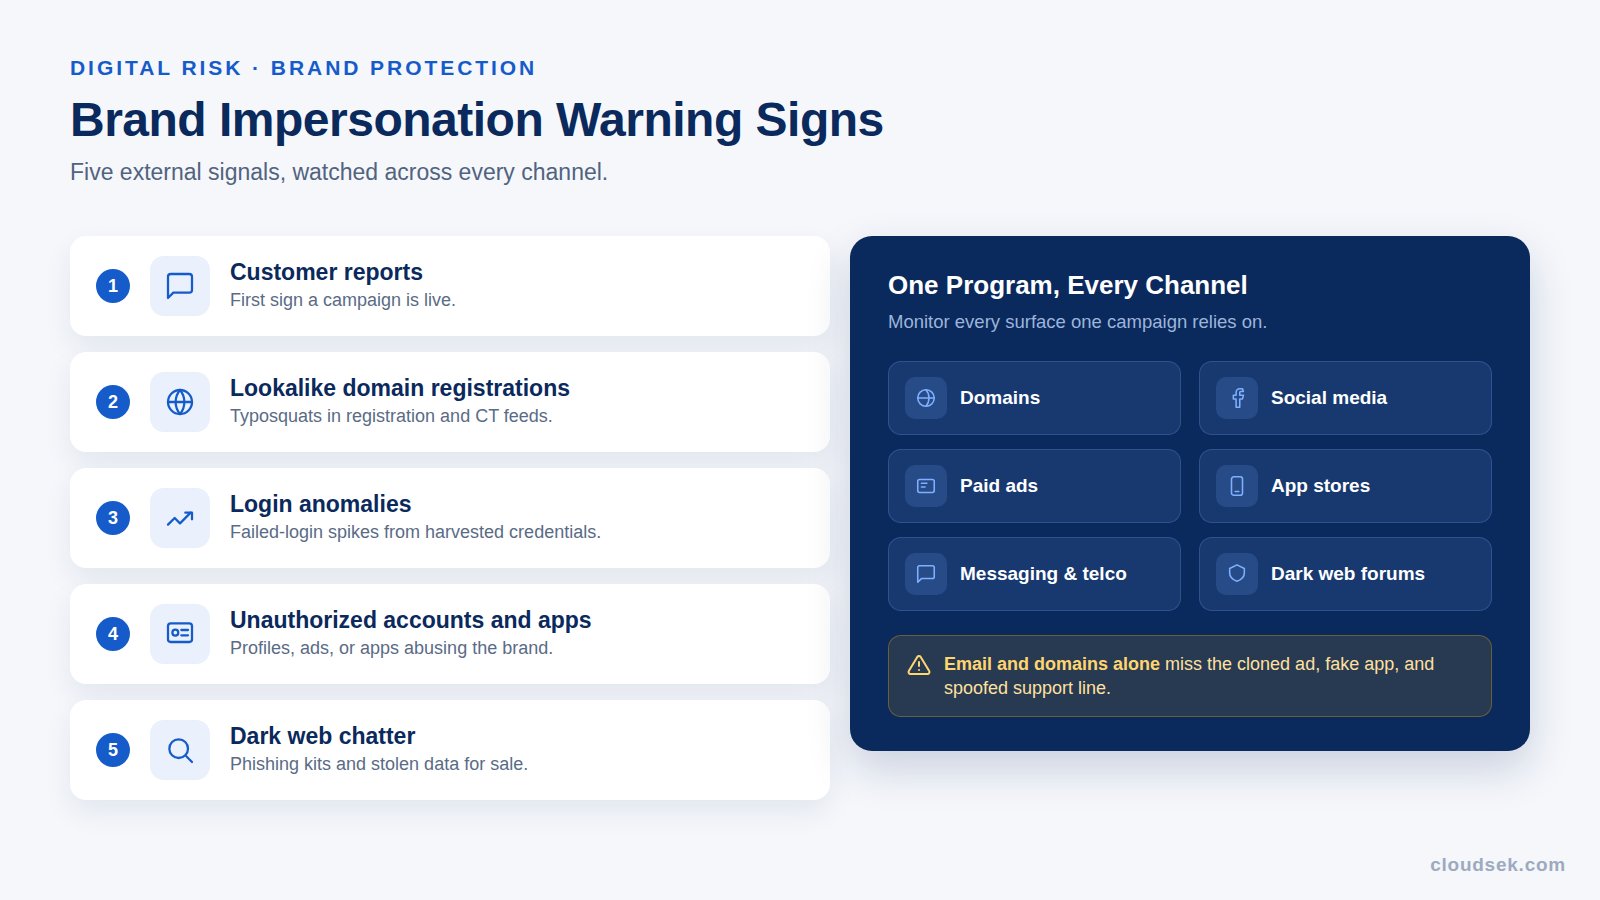
Um monitoramento eficaz abrange domínios, redes sociais, anúncios pagos, lojas de aplicativos, canais de mensagens e telecomunicações, além de fóruns da dark web, de forma integrada. Um programa que monitora apenas e-mails e domínios deixa passar o anúncio clonado, o número de suporte falso e o aplicativo fraudulento dos quais a mesma campanha depende.
A prevenção não consegue impedir todas as falsificações, pois os canais mais expostos estão fora do controle da marca. No entanto, ela pode fechar as brechas mais simples e reduzir o número de vítimas que uma campanha consegue converter.
A autenticação de múltiplos fatores ajuda quando uma credencial chega a um login legítimo, mas uma página falsa pode capturá-la antes que qualquer desafio de MFA seja aplicado. Isso torna a detecção e a remoção externas a primeira linha de defesa, com o MFA servindo como uma rede de segurança.
Detectar uma fraude só reduz o risco quando a infraestrutura é derrubada, e a velocidade determina quantos clientes ela atinge. Uma remoção eficaz de phishing e domínios segue um caminho claro:
Sim. A falsificação de marca pode violar diversas leis e estruturas jurídicas. Nos Estados Unidos, a Lei Lanham oferece recursos civis para violação de marca registrada, e a regra de falsificação da FTC proíbe que alguém se passe falsamente por uma empresa.
Na União Europeia, a Lei dos Serviços Digitais estabelece obrigações para as plataformas em relação à falsificação de conteúdo. Especificamente para domínios, a UDRP da ICANN oferece um caminho administrativo para contestar registros semelhantes. A aplicação da lei ainda depende de a marca detectar o abuso e agir sobre ele.
Como a falsificação de marca ocorre em canais externos, as empresas precisam de visibilidade e capacidade de remoção além do seu próprio perímetro. CloudSEK XVigil monitora continuamente a surface, deep e dark web em busca de falsificações em domínios, redes sociais, aplicativos móveis, anúncios pagos e listagens falsas de suporte ao cliente, classificando as ameaças de acordo com sua atividade e alcance aos clientes.
Quando uma fraude é confirmada, a equipe interna de remoção do CloudSEK conduz o processo até a exclusão por meio de relacionamentos diretos com registradores, provedores de hospedagem e plataformas, cobrindo desde o envio da solicitação até o acompanhamento e a confirmação.
A equipe realizou mais de 2.200 remoções em um único trimestre, com uma taxa de sucesso de 96% e um tempo médio de resposta de cerca de quatro dias úteis. O CloudSEK foca na detecção e remoção externa, em vez de atuar como um gateway de e-mail ou ferramenta de endpoint do lado do cliente, oferecendo às equipes de marca, segurança e fraude uma visão única da falsificação e um caminho para removê-la rapidamente.
Um exemplo comum é um golpista registrar um domínio que se assemelha ao endereço real de um banco, enviar um e-mail que copia o design da instituição e incluir um link para uma página de login falsa que captura as credenciais da vítima.
Sim. Ela pode violar leis de marcas registradas, como a Lei Lanham dos EUA, a regra de falsificação da FTC e a Lei dos Serviços Digitais da UE. Domínios semelhantes podem ser contestados por meio do processo UDRP da ICANN.
Os sinais incluem relatos de clientes sobre e-mails ou anúncios suspeitos, domínios semelhantes aparecendo em feeds de registro, picos de falhas de login e contas ou aplicativos não autorizados usando o nome da marca. O monitoramento externo contínuo revela esses problemas precocemente.
A falsificação de marca é o objetivo de se passar por uma marca confiável. O phishing é uma técnica, composta por mensagens fraudulentas para enganar pessoas e levá-las a compartilhar dados, frequentemente usada para realizar a falsificação de marca. Nem todo phishing falsifica uma marca.
Denuncie com evidências ao registrador de domínio e ao provedor de hospedagem, abra uma reclamação UDRP para domínios semelhantes e utilize os canais de denúncia de plataformas e redes de anúncios. Remover os anúncios e contas conectados simultaneamente impede que a campanha seja redirecionada.
A IA reduz o custo de falsificações convincentes, gerando páginas de phishing sofisticadas, vozes clonadas e vídeos deepfake em escala. Isso permite que os atacantes executem mais campanhas em vários canais simultaneamente, aumentando tanto o volume quanto a credibilidade dos ataques.
