🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


AIVigil é uma plataforma de monitoramento de superfície de ataque nativa em IA que descobre, monitora e protege continuamente infraestrutura de IA exposta, servidores MCP, credenciais de IA vazadas, bancos de dados vetoriais, fluxos de trabalho de agentes e IA sombra em toda a internet.


Empresas globais e companhias da Fortune 500 confiam na CloudSEK para fortalecer sua postura de cibersegurança.
O AIVigil ajuda organizações a descobrir, monitorar e proteger superfícies de ataque de IA em modelos, prompts, APIs e integrações de IA. Criado para ambientes de IA modernos, com detecção contínua de ameaças e monitoramento de segurança de IA em tempo real.

Descubra servidores MCP,
armazenamentos vetoriais, fluxos de trabalho de agentes e modelos de IA.
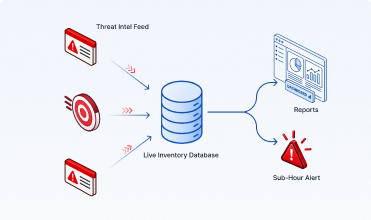
Acione alertas, relatórios e respostas
a partir de uma visão unificada de ativos de IA.

Pontue a exposição usando a agência do agente, estado de autenticação, raio de explosão e sinais em tempo real.
O AIVigil descobre, analisa e monitora continuamente superfícies de ataque de IA em modelos, prompts, APIs e integrações de IA. Criado para oferecer detecção de ameaças de IA em tempo real, visibilidade de riscos de IA e monitoramento contínuo de segurança de IA.
O AIVigil descobre, analisa e monitora continuamente superfícies de ataque de IA em modelos, prompts, APIs e integrações de IA. Criado para oferecer detecção de ameaças de IA em tempo real, visibilidade de riscos de IA e monitoramento contínuo de segurança de IA.
Descubra servidores MCP, bancos de dados vetoriais, fluxos de trabalho de agentes e modelos de IA.
Função: Encontrando a Shadow AI.
Varredura Específica para MCP, Análise de Fluxo de Trabalho Agêntico, Varredura da Cadeia de Suprimentos, Red Teaming de IA Ativo.
Função: Contextualização da Vulnerabilidade.
Pipeline de Inteligência de Ameaças em Tempo Real, Inventário Unificado de Ativos (AI BOM), Relatórios e Remediação Automatizados.
Função: Operacionalização da Postura.
Visualize, monitore e proteja toda a sua superfície de ataque de IA a partir de uma única plataforma.
Os guias mais recentes e úteis da CloudSEK.
O gerenciamento da superfície de ataque de IA é a descoberta, o monitoramento e a redução contínuos de riscos de segurança em toda a infraestrutura de IA de uma organização — incluindo aplicações de LLM, APIs de IA, servidores MCP, armazenamentos vetoriais, fluxos de trabalho agenticos e endpoints de inferência de modelo. Ele identifica vetores de acesso inicial na camada de IA — como injeção de prompt, abuso de modelo e APIs de IA expostas — antes que os invasores possam explorá-los e encadeá-los em um caminho de ataque executável.

A injeção de prompt é uma técnica de ataque em que entradas maliciosas substituem as instruções do sistema de um modelo de IA para extrair dados, executar ações não autorizadas ou contornar controles de segurança. Existem dois tipos principais: injeção de prompt direta (entradas fornecidas pelo usuário que substituem os prompts do sistema) e injeção de prompt indireta (conteúdo malicioso incorporado em documentos ou fontes de dados externas que o modelo de IA processa). O AIVigil monitora continuamente endpoints de LLM, APIs de IA e fluxos de trabalho agenticos para ambos os tipos — identificando vulnerabilidades de injeção de prompt antes que sejam exploradas.
O AIVigil descobre todos os componentes da sua superfície de ataque de IA, incluindo: servidores MCP (Model Context Protocol), armazenamentos vetoriais e bancos de dados de embedding, fluxos de trabalho agenticos e agentes de IA, endpoints de grandes modelos de linguagem (LLM), aplicações e APIs integradas com IA, registros de modelos, clusters de GPU e serviços de inferência de IA, e pipelines de dados de treinamento. A descoberta é contínua e inclui implementações de IA sombra — sistemas de IA em execução sem o conhecimento da equipe de segurança.
As ferramentas tradicionais de SAST, DAST e scanners de vulnerabilidade foram criadas para defeitos em nível de código em softwares convencionais. Elas não conseguem detectar injeção de prompt, abuso de modelo, sequestro de agente ou exposições de banco de dados vetorial, porque esses riscos operam na camada de modelo de IA e de inferência — não na camada de código. O AIVigil foi criado especificamente para a superfície de ataque de IA, monitorando os vetores de acesso inicial exclusivos que os sistemas de IA introduzem.
O AIVigil identifica vetores de acesso inicial na camada de IA e os envia para o Nexus AI, a camada de inteligência de caminho de ataque da CloudSEK. O Nexus AI correlaciona os riscos de IA com sinais de ameaças externas do XVigil (dark web, atividade de agentes de ameaças) e riscos da cadeia de suprimentos de terceiros do SVigil para produzir um gráfico de ataque validado — mostrando exatamente como os invasores encadearão uma vulnerabilidade de IA com uma credencial vazada ou exposição de fornecedor em um caminho de ataque real e executável.
O AIVigil foi desenvolvido para CISOs, chefes de segurança de IA, equipes de operações de segurança e equipes de engenharia de IA/ML em empresas que implementam sistemas de IA em escala. Ele oferece aos líderes de segurança a visibilidade necessária para responder às perguntas que conselhos e órgãos reguladores estão fazendo agora: quais sistemas de IA estamos executando, quais são os vetores de acesso inicial e como estamos monitorando e gerenciando o risco na camada de IA?