🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


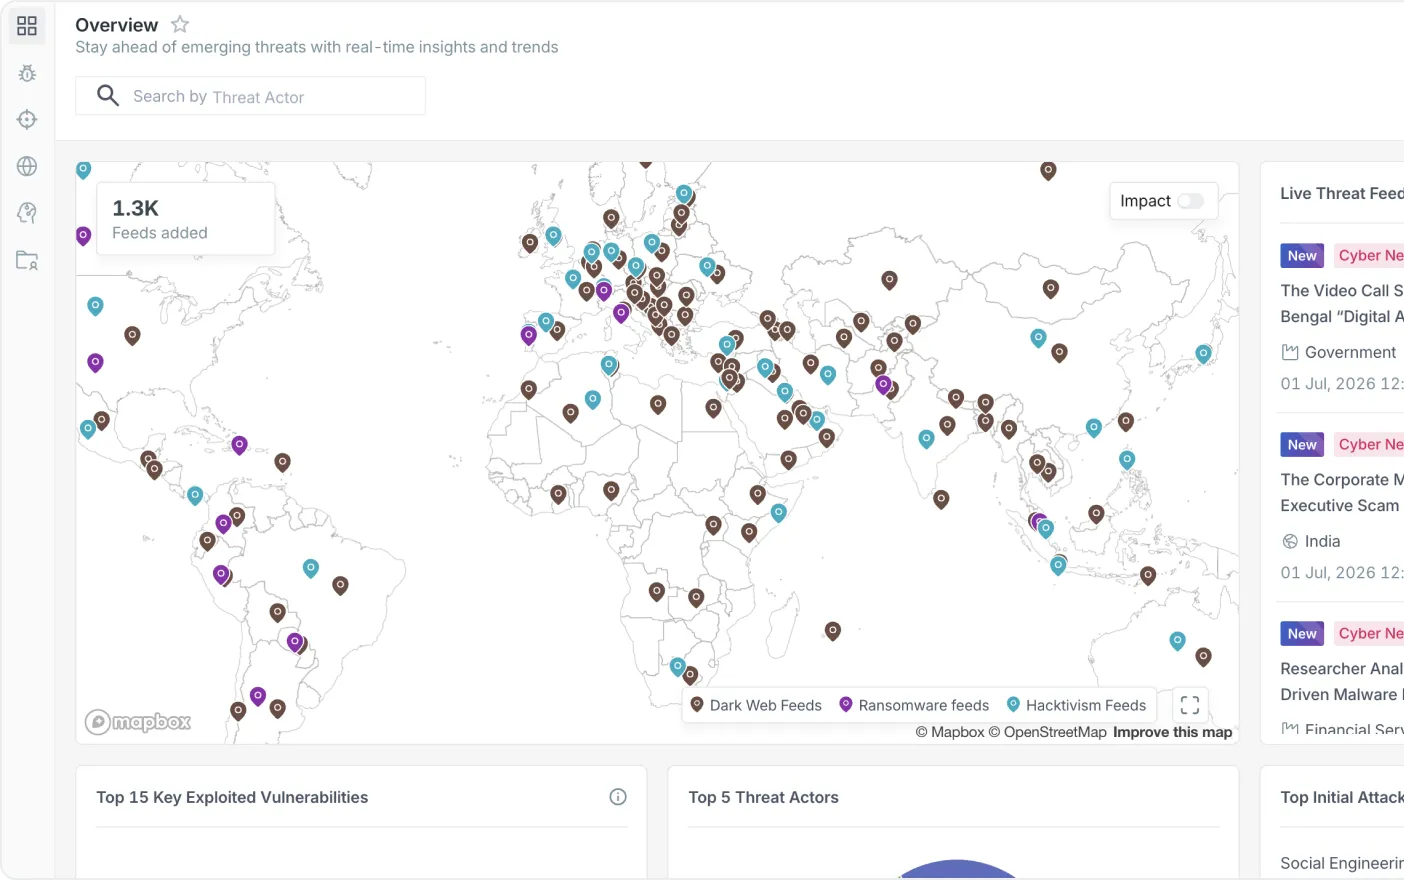
A Inteligência de Ameaças Cibernéticas da CloudSEK fornece informações em tempo real e personalizadas por setor sobre agentes de ameaças, vulnerabilidades, malwares e atividades de hacktivismo, para que as equipes de segurança saibam quem tem probabilidade de atacá-las e como.


Empresas globais e empresas da Fortune 500 confiam na CloudSEK para fortalecer sua postura de segurança cibernética.
Agentes de ameaças rastreados com suas táticas e técnicas
Módulos de inteligência em todo o cenário de ameaças
Alertas personalizados por setor sobre atividades emergentes
Fontes monitoradas na web aberta, deep web e dark web
Pare de fazer triagem de feeds fragmentados e comece a agir com base em riscos específicos do setor curados por IA.

Monitore mais de 30.000 agentes de ameaças, variantes de ransomware e explorações de vulnerabilidades ativas em fontes da web aberta e dark web.

Monitore a intenção, o comportamento e os cronogramas de exploração de agentes de ameaças para mapear riscos reais e enriquecer possíveis vetores de ataque.

Receba inteligência curada relevante para o seu setor e região, mantendo sua equipe de segurança focada em ameaças de alta prioridade.
Este é o caminho que cada sinal percorre.

Sinais coletados de fontes abertas, investigações na deep e dark web, logs de malware e relatórios de incidentes.

A IA filtra e seleciona relatórios de fontes confiáveis, classificados de acordo com seu setor, região e perfil de risco.

Incidentes relacionados são vinculados a tendências globais de ataque, e o contexto de agentes e CVEs é transmitido ao Agente de IA.
As equipes recebem inteligência priorizada sobre quem as está visando, o que está sendo explorado e o que deve ser feito primeiro.
A CloudSEK Threat Intelligence responde a uma pergunta fundamental: quem provavelmente nos atacará, o que estão explorando e como farão isso?
Os adversários, exposições e campanhas que compõem o cenário de ameaças do seu setor.

Grupos APT, coletivos cibercriminosos, afiliações a estados-nação, grupos de ransomware, campanhas de hacktivismo, táticas, técnicas e procedimentos

CVEs exploradas ativamente, cronogramas de exploração, campanhas de malware, logs de malware, infraestrutura maliciosa, metodologias de ataque

Fontes abertas, Deep e dark web, fóruns clandestinos, mercados ilegais, HUMINT, relatórios de incidentes
Detecte precocemente, responda mais rápido e mantenha-se à frente dos adversários ativos no seu setor.

Perfis de agentes de ameaças, suas táticas, atividades e possíveis afiliações.
Insights sobre métodos de ataque e infraestrutura maliciosa para antecipar os movimentos dos adversários.

Monitore vulnerabilidades exploradas ativamente e priorize as CVEs que exigem ação.

Monitore campanhas de malware por meio de dados de malware e investigações na deep/dark web.

Resumos com curadoria de IA sobre notícias cibernéticas confiáveis e relevantes para o seu setor e região.

Monitore atividades cibercriminosas ocultas, marketplaces, ferramentas e operações.

Acompanhe vulnerabilidades emergentes e exploradas, tendências, cronogramas e contexto da dark web.

Monitore atividades de ransomware, alvos, vulnerabilidades e possíveis impactos nos negócios.

Monitore campanhas, alvos, táticas e motivações de hacktivistas.
Cobertura de adversários e profundidade de atribuição para criar modelos de ameaças do setor, informar as partes interessadas e monitorar os grupos relevantes para o negócio.
Enriquecimento que informa aos analistas se um alerta está conectado a um ator conhecido, uma CVE explorada ou uma campanha ativa, para que a triagem tenha contexto.
Inteligência de exploração que classifica CVEs pelo que os adversários estão realmente utilizando, em vez de apenas pela pontuação de severidade.
Relatórios personalizados sobre quem está visando o setor e o que estão explorando, em um formato que apoia conversas com conselhos e órgãos reguladores.
Um feed relata o que aconteceu. A inteligência diz o que isso significa para você. A diferença aparece em quatro frentes.


Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
O CloudSEK Threat Intelligence é a plataforma de inteligência contra ameaças cibernéticas da CloudSEK. Ela fornece inteligência em tempo real e personalizada para o setor sobre agentes de ameaças, vulnerabilidades exploradas, malwares, ransomwares e atividades de hacktivismo, monitorando um banco de dados em constante crescimento com mais de 30.000 agentes de ameaças, juntamente com suas táticas, técnicas, procedimentos e métodos de ataque em evolução.

O CloudSEK Threat Intelligence rastreia um banco de dados em constante crescimento com mais de 30.000 agentes de ameaças. Cada perfil abrange as táticas, técnicas, procedimentos, atividades passadas e, quando relevante, suas afiliações a estados-nação, para que as equipes entendam quem está visando seu setor e como.
A plataforma utiliza fontes abertas, investigações na dark web, logs de malware, relatórios de incidentes e inteligência humana. A IA seleciona relatórios de fontes confiáveis, destacando a atividade mais relevante para o setor, região e perfil de risco do cliente, em vez de fornecer um feed indiferenciado.
O CloudSEK Threat Intelligence monitora CVEs explorados ativamente, cronogramas de exploração e discussões na dark web sobre vulnerabilidades, para que as equipes de segurança saibam quais CVEs estão sendo usados como arma antes que sejam amplamente explorados. Isso permite que as equipes de gestão de vulnerabilidades priorizem com base na exploração real, em vez de apenas na pontuação de gravidade.
O CloudSEK Threat Intelligence é uma inteligência mais ampla sobre agentes de ameaças, CVEs, malware e ransomware no cenário global. O XVigil é a plataforma de proteção contra riscos digitais da CloudSEK, focada em exposições específicas da organização, como credenciais vazadas, abuso de marca e domínios falsos. O Threat Intelligence informa quem está atacando e como; o XVigil informa onde sua organização está exposta.
Sim. A plataforma fornece inteligência sobre ransomware com alertas em tempo real sobre atividades globais de ransomware, avaliações de impacto e visibilidade dos setores e vítimas visados, para que as equipes possam fortalecer as defesas contra os grupos ativos em seu setor.
A inteligência contra ameaças personalizada por setor filtra o cenário global de ameaças para focar na atividade que realmente importa para um setor e região específicos. O CloudSEK Threat Intelligence destaca os agentes de ameaças, CVEs explorados, campanhas de malware e grupos de ransomware que visam o setor de um cliente, em vez de relatar todos os eventos que ocorrem em todos os lugares.
Sim. A plataforma rastreia ameaças impulsionadas por ideologia, incluindo campanhas de hacktivismo, seus alvos e suas táticas, técnicas e procedimentos, para que as empresas possam se preparar com antecedência para ataques motivados ideologicamente.
Um feed apenas relata eventos. O CloudSEK Threat Intelligence seleciona atividades por setor e região, correlaciona incidentes relacionados e fornece contexto sobre agentes de ameaças e CVEs para o Nexus AI, que enriquece os vetores de ataque com o comportamento e a intenção dos atacantes. O resultado é um contexto priorizado para a tomada de decisões, em vez de um fluxo para triagem.
O CloudSEK Threat Intelligence é a camada de inteligência contra ameaças cibernéticas da plataforma de inteligência cibernética preditiva nativa de IA da CloudSEK. Ele fornece contexto sobre agentes de ameaças e CVEs para o Nexus AI, enriquecendo possíveis vetores de ataque com o comportamento e a intenção dos atacantes, para que as equipes vejam o que está exposto, quem poderia explorá-lo e como.
Explore a cobertura do BeVigil em superfícies web, móveis, API, nuvem, DNS, SSL, CVE e rede.
