🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


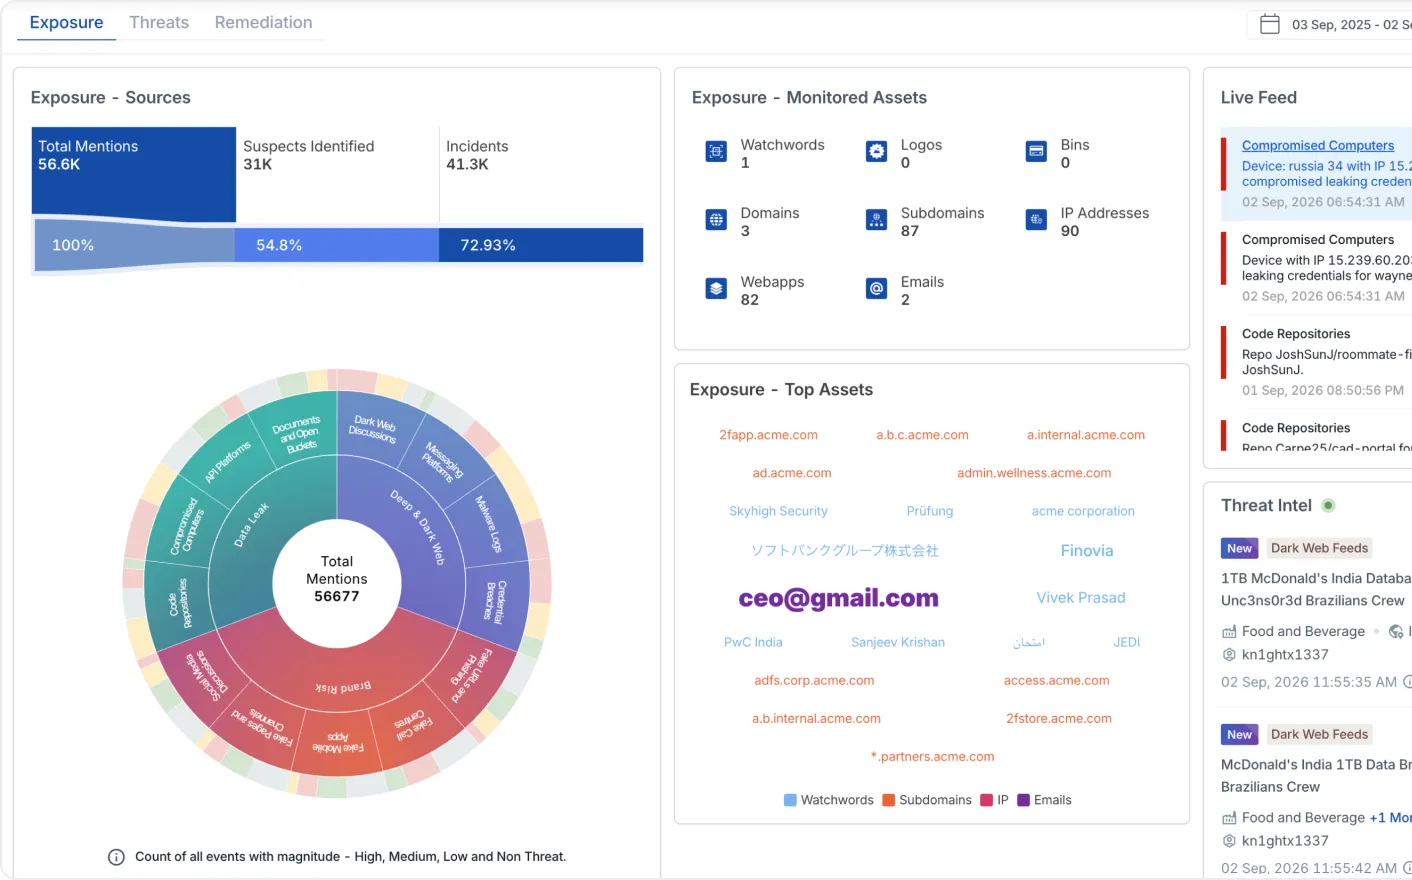
O XVigil monitora continuamente a deep e dark web, canais criptografados e plataformas sociais para detectar credenciais vazadas, falsificação de marca, domínios falsos e sites de phishing. Ele prioriza as ameaças mais relevantes e oferece suporte para remoção rápida antes que as exposições se tornem violações.


Empresas globais e empresas da Fortune 500 confiam na CloudSEK para fortalecer sua postura de segurança cibernética.
Fontes monitoradas na deep web, dark web e web superficial
Remoções suportadas para domínios, aplicativos e sites de phishing falsos
Detecção de novos vazamentos de credenciais e abuso de marca
Integrações em todo o seu ecossistema de segurança
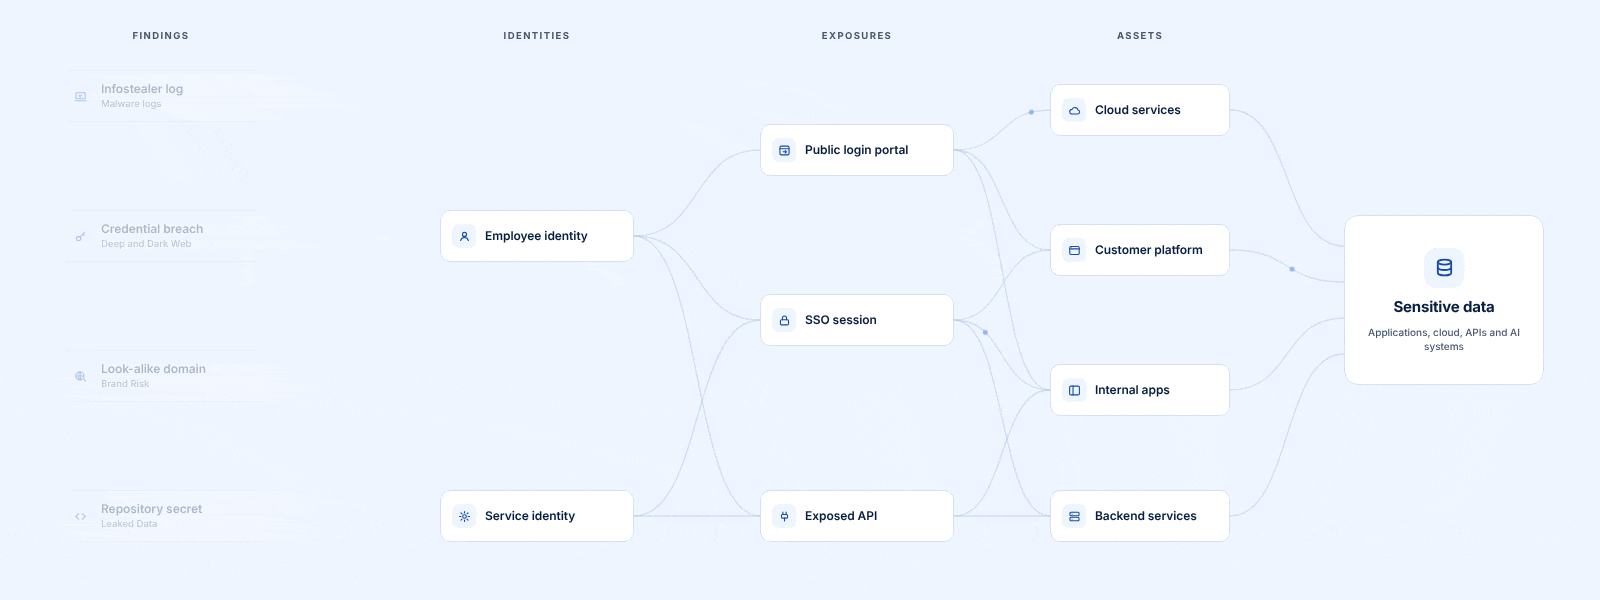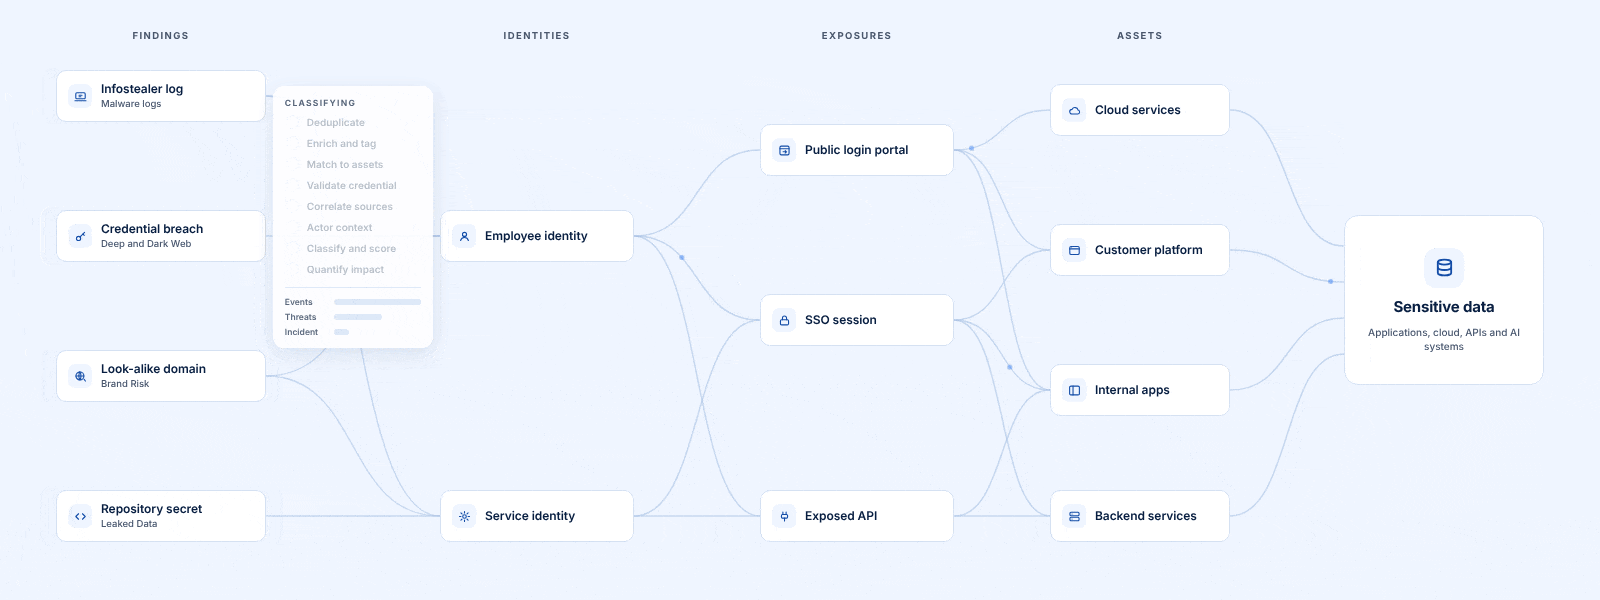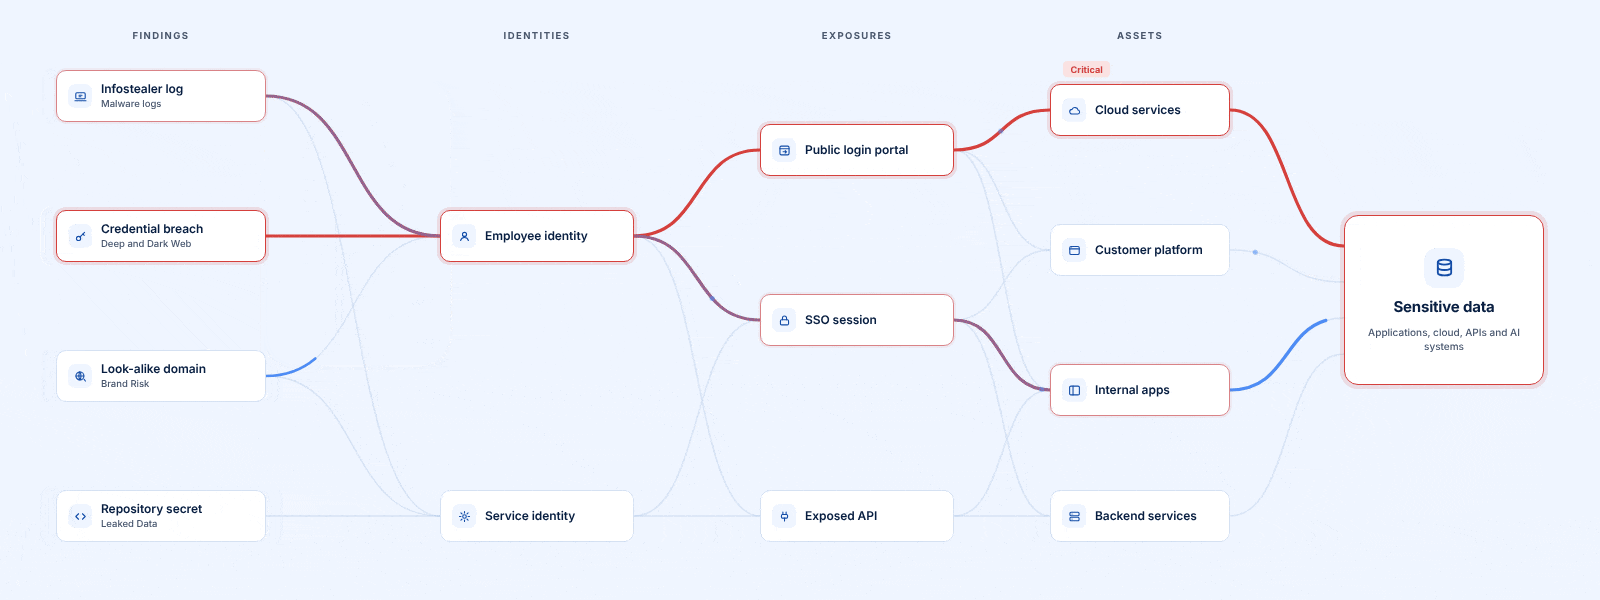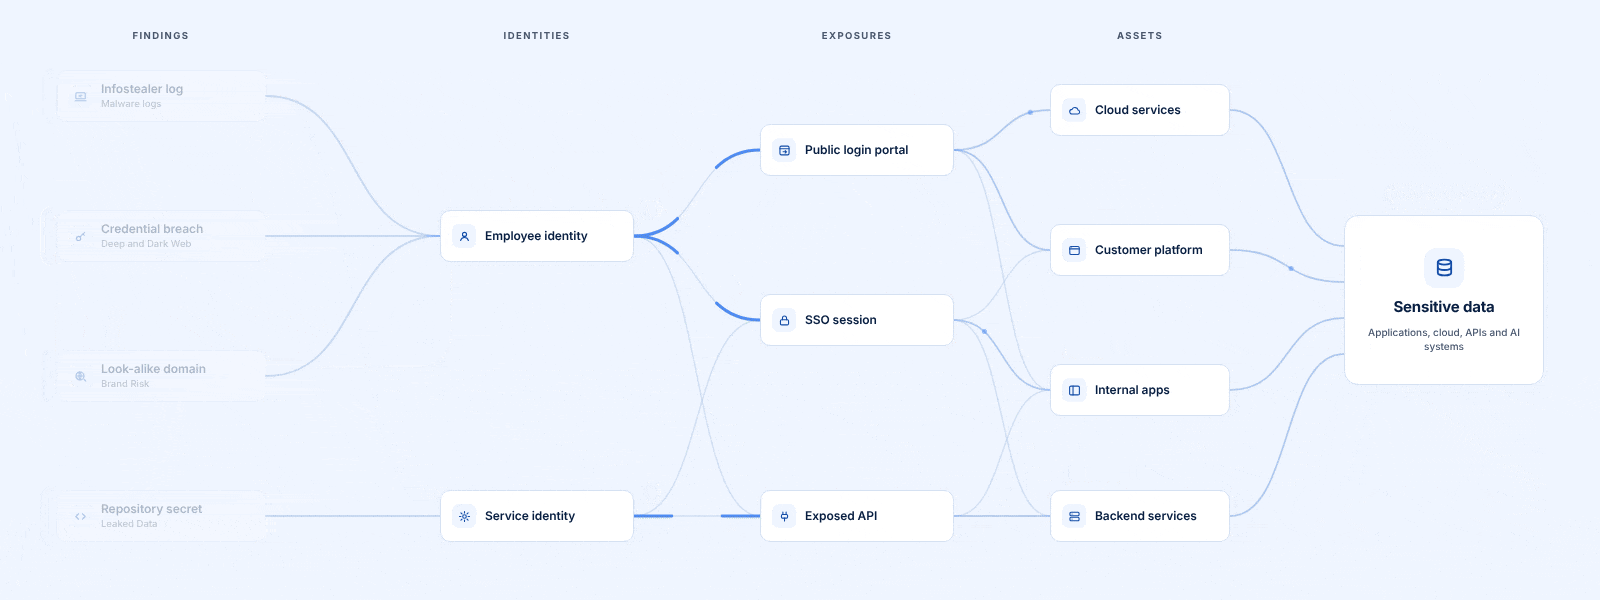
A proteção contra riscos digitais é essencial porque os atacantes raramente dependem de uma única exposição. Eles encadeiam pequenas descobertas isoladas em um único caminho de invasão.
Um login de funcionário aparece em um vazamento na dark web ou em sites de compartilhamento de texto.
Os atacantes registram um domínio com um caractere diferente do seu para se passar pela marca.
O domínio hospeda uma cópia da página de login que captura mais credenciais de funcionários e clientes.
Credenciais válidas somadas a um domínio convincente tornam-se o acesso inicial.
O XVigil identifica cada exposição individualmente — credenciais vazadas, domínios falsos, páginas de phishing — enquanto o domínio e a página são alvos de remoção. A Nexus AI conecta essas descobertas em um possível caminho de ataque, permitindo que a cadeia seja interrompida antes de ser concluída.
Nem todo vazamento ou menção é uma ameaça. O XVigil filtra o ruído e destaca o que realmente exige ação.

Monitore continuamente fóruns da dark web, mercados clandestinos, canais criptografados, plataformas sociais e outras fontes externas em busca de sinais de exposição.

Identifique credenciais vazadas, dados expostos, domínios falsos, sites de phishing, aplicativos falsos, falsificação de identidade de executivos e outros abusos de marca.

Utilize recursos nativos de IA para filtrar falsos positivos, avaliar a explorabilidade e correlacionar descobertas com outros sinais para identificar possíveis caminhos de ataque.

Monitore continuamente fóruns da dark web, mercados clandestinos, canais criptografados, plataformas sociais e outras fontes externas em busca de sinais de exposição.
Identifique credenciais vazadas, dados expostos, domínios falsos, sites de phishing, aplicativos falsos, falsificação de identidade de executivos e outros abusos de marca.
Utilize recursos nativos de IA para filtrar falsos positivos, avaliar a explorabilidade e correlacionar descobertas com outros sinais para identificar possíveis caminhos de ataque.

Automatize e gerencie a remoção de domínios de phishing e sites falsos, enviando evidências a hosts e registradores para eliminar rapidamente as ameaças online.
Cada módulo rastreia uma forma diferente de exposição, para que o panorama completo permaneça visível.
Cobertura contínua de fóruns clandestinos, sites de paste e canais criptografados que revelam exposições específicas da organização em primeira mão.


Detecte domínios falsos, aplicativos móveis falsos, perfis executivos fraudulentos e páginas de phishing em plataformas sociais, de busca e de mensagens, com suporte para remoção rápida.

Identifique credenciais vazadas, documentos expostos e conjuntos de dados roubados vinculados às suas identidades, sistemas e clientes.
Além de detectar ameaças na dark web, vazamentos e abuso de marca, o XVigil correlaciona esses sinais externos em caminhos de ataque claros, ajudando você a priorizar as exposições de alto risco.
Veja como os invasores encadeiam múltiplas exposições para encontrar o caminho mais rápido para seus dados confidenciais
Alerta em tempo real sobre credenciais vazadas e dados comprometidos, classificados por explorabilidade, para que os analistas ajam antes que a exposição se torne um incidente.
Domínios falsos, aplicativos falsos e infraestrutura de phishing detectados precocemente para que os esforços de remoção possam começar antes que as campanhas se espalhem.
Uma visão continuamente atualizada da exposição externa: o que foi encontrado, o que isso possibilita e o que foi resolvido.
Sinais de exposição específicos da organização que fundamentam as avaliações de ameaças no que está realmente exposto.
A exposição relevante varia conforme o setor. O XVigil ajusta a detecção para os alvos específicos de cada um.

Vazamento de credenciais, aplicativos bancários falsos e personificação de executivos visando clientes e transações.

Imitação de domínios e portais oficiais, além de dados confidenciais expostos em fontes externas.
Código-fonte e chaves de API vazados em repositórios públicos, além de phishing visando contas de usuários.

Abuso de marca e fraude em escala, além de aplicativos e domínios falsos que se passam por provedores de serviço.

Credenciais vazadas de pacientes e funcionários, e falsificação de identidade visando pacientes e parceiros.
A diferença entre observar a dark web e saber onde você está exposto.


Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Perguntas que as equipes de segurança fazem ao comparar ferramentas de proteção contra riscos digitais.
O CloudSEK XVigil é uma plataforma de proteção contra riscos digitais que monitora fontes da deep e dark web em busca de exposições específicas da organização, como credenciais vazadas, abuso de marca, aplicativos falsos, domínios falsos e alvos de remoção.

O XVigil detecta ameaças pré-violação monitorando continuamente fontes da deep e dark web, referências de credenciais expostas e abuso de marca direcionado à sua organização. Quando o XVigil identifica uma ameaça, o CloudSEK Nexus a conecta a um vetor de acesso inicial real e a correlaciona em um caminho de ataque.
O XVigil foca em riscos digitais específicos da organização, como credenciais vazadas, abuso de marca, aplicativos falsos, domínios falsos e remoções. A Inteligência de Ameaças da CloudSEK foca no comportamento mais amplo dos atacantes, incluindo agentes de ameaças, CVEs exploradas, malware, ransomware e atividades de hacktivismo.
A proteção contra riscos digitais é o monitoramento contínuo da pegada digital externa de uma organização, incluindo menções à marca, credenciais vazadas, tentativas de falsificação e exposição na dark web, para detectar e neutralizar ameaças antes que elas levem a uma violação.
Mantenha-se atualizado com os recursos mais recentes.
Veja a cobertura do XVigil para dados vazados, abuso de marca e remoções.


