🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


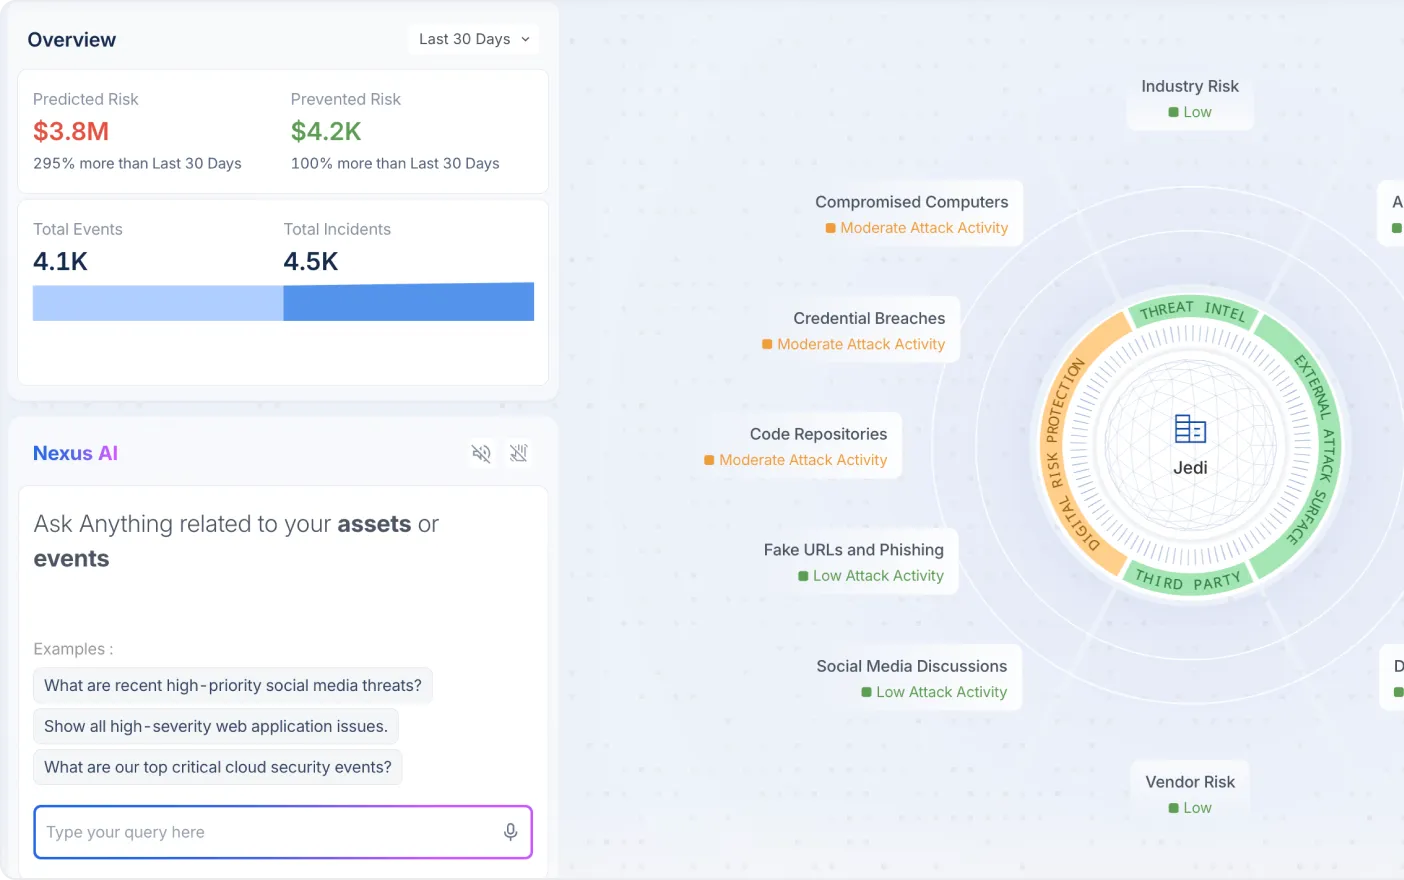
O Nexus AI é a camada de inteligência de caminho de ataque nativa de IA da CloudSEK. Ele correlaciona sinais de risco digital, atividade de agentes de ameaças, superfície de ataque externa, sistemas de IA e ecossistemas de terceiros em um grafo de ataque unificado, mostrando como um invasor encadearia fraquezas distintas para encontrar uma rota de entrada e o que deve ser neutralizado primeiro.


Empresas globais e empresas da Fortune 500 confiam na CloudSEK para fortalecer sua postura de segurança cibernética.
Domínios de inteligência correlacionados em um único grafo de ataque
Investigação e enriquecimento em todo o conjunto de produtos
Priorização de caminhos de ataque antes da execução
Risco cibernético para estimar o impacto financeiro
Os atacantes raramente dependem de uma única fraqueza. Eles encadeiam pequenas vulnerabilidades, cada uma de baixa prioridade individualmente, em uma rota eficaz. Vistas separadamente, são quatro tickets. Vistas em conjunto, formam um caminho de ataque.
Um login de funcionário aparece em um vazamento na dark web. Isoladamente, é apenas um entre milhares.
Um subdomínio esquecido aceita esse login e executa um serviço sem correção.
Um grupo monitorado está explorando ativamente essa CVE específica no seu setor.
Três descobertas separadas tornam-se uma rota de entrada viável, com uma correção inicial clara.
O Nexus AI identifica como os atacantes encadeiam múltiplas vulnerabilidades, incluindo credenciais vazadas, ativos externos expostos, configurações incorretas de IA e exposições de fornecedores, em caminhos de ataque reais e executáveis.
O Nexus AI correlaciona as descobertas de todos os produtos de monitoramento da CloudSEK. Cada um identifica vetores de acesso inicial em seu próprio domínio; o Nexus AI os conecta.
Credenciais vazadas, abuso de marca, domínios falsos e falsificação de identidade de executivos na deep, dark e surface web.

Ativos expostos à internet e as CVEs, configurações incorretas e registros passíveis de sequestro encontrados em oito superfícies.
Postura de fornecedores, exposição da cadeia de suprimentos e as dependências de terceiros por trás de cada fornecedor.
Injeção de prompt, abuso de modelos, exposição de dados de treinamento e configurações incorretas de infraestrutura de IA.
Atividade de agentes de ameaças, CVEs exploradas, malware, ransomware e hacktivismo, adicionando comportamento e intenção do atacante.
Quanto mais domínios alimentam o grafo, mais completa é a visão de como um atacante poderia realmente se mover. Essa correlação é o que torna a plataforma da CloudSEK uma inteligência cibernética preditiva, em vez de apenas cinco monitores separados.
Os agentes de IA realizam o trabalho de conexão que os analistas teriam que fazer manualmente, entregando uma decisão em vez de uma fila de tarefas.

Agentes de IA conectam descobertas de risco digital, atividade de agentes de ameaças, superfície de ataque externa, sistemas de IA e ecossistemas de terceiros em um grafo de ataque unificado.

Os riscos são classificados por explorabilidade, impacto e comportamento do atacante, garantindo que o que ganha prioridade seja o que um adversário poderia usar de forma realista.

As equipes identificam a vulnerabilidade que rompe a maioria das cadeias, concentrando esforços no que deve ser corrigido primeiro, em vez de seguir a ordem de gravidade das descobertas.
O Nexus AI impulsiona a investigação e o enriquecimento autônomos que reduzem a carga de trabalho dos analistas em todo o conjunto de produtos da CloudSEK. Sua análise de caminhos de ataque identifica as rotas que os invasores poderiam seguir antes de uma violação, não depois.
As descobertas chegam já correlacionadas e enriquecidas, para que os analistas gastem seu tempo nas exposições que estão em um caminho real, em vez de reconstruir o contexto manualmente.
O esforço de remediação segue o grafo. A correção que interrompe várias cadeias de ataque potenciais de uma só vez é feita antes da longa lista de descobertas inalcançáveis.
O comportamento do adversário é mapeado em relação à exposição da própria organização, transformando relatórios genéricos de agentes em rotas específicas que precisam ser fechadas.
Uma resposta defensável para as perguntas que os conselhos fazem: quais são nossos vetores de acesso inicial, quais caminhos eles permitem e o que estamos fazendo a respeito deles.
A maioria das plataformas diz o que aconteceu. Um grafo de ataque mostra o que isso representa no conjunto.
A diferença aparece em quatro frentes.


O Nexus AI permite que as organizações passem da detecção reativa para a interrupção preditiva de ataques, concentrando as equipes de segurança no que corrigir primeiro para quebrar as cadeias de ataque antes da execução.
Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Tudo o que as equipes de segurança perguntam sobre o Nexus AI e a inteligência de caminhos de ataque.
O Nexus AI é a camada de inteligência de caminhos de ataque nativa de IA da CloudSEK. Ele usa agentes de IA para correlacionar sinais do XVigil, CloudSEK Threat Intelligence, BeVigil, AIVigil e SVigil em um grafo de ataque unificado, identificando como um invasor encadearia fraquezas separadas em um potencial caminho de ataque, para que as equipes possam interromper a cadeia antes que ela seja executada.

Um caminho de ataque é a rota que um invasor percorre em um ambiente, começando por um vetor de acesso inicial e encadeando fraquezas para chegar a um alvo. Individualmente, essas fraquezas podem parecer de baixa gravidade. Encadeadas, elas se tornam uma rota de entrada viável, e é por isso que o caminho importa mais do que qualquer descoberta isolada nele.
Uma superfície de ataque é o conjunto de pontos que um invasor pode usar para entrar: cada ativo, serviço e vulnerabilidade expostos. Um caminho de ataque é uma rota específica através dessa superfície, encadeando um vetor de acesso inicial com outras fraquezas para alcançar um alvo. Produtos como o BeVigil mapeiam a superfície de ataque; o Nexus AI determina quais caminhos através dela um invasor poderia realmente seguir.
O Nexus AI correlaciona sinais em cinco domínios: risco digital e exposição na dark web do XVigil, inteligência sobre agentes de ameaças e CVEs do CloudSEK Threat Intelligence, descobertas de superfície de ataque externa do BeVigil, descobertas de superfície de ataque de IA do AIVigil e risco de terceiros e da cadeia de suprimentos do SVigil.
Um alerta reporta uma descoberta isolada e deixa ao analista a tarefa de determinar se é relevante. Um caminho de ataque mostra como várias descobertas se conectam numa rota que um atacante poderia efetivamente seguir, abrangendo identidade, exposição e acesso. Esse contexto é o que transforma uma fila de alertas numa decisão sobre o que corrigir primeiro.
O Nexus AI prioriza os riscos com base na explorabilidade, impacto e comportamento do atacante, em vez de se basear apenas numa pontuação de gravidade. Como tem uma visão global do grafo, consegue identificar as vulnerabilidades que se encontram em múltiplos caminhos, onde uma única correção elimina várias cadeias de ataque potenciais de uma só vez.
Não. Um SIEM recolhe e analisa registos de eventos do seu ambiente e gera alertas sobre os mesmos. O Nexus AI é uma camada de inteligência de caminhos de ataque: correlaciona as descobertas dos produtos de monitorização da CloudSEK num grafo de ataque unificado e prevê como um atacante poderia encadeá-las. Ambos trabalham em conjunto, com o Nexus AI a enviar inteligência de caminhos de ataque priorizada para as ferramentas SIEM e SOAR que a equipa já utiliza.
O Nexus AI é a camada de correlação da plataforma CloudSEK, pelo que o seu valor provém dos sinais que recebe. Quanto mais domínios o alimentarem, mais completo será o grafo de ataque. Não se trata de uma ferramenta de monitorização autónoma; o seu papel é transformar as descobertas dos produtos de monitorização da plataforma em inteligência de caminhos de ataque priorizada.
Um grafo de ataque unificado é um modelo único de como as vulnerabilidades em domínios distintos se conectam. Em vez de manter a exposição na dark web, ativos externos, sistemas de IA e riscos de fornecedores em ferramentas separadas, o Nexus AI mapeia-os num único grafo, tornando visíveis as relações entre eles e permitindo traçar as rotas que os atacantes poderiam seguir.
O Nexus AI impulsiona a investigação e o enriquecimento autónomos em todo o conjunto de produtos da CloudSEK. A correlação e o enriquecimento que os analistas teriam de realizar manualmente ocorrem automaticamente, tornando a fila de espera mais curta e garantindo que cada item chegue com o contexto necessário para a tomada de decisão.
O Nexus AI permite que as organizações passem da deteção reativa para a interrupção preditiva de ataques. Ao identificar como as vulnerabilidades podem ser encadeadas antes de serem exploradas, permite que as equipas quebrem a corrente no seu elo mais fraco, em vez de reagirem depois de um atacante já ter progredido através dela.
O Nexus AI é a camada de inteligência nativa de IA que atua sobre os produtos de monitorização da CloudSEK. O XVigil, o CloudSEK Threat Intelligence, o BeVigil, o AIVigil e o SVigil identificam vetores de acesso inicial nos seus respetivos domínios, e o Nexus AI correlaciona essas descobertas em potenciais caminhos de ataque em todo o ambiente.
Descubra como o Nexus correlaciona os sinais dos produtos CloudSEK em caminhos de ataque validados para o seu programa de segurança.