🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O SVigil é a plataforma de inteligência de superfície de ataque de terceiros e da cadeia de suprimentos nativa em IA da CloudSEK. Ele monitora fornecedores continuamente e mapeia dependências ocultas para identificar vetores de acesso inicial impulsionados por fornecedores antes que os invasores os explorem.


Empresas globais e empresas da Fortune 500 confiam na CloudSEK para fortalecer sua postura de segurança cibernética.
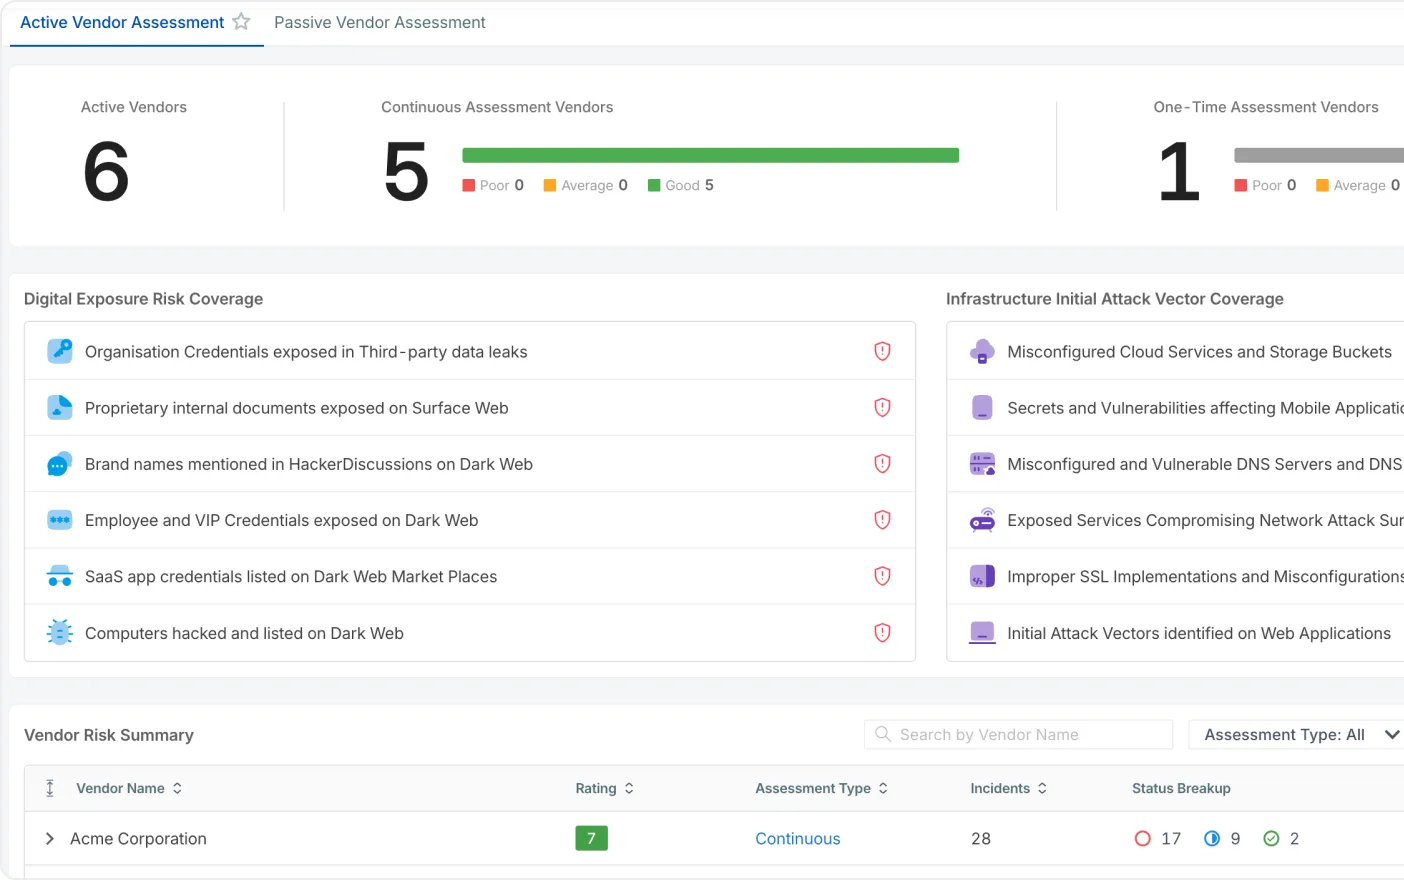
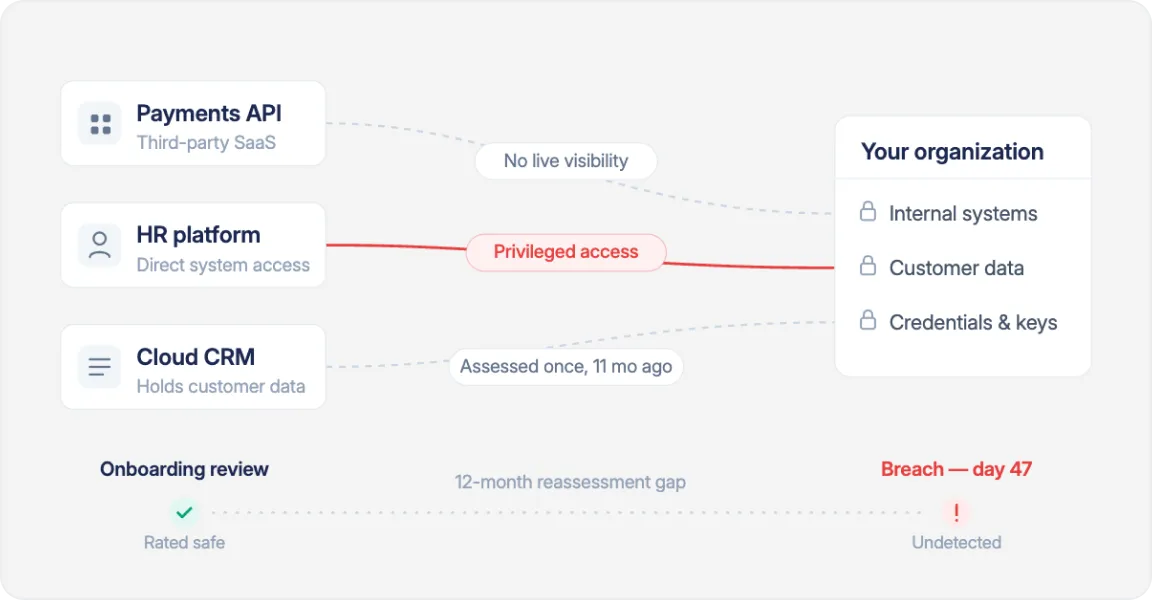
Monitoramento contínuo de fornecedores vs. verificações pontuais
Dependências ocultas mapeadas em toda a cadeia de suprimentos
Fornecedores monitorados continuamente
Integrações em todo o seu ecossistema de segurança
O SVigil monitora continuamente as exposições dos fornecedores, identifica riscos exploráveis e utiliza a Nexus AI para priorizar os caminhos de ataque que podem impactar sua organização.
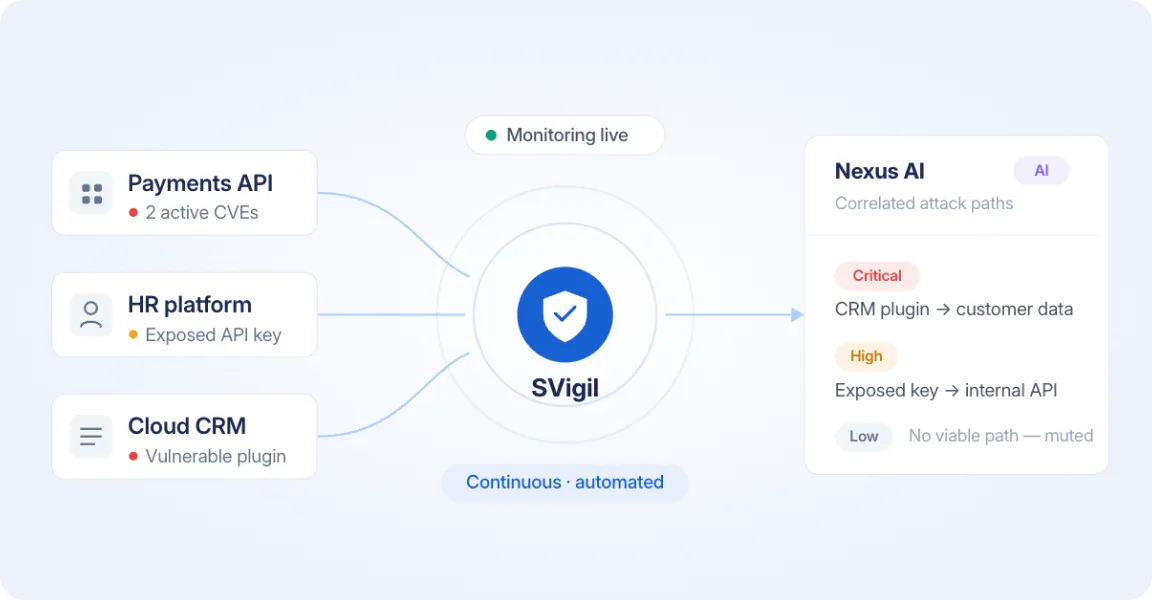
Descoberta em tempo real de mudanças na postura de segurança de fornecedores.

Descobre componentes de software e pontos de entrada ocultos de subfornecedores.
Envia as descobertas diretamente para sua pilha tecnológica atual (SIEM, SOAR, TIP).
Nem todo vazamento ou menção é uma ameaça. O XVigil filtra o ruído e destaca o que realmente exige ação.

Vulnerabilidades críticas em apps web/mobile e configurações incorretas de SSL

Endpoints de API mal configurados e riscos críticos em ativos na nuvem

Configurações incorretas de servidores DNS e serviços de rede expostos

CVEs conhecidas em softwares e serviços

Vazamentos de e-mail de fornecedores e logs comprometidos da dark web

Código proprietário, segredos e documentos em plataformas públicas/API

Listagens de mercados na dark web, conversas em fóruns de hackers e aplicativos de mensagens
O CloudSEK SVigil avalia os riscos e vulnerabilidades introduzidos por fornecedores e terceiros que podem impactar a segurança dos produtos ou serviços de uma organização.

Classificações em tempo real e histórico de acompanhamento para priorizar lacunas críticas.

Descobre domínios, IPs, aplicativos web/mobile e ativos em nuvem de fornecedores.

Escolha entre varreduras instantâneas sob demanda ou monitoramento contínuo de fornecedores.

Sistema de convite direto ao fornecedor com orientações práticas para corrigir lacunas.

Mapeia a distribuição de ativos dos fornecedores para identificar riscos de infraestrutura regional.

Prioriza as exposições que os invasores podem realmente encadear em um caminho de ataque.

Substitui a lenta busca por questionários pela postura observada em tempo real.
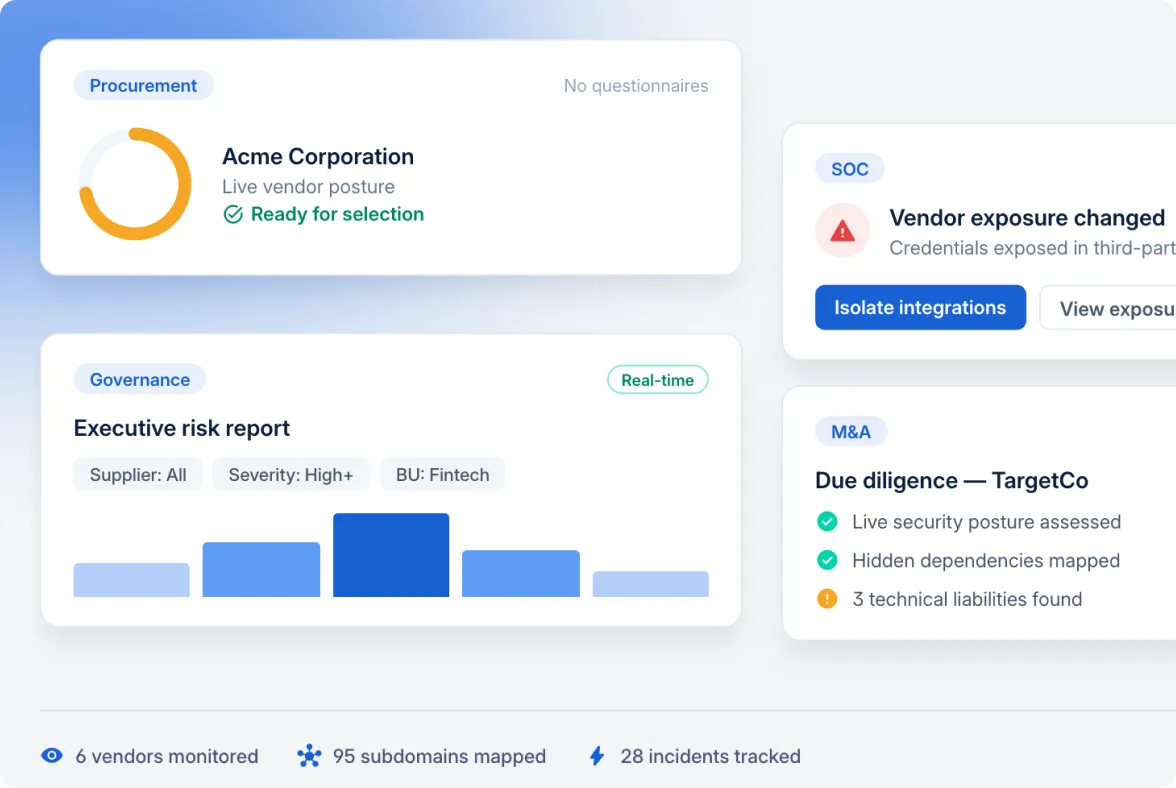
A exposição relevante varia conforme o setor. O XVigil ajusta a detecção de acordo com os alvos de cada um.

Proteja integrações bancárias essenciais, APIs e redes de software de parceiros.

Proteja dados de pacientes e plataformas clínicas conectadas contra violações de fornecedores terceirizados.

Integrações seguras de gateways de pagamento, sistemas de logística da cadeia de suprimentos e plugins SaaS.

Audite continuamente dependências de código aberto e cadeias de suprimentos de fornecedores de software.
A diferença entre observar a dark web e saber onde você está exposto.


Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Estas respostas mantêm o SVigil fundamentado na categoria de superfície de ataque externa, abrangendo ativos expostos à internet, configurações incorretas, vulnerabilidades e monitoramento contínuo.
O SVigil é a plataforma de inteligência de superfície de ataque de terceiros e da cadeia de suprimentos da CloudSEK. Ele oferece às empresas visibilidade contínua sobre a postura cibernética de seus fornecedores, parceiros e dependências da cadeia de suprimentos, identificando vetores de acesso inicial impulsionados por fornecedores e as dependências ocultas que os atacantes usam para alcançar uma organização por meio de seus fornecedores.

As plataformas de pontuação de risco de fornecedores geram uma nota em um momento específico. O SVigil monitora os fornecedores continuamente, de modo que o risco seja detectado assim que surge, em vez de esperar pelo próximo ciclo de avaliação. Ele também adiciona contexto de atacante: as descobertas são vinculadas a vetores de acesso inicial reais e correlacionadas pela Nexus AI em potenciais caminhos de ataque, em vez de serem relatadas como um número isolado.
O risco de quarta parte é o risco introduzido pelos próprios fornecedores e dependências dos seus fornecedores. A maioria dos programas avalia apenas os fornecedores diretos e para por aí. O SVigil mapeia as dependências ocultas em toda a cadeia de suprimentos, permitindo que a organização visualize os softwares, serviços e provedores dos quais seus fornecedores dependem e identifique onde um comprometimento ocorrido a vários níveis de distância ainda pode afetá-la.
Continuamente. O SVigil monitora os fornecedores de forma contínua, não apenas durante a integração ou em ciclos de revisão periódicos. Ele transforma a avaliação de risco de fornecedores de um retrato estático em um programa de inteligência operacional contínua, garantindo que qualquer mudança na postura de um fornecedor seja visível no momento em que ocorre.
O SVigil monitora os elementos da cadeia de suprimentos de uma organização que apresentam riscos, incluindo softwares de fornecedores, plugins, dependências, bibliotecas de terceiros, além dos serviços e provedores dos quais os fornecedores dependem. Ele rastreia a postura do fornecedor, a exposição introduzida por vazamentos de dados de terceiros e os componentes da cadeia de suprimentos de software que podem se tornar pontos de entrada.
O SVigil ajuda as equipes de segurança e compras a avaliar, monitorar e agir sobre riscos de terceiros sem a coleta manual de evidências. Em vez de buscar questionários e atestados, ambas as equipes trabalham a partir da mesma visão continuamente atualizada da postura do fornecedor, o que apoia as decisões de integração e a supervisão contínua.
Um vetor de acesso inicial impulsionado por fornecedor é um ponto de entrada em sua organização que existe devido a um relacionamento com um fornecedor, como um sistema de fornecedor exposto, uma dependência de software comprometida ou credenciais vazadas por meio de uma violação de terceiros. O SVigil identifica esses vetores para que possam ser fechados antes que um invasor os encadeie em um caminho de ataque.
Sim. O SVigil integra-se com ferramentas existentes de SIEM, SOAR, TIP e de tickets para que as descobertas de terceiros cheguem aos fluxos de trabalho que as equipes já utilizam. Painéis e relatórios personalizados podem ser criados para mostrar o risco do fornecedor por fornecedor, gravidade e unidade de negócios.
O SVigil prioriza riscos de terceiros por impacto potencial e gravidade, usando análise contextual e fusão de dados para conectar descobertas relacionadas. As descobertas de fornecedores alimentam o Nexus AI, que as correlaciona em potenciais caminhos de ataque, para que as equipes ajam sobre as exposições de fornecedores que poderiam realmente ser alcançadas, em vez de uma lista simples de problemas.
O SVigil é a camada de terceiros e cadeia de suprimentos da plataforma de inteligência cibernética preditiva nativa de IA da CloudSEK. Os vetores de acesso inicial identificados por fornecedores que ele detecta alimentam o Nexus AI, que os correlaciona com descobertas de toda a plataforma em potenciais caminhos de ataque. O SVigil responde se os invasores podem chegar até você por meio de seus fornecedores.
Mantenha-se atualizado com os recursos mais recentes.
Explore a cobertura do BeVigil em superfícies web, móveis, API, nuvem, DNS, SSL, CVE e de rede.