🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O BeVigil é uma plataforma de monitoramento de superfície de ataque externa nativa em IA, desenvolvida para eliminar pontos cegos no perímetro e interromper possíveis caminhos de ataque antes que sejam explorados.
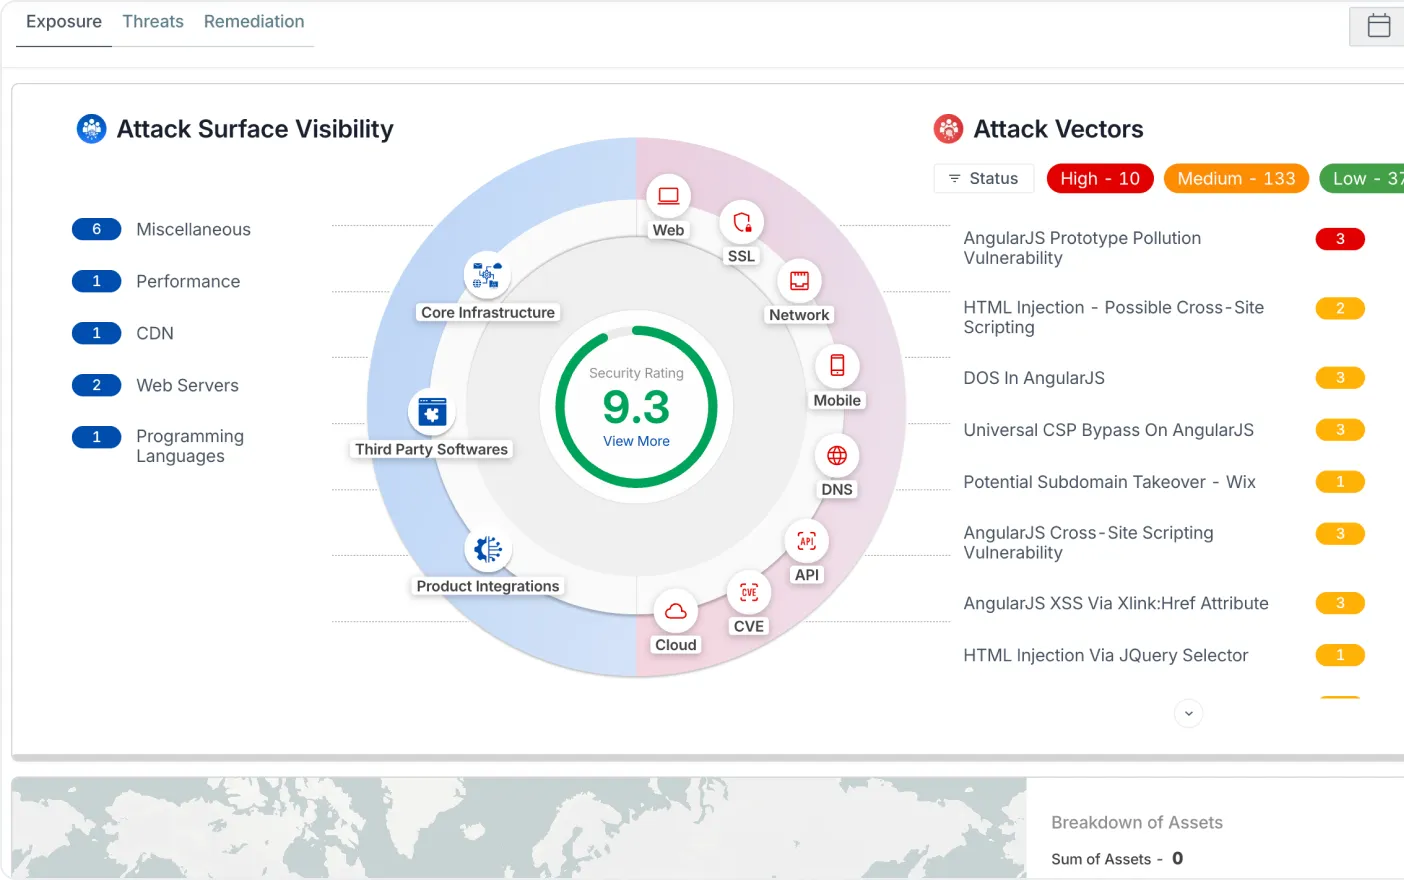
Combinando a descoberta automatizada de shadow IT com o inventário de ativos e a detecção de exposições, a plataforma monitora continuamente 8 superfícies de ataque externas em busca de vulnerabilidades.


Empresas globais e empresas da Fortune 500 confiam na CloudSEK para fortalecer sua postura de segurança cibernética.
Web, Mobile, API, Nuvem, Rede, DNS, SSL/TLS e CVEs
Coberto em aplicações web
Veja como exposições em diferentes superfícies se encadeiam em rotas de invasão
Problemas cobertos em múltiplos serviços de nuvem
Agentes de ameaças modernos utilizam ferramentas automatizadas para descobrir múltiplos vetores de acesso inicial, encadeando-os para alcançar ativos principais em minutos.

Falhas de baixa gravidade em múltiplas superfícies se combinam em caminhos de entrada letais.

Adversários impulsionados por IA escalam o reconhecimento e executam ataques de várias etapas rapidamente.

As ferramentas tradicionais analisam ativos isoladamente, perdendo conexões estruturais de ameaças.
O BeVigil descobre, inventaria, identifica e monitora continuamente sua superfície de ataque externa para identificar vulnerabilidades e configurações incorretas.
Visibilidade de espectro total para criar modelos precisos de caminhos de ataque.

Identifica SQLi, XSS e falhas críticas de lógica de negócios.

Detecta vulnerabilidades do OWASP Mobile Top 10, vazamentos na nuvem e segredos codificados (hard-coded).

Mapeia riscos em nuvens múltiplas, buckets de armazenamento expostos e portais de gerenciamento abertos.

Cataloga APIs públicas, detectando autenticação quebrada e exposição não autorizada de dados.

Mapeia hosts ativos, portas abertas, serviços expostos e dispositivos sem correção.

Avalia a força da cifra, a validade do certificado e a segurança do protocolo.

Detecta configurações incorretas de DNS, falhas em SPF/DMARC e sequestro de subdomínios.

Analisa sistemas externos em bancos de dados de CVE ativos em busca de vulnerabilidades prontas para exploração.
Passe de uma defesa reativa para a interrupção preventiva de caminhos de ataque.
Priorize correções com base no impacto do caminho, em vez de apenas pontuações CVSS brutas.
Obtenha visibilidade clara da exposição sistêmica e reduza o risco de forma mensurável.
Detecte instantaneamente chaves expostas, ativos em nuvem mal configurados e APIs fantasmas.
A exposição relevante varia conforme o setor. O XVigil ajusta a detecção de acordo com os alvos específicos de cada um.

Bloqueie cadeias de ataque complexas que visam portais bancários, APIs e aplicativos móveis.

Centralize a visibilidade em domínios, subdomínios e redes distribuídas.

Proteja uma vasta infraestrutura regional, blocos de IP públicos e ambientes multi-cloud.
Abuso de marca e fraude em larga escala, além de aplicativos e domínios falsos que se passam por provedores de serviços.

Proteja portais públicos, sistemas de telessaúde e infraestrutura conectada.
Mude sua estratégia de contar vulnerabilidades para prever rotas de ataque.


Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Integre a inteligência de IAV do CloudSEK por meio de APIs e automatize a resolução de ameaças em mais de 50 aplicativos em seu ecossistema de segurança.
Estas respostas mantêm o BeVigil alinhado à categoria de superfície de ataque externa, abrangendo ativos voltados para a internet, erros de configuração, vulnerabilidades e monitoramento contínuo.
O BeVigil é a plataforma de monitoramento de superfície de ataque externa da CloudSEK. Ele mapeia a infraestrutura de uma organização voltada para a internet e analisa continuamente oito superfícies: aplicações web, aplicações móveis, APIs, nuvem, CVE, DNS, SSL e rede. Ele descobre ativos expostos e revela erros de configuração, vulnerabilidades e vetores de acesso inicial usados por invasores para obter entrada.

O monitoramento de superfície de ataque externa (EASM) é a descoberta e análise contínua de ativos de uma organização voltados para a internet em busca de exposições. Ele encontra domínios, subdomínios, aplicações e serviços expostos à internet e, em seguida, verifica se há CVEs, erros de configuração e vulnerabilidades que um invasor poderia usar como ponto de entrada.
O BeVigil monitora oito superfícies: aplicações web, aplicações móveis, APIs, nuvem, CVE, DNS, SSL e rede. Nelas, descobre ativos e identifica CVEs conhecidas, configurações de SSL fracas, erros de configuração de DNS, incluindo problemas de SPF e DMARC, sequestro de subdomínios e credenciais expostas em código.
Um scanner de vulnerabilidade verifica os ativos para os quais você já o aponta, dentro de um cronograma. O BeVigil descobre os ativos voltados para a internet que você desconhece, verifica oito superfícies continuamente e usa mais de 600 classificadores de tags para priorizar pela explorabilidade, em vez de entregar uma lista bruta de descobertas.
Sim. O BeVigil descobre automaticamente domínios, subdomínios, portas abertas, aplicativos web e móveis, certificados SSL, dispositivos de rede e outros ativos voltados para a internet, incluindo TI sombra que ninguém está rastreando. A descoberta contínua significa que novos ativos são encontrados à medida que aparecem, não na próxima auditoria.
O BeVigil reduz o ruído com mais de 600 classificadores de tags e filtros de linguagem de consulta, para que as equipes trabalhem em uma fila priorizada em vez de uma lista bruta de descobertas. As descobertas são ponderadas pela explorabilidade, e a Nexus AI promove as exposições que estão em um caminho de ataque potencial para o topo.
Um vetor de acesso inicial é o ponto de entrada que um invasor usa para entrar em uma organização: um ativo exposto, uma CVE não corrigida, um serviço configurado incorretamente, uma tomada de subdomínio. Toda cadeia de ataque começa com um, e é por isso que encontrar vetores de acesso inicial externos é o primeiro passo para interromper um caminho de ataque.
O BeVigil é a camada de monitoramento de superfície de ataque externa da plataforma de inteligência cibernética preditiva nativa de IA da CloudSEK. Os vetores de acesso inicial que ele encontra alimentam a Nexus AI, que os correlaciona com descobertas de toda a plataforma em potenciais caminhos de ataque. O BeVigil responde ao que está exposto externamente; a plataforma mostra como isso pode ser encadeado em um ataque.
Mantenha-se atualizado com os recursos mais recentes.
Explore a cobertura do BeVigil em superfícies web, móveis, API, nuvem, DNS, SSL, CVE e de rede.