🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O Pastebin é um serviço online gratuito para armazenar e compartilhar texto simples e código como um “paste” acessível por meio de uma URL exclusiva. Desenvolvedores o utilizam para compartilhar trechos de código e logs, enquanto equipes de segurança o monitoram em busca de dados vazados, o que lhe rendeu o apelido de “área de transferência da web”.
Essa natureza dupla torna o Pastebin uma preocupação de segurança. Pesquisadores que analisaram 3,8 milhões de pastes descobriram que 7,5% estavam ligados a atividades criminosas, desde credenciais vazadas até malware.
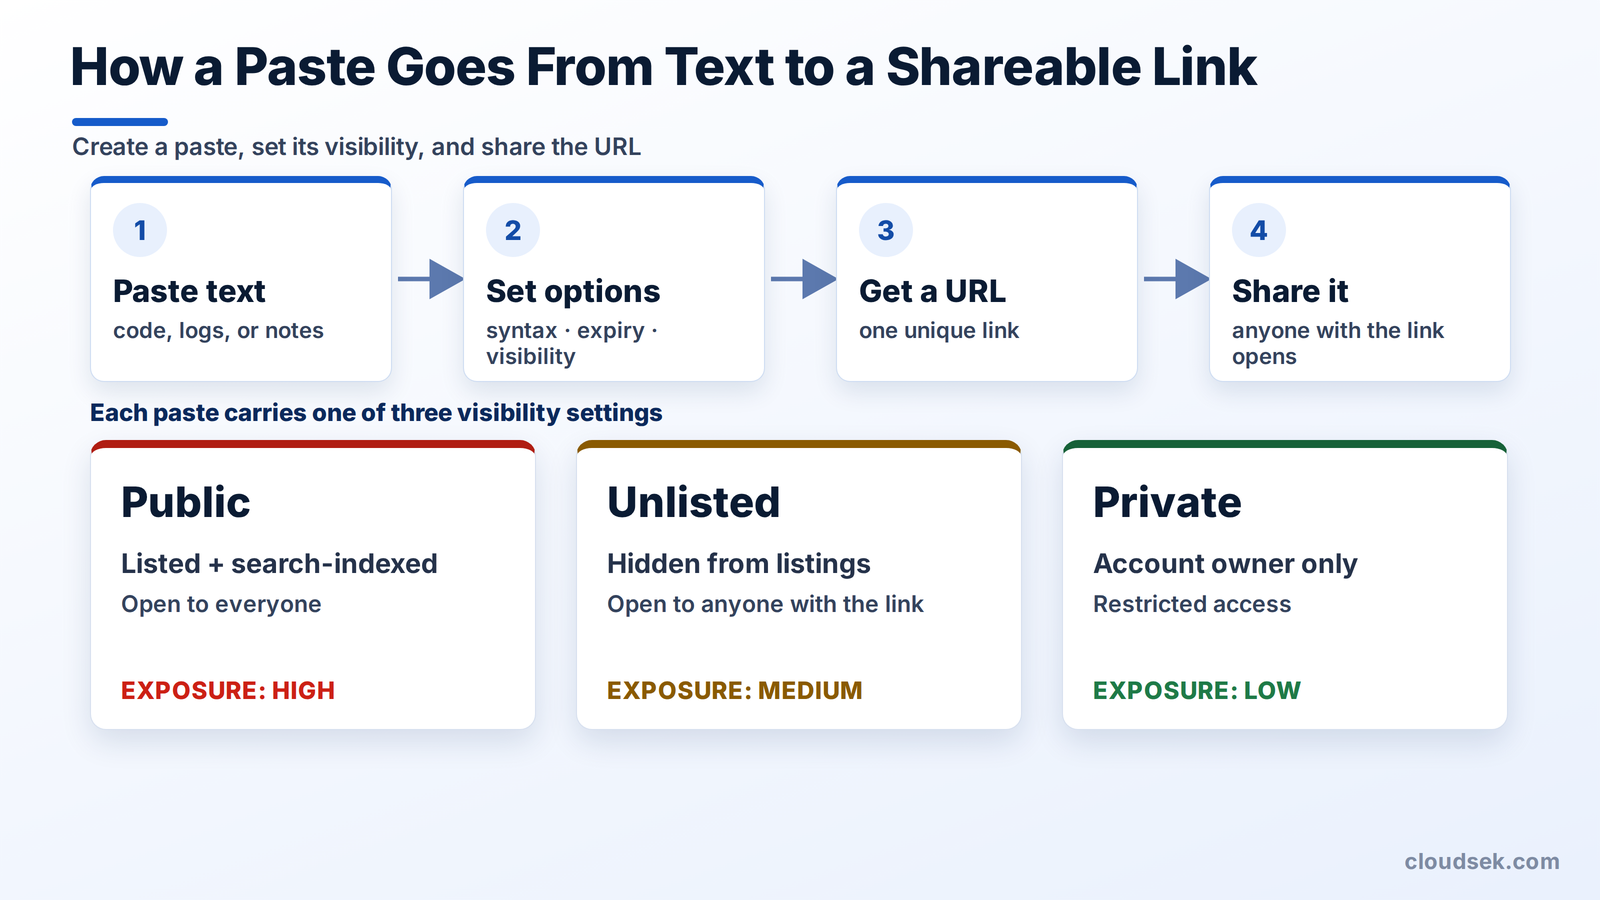
O Pastebin funciona transformando qualquer bloco de texto em uma página da web compartilhável. O usuário cola o texto no site, seleciona algumas opções e recebe uma URL exclusiva que qualquer pessoa com o link pode abrir.
Cada paste possui uma configuração de visibilidade. Pastes públicos aparecem nas listagens do site e são indexados por mecanismos de busca; pastes não listados não aparecem nas listagens, mas estão abertos a qualquer pessoa com o link, e pastes privados restringem o acesso ao proprietário da conta.
Opções extras definem como um paste se comporta. O realce de sintaxe formata o código por linguagem, e um temporizador de expiração remove o paste após um período definido. Os usuários podem publicar como convidados sem uma conta ou fazer login para ter mais controle.
O Pastebin é usado principalmente para compartilhar texto e código rapidamente, sem que e-mails ou aplicativos de mensagens quebrem a formatação. Ele surgiu do Internet Relay Chat, onde colar longos blocos de código interrompia a conversa.
Os desenvolvedores são os que mais dependem dele. Eles compartilham trechos de código para revisão, publicam logs de erro ao pedir ajuda e repassam arquivos de configuração para colegas de equipe. Escritores e estudantes o utilizam para armazenar e compartilhar notas longas em texto simples.
Essas mesmas qualidades, velocidade e abertura, atraem um segundo público. Agentes de ameaças usam o Pastebin para publicar dados roubados e coordenar operações, o que as próximas seções abordam em detalhes.
O Pastebin é seguro para uso comum, mas não é totalmente privado nem totalmente anônimo. Pastes públicos são indexados por mecanismos de busca, portanto, qualquer coisa publicada abertamente aparece em uma pesquisa no Google.
Cerca de três em cada quatro pastes não são listados ou são privados, mas os pastes não listados ainda estão abertos a qualquer pessoa que tenha o link. Um dado sensível publicado por engano, como uma chave de API em um log, espalha-se para qualquer pessoa que esteja monitorando antes que o autor perceba.
O anonimato também é limitado. A publicação não exige conta, mas o site registra endereços IP e metadados, e os pastes públicos deixam um rastro permanente e pesquisável. Abrir um paste desconhecido expõe o visitante a links ou scripts maliciosos.
Os atacantes usam o Pastebin porque ele é gratuito, confiável e não exige login, o que permite que conteúdo malicioso se misture ao tráfego normal. Cinco padrões aparecem com mais frequência.
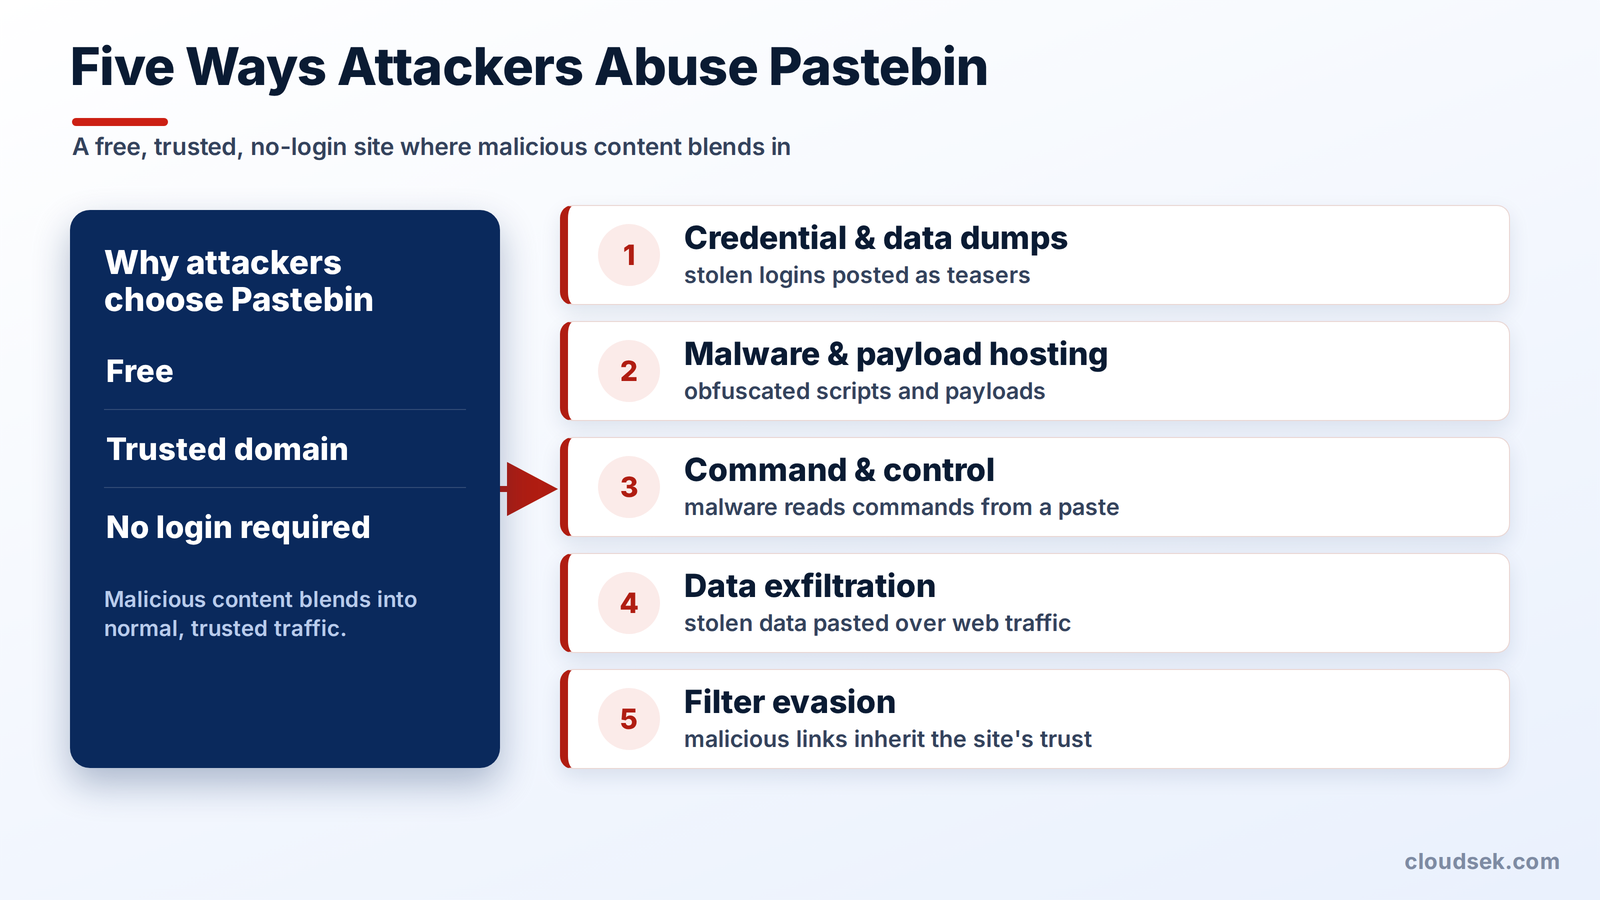
Os atacantes publicam nomes de usuário, senhas e registros de banco de dados roubados como amostras para anunciar uma venda maior ou como vazamentos de hacktivismo.
Em 2011, o grupo LulzSec publicou no Pastebin os nomes, e-mails e senhas descriptografadas de cerca de 180 membros do InfraGard afiliados ao FBI. A CloudSEK rastreia credenciais vazadas em sites de compartilhamento de texto exatamente por esse motivo.
O Pastebin armazena scripts ofuscados, comandos PowerShell e links para malwares. Como o domínio é confiável, as ferramentas de segurança raramente o bloqueiam, por isso os atacantes o utilizam como um veículo de entrega.
Algumas famílias de malware leem comandos a partir de um texto público, transformando o Pastebin em uma infraestrutura improvisada de comando e controle. Máquinas infectadas buscam instruções em uma URL que parece inofensiva.
Malwares publicam dados roubados diretamente no Pastebin por meio de tráfego web padrão. Esse canal passa despercebido por controles que sinalizariam uma conexão de servidor incomum.
Um link malicioso hospedado no Pastebin herda a reputação limpa do site. URLs de phishing e de comando e controle em um domínio confiável passam por filtros de proxy e de endpoint que bloqueiam sites suspeitos.
As equipes de segurança monitoram o Pastebin porque um vazamento geralmente aparece lá antes de chegar aos fóruns da dark web. Observar sites de compartilhamento de texto oferece aos defensores um aviso prévio sobre exposições relacionadas à sua organização.
O monitoramento atende a três objetivos. Ele detecta violações precocemente quando dados roubados aparecem como uma amostra, traça o perfil de agentes de ameaças por meio de identificadores e formatações reutilizadas e descobre canais de comando de malware ocultos em publicações públicas.
Fazer isso com segurança é fundamental. Até mesmo visualizar uma publicação expõe o IP e os metadados do analista, por isso as equipes utilizam ambientes isolados e ferramentas automatizadas em vez de um navegador comum. O monitoramento da dark web contínuo estende essa cobertura a sites de compartilhamento de texto, fóruns e marketplaces simultaneamente.
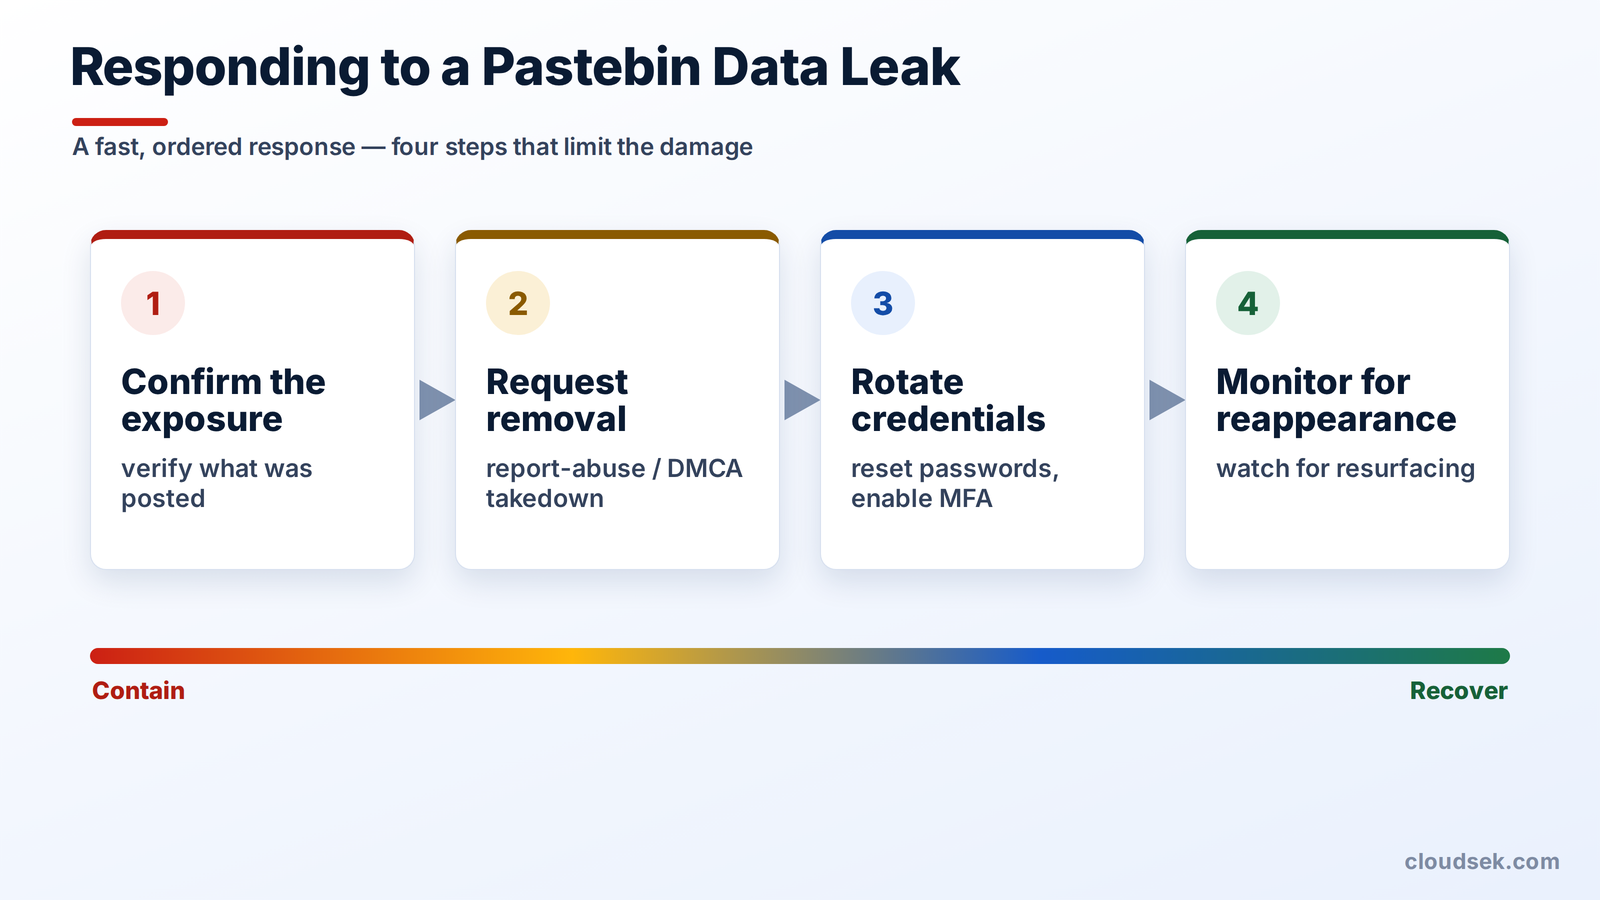
Um vazamento no Pastebin exige uma resposta rápida e organizada. Quatro etapas limitam os danos.
O Pastebin é um dos muitos sites de paste, e cada alternativa equilibra privacidade, retenção e recursos de maneiras diferentes.
O XVigil do CloudSEK monitora o Pastebin e outros sites de paste em busca de dados vinculados a uma organização, como credenciais de funcionários, código-fonte e documentos internos vazados. Ele cruza as descobertas com os domínios e palavras-chave da empresa e, em seguida, alerta a equipe de segurança.
A plataforma utiliza sete anos de dados históricos de vazamentos em sites de paste, identificando tanto exposições recentes quanto credenciais que surgiram anteriormente. A detecção precoce permite que as equipes alterem as credenciais expostas antes que invasores as utilizem para obter acesso.
Sim, o uso do Pastebin é gratuito, com uma opção de plano Pro pago. A versão gratuita permite criar e compartilhar pastes, enquanto a versão Pro oferece suporte a pastes maiores, mais opções de privacidade e a remoção de anúncios.
Sim, o Pastebin é um serviço legal; publicar conteúdo roubado ou ilegal viola seus termos e a lei. A plataforma em si é legítima, mas o uso indevido acarreta as mesmas consequências que em qualquer outro lugar.
Sim, usuários registrados podem excluir seus próprios pastes a qualquer momento. Pastes criados como visitante não podem ser removidos diretamente, embora a opção de autodestruição após a leitura exclua o paste assim que ele for visualizado.
O Pastebin removeu sua busca interna em 2020, portanto, as pesquisas agora dependem de consultas no Google, como site:pastebin.com, ou de ferramentas de monitoramento dedicadas. Elas localizam pastes públicos que contenham palavras-chave específicas.
Paul Dixon criou o Pastebin em 2002. Ele começou como um serviço simples de armazenamento de texto para compartilhar código sem interromper chats ao vivo.
Sim, o Pastebin remove conteúdo ilegal ou sensível denunciado e disponibiliza uma ferramenta de denúncia de abuso, mas a moderação não acompanha o volume de novos pastes. Dados sensíveis frequentemente circulam antes de serem removidos.
