🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O BlackCat, também conhecido como ALPHV ou Noberus, foi uma operação de ransomware como serviço (RaaS) de língua russa que operou de novembro de 2021 até seu colapso em um golpe de saída em março de 2024. Ele garantiu seu lugar na história do ransomware por ser a primeira grande família escrita em Rust e uma das mais prolíficas organizações de extorsão de sua era. Em setembro de 2023, o FBI estimou que o grupo havia comprometido mais de 1.000 vítimas e arrecadado cerca de 300 milhões de dólares em pagamentos de resgate, ficando atrás apenas do LockBit.
O grupo está extinto, mas suas ferramentas, táticas e afiliados não desapareceram. Muitos desses afiliados migraram para operações sucessoras, como o RansomHub, e os métodos do BlackCat permanecem como um modelo que grupos mais novos ainda seguem. Este guia explica o que foi o BlackCat, como seus ataques funcionavam, os principais incidentes causados, a ação policial que o desmantelou e o golpe de saída que o encerrou.
O BlackCat era uma operação de ransomware como serviço, o que significa que seus desenvolvedores principais criavam e mantinham o malware, enquanto afiliados recrutados realizavam as invasões em troca de uma parte de cada resgate. A operação utilizou vários nomes: seus desenvolvedores chamavam-na de ALPHV, pesquisadores de segurança a batizaram de BlackCat devido ao ícone de gato preto em seu site de vazamentos, e alguns fornecedores referiam-se a ela como Noberus.
O grupo surgiu em meados de novembro de 2021 e foi amplamente avaliado como um rebranding das operações anteriores DarkSide e BlackMatter, com conexões adicionais a afiliados do REvil. A equipe de Inteligência contra Ameaças da CloudSEK traçou o perfil do grupo em suas primeiras semanas, monitorando seu site de vazamentos na dark web, seu recrutamento de afiliados em fóruns de crimes cibernéticos de língua russa e sua intenção declarada de criptografar sistemas Windows, Linux e VMware ESXi.
Desde o início, o BlackCat posicionou-se como uma operação profissional e bem estruturada, em vez de oportunista. Dentro da economia mais ampla de ransomware, o BlackCat classificou-se entre as marcas de RaaS mais ativas de 2022 e 2023, ao lado do LockBit e do Cl0p.
Várias características diferenciaram o BlackCat das dezenas de famílias de ransomware ativas na época e explicam por que ele cresceu tão rapidamente.
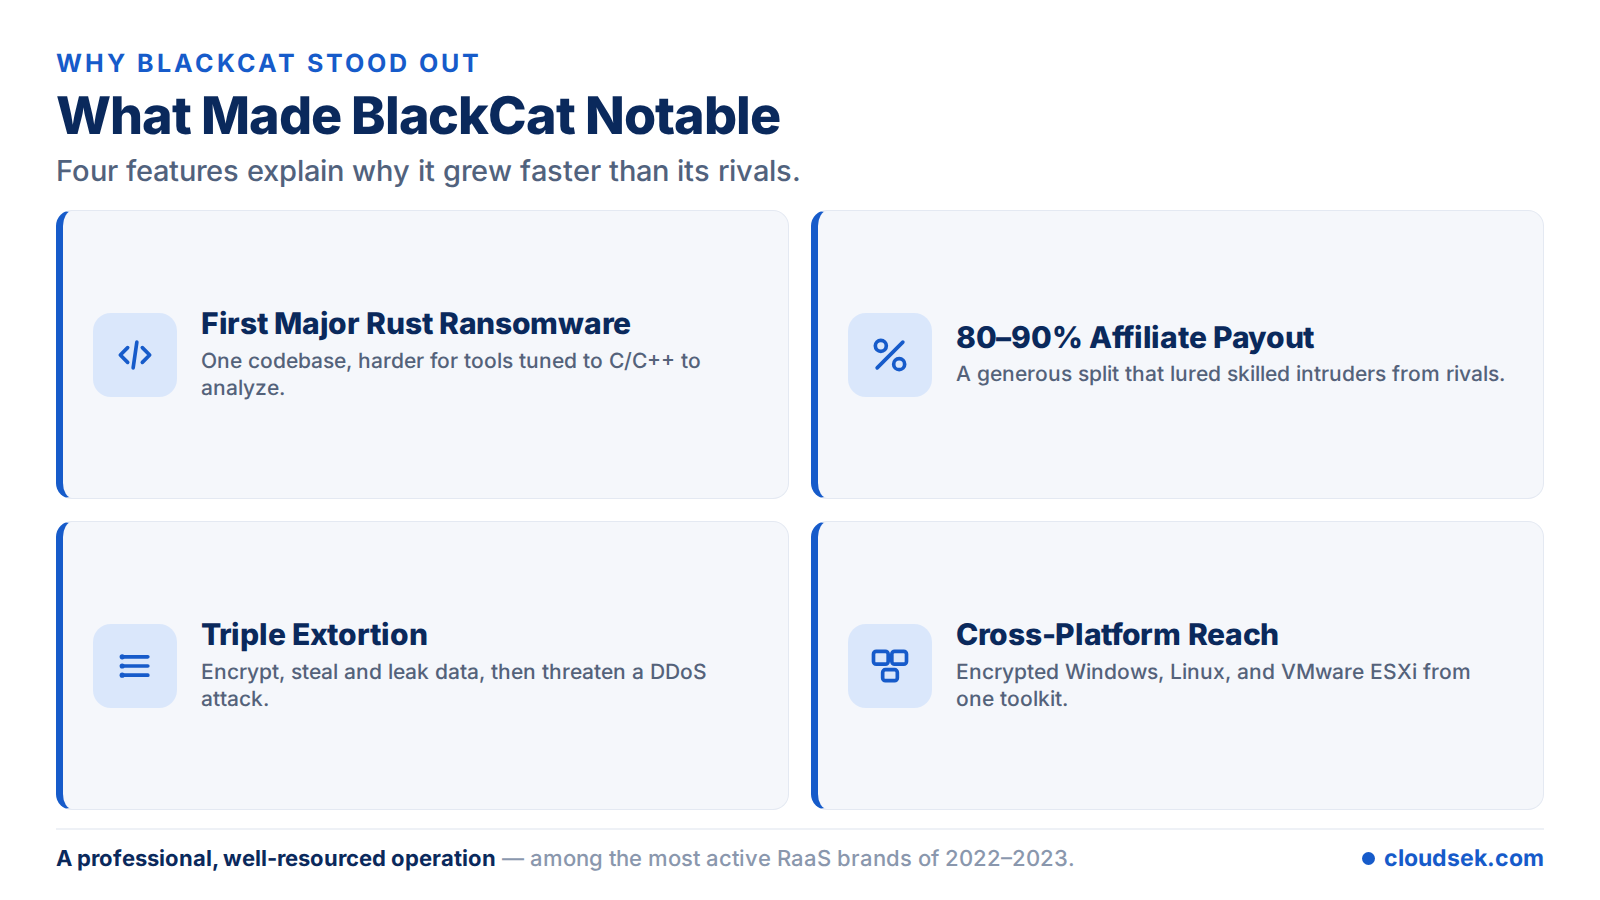
O BlackCat foi a primeira família de ransomware profissional criada em Rust, uma linguagem de programação moderna que compila para códigos rápidos e multiplataforma. O Rust permitiu que os operadores mantivessem uma base de código única que rodava em Windows, Linux e ESXi, e seu resultado compilado era mais difícil de analisar por algumas ferramentas de segurança do que os binários em C e C++ para os quais essas ferramentas estavam ajustadas. Essa escolha técnica deu ao BlackCat alcance e um grau de evasão que famílias mais antigas não possuíam.
A maioria das operações de RaaS do período pagava aos afiliados cerca de 70 por cento de cada resgate. O BlackCat oferecia de 80 a 90 por cento, uma divisão deliberadamente generosa projetada para atrair especialistas em invasão qualificados de programas rivais.
Os pesquisadores da CloudSEK observaram postagens de recrutamento em dezembro de 2021 anunciando exatamente essa taxa, juntamente com uma preferência por afiliados com experiência em ambientes Windows, Linux e ESXi. O alto pagamento funcionava também como publicidade, já que os afiliados espalhavam a notícia sobre os termos favoráveis entre seus pares.
O BlackCat foi pioneiro no modelo de tripla extorsão. Além de criptografar os arquivos da vítima, os afiliados roubavam dados confidenciais antes da criptografia e ameaçavam publicá-los em um site de vazamentos, adicionando ainda a ameaça de um ataque de negação de serviço distribuído (DDoS) contra as vítimas que se recusassem a pagar. Combinar três formas de pressão tornou a operação mais difícil de ignorar do que apenas a criptografia, especialmente para organizações que possuíam dados regulamentados ou sensíveis à reputação.
Por ter sido criado em Rust, o BlackCat conseguia criptografar servidores e estações de trabalho Windows, hosts Linux e ambientes de virtualização VMware ESXi a partir do mesmo kit de ferramentas. O foco no ESXi era especialmente prejudicial, já que um único hipervisor criptografado poderia derrubar muitas máquinas virtuais de uma só vez.
Em fevereiro de 2023, os operadores lançaram uma variante atualizada, comercializada como Sphynx ou BlackCat 2.0, que adicionou uma defesa mais forte contra evasão e ferramentas extras para os afiliados.
Uma invasão do BlackCat seguia uma cadeia de ataque reconhecível. Como os afiliados operavam de forma independente, as ferramentas exatas variavam, mas as etapas abaixo descrevem o fluxo típico desde o acesso inicial até a extorsão.
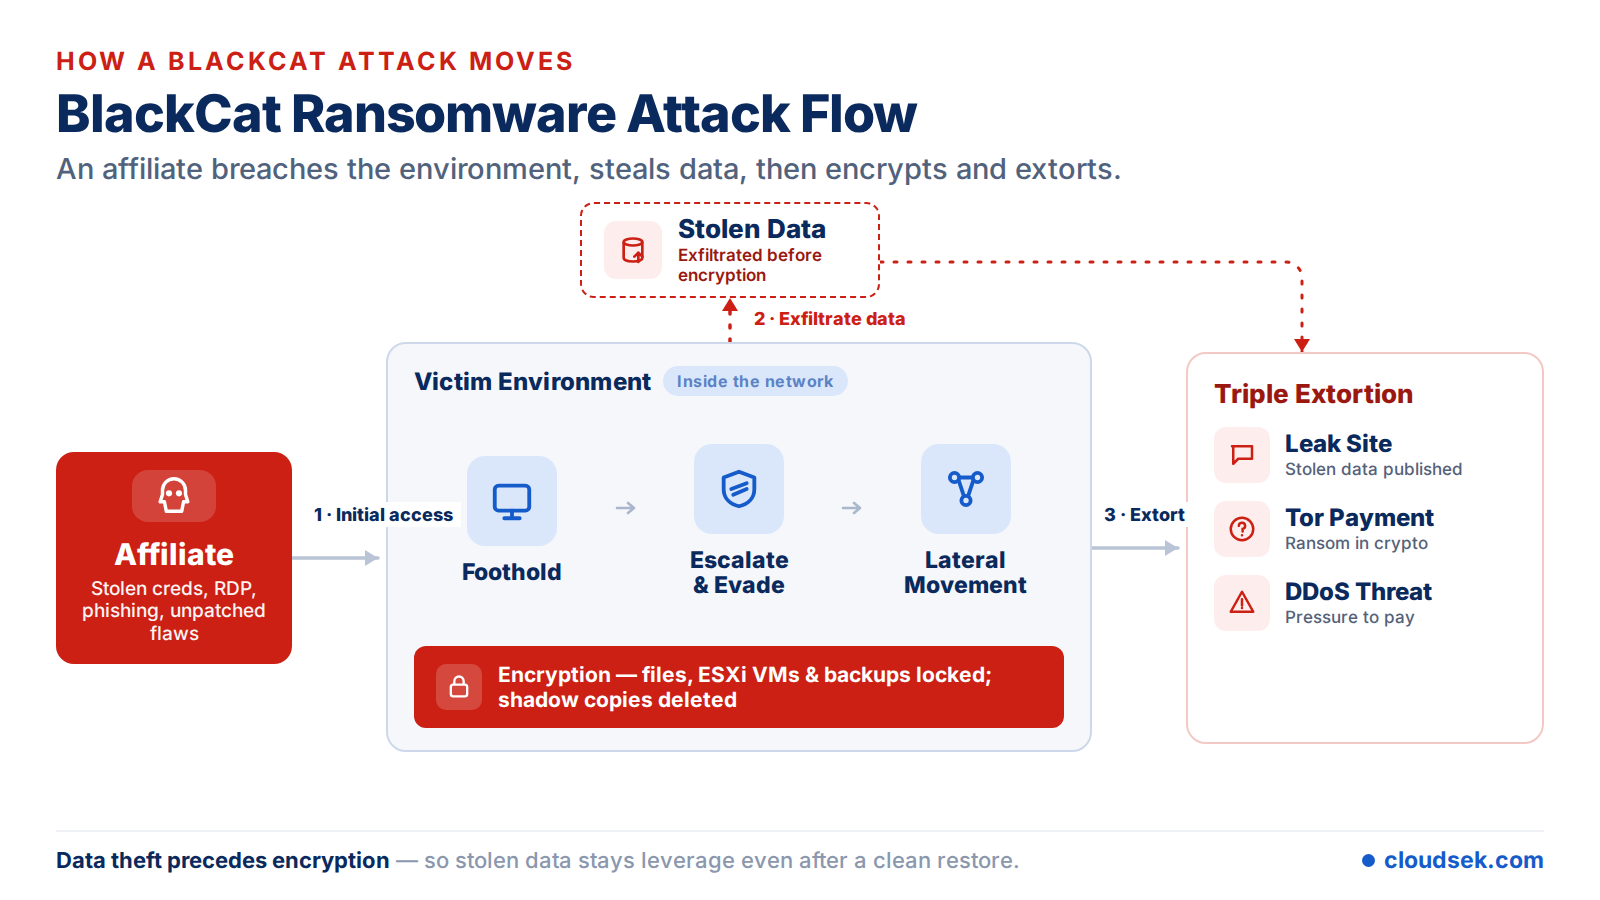
Os afiliados obtinham acesso principalmente por meio de credenciais roubadas ou compradas, serviços de área de trabalho remota expostos, phishing e a exploração de vulnerabilidades não corrigidas em sistemas voltados para a internet. Algumas campanhas usavam publicidade maliciosa que disfarçava o payload como downloads de software legítimo. Um padrão recorrente era o acesso por meio de terceiros confiáveis, onde um fornecedor menor e menos protegido fornecia uma rota silenciosa para um alvo maior.
Uma vez dentro, o ransomware elevava os privilégios e desmantelava as defesas do host. A análise técnica da CloudSEK documentou como o binário contornava o Controle de Conta de Usuário por meio da interface COM CMSTPLUA para obter direitos administrativos, desativando então serviços de segurança e opções de recuperação.
Ele excluía as Cópias de Sombra de Volume usando vssadmin e wmic, desativava o reparo automático e tentava limpar os logs de eventos, removendo os backups e vestígios forenses nos quais uma vítima confiaria. O malware era executado a partir da linha de comando e exigia um token de acesso de 32 bytes para descriptografar sua configuração incorporada, uma medida anti-análise que impedia que sandboxes automatizados o executassem.
Com acesso elevado, os afiliados se espalhavam pela rede usando ferramentas como PsExec e visavam o Active Directory para alcançar mais sistemas. Antes de acionar a criptografia, eles exfiltravam os dados mais confidenciais que conseguiam encontrar, muitas vezes usando uma ferramenta de exfiltração personalizada chamada ExMatter, e em algumas campanhas implantavam um utilitário chamado Eamfo para roubar credenciais mantidas pelo software de backup Veeam. Esses dados roubados tornavam-se a alavanca para a segunda etapa da extorsão, independentemente de a vítima conseguir restaurar arquivos a partir do backup.
O BlackCat então criptografava arquivos usando AES, com a própria chave AES protegida por uma chave pública RSA contida na configuração. Para bloquear grandes ambientes rapidamente, ele suportava vários modos de criptografia, incluindo a criptografia intermitente que embaralhava apenas partes de cada arquivo, selecionada por meio de um padrão inteligente ou opção de porcentagem que trocava a completude pela velocidade.
Ele adicionava uma extensão aleatória aos arquivos criptografados e deixava uma nota de resgate, geralmente nomeada no formato RECOVER-[aleatório]-FILES.txt, em cada diretório afetado. Como um ransomware de criptografia de arquivos, ele definia a nota de resgate como papel de parede da área de trabalho e, em ambientes virtualizados, desligava e criptografava máquinas virtuais ESXi e removia seus snapshots para impedir uma recuperação fácil.
Com os arquivos bloqueados e os dados roubados, o afiliado apresentava suas exigências. A nota de resgate direcionava as vítimas para um site Tor exclusivo que exibia provas dos dados exfiltrados e os termos de pagamento, denominados em criptomoeda. As vítimas que se recusavam a pagar viam seus dados publicados no site de vazamento público do BlackCat, e algumas enfrentavam a ameaça adicional de um ataque DDoS. Essa abordagem de expor e envergonhar aumentava a pressão e anunciava a atividade do grupo para outros criminosos.
Os afiliados do BlackCat atingiram organizações nos setores de construção, energia, saúde, varejo, tecnologia e setor público. Alguns incidentes de alto perfil definiram sua reputação.
Os ataques de setembro de 2023 à MGM e à Caesars foram realizados por uma afiliada conhecida como Scattered Spider, que combinou o ransomware BlackCat com engenharia social aplicada a help desks de TI. O ataque à Change Healthcare, cinco meses depois, provou ser tanto o golpe mais consequente do grupo quanto o gatilho para a sua queda.
A ascensão e queda do BlackCat desenrolaram-se ao longo de aproximadamente dois anos e meio.
Em dezembro de 2023, uma operação internacional liderada pelo FBI desmantelou a infraestrutura do BlackCat. De acordo com o Departamento de Justiça, os investigadores obtiveram acesso aos sistemas do grupo com a ajuda de uma fonte confidencial que tinha acesso ao painel de afiliados e, em seguida, apreenderam vários dos seus sites. Nos 18 meses anteriores, o FBI tinha desenvolvido discretamente uma ferramenta de desencriptação e utilizou-a para ajudar mais de 500 vítimas a restaurar os seus sistemas sem pagar, poupando-as de exigências de resgate que totalizavam cerca de 68 milhões de dólares. Parceiros de aplicação da lei no Reino Unido, Dinamarca, Alemanha, Espanha, Austrália e outros países participaram na operação, com a coordenação da Europol.
A interrupção não foi definitiva. Os administradores do BlackCat recuperaram brevemente o seu domínio, alegaram que o FBI tinha apreendido apenas um servidor antigo e encorajaram abertamente os afiliados a retaliar, visando hospitais e infraestruturas críticas. Nos meses que se seguiram, o setor da saúde tornou-se a categoria de vítima mais frequentemente listada pelo grupo.
O fim real veio através da ganância, e não da aplicação da lei. Depois de os afiliados terem invadido a Change Healthcare em fevereiro de 2024 e de ter sido pago um resgate de 22 milhões de dólares, os operadores do BlackCat ficaram com a totalidade da quantia em vez de a partilharem com o afiliado que realizou o ataque. Por volta de 1 de março de 2024, encerraram os seus servidores e, alguns dias depois, publicaram um aviso falso de apreensão pelo FBI no seu site de fugas, a primeira vez que um grupo de ransomware simulou a sua própria queda. A Europol, o Departamento de Justiça e a Agência Nacional contra o Crime do Reino Unido negaram qualquer envolvimento, confirmando que o aviso era um disfarce para um clássico golpe de saída.
Não. O BlackCat está inativo desde março de 2024, quando os seus operadores executaram o golpe de saída, encerraram a sua infraestrutura e desapareceram com o resgate da Change Healthcare. Desde então, nenhum ataque foi atribuído ao grupo original. Os analistas avaliam que muitos dos seus afiliados migraram para o RansomHub, que surgiu em fevereiro de 2024, enquanto outros se juntaram mais tarde ao Cicada3301. A recompensa do Departamento de Estado dos EUA de até 10 milhões de dólares por informações sobre os líderes do BlackCat continua em vigor.
O aviso conjunto da CISA, do FBI e do HHS cataloga as táticas, técnicas e procedimentos utilizados pelos afiliados do BlackCat, mapeados para a estrutura MITRE ATT&CK. A tabela abaixo resume os comportamentos mais consistentes.
Os artefactos comportamentais abaixo repetiram-se nas intrusões do BlackCat e servem de base para regras de deteção.
A lista completa e atual de hashes de ficheiros e indicadores de rede encontra-se no aviso da CISA e nos comunicados FLASH do FBI, que as equipas de segurança utilizam para criar regras de deteção.
O BlackCat desapareceu, mas os seus sucessores reutilizam o mesmo manual, pelo que as defesas que o combateram continuam a aplicar-se aos grupos de RaaS que o substituíram.
A maioria das invasões do BlackCat começou com credenciais roubadas ou sistemas expostos à internet sem correção, portanto, a prevenção começa por aí. Implementar autenticação multifator resistente a phishing em todos os acessos remotos fecha a porta de entrada mais comum, e o monitoramento de credenciais vazadas detecta logins expostos antes que um afiliado os adquira. A correção imediata de serviços voltados para a internet elimina as vulnerabilidades exploradas pelos afiliados, enquanto a segmentação de rede limita o alcance de um invasor após obter acesso inicial.
A detecção e resposta de endpoint podem sinalizar a escalada de privilégios e a exclusão de cópias de sombra que precedem a criptografia, e o treinamento de conscientização em segurança reduz o sucesso de ataques de phishing. Manter backups offline e imutáveis é o controle único que mais confiavelmente neutraliza um ataque de criptografia.
Uma organização que detecta um ataque ativo no estilo BlackCat isola os sistemas afetados imediatamente para interromper o movimento lateral e a criptografia, preservando então os logs e evidências forenses antes da reconstrução. A recuperação é feita a partir de backups limpos e offline, em vez de qualquer descriptografador oferecido pelo invasor. Como as autoridades liberaram um descriptografador funcional para algumas variantes do BlackCat, as vítimas dessa família específica podem consultar o FBI ou a CISA antes de presumir que os arquivos são irrecuperáveis.
Reportar o incidente às autoridades nacionais é uma consideração tanto legal em muitas jurisdições quanto prática, uma vez que pode liberar assistência para a recuperação. Pagar um resgate não oferece garantia de recuperação e, no caso do BlackCat, por vezes financiou uma operação que planejava desaparecer de qualquer forma.
Operações de ransomware como o BlackCat se organizam em fóruns da dark web e anunciam vítimas em sites de vazamento muito antes e muito depois de atingirem qualquer alvo específico. Observar essa atividade dá aos defensores um aviso prévio sobre quais grupos estão ativos e quais setores estão sendo visados.
Inteligência de Ameaças CloudSEK rastreia grupos de ransomware, seus afiliados e suas atividades em sites de vazamento na surface, deep e dark web, para que uma equipe de segurança possa ver quando um grupo menciona sua organização ou expõe seus dados, e agir antes que o dano se espalhe. Essa visibilidade complementa, em vez de substituir, os controles de endpoint, correção e backup que interrompem um ataque em andamento.
Nenhuma. São dois nomes para a mesma operação de ransomware. Os desenvolvedores a chamaram de ALPHV; pesquisadores a nomearam BlackCat devido ao ícone de gato preto em seu site de vazamento. Noberus é um terceiro nome usado por alguns fornecedores.
Um grupo de crimes cibernéticos de língua russa amplamente avaliado como um rebranding das operações DarkSide e BlackMatter, com laços com afiliados do REvil. Nenhum operador individual foi nomeado publicamente, e o Departamento de Estado dos EUA oferece até US$ 10 milhões por informações sobre seus líderes.
Até setembro de 2023, o FBI estimou que o BlackCat havia comprometido mais de 1.000 vítimas e coletado cerca de US$ 300 milhões em resgates, tornando-o a segunda operação de ransomware-as-a-service mais prolífica, atrás apenas do LockBit.
Às vezes. Em dezembro de 2023, o FBI lançou uma ferramenta de descriptografia que ajudou mais de 500 vítimas a recuperar seus dados sem pagar. Ela não funciona para todas as variantes, portanto, as organizações afetadas podem consultar o FBI ou a CISA antes de presumir que os arquivos estão perdidos.
Não. O RansomHub é um grupo independente de ransomware como serviço que surgiu em fevereiro de 2024. Analistas avaliam que muitos ex-afiliados do BlackCat se juntaram a ele após o encerramento do BlackCat, mas as operações e os operadores são distintos.
O Rust permite que uma única base de código tenha como alvo Windows, Linux e VMware ESXi, e seu resultado compilado era mais difícil de ser analisado por algumas ferramentas de segurança. Esse alcance multiplataforma e a capacidade de evasão são os motivos pelos quais o BlackCat se tornou a primeira grande família de ransomware criada em Rust.
