🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O monitoramento externo de inteligência de ameaças é uma prática de segurança contínua focada no rastreamento de riscos e atividades adversárias fora dos sistemas organizacionais. A observação contínua de ambientes externos ajuda as equipes a identificar os pontos de exposição antes que eles sejam explorados.
O Threat Intelligence fornece insights sobre ameaças, mas o monitoramento transforma esses insights em atividades operacionais diárias. Os sinais são continuamente observados, interpretados e utilizados em vez de serem revisados em intervalos fixos.
As equipes de segurança de um Centro de Operações de Segurança confiam nesse processo para conectar sinais externos com ações de resposta internas. A visibilidade mais rápida dos riscos emergentes melhora a tomada de decisões e limita o tempo em que os atacantes permanecem sem serem detectados.
Os ambientes de ameaças mudam continuamente, tornando os ciclos fixos de avaliação insuficientes para identificar os riscos à medida que eles surgem.
O monitoramento externo de inteligência contra ameaças deve abranger todas as áreas em que riscos externos possam surgir, garantindo visibilidade contínua em todos os pontos de exposição em evolução.
Domínios semelhantes, infraestrutura de phishing e tentativas de falsificação de identidade executiva visam diretamente a confiança organizacional. A identificação precoce dessas ameaças ajuda a evitar fraudes, enganos de clientes e danos à reputação antes que elas aumentem.
Fornecedores e parceiros geralmente apresentam riscos que permanecem fora do controle direto, mas ainda afetam a postura de segurança. O monitoramento de sua exposição garante que vulnerabilidades em ecossistemas de terceiros não se tornem pontos de entrada indiretos.
Os ativos externos mudam continuamente à medida que novos subdomínios, serviços ou infraestrutura esquecida aparecem com o tempo. O alinhamento com o Gerenciamento da Superfície de Ataque ajuda a detectar essas mudanças antes que os atacantes as explorem.
O rastreamento dos padrões de comportamento do Threat Actor revela como os ataques evoluem, quem está sendo alvo e quais estratégias estão sendo usadas. Essa abordagem fornece uma visão mais profunda do que confiar apenas em indicadores de compromisso.
As ameaças externas geralmente são influenciadas por eventos globais, mudanças regulatórias e tendências específicas do setor. O monitoramento desses sinais ajuda a antecipar ataques alinhados com mudanças mais amplas no cenário de ameaças.
A coordenação de ameaças acontece cada vez mais em plataformas como o Telegram, Discord e comunidades fechadas. Expandir o monitoramento além das fontes tradicionais reduz os pontos cegos e melhora a visibilidade geral.
O monitoramento externo de inteligência de ameaças segue um fluxo de trabalho estruturado que converte sinais externos em resultados de segurança acionáveis.
O monitoramento começa com a identificação de ativos críticos, como domínios, identidades executivas e dados confidenciais. A priorização mantém a atenção nos riscos de alto impacto, em vez de nos sinais dispersos.
O escopo determina quais ambientes externos são rastreados, enquanto a frequência define a frequência com que os sinais são coletados. Os ativos de alto risco exigem monitoramento em tempo real, enquanto as áreas de menor risco podem seguir intervalos programados.
As regras de triagem classificam os sinais recebidos com base na gravidade e relevância. O escalonamento adequado garante que as ameaças críticas passem rapidamente da detecção à ação, sem demora.
A responsabilidade deve ser distribuída entre equipes como a Centro de operações de segurança, inteligência contra ameaças e operações de TI. Funções definidas reduzem a confusão e melhoram a velocidade de resposta.
Os resultados do monitoramento devem refinar continuamente a lógica de detecção e as estratégias de resposta. Os ciclos de feedback transformam o monitoramento em um sistema adaptativo que melhora a cada ciclo.
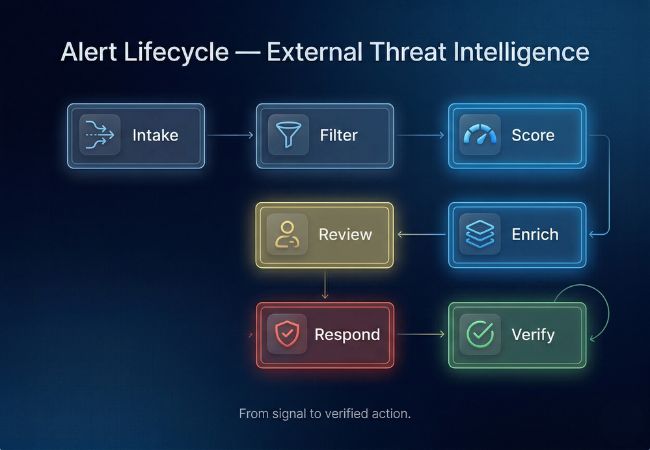
Transformar sinais externos em ação requer uma sequência estruturada que conecte detecção, validação e resposta sem perder o contexto.
Os sinais dos canais de monitoramento externos são reunidos em um fluxo centralizado. A centralização garante visibilidade consistente e evita análises fragmentadas.
As entradas brutas geralmente contêm alertas duplicados ou de baixo valor que retardam a investigação. A filtragem reduz a sobrecarga e mantém a atenção em sinais significativos.
Os alertas relevantes são avaliados com base na gravidade, na sensibilidade dos ativos e no impacto potencial. A priorização ajuda as ameaças críticas a avançarem sem demora.
Inteligência adicional, como atividade histórica e padrões comportamentais, está vinculada a cada alerta. O contexto melhora a clareza e apoia decisões de escalonamento precisas.
A avaliação validada confirma se os alertas representam ameaças reais ou falsos positivos. A análise humana acrescenta a opinião de que os sistemas automatizados não podem ser totalmente replicados.
As ameaças confirmadas levam a ações como remoções, redefinições de credenciais ou bloqueio de infraestrutura maliciosa. A execução oportuna limita a exposição e reduz o risco.
As verificações de acompanhamento determinam se a resposta aplicada mitigou com sucesso a ameaça. A verificação fecha o ciclo e fortalece a precisão do monitoramento futuro.
A medição da eficácia exige vincular a atividade de monitoramento à redução real do risco, em vez de apenas rastrear o volume de alertas.
As lacunas no monitoramento geralmente surgem da forma como os sinais são interpretados, expandidos e operacionalizados nos fluxos de trabalho.
Os feeds automatizados geram grandes volumes de dados, mas geralmente perdem o contexto e a intenção por trás dos sinais. A validação do analista conecta padrões e transforma insumos brutos em inteligência acionável.
As discussões sobre ameaças ocorrem frequentemente em comunidades regionais e não inglesas. A expansão do monitoramento multilíngue melhora a visibilidade dos riscos localizados e em estágio inicial.
Canais como Telegram, Discord e fóruns privados hospedam a coordenação ativa de ameaças. A inclusão dessas plataformas reduz os pontos cegos nos ecossistemas de ameaças modernos.
Concentrar-se apenas nos indicadores limita a visibilidade de como os ataques evoluem ao longo do tempo. O rastreamento de padrões de comportamento fornece uma visão mais profunda da intenção do atacante e da progressão da campanha.
As saídas de monitoramento geralmente permanecem isoladas dos controles de segurança e dos sistemas de resposta. A integração das descobertas às regras e defesas de detecção garante um impacto operacional real.
Alertas excessivos ou irrelevantes sobrecarregam os analistas e reduzem a eficiência. O refinamento dos limites melhora a qualidade do sinal e mantém o foco nas ameaças de alto risco.
Tratar todos os alertas da mesma forma retarda a resposta e desperdiça recursos. A priorização baseada em riscos garante que as ameaças críticas sejam tratadas primeiro.
Os insights das ameaças resolvidas nem sempre são usados para melhorar as estratégias de monitoramento. O feedback contínuo fortalece a precisão da detecção e a eficácia a longo prazo.
O monitoramento da maturidade reflete como as organizações evoluem da visibilidade reativa para a antecipação proativa de ameaças em ambientes externos.
O monitoramento acontece de forma irregular, sem fluxos de trabalho ou propriedade definidos. A visibilidade permanece inconsistente e a resposta depende do esforço manual.
Os sinais externos são coletados por meio de ferramentas limitadas ou feeds com escopo estreito. A análise permanece superficial, com priorização ou coordenação mínimas.
Fluxos de trabalho definidos e responsabilidades atribuídas trazem consistência aos esforços de monitoramento. Os sinais são triados, validados e alinhados com a tomada de decisões operacionais.
As saídas de monitoramento se conectam diretamente aos processos de segurança e aos mecanismos de resposta. O desempenho é medido por meio de métricas definidas, e os insights influenciam ativamente as estratégias de defesa.
Os padrões comportamentais e o rastreamento de longo prazo permitem a identificação precoce de ameaças emergentes. O monitoramento muda em direção à antecipação, permitindo que as equipes ajam antes que os riscos se materializem totalmente.
O CloudSEK monitora ameaças externas usando um mecanismo contextual baseado em IA que mapeia a pegada digital de uma organização e verifica continuamente os ambientes superficiais, profundos e escuros da web. A detecção se concentra na identificação de vetores de ataque inicial (IAVs), permitindo que os riscos sejam abordados antes que os invasores tenham acesso.
Os recursos de monitoramento são fornecidos por meio de plataformas como xVigil e BeVigil, cada uma cobrindo diferentes camadas de exposição externa. O xVigil lida com a proteção de riscos digitais, como monitoramento da dark web, representação de marca e detecção de vazamento de dados, enquanto o BeVigil se concentra na descoberta de ativos e na identificação de vulnerabilidades em infraestrutura externa.
Os principais processos dependem da análise contextual para correlacionar sinais, reduzir ruídos e priorizar ameaças com base no impacto real. O rastreamento de agentes de ameaças, as remoções automatizadas e a integração com fluxos de trabalho de segurança garantem que os riscos identificados passem rapidamente da detecção à resposta.
