🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


Doxing é o ato de expor publicamente informações privadas de alguém, como endereço residencial, local de trabalho ou número de telefone, sem consentimento e, geralmente, com o intuito de assediar ou intimidar. O termo, escrito como doxing ou doxxing, vem de "dropping docs" (soltar documentos), uma antiga gíria hacker para expor a identidade real de um rival anônimo.
As consequências vão muito além da tela. De acordo com o Pew Research, um em cada quatro adultos nos EUA já sofreu assédio online grave, como perseguição ou ameaças físicas, os perigos do mundo real que um ataque de doxing desencadeia.
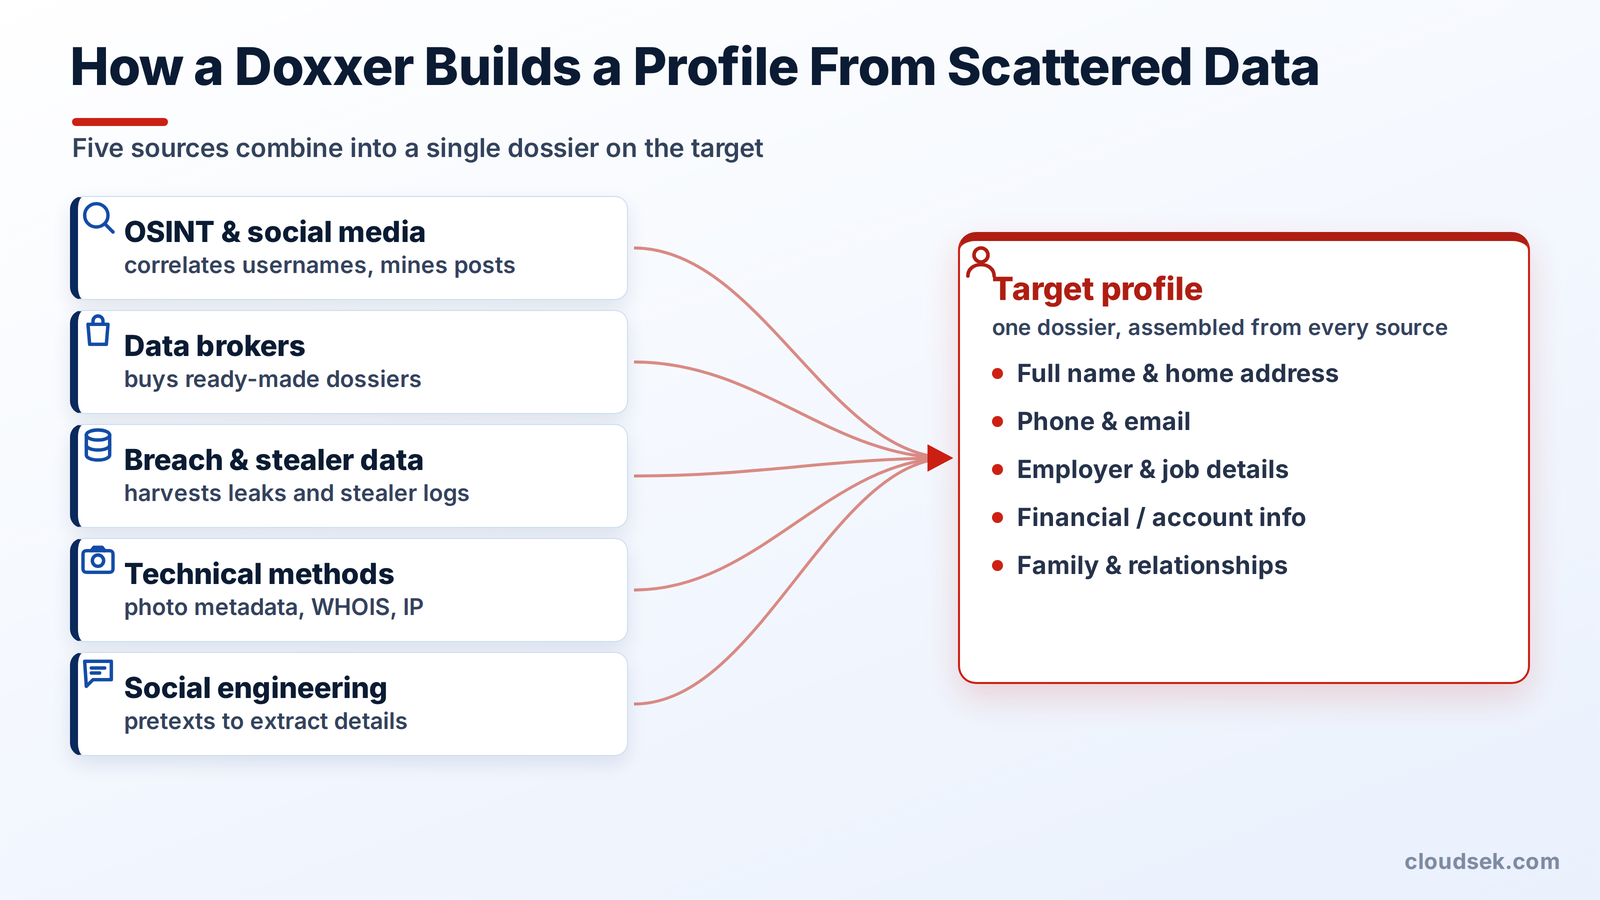
O doxing começa com a coleta de informações. O autor do doxing reúne dados públicos e roubados dispersos em um único perfil do alvo, que geralmente inclui:
A maior parte do doxing baseia-se em inteligência de fontes abertas (OSINT), a prática de coletar dados de fontes públicas. O autor do doxing correlaciona nomes de usuário em diferentes plataformas, analisa postagens em redes sociais em busca de pistas e realiza pesquisas de imagem reversa para vincular contas a uma pessoa real.
Os corretores de dados fazem grande parte do trabalho com antecedência. Essas empresas compilam e vendem dossiês contendo endereços, números de telefone e parentes, permitindo que o autor do doxing compre um perfil detalhado por alguns dólares em vez de montá-lo manualmente.
Dados roubados preenchem as lacunas. Credenciais e registros pessoais vazados em violações de dados, juntamente com logs de malwares que roubam informações, circulam na dark web e em sites de compartilhamento de texto, onde são coletados pelos autores de doxing. O monitoramento contínuo da dark web revela essa exposição precocemente.
Truques técnicos revelam o que as pessoas tentam esconder. Um doxer lê metadados de localização incorporados em fotos, realiza uma consulta WHOIS para identificar o proprietário de um domínio ou captura um endereço IP através de um link compartilhado para aproximar a localização de um alvo.
A IA aprimorou esses métodos. Ferramentas de busca por reconhecimento facial agora associam uma única foto aos perfis online de uma pessoa, e agregadores automatizados criam um dossiê completo em segundos, um trabalho que antes levava horas para um investigador experiente.
Quando a coleta de dados trava, o engano preenche a lacuna. Um doxer finge ser um banco ou prestador de serviços para enganar o alvo, ou seus contatos, a revelarem os detalhes que faltam.
Assédio e vingança motivam a maioria dos casos. Os atacantes expõem os detalhes de um alvo para assustá-lo, acertar contas pessoais ou políticas, ou punir alguém por uma divergência online.
Outros praticam doxing por ganho financeiro ou ideologia. Extorsionistas ameaçam publicar dados a menos que sejam pagos, hacktivistas expõem pessoas a quem se opõem e justiceiros online tentam desmascarar indivíduos que consideram culpados.
Esse instinto de justiceiro é onde o doxing causa o maior dano colateral. Em 2013, usuários do Reddit nomearam erroneamente um estudante desaparecido como suspeito do atentado à Maratona de Boston, desencadeando uma onda de assédio contra sua família enlutada antes que a polícia identificasse os verdadeiros autores.
O doxing situa-se em uma área cinzenta da lei que depende da intenção. Compilar informações que já são públicas não é automaticamente um crime, mas publicá-las para assediar, perseguir, ameaçar ou incitar danos entra na esfera criminal. Essa intenção é a linha divisória que os promotores buscam.
A aplicação da lei baseia-se em estatutos existentes. Nos EUA, todos os cinquenta estados possuem leis contra perseguição e assédio que abrangem o doxing, e cerca de quarenta e cinco possuem disposições sobre assédio online, com estados como Califórnia e Washington adicionando regras específicas contra o doxing. Alemanha, Austrália e Hong Kong aprovaram leis dedicadas contra o doxing.
O doxing torna-se letal quando possibilita o swatting. O swatting é um falso chamado de emergência, geralmente relatando uma situação de reféns ou ameaça de bomba, que envia uma resposta policial armada para a casa da vítima.
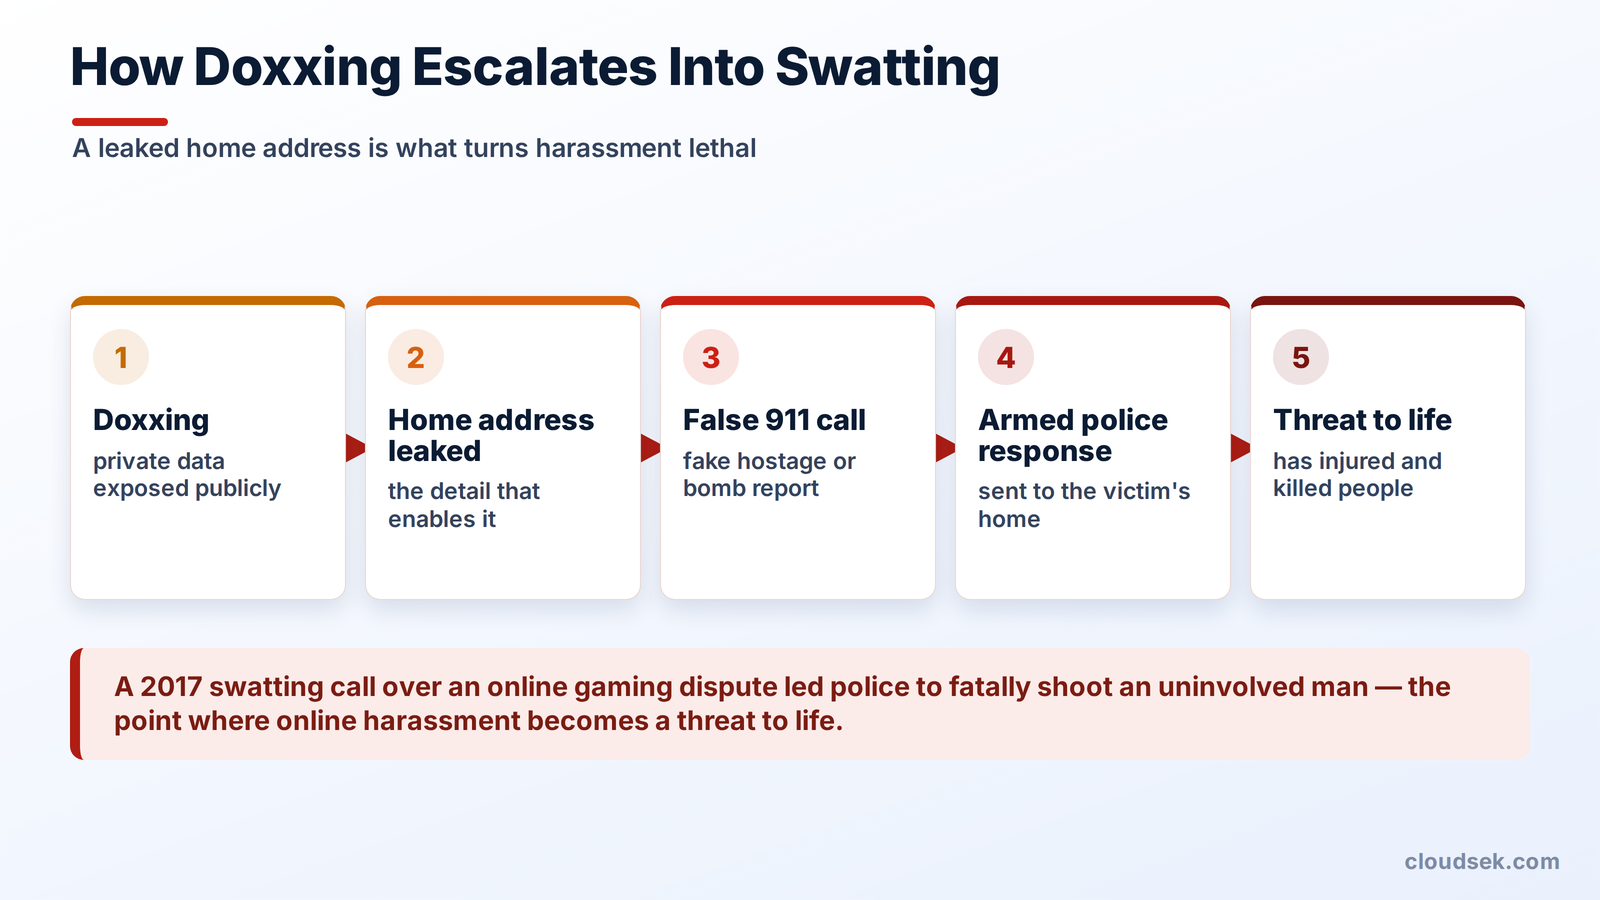
Um endereço residencial vazado é o que torna o swatting possível. A tática já feriu e matou pessoas, incluindo um caso de 2017 em que um chamado de swatting devido a uma disputa em jogos online levou a polícia a atirar fatalmente em um homem que não tinha envolvimento. Isso marca o ponto em que o assédio online se torna uma ameaça à vida.
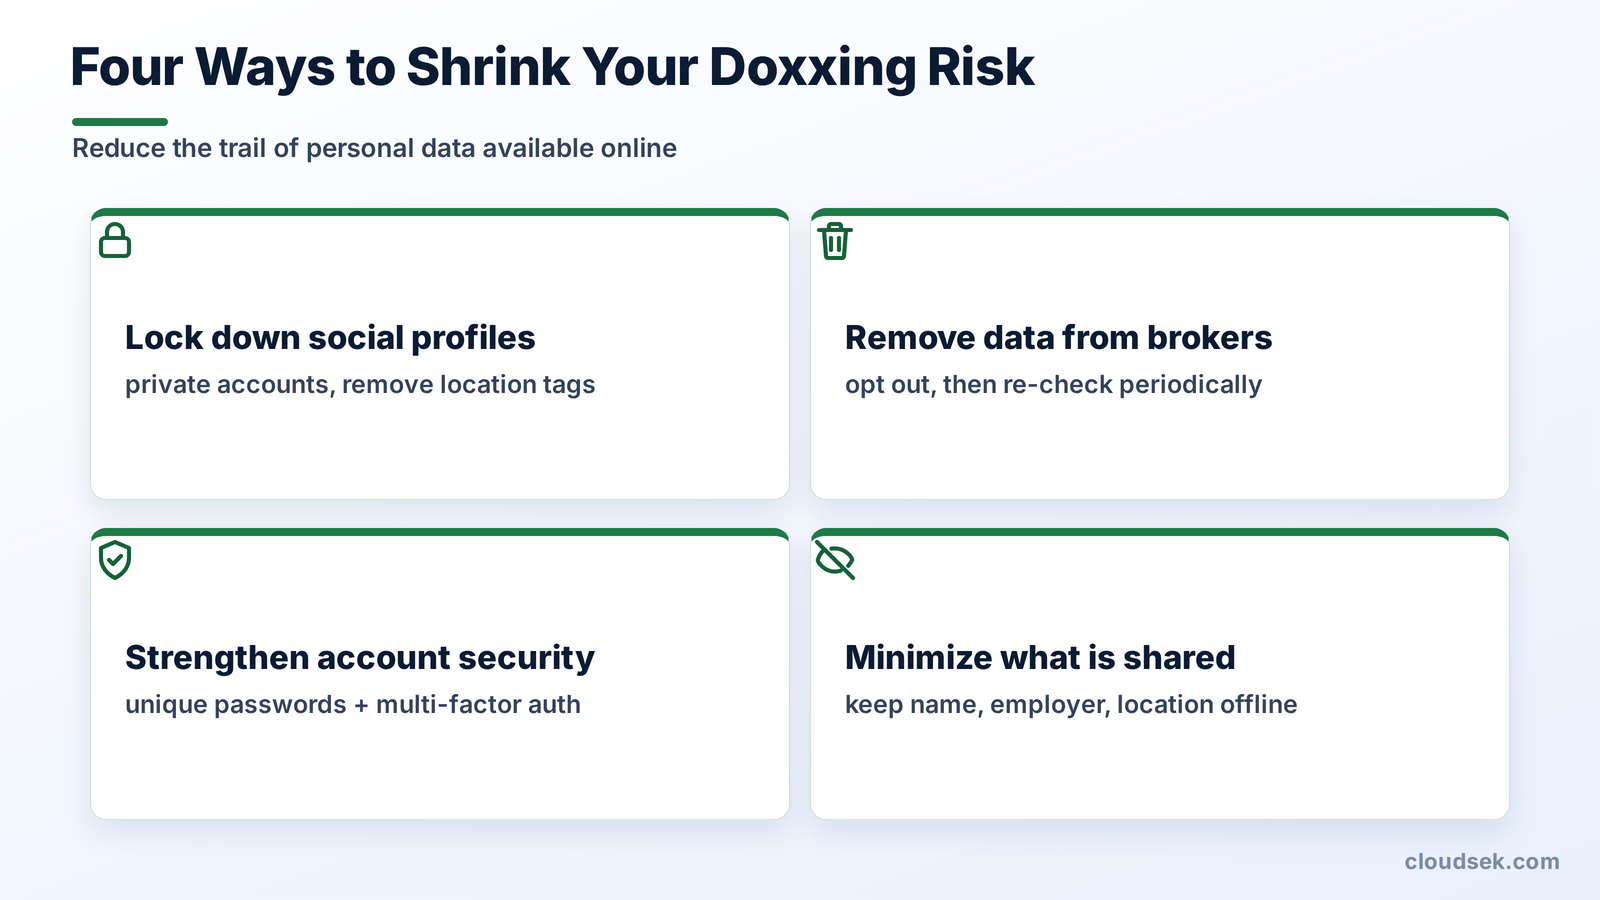
Reduzir o risco de doxing significa diminuir o rastro de dados pessoais disponíveis online. Para se proteger do doxing, siga estas melhores técnicas de prevenção:
Reforçar as configurações de privacidade limita o que estranhos podem ver. Definir contas sociais como privadas, remover marcações de localização e excluir postagens antigas que revelem um endereço ou rotina diária eliminam as fontes mais fáceis.
Optar pela exclusão de corretores de dados retira perfis do mercado. Os indivíduos solicitam a remoção diretamente aos principais corretores ou usam um serviço de remoção, embora os dados muitas vezes reapareçam e precisem de verificação periódica.
Senhas fortes e exclusivas, aliadas à autenticação multifator, impedem que contas sejam invadidas e tenham dados extraídos. Um gerenciador de senhas torna isso prático para dezenas de logins.
Compartilhar menos informações publicamente limita o material disponível. Manter nomes reais, empregadores e localizações fora de fóruns públicos e usar um e-mail ou apelido separado para atividades sensíveis reduz as opções de um doxer. O guia de doxing da EFF oferece uma lista de verificação detalhada.
Assim que dados pessoais são expostos, uma resposta rápida e documentada limita os danos. Cinco passos ajudam a conter a situação.
Para as organizações, o doxing ameaça a liderança e a equipe, não apenas indivíduos privados. Os atacantes visam executivos com endereços residenciais e detalhes familiares expostos, e grupos de ransomware expõem funcionários para pressionar uma empresa durante extorsões.
CloudSEK XVigil monitora a dark web, sites de paste e fóruns em busca de dados expostos de executivos e funcionários de uma organização, tentativas de falsidade ideológica e ameaças de doxing. A detecção precoce permite que as equipes de segurança solicitem a remoção de conteúdo e alertem os envolvidos antes que a exposição se agrave.
Sim, o doxing pode levar à prisão quando envolve assédio, perseguição, ameaças ou roubo de identidade. As penas variam de acordo com a jurisdição e o dano causado, indo de multas a vários anos de reclusão.
O doxing corporativo é a exposição maliciosa de dados confidenciais de uma empresa ou de informações pessoais de seus funcionários. Grupos de ransomware costumam utilizá-lo para pressionar as vítimas a pagarem o resgate.
Uma VPN oculta o endereço IP, mas não evita o doxing por si só, já que a maior parte dos dados expostos provém de perfis públicos e vazamentos, e não do rastreamento de IP. É uma camada de defesa, mas não uma solução completa.
O doxing expõe informações privadas de alguém publicamente, enquanto o roubo de identidade utiliza essas informações para se passar pela pessoa ou cometer fraudes. O doxing frequentemente fornece os dados que viabilizam o roubo de identidade.
Rastrear um autor de doxing é difícil, pois a maioria se esconde atrás de contas anônimas, embora denúncias nas plataformas e investigações policiais possam, por vezes, identificá-los. Preservar evidências desde o início aumenta as chances de sucesso.
Não responda à ameaça; em vez disso, proteja suas contas, documente as mensagens e denuncie à plataforma e, se a ameaça for crível, à polícia. Ameaçar praticar doxing já é, por si só, um ato ilegal.
