🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


A extorsão cibernética é um ataque com motivação financeira no qual criminosos exigem pagamento, quase sempre em criptomoedas, sob ameaça de danos. Esse dano geralmente significa o vazamento de dados roubados, o bloqueio de sistemas com ransomware ou a interrupção de serviços. Tornou-se o modelo de lucro dominante para o cibercrime organizado.
A escala é difícil de exagerar. Ransomware e extorsão apareceram em 44% de todas as violações de dados em 2024, um aumento em relação aos 32% do ano anterior, de acordo com o Relatório de Investigações de Violação de Dados da Verizon.
A extorsão cibernética é uma forma de coerção digital. Um invasor assume o controle de algo que uma organização não pode se dar ao luxo de perder e, em seguida, exige dinheiro para liberá-lo ou manter o silêncio. A vantagem é o que faz cada caso funcionar: dados roubados, sistemas bloqueados ou o poder de interromper operações sob demanda.
O que distingue a extorsão cibernética do roubo ou vandalismo comum é o acordo. O invasor mantém a vítima como refém e oferece termos, normalmente um pagamento com prazo determinado. As vítimas variam de hospitais, oleodutos e bancos a indivíduos, e o motor é quase sempre o dinheiro, em vez de espionagem.
Um ataque de extorsão cibernética ocorre em etapas. Os invasores primeiro ganham uma base, muitas vezes comprando credenciais roubadas de um corretor de acesso inicial ou explorando um sistema sem correção. Eles então constroem uma vantagem roubando dados confidenciais, criptografando arquivos ou posicionando-se para interromper um serviço.
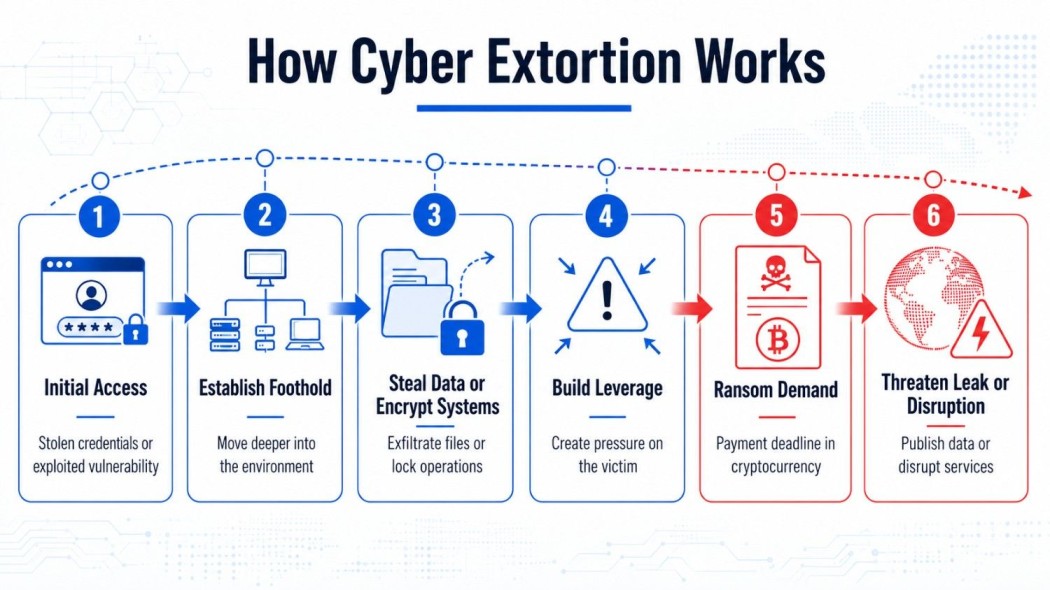
Com a vantagem em mãos, o invasor emite uma exigência de resgate e um prazo, geralmente pagável em criptomoeda para permanecer anônimo. Grande parte disso opera em um ransomware-as-a-service modelo, onde um grupo central aluga seu malware e infraestrutura de vazamento para afiliados em troca de uma parte dos lucros.
A extorsão cibernética assume várias formas, definidas pela vantagem que o invasor detém.
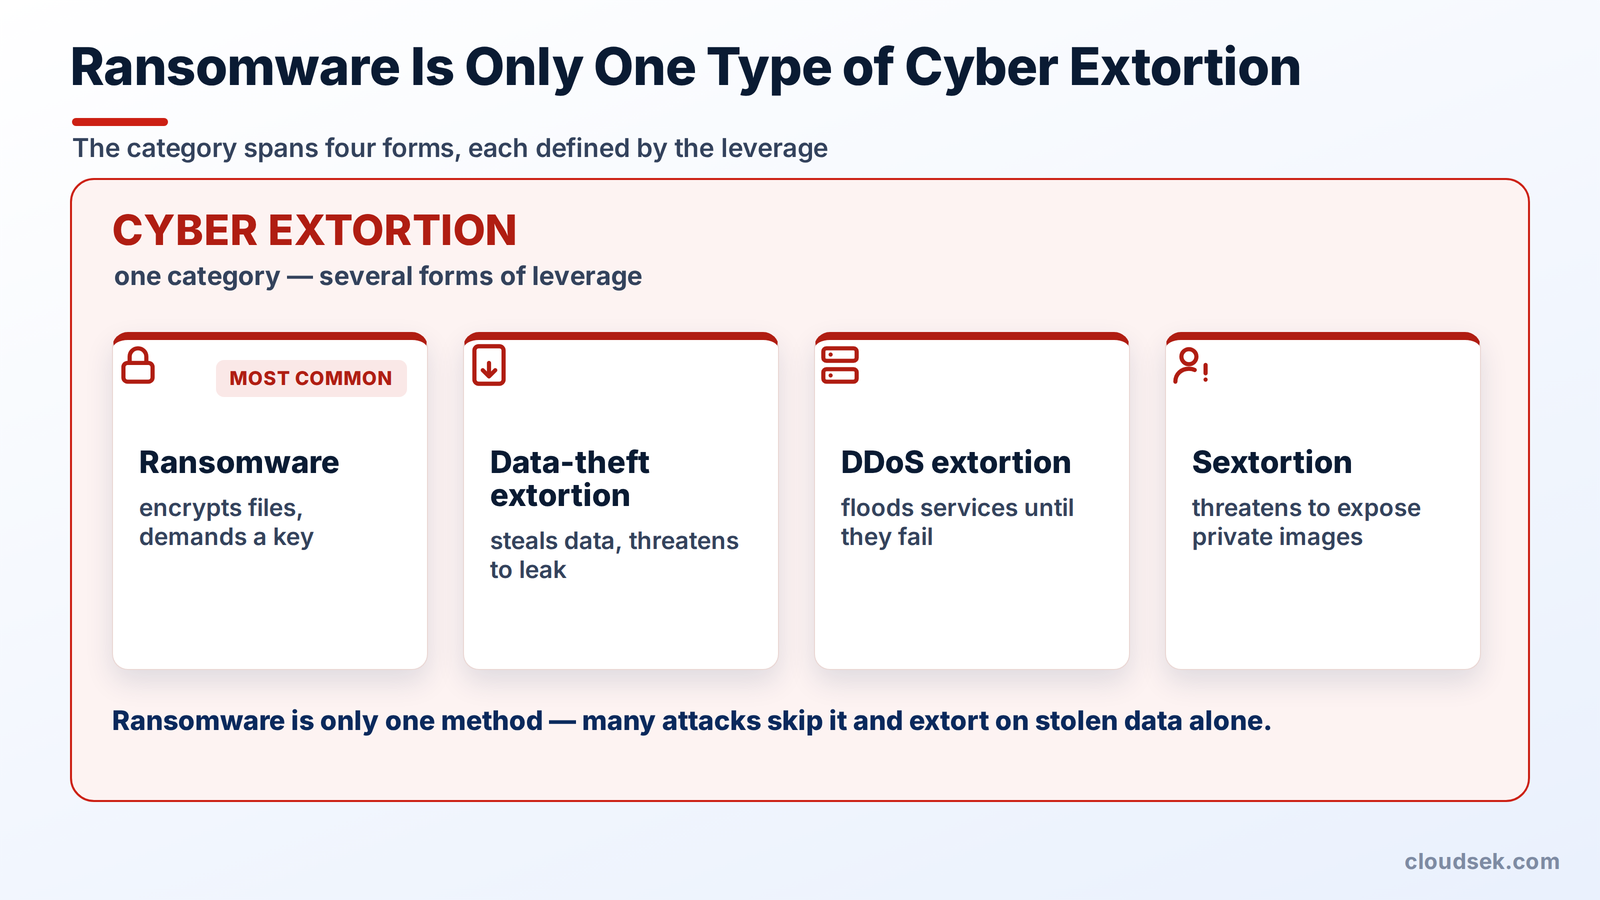
O ransomware criptografa os arquivos de uma organização e exige pagamento pela chave de descriptografia. Continua sendo a forma mais comum de extorsão cibernética e a que interrompe as operações mais rapidamente.
A extorsão por roubo de dados, às vezes chamada de extorsão por exfiltração, ignora a criptografia completamente. Os invasores roubam arquivos confidenciais e ameaçam publicá-los ou vendê-los a menos que sejam pagos, um modelo que cresceu à medida que ataques baseados em criptografia atraem mais escrutínio.
A extorsão DDoS, ou DDoS de resgate, ameaça inundar um alvo com tráfego até que seus serviços entrem em colapso. Os invasores geralmente lançam um ataque de demonstração curto e, em seguida, exigem pagamento para cancelar um maior.
A sextorsão tem como alvo indivíduos, em vez de sistemas. O invasor afirma possuir imagens ou filmagens de webcam comprometedoras, reais ou fabricadas, e exige pagamento para mantê-las privadas.
As táticas de extorsão escalaram ao longo do tempo, aumentando a pressão sobre cada vítima.
O modelo de dupla extorsão, iniciado pelo grupo Maze em 2019, tornou-se o padrão, pois os dados roubados dão aos atacantes uma vantagem mesmo contra vítimas que conseguem restaurar seus sistemas a partir de backups.
Ciberextorsão e ransomware são frequentemente usados como sinônimos, mas um engloba o outro. O ransomware é apenas um método de ciberextorsão, que consiste na criptografia de arquivos. A ciberextorsão é a categoria mais ampla, abrangendo extorsão por roubo de dados, ataques DDoS e sextorsão.
Essa distinção é importante na prática. Muitas campanhas modernas ignoram o ransomware, roubando dados e ameaçando divulgá-los sem criptografar um único arquivo. Tratar todo ataque de extorsão como um problema de ransomware deixa as variantes de roubo de dados sem a devida atenção.
Três casos demonstram o alcance da ciberextorsão e como seus métodos variam.
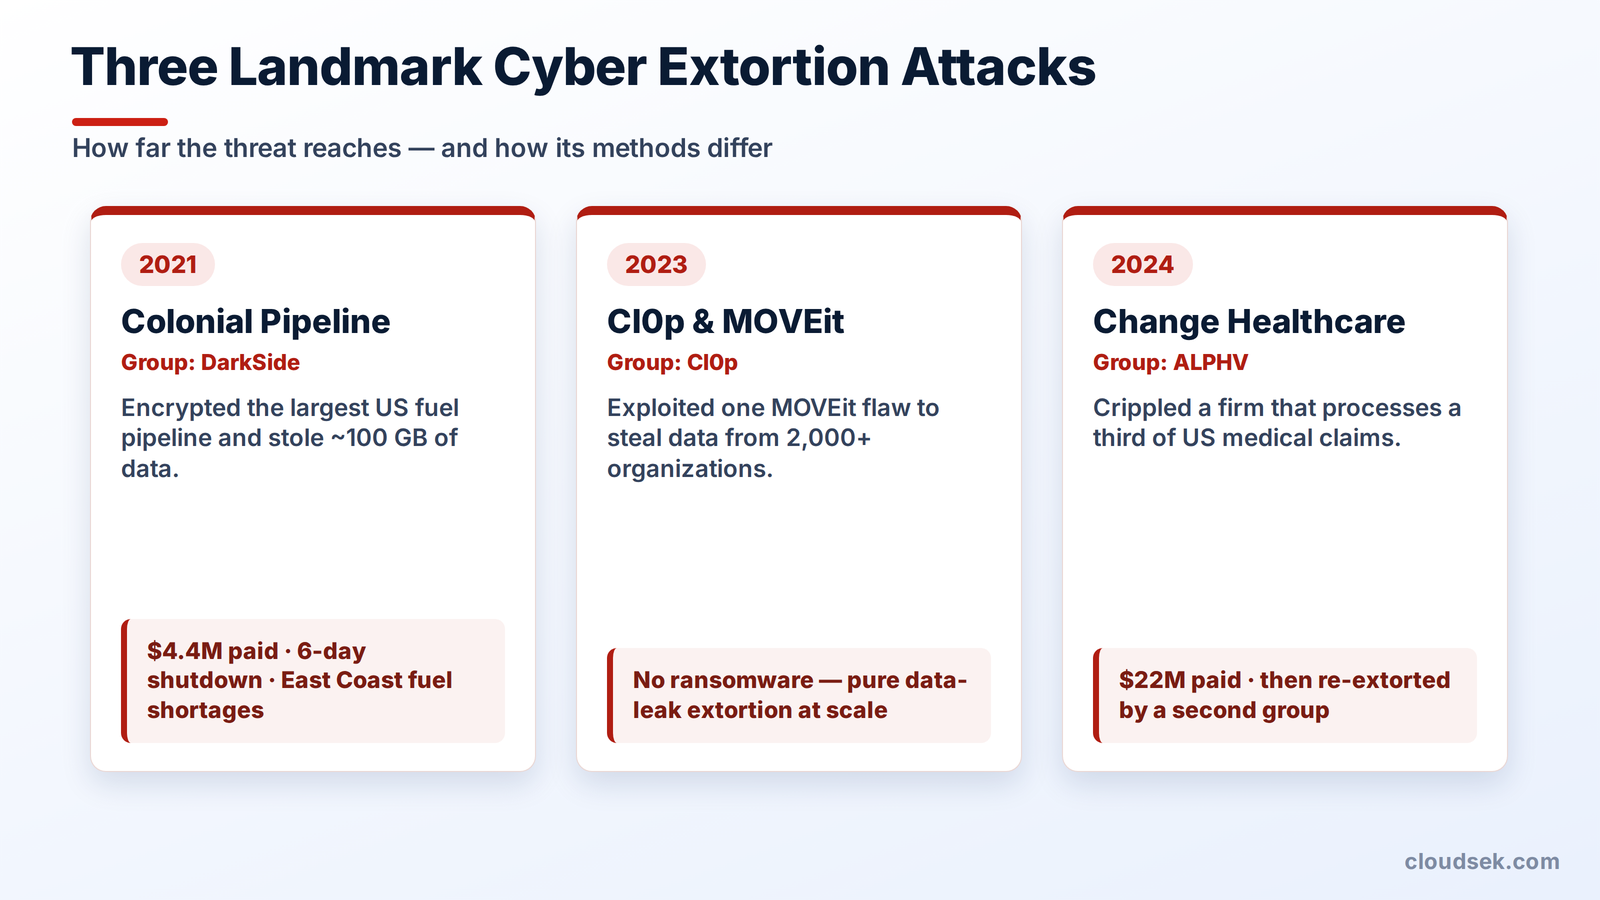
Colonial Pipeline (2021). O grupo DarkSide criptografou os sistemas do maior oleoduto dos EUA e roubou cerca de 100 gigabytes de dados. A Colonial pagou US$ 4,4 milhões e permaneceu paralisada por seis dias, causando escassez de combustível em toda a Costa Leste.
Cl0p e MOVEit (2023). O grupo Cl0p explorou uma única falha na ferramenta de transferência de arquivos MOVEit para roubar dados de mais de 2.000 organizações. Eles nunca implantaram ransomware, confiando inteiramente na ameaça de vazamento dos arquivos, o exemplo mais claro de extorsão em larga escala sem criptografia.
Change Healthcare (2024). O grupo ALPHV paralisou uma empresa que processa um terço das solicitações médicas dos EUA. A UnitedHealth pagou cerca de US$ 22 milhões, mas um segundo grupo tentou extorquir novamente os mesmos dados roubados logo depois, provando que o pagamento não garante nada.
O cenário da extorsão muda constantemente à medida que as autoridades o combatem. Em 2024, a Operação Cronos apreendeu a infraestrutura do LockBit, e o ALPHV desapareceu em um golpe de saída após o pagamento da Change Healthcare. Em vez de acabar com a ameaça, essas ações a fragmentaram, espalhando afiliados para grupos novos ou renomeados e elevando o número de operações de extorsão ativas para um recorde de 85 no final de 2025.
As táticas estão mudando junto com os agentes. À medida que mais vítimas restauram seus sistemas a partir de backups e se recusam a pagar pela descriptografia, os grupos ignoram cada vez mais a criptografia, extorquindo apenas com base nos dados roubados. As campanhas do Cl0p em 2025, focadas puramente no roubo de dados, indicam a direção que o modelo está tomando.
Nenhum controle isolado impede a ciberextorsão, mas defesas em camadas reduzem drasticamente o risco.
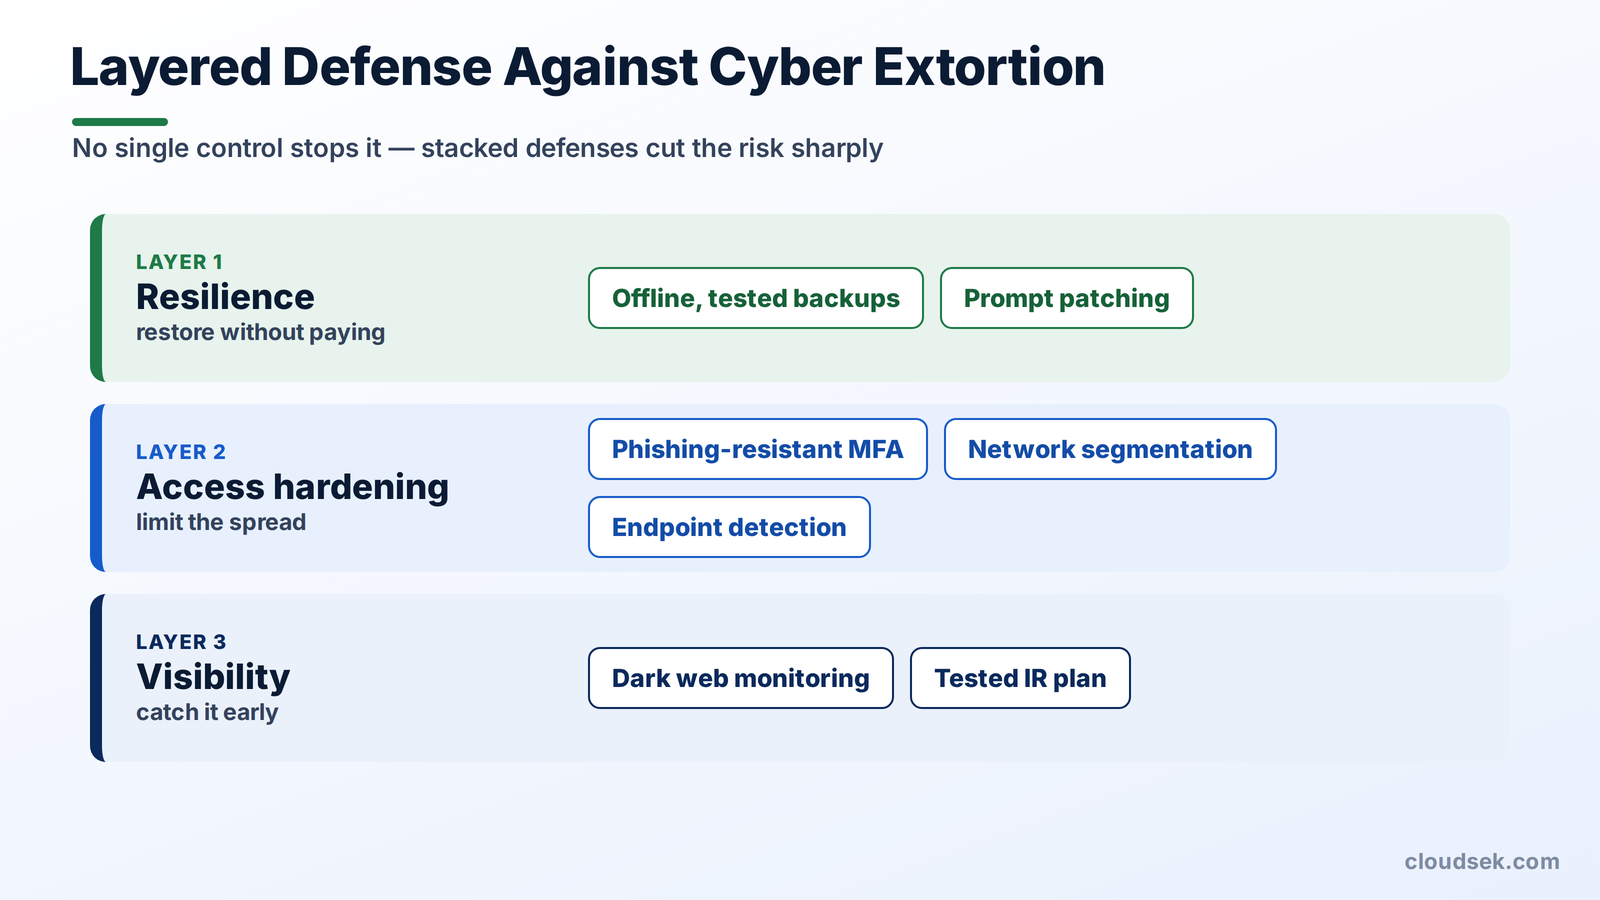
Duas medidas neutralizam a maioria dos ataques. Backups offline testados permitem que uma organização restaure sistemas criptografados sem pagar, e a aplicação imediata de patches corrige as vulnerabilidades que os atacantes exploram para obter acesso.
O endurecimento do acesso limita os danos. A autenticação multifator resistente a phishing impede que credenciais roubadas sejam utilizadas, a segmentação de rede evita que uma invasão se espalhe e a detecção de endpoint sinaliza precocemente criptografias em massa ou transferências de arquivos.
A visibilidade fecha a lacuna. O monitoramento contínuo da dark web revela credenciais roubadas e dados vazados antes que os invasores os utilizem, e um plano de resposta a incidentes testado transforma uma crise em um procedimento.
Um incidente de extorsão cibernética exige uma resposta calma e praticada, não um pagamento apressado.
As primeiras horas são cruciais. Isole os sistemas afetados para impedir a propagação, preserve logs e notas de resgate como evidência e envolva especialistas em resposta a incidentes e consultoria jurídica antes de se comunicar com o invasor.
O próximo passo é o reporte. O FBI e a CISA recomendam que as vítimas relatem todos os incidentes às autoridades policiais por meio do IC3, independentemente de pagarem ou não. Ambas as agências desencorajam o pagamento, pois ele nunca garante a recuperação e financia novos ataques; em 2024, 64% das vítimas optaram por não pagar. A orientação StopRansomware da CISA apresenta a lista de verificação completa de resposta.
A extorsão cibernética hoje depende de dados roubados e credenciais vazadas, e é aqui que a detecção precoce muda o resultado. A maioria das vítimas de dupla extorsão só descobre que seus dados foram levados quando eles aparecem em um site de vazamento, muito tempo depois de o invasor tê-los obtido.
O CloudSEK XVigil monitora a dark web e sites de vazamento de ransomware em busca de dados, credenciais e marcas de uma organização, sinalizando a exposição antes ou durante o desenrolar de uma tentativa de extorsão. A Inteligência de Ameaças da CloudSEK adiciona contexto sobre grupos específicos que visam um setor, permitindo que as equipes ajam contra uma ameaça identificada em vez de um aviso genérico.
Sim, a extorsão cibernética é um crime grave sob as leis de fraude informática e extorsão em todo o mundo. Exigir pagamento sob ameaça acarreta penalidades severas, e pagar a certos grupos sancionados pode, por si só, infringir a lei.
O custo médio de uma violação por extorsão ou ransomware foi de US$ 5,08 milhões em 2025, segundo a IBM. O valor médio do resgate exigido foi bem menor, cerca de US$ 115.000, mas a recuperação e o tempo de inatividade elevam o custo total real.
Um site de vazamento de dados é uma página na dark web onde grupos de extorsão publicam ou ameaçam publicar dados roubados para pressionar as vítimas a pagar. A maioria das quadrilhas de dupla extorsão mantém um site desses para expor e humilhar quem não paga.
A chantagem ameaça revelar informações privadas, enquanto a extorsão cibernética é mais ampla, abrangendo ameaças a dados, sistemas e à disponibilidade de serviços. Toda chantagem é uma forma de extorsão, mas nem toda extorsão é chantagem.
Muitas apólices de seguro cibernético cobrem extorsão, incluindo pagamentos de resgate, negociação e custos de recuperação, embora a cobertura e as condições variem. Algumas apólices excluem pagamentos a grupos de ameaça sancionados.
Sim, pequenas e médias empresas são alvos frequentes; o ransomware apareceu em 88% das violações sofridas por elas em 2024, contra 39% em grandes empresas. Os atacantes veem defesas mais fracas e pagamentos mais rápidos.
