🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O Creeper é amplamente considerado o primeiro vírus de computador, embora tecnicamente tenha funcionado como o primeiro worm. Bob Thomas escreveu o Creeper na BBN em 1971. Este programa experimental autorreplicável movia-se pela ARPANET e exibia uma linha de texto: “I'M THE CREEPER: CATCH ME IF YOU CAN.”
O Creeper não causou danos nem roubou dados. Esse experimento isolado deu início a uma linhagem que hoje produz mais de 450.000 novas amostras de malware todos os dias, segundo o AV-TEST.
Bob Thomas criou o Creeper em 1971 enquanto trabalhava na BBN (Bolt Beranek and Newman), a empresa de pesquisa de Cambridge que ajudou a construir a ARPANET. Thomas escreveu o programa em linguagem assembly PDP-10 para rodar no sistema operacional TENEX. Ele deu ao programa o nome de Creeper, um vilão fantasmagórico verde do desenho animado Scooby-Doo da década de 1970.
O conceito precedeu o código. O matemático John von Neumann descreveu autômatos autorreplicáveis no final da década de 1940, e o Creeper transformou essa teoria em um programa funcional duas décadas depois.
O Creeper funcionava copiando-se de um computador para o outro através da ARPANET, removendo-se em seguida da máquina que deixava para trás. Três etapas definiam seu comportamento.
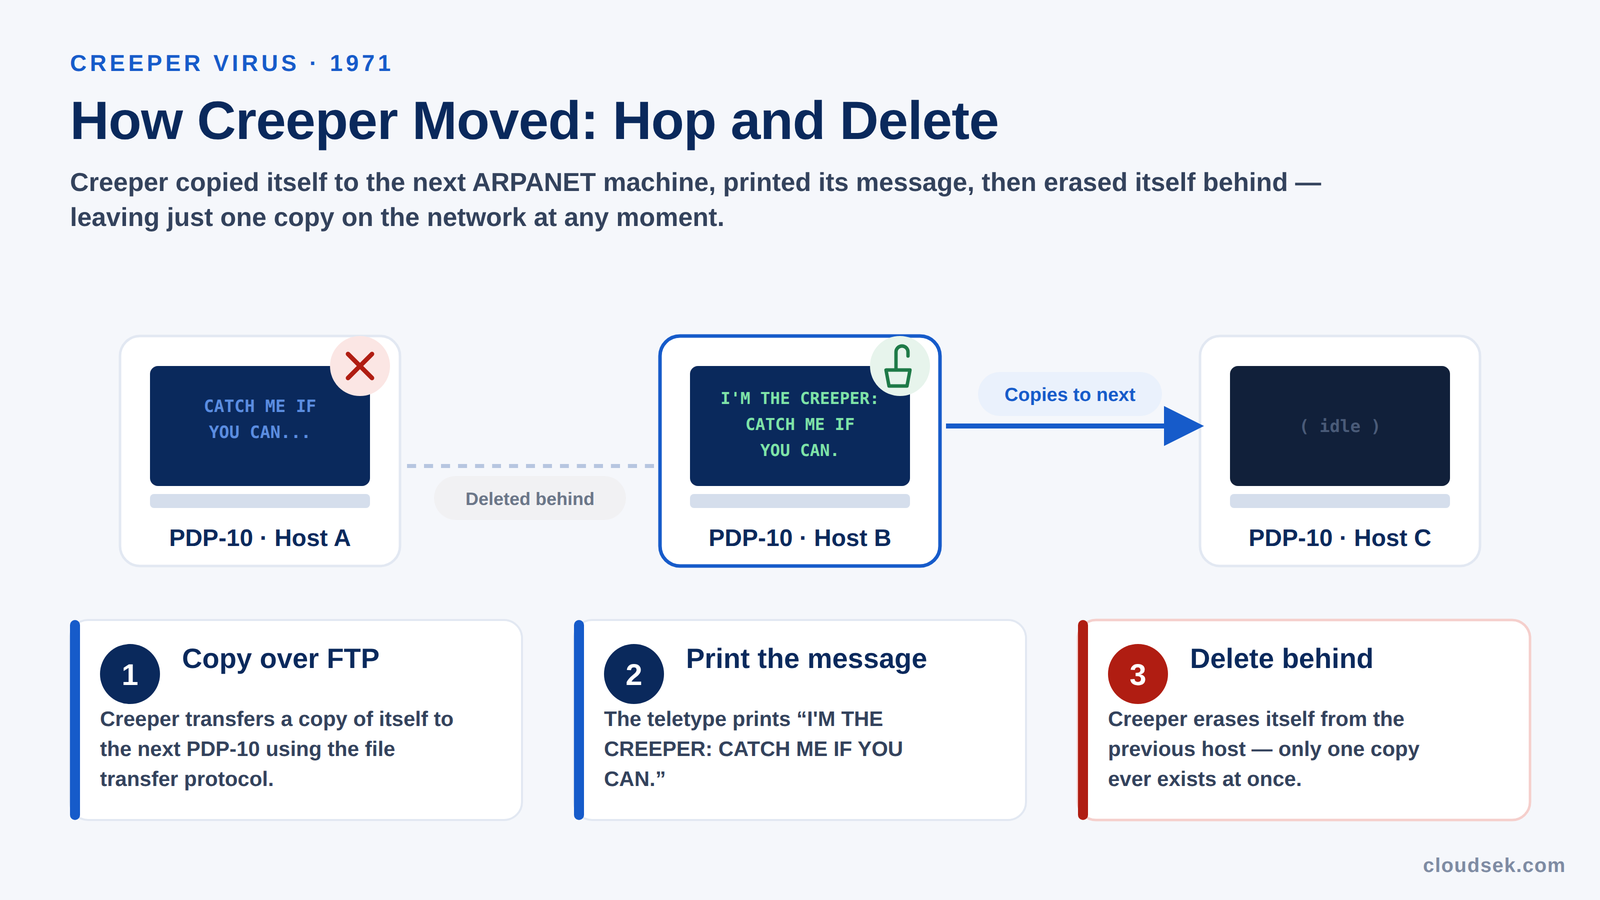
Esse padrão de "pular e deletar" mantinha apenas uma cópia do Creeper na rede a qualquer momento. Seu design demonstrava um código móvel, um programa que se realoca, em vez de um malware que deixa cópias para trás.
Não, o vírus Creeper não era prejudicial. O Creeper não criptografou nada, não deletou arquivos e não roubou dados. Sua única ação era imprimir uma mensagem provocativa, o que o tornava um experimento benigno em vez de um ataque.
O Creeper espalhou-se mais do que Thomas pretendia. Ele interrompeu teletipos em locais de pesquisa e deixou administradores de laboratórios como o MIT e Stanford inquietos, embora não tenha danificado nenhum dado no processo.
O Reaper foi o primeiro programa antivírus, criado por volta de 1972, para localizar e excluir o Creeper. O Reaper movia-se pela ARPANET da mesma forma que o Creeper, removendo cada cópia que encontrava.
Os historiadores atribuem o Reaper a Ray Tomlinson, o engenheiro da BBN que inventou o e-mail e o formato de endereço “@”. Os registros sobre a autoria do Reaper permanecem incompletos, e Tomlinson faleceu em 2016 sem confirmar os detalhes.
Tecnicamente, o Creeper é um worm, embora a história popular o chame de primeiro vírus. Um worm espalha-se por uma rede por conta própria, enquanto um vírus anexa-se a um arquivo hospedeiro e precisa que um usuário o execute. O NIST define um worm como um programa autorreplicável que se propaga por uma rede sem a necessidade de um programa hospedeiro ou de ação do usuário.
Uma nuance torna a distinção mais clara. O Creeper original de Bob Thomas movia-se e deletava-se a si mesmo, enquanto uma versão posterior de Ray Tomlinson replicava-se e deixava cópias para trás, sendo esta a versão geralmente aceita como o primeiro worm. O termo “vírus de computador” surgiu mais tarde, cunhado pelo pesquisador Fred Cohen em 1983.
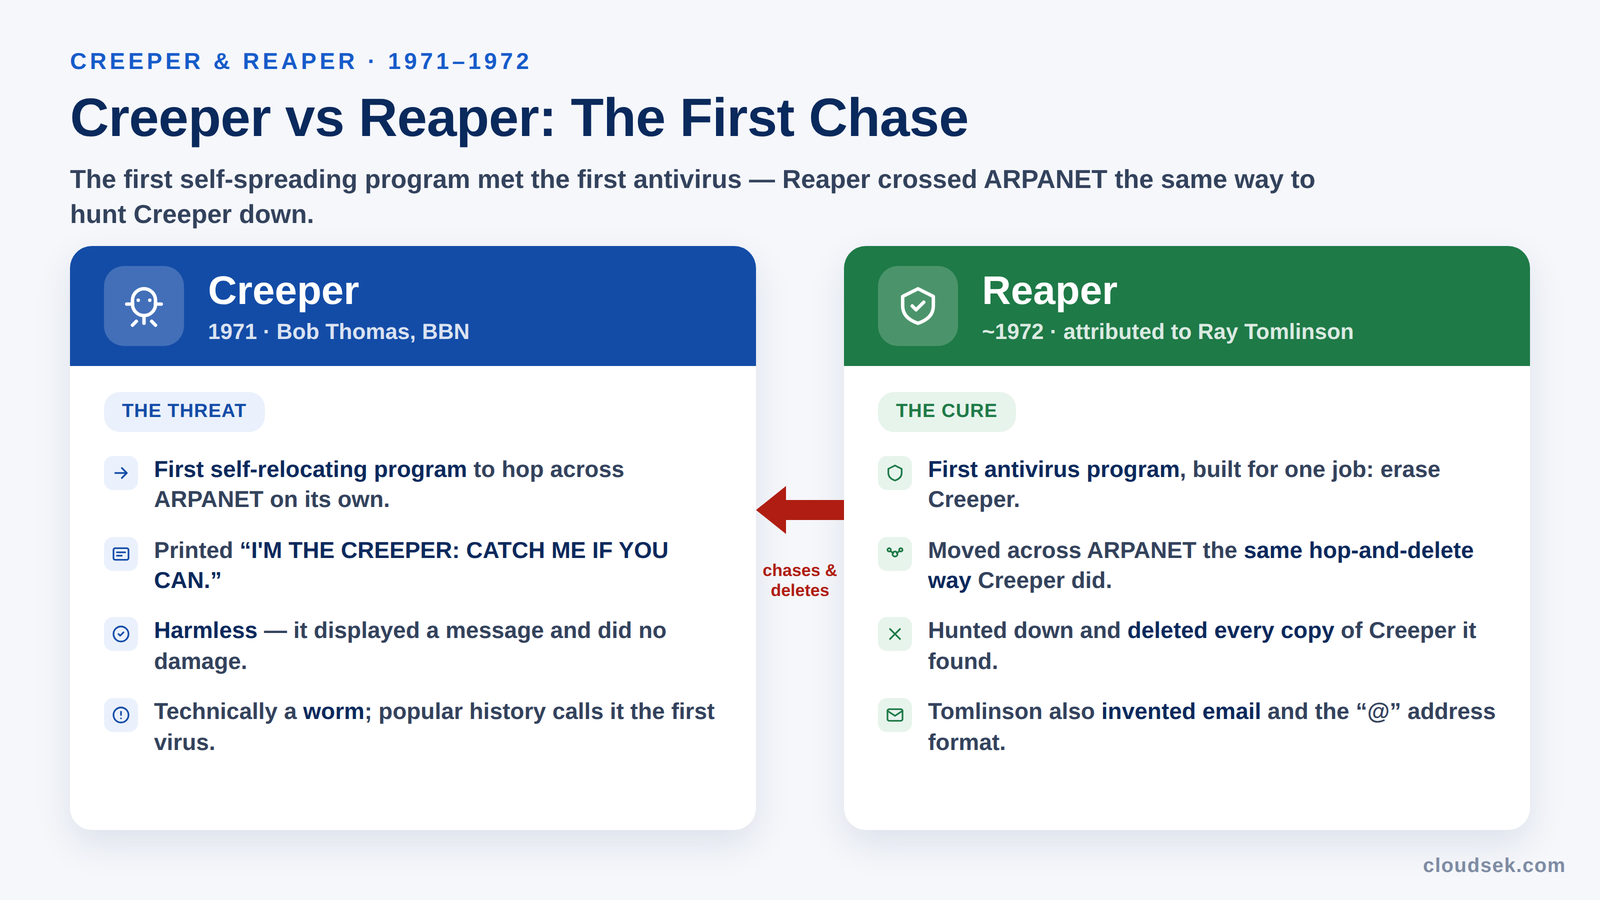
O Creeper é importante porque provou que um software poderia viajar por uma rede sem ajuda humana. Essa prova confirmou a teoria de von Neumann e expôs um risco para o qual ainda não existia defesa.
O seu surgimento desencadeou a primeira resposta antivírus e estabeleceu o padrão para todas as competições de segurança desde então. A rivalidade do Creeper com o Reaper inspirou o Core War, um dos primeiros jogos de programação onde programas competem pelo controle da memória.
O Creeper deu início a uma linhagem de programas cada vez mais capazes. Quatro marcos traçam o caminho desde o experimento inofensivo até a ameaça moderna.
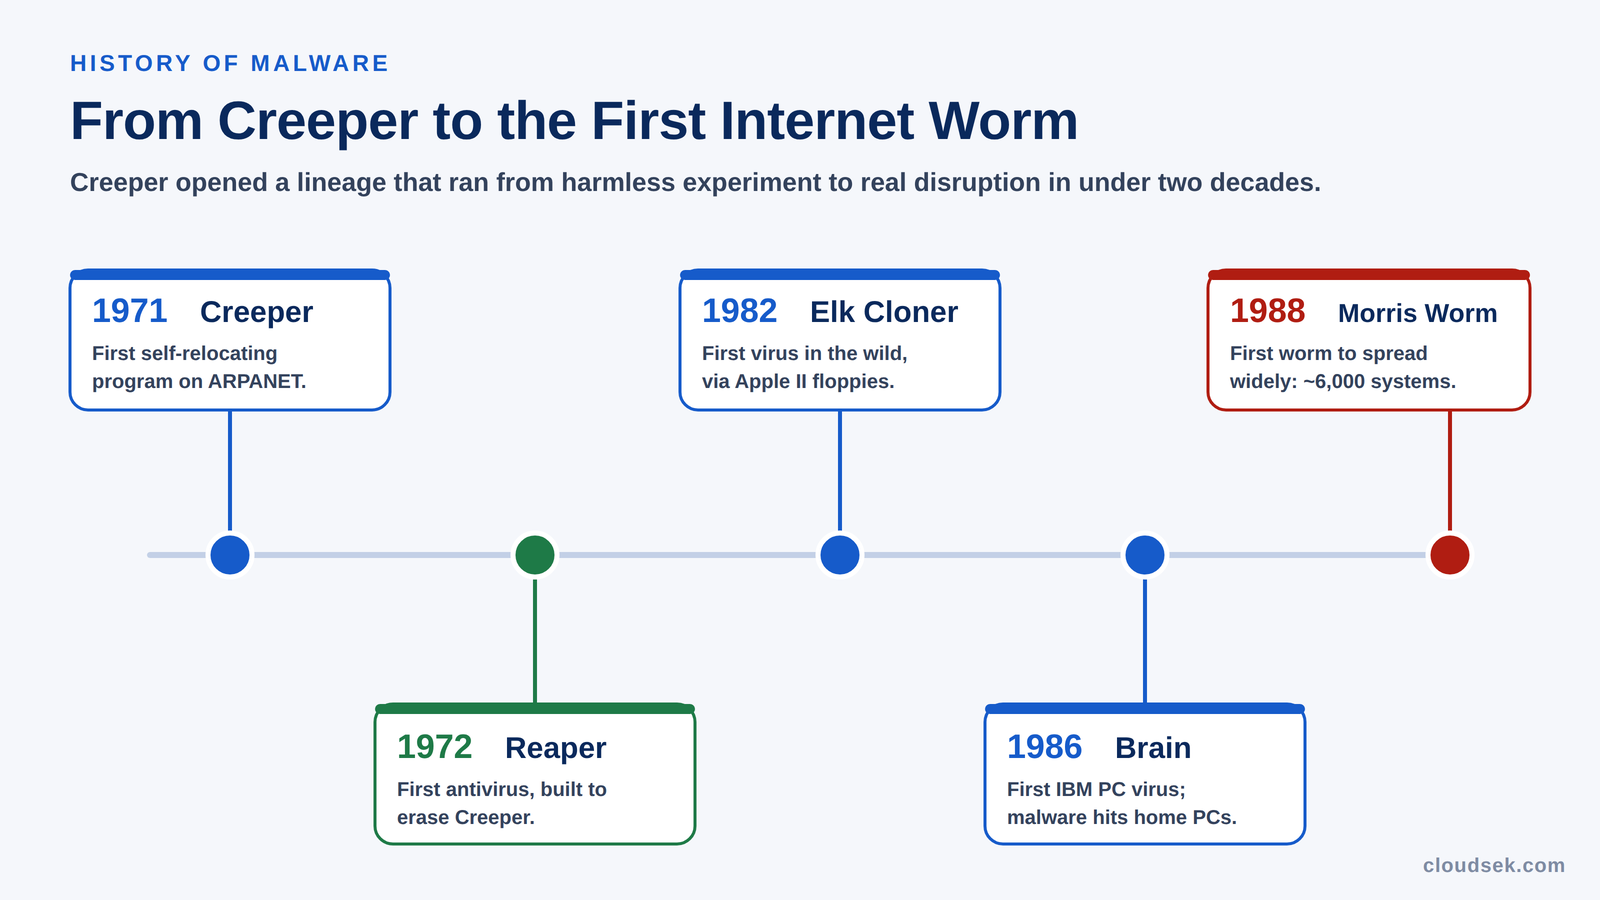
Estes programas traçam a transição do malware de uma demonstração inofensiva para uma interrupção real. As ameaças de malware modernas roubar credenciais, criptografar dados para resgate e operar em escala industrial.
Bob Thomas criou o vírus Creeper em 1971 enquanto trabalhava na BBN. Thomas projetou-o como um experimento para testar se um programa poderia se mover através de uma rede por conta própria.
Tecnicamente, o Creeper é um worm de computador, não um vírus. Ele se espalhou pela ARPANET por conta própria, sem se anexar a um arquivo hospedeiro, o que corresponde à definição de um worm.
Não, o vírus Creeper não era perigoso. Ele não danificou arquivos nem roubou dados, exibindo apenas uma mensagem antes de passar para o próximo computador.
A mensagem do Creeper dizia: “I'M THE CREEPER: CATCH ME IF YOU CAN.” Ela era impressa nas telas de teletipo dos computadores infectados da ARPANET.
O Reaper foi o primeiro programa antivírus, criado por volta de 1972, para excluir o Creeper. Ele se movia pela ARPANET, removendo cópias do Creeper de cada sistema que encontrava.
Não, o vírus Creeper não existe mais fora de arquivos históricos. Ele rodava apenas em sistemas da ARPANET da década de 1970 e no sistema operacional TENEX, que estão obsoletos hoje em dia.
