🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


A análise quantitativa de risco é um método que mede o risco em termos numéricos, frequentemente monetários, combinando a probabilidade de um evento com a dimensão do seu impacto. Em vez de classificar um risco como "alto" ou "baixo", ela produz números como uma perda anual esperada de 250.000 dólares ou uma probabilidade de 15 por cento de um atraso de seis meses. As equipas de segurança, gestão de projetos e finanças utilizam esses números para comparar riscos numa escala comum, justificar orçamentos e decidir quais as exposições a tratar primeiro.
Esta abordagem aplica-se à cibersegurança, gestão de projetos, finanças, seguros e engenharia. A Publicação Especial 800-30 do NIST trata a análise quantitativa como uma das três abordagens de avaliação, juntamente com a qualitativa e a semiquantitativa, sendo que a escolha depende dos dados disponíveis e da decisão em causa.
Este guia aborda o funcionamento da análise quantitativa de risco, as suas diferenças em relação à análise qualitativa, os principais métodos e as suas fórmulas, um exemplo prático de cibersegurança, bem como onde esta abordagem ajuda e onde falha.
A análise quantitativa de risco atribui valores mensuráveis a duas variáveis para cada risco: a probabilidade de ocorrência de um evento e o impacto, expresso em dinheiro, tempo ou outra unidade, caso este ocorra. Multiplicar ou modelar estas duas variáveis produz um valor de exposição ao risco que classifica os riscos objetivamente uns em relação aos outros.
Como refere o ISACA Journal, a análise quantitativa atribui valores numéricos ou mensuráveis objetivos em vez de classificações descritivas. Os resultados assumem várias formas dependendo da área: uma expectativa de perda anualizada na cibersegurança, uma reserva de contingência na gestão de projetos ou um valor em risco nas finanças. Cada um traduz a incerteza num número sobre o qual os decisores e os conselhos de administração podem agir.
As análises qualitativa e quantitativa respondem a perguntas diferentes. A análise qualitativa classifica os riscos rapidamente utilizando escalas descritivas, enquanto a análise quantitativa mede-os com precisão utilizando dados e modelos. A tabela contrasta as duas abordagens nas dimensões mais importantes.
As duas abordagens complementam-se em vez de competirem. Os programas maduros realizam uma triagem qualitativa rápida para identificar e classificar os riscos, aplicando depois a análise quantitativa aos poucos que têm peso financeiro suficiente para justificar o esforço. Combinar as duas, por vezes chamado de abordagem semiquantitativa, proporciona tanto abrangência como precisão.
Uma análise quantitativa segue uma sequência repetível. Cada passo converte o julgamento e os dados brutos num número defensável.
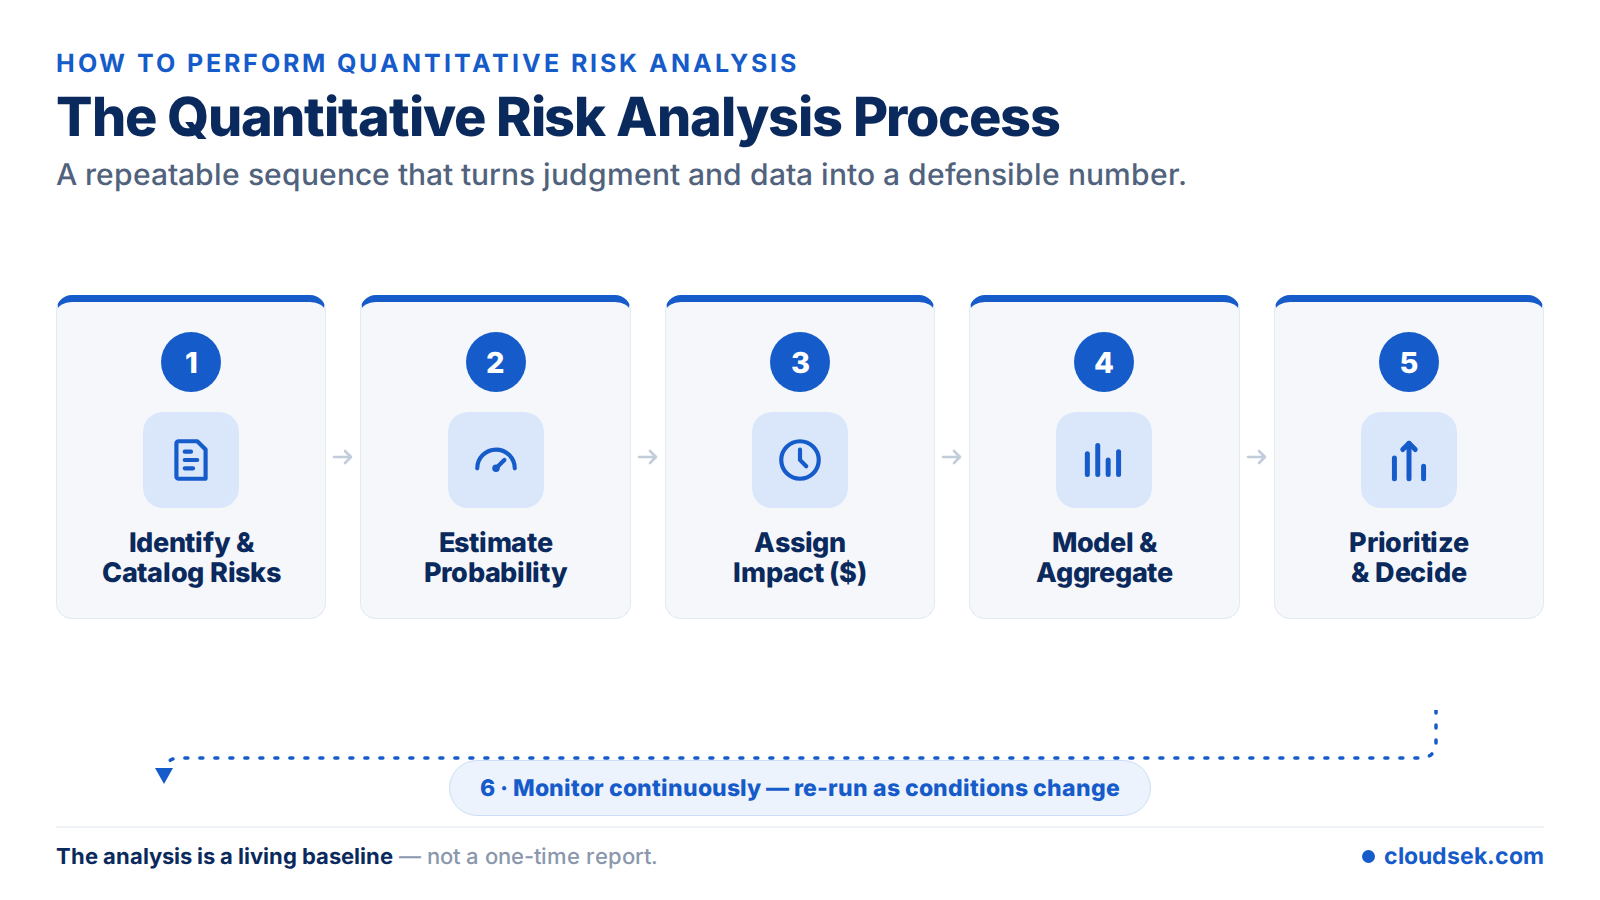
Liste os riscos que podem afetar o ativo, projeto ou organização e registe-os num registo de riscos. Uma análise quantitativa herda normalmente esta lista de uma triagem qualitativa anterior que já filtrou os itens de baixa prioridade. As categorias comuns incluem violações de dados, atrasos no cronograma, falhas de fornecedores e avarias de equipamentos.
Atribua a cada risco uma probabilidade, baseada em dados históricos, referências do setor ou estimativas estruturadas de especialistas. A probabilidade pode ser uma percentagem única ou uma distribuição completa que capte o intervalo de frequências plausíveis. A qualidade desta informação determina a credibilidade de cada número que se segue.
Quantifique a consequência de cada risco em dinheiro, tempo ou outra unidade concreta. Na cibersegurança, isto significa estimar os custos de uma violação, tais como resposta, tempo de inatividade, multas e perda de clientes. Registar o impacto como um valor, em vez de uma etiqueta, é o que separa a análise quantitativa de uma matriz qualitativa.
O impacto abrange frequentemente custos diretos, que são simples de contabilizar, e custos indiretos, como danos à reputação, que exigem discernimento para serem estimados.
Combine a probabilidade e o impacto utilizando um método adequado aos dados, como o valor monetário esperado para riscos discretos ou a simulação de Monte Carlo para riscos interligados. A agregação mostra como os riscos individuais se acumulam na exposição total, uma vez que vários riscos moderados podem, em conjunto, superar um único risco grave. Os riscos correlacionados exigem atenção redobrada, pois eventos que tendem a ocorrer em conjunto aumentam as probabilidades de um resultado combinado grave.
Classifique os riscos pela sua exposição quantificada e utilize os valores para definir reservas de contingência, comparar opções de mitigação e tomar decisões de avançar ou não.
Um risco com uma perda esperada elevada e um controlo acessível torna-se um alvo óbvio e prioritário, enquanto um risco de baixa exposição pode ser aceite e documentado. Os números quantificados fornecem aos conselhos de administração e aos reguladores uma base clara e comparável para decisões de segurança e investimento.
Trate a análise como uma base de referência dinâmica, e não como um relatório pontual. À medida que surgem novos dados de perdas, ameaças e exposições, os números alteram-se; por isso, reavaliações periódicas mantêm as prioridades alinhadas com as condições atuais e permitem medir a eficácia dos controlos.
Várias técnicas transformam a probabilidade e o impacto em números. A escolha certa depende de os riscos serem discretos ou contínuos, da quantidade de dados existente e da precisão exigida pela decisão.
A simulação de Monte Carlo serve frequentemente de base para os outros métodos, uma vez que pode executar um modelo ALE ou FAIR milhares de vezes para converter estimativas de ponto único numa distribuição de probabilidade. Essa distribuição revela não apenas uma perda média, mas também a probabilidade de um cenário de pior caso.
O valor monetário esperado demonstra como estes métodos produzem um número útil. Suponha que um projeto enfrenta dois riscos: um atraso do fornecedor com 30 por cento de probabilidade e um impacto de 200.000 dólares, e uma falha de equipamento com 10 por cento de probabilidade e um impacto de 500.000 dólares.
O valor monetário esperado do atraso é 0,30 x 200.000 dólares, ou 60.000 dólares, e o da falha é 0,10 x 500.000 dólares, ou 50.000 dólares. Somados, o projeto acarreta 110.000 dólares de custo ajustado ao risco, que a equipa reserva como contingência. O mesmo cálculo classifica o atraso acima da falha, apesar de o seu pior cenário de perda ser menor.
Na cibersegurança, a análise quantitativa de riscos é conhecida como quantificação de risco cibernético e traduz exposições técnicas em termos financeiros que um conselho de administração compreende. Dois modelos predominam: a fórmula da expectativa de perda anualizada para estimativas rápidas e o modelo FAIR para uma análise detalhada e fundamentada. O guia da CloudSEK sobre estruturas de quantificação de risco cibernético observa que os reguladores, incluindo a SEC desde 2023, esperam agora este tipo de enquadramento financeiro do risco cibernético.
A expectativa de perda anualizada (ALE) expressa o custo médio anual de um risco. Baseia-se em dois dados: a expectativa de perda única (SLE), o custo de um incidente, e a taxa anual de ocorrência (ARO), a frequência com que o incidente acontece por ano.
SLE = Valor do Ativo x Fator de Exposição | ALE = SLE x ARO
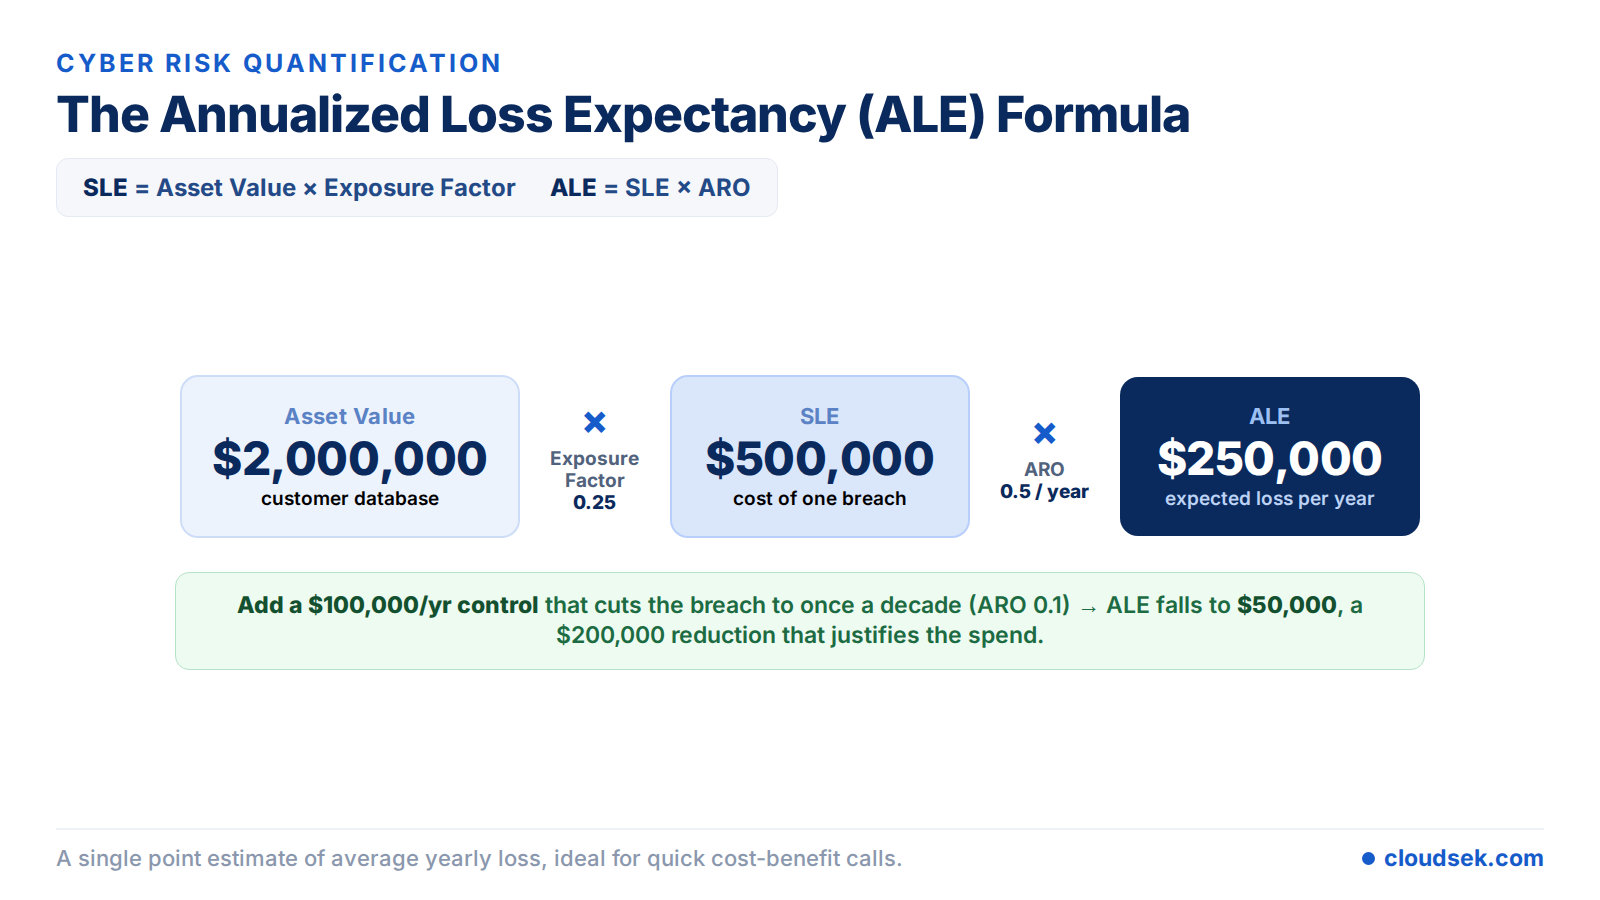
Considere uma base de dados de clientes avaliada em 2.000.000 de dólares. Estima-se que uma violação comprometa 25 por cento desse valor, pelo que o fator de exposição é 0,25 e a expectativa de perda única é de 500.000 dólares. Se se espera que tal violação ocorra uma vez a cada dois anos, a taxa anual de ocorrência é 0,5, resultando numa expectativa de perda anualizada de 250.000 dólares.
Um controlo proposto, com um custo de 100.000 dólares por ano, que reduz a taxa de ocorrência para uma vez por década, baixa a ALE para 50.000 dólares — uma redução de 200.000 dólares que justifica o investimento. É assim que a análise quantitativa transforma uma decisão de segurança num cálculo de custo-benefício.
O modelo FAIR (Factor Analysis of Information Risk), mantido como um padrão pelo Open Group, divide o risco em frequência de eventos de perda e magnitude da perda. A frequência de eventos de perda combina a frequência de eventos de ameaça com a vulnerabilidade, enquanto a magnitude da perda soma perdas primárias, como resposta e tempo de inatividade, a perdas secundárias, como multas e danos à reputação.
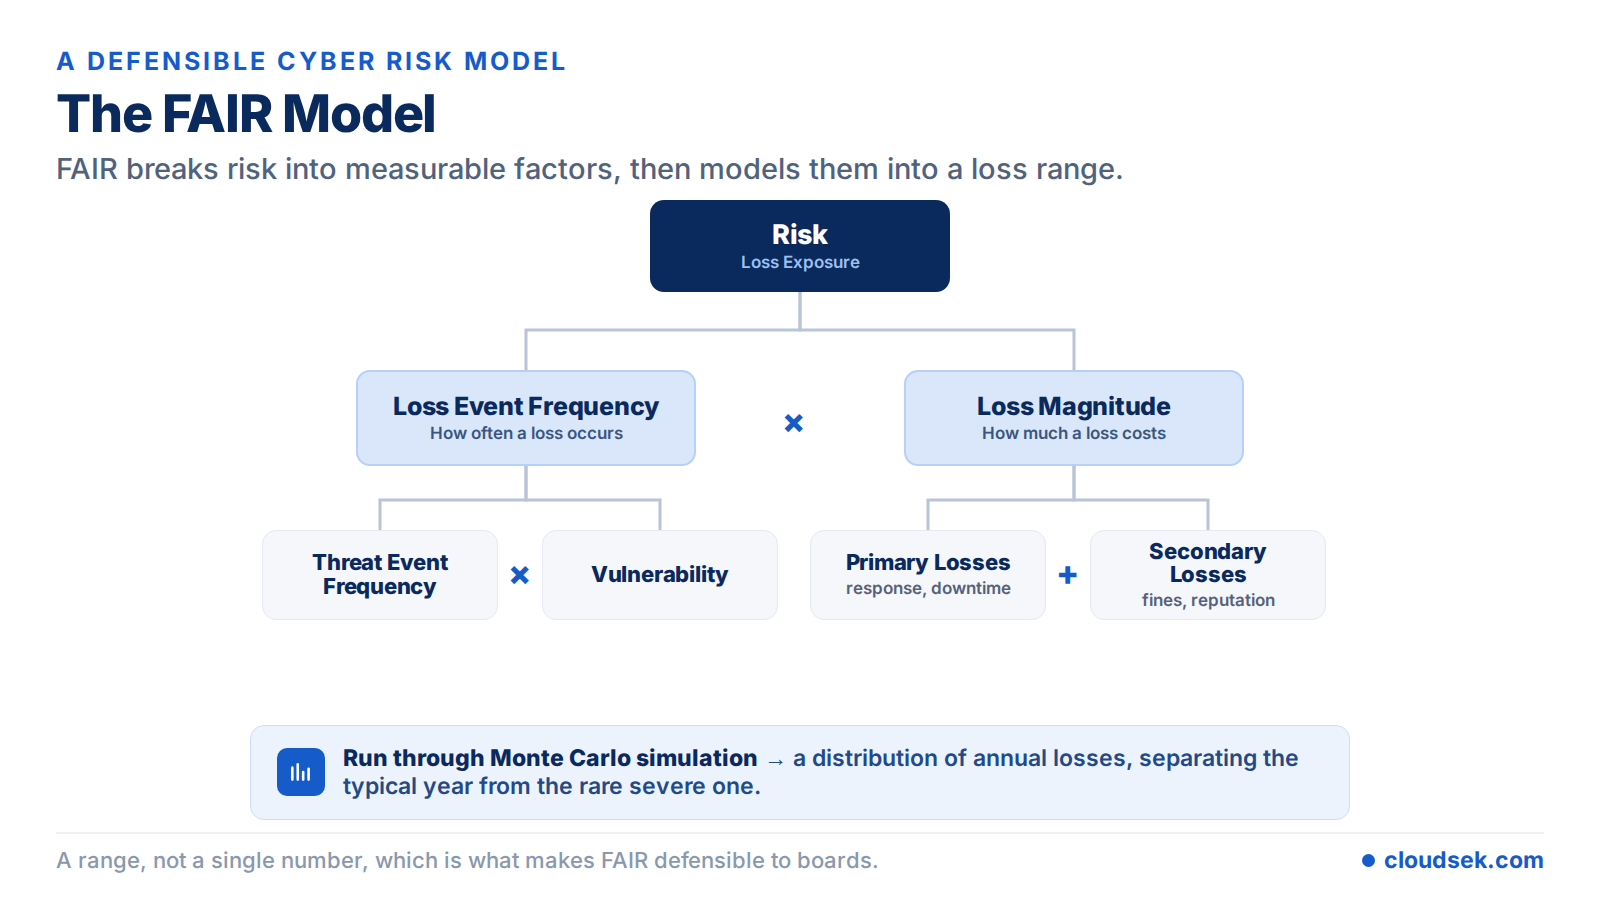
Os analistas inserem esses fatores em uma simulação de Monte Carlo para produzir uma faixa financeira em vez de um número único. Os mesmos dados de probabilidade e exposição por trás de uma avaliação de risco de dados alimentam diretamente esses modelos, e é por isso que uma visibilidade precisa de ativos e ameaças melhora a qualidade do resultado.
Um resultado FAIR é, portanto, uma distribuição, separando a perda anual típica daquela rara, porém severa, que uma média simples esconderia.
Expressar o risco em números muda a forma como uma organização toma decisões. As principais vantagens são concretas:
A precisão da análise quantitativa traz compensações que definem quando faz sentido utilizá-la.
Por essas razões, a análise quantitativa complementa a análise qualitativa em vez de substituí-la. As equipes reservam o método mais robusto para decisões em que um número preciso altera o resultado.
Estruturas estabelecidas fornecem a estrutura, e o software fornece o cálculo. O NIST SP 800-30 define as abordagens qualitativa, semiquantitativa e quantitativa para a segurança da informação. O padrão FAIR e a Taxonomia de Risco do Open Group fornecem o modelo para a quantificação de riscos cibernéticos.
O Método de Avaliação de Risco do CIS (CIS RAM) e o processo de Realizar Análise Quantitativa de Riscos do PMBOK aplicam a disciplina a controles de segurança e projetos. Ferramentas de simulação de Monte Carlo, incluindo suplementos de planilhas, executam os modelos de probabilidade subjacentes, e plataformas dedicadas de quantificação de risco cibernético automatizam a análise baseada em FAIR em escala.
A fórmula mais comum é a expectativa de perda anualizada: ALE = SLE x ARO, onde a expectativa de perda única é igual ao valor do ativo multiplicado pelo fator de exposição. Para riscos de projeto, o valor monetário esperado soma a probabilidade multiplicada pelo impacto em todos os resultados.
Quantitativa. A simulação de Monte Carlo executa milhares de iterações numéricas em distribuições de probabilidade para produzir uma faixa mensurável de resultados, tornando-a uma das principais técnicas de análise quantitativa de riscos.
Utilize esta análise para decisões de alto risco onde um valor financeiro preciso altera o resultado, como na justificativa de um orçamento de segurança ou de um grande investimento, e onde existam dados confiáveis para embasar as estimativas.
É o processo do PMBOK que atribui valores numéricos aos riscos identificados no projeto para prever impactos no custo e no cronograma, utilizando técnicas como simulação de Monte Carlo, árvores de decisão e estimativas de três pontos para definir reservas de contingência.
Dois insumos por risco: a probabilidade ou frequência do evento e seu impacto em dinheiro ou tempo. Ambos baseiam-se em dados históricos de perdas, referências do setor, valores de ativos e estimativas estruturadas de especialistas.
Nenhuma é melhor; elas servem a propósitos diferentes. A análise qualitativa filtra e classifica muitos riscos rapidamente, enquanto a quantitativa mede com precisão os poucos riscos críticos. A maioria dos programas utiliza a qualitativa primeiro e, em seguida, a quantitativa para os riscos que a justificam.
