🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


A National Vulnerability Database (NVD) é o repositório público do governo dos EUA para vulnerabilidades de software conhecidas, administrado pelo National Institute of Standards and Technology (NIST). Ela pega as falhas catalogadas na lista CVE e enriquece cada uma com uma pontuação de gravidade, detalhes dos produtos afetados e uma classificação da fraqueza, dados nos quais scanners de vulnerabilidade e equipes de segurança confiam para encontrar e priorizar riscos.
Esse papel está agora sob forte pressão. Segundo o NIST, as submissões de CVE aumentaram 263% entre 2020 e 2025 e, em abril de 2026, o NIST reduziu a NVD para analisar integralmente apenas suas vulnerabilidades de maior prioridade.
A NVD é um banco de dados público e gratuito que documenta vulnerabilidades de cibersegurança conhecidas em softwares e hardwares. O NIST a lançou em 2005 para fornecer às organizações uma fonte única e padronizada de dados de vulnerabilidade que elas pudessem integrar diretamente em suas ferramentas de segurança.
Sua característica definidora é o enriquecimento. A NVD não descobre vulnerabilidades nem atribui seus identificadores. Em vez disso, ela pega cada CVE publicada e adiciona a análise que a torna utilizável, transformando um relatório bruto de vulnerabilidade em algo que um scanner compara com sistemas reais e que uma equipe classifica por gravidade.
Para cada vulnerabilidade, a NVD adiciona várias camadas de pontos de dados padronizados:
A NVD pontua vulnerabilidades com o CVSS versão 3.1, enquanto a versão 4.0 está sendo adotada por toda a indústria. Em meados de 2026, ela começou a adicionar dados de Stakeholder-Specific Vulnerability Categorization (SSVC) da CISA para ajudar as equipes a avaliar a urgência juntamente com a gravidade bruta.
A NVD e a lista CVE são frequentemente confundidas, mas são sistemas distintos com proprietários diferentes. A CVE, administrada pela organização sem fins lucrativos MITRE sob o Programa CVE, é onde as vulnerabilidades são registradas pela primeira vez e recebem um identificador único, como CVE-2026-21962. A NVD então importa esse registro e o enriquece.
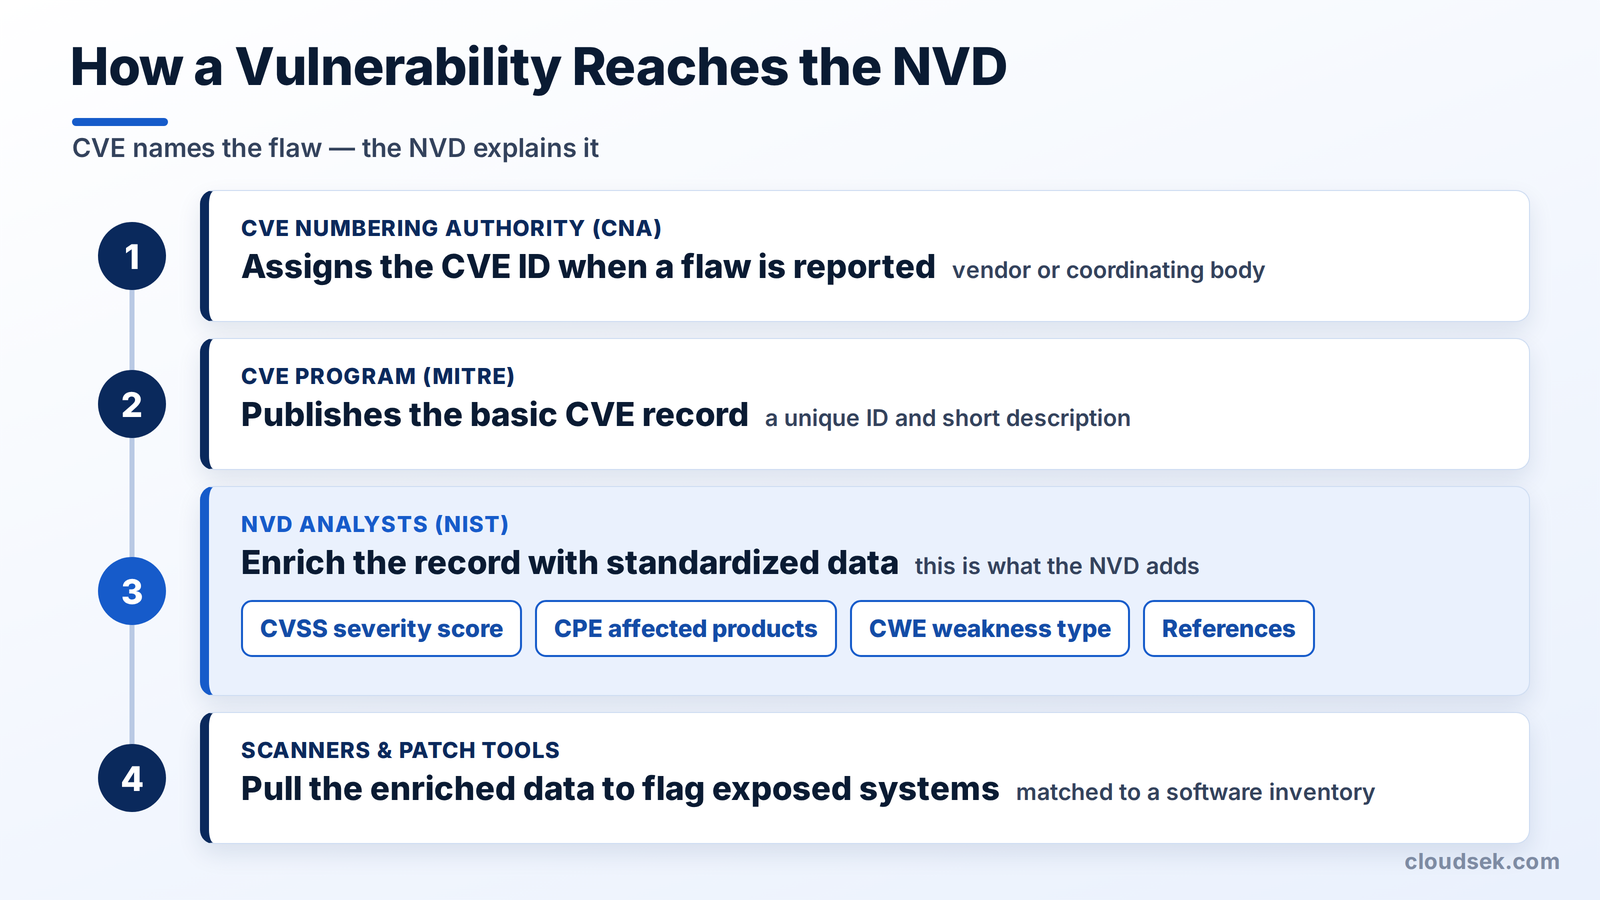
Uma vulnerabilidade percorre um caminho definido antes de chegar ao NVD. Uma Autoridade de Numeração de CVE (CNA), geralmente um fornecedor como a Microsoft ou um órgão coordenador, atribui o ID CVE quando uma falha é relatada, e o Programa CVE publica o registro básico.
A partir daí, os analistas do NVD enriquecem os dados. Eles atribuem a pontuação de severidade CVSS, mapeiam os produtos afetados com CPE, classificam a fraqueza com CWE e anexam referências. Ferramentas de verificação de vulnerabilidades e de gerenciamento de patches utilizam esses dados enriquecidos para sinalizar quais sistemas de uma organização estão expostos.
O modelo de enriquecimento do NVD colapsou sob sua própria carga de trabalho. Em fevereiro de 2024, uma falha contratual paralisou quase completamente o processamento de vulnerabilidades, e um acúmulo de dezenas de milhares de CVEs não analisados se formou. O NIST enriqueceu quase 42.000 CVEs em 2025, mais do que em qualquer ano anterior, mas ainda assim ficou mais atrasado à medida que as submissões continuavam a aumentar.
A turbulência foi além do NVD. Em abril de 2025, o contrato do governo dos EUA que financia o próprio Programa CVE expirou brevemente, levantando a possibilidade de que todo o pipeline de catalogação de vulnerabilidades pudesse parar antes que o financiamento fosse renovado de última hora.
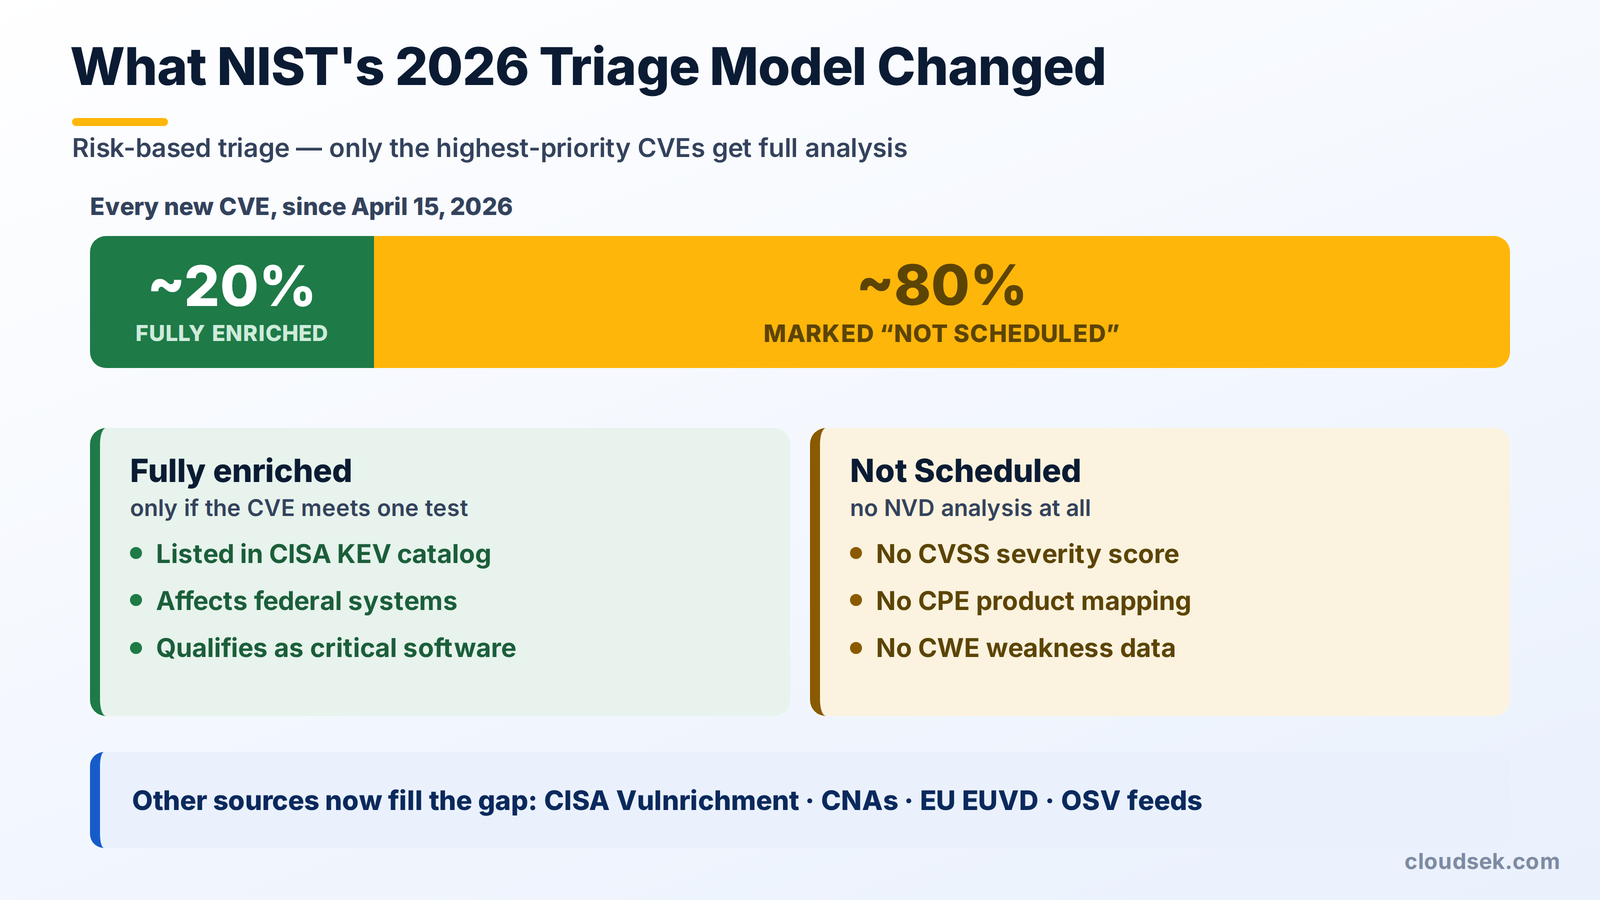
Então, o NIST mudou as regras. Em 15 de abril de 2026, passou a adotar a triagem baseada em risco, enriquecendo totalmente apenas os CVEs que aparecem no catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) da CISA , afetam sistemas federais ou se qualificam como software crítico. Todo o restante, cerca de 80% dos novos CVEs, é marcado como “Não Agendado” e não recebe pontuação CVSS, mapeamento de produto ou dados de fraqueza.
Outras fontes surgiram para preencher a lacuna. O programa Vulnrichment da CISA e CNAs individuais agora fornecem dados de CVSS e CPE, a União Europeia lançou seu próprio EUVD e feeds de código aberto como o OSV expandiram sua cobertura. Organizações que antes confiavam no NVD como fonte única agora combinam várias.
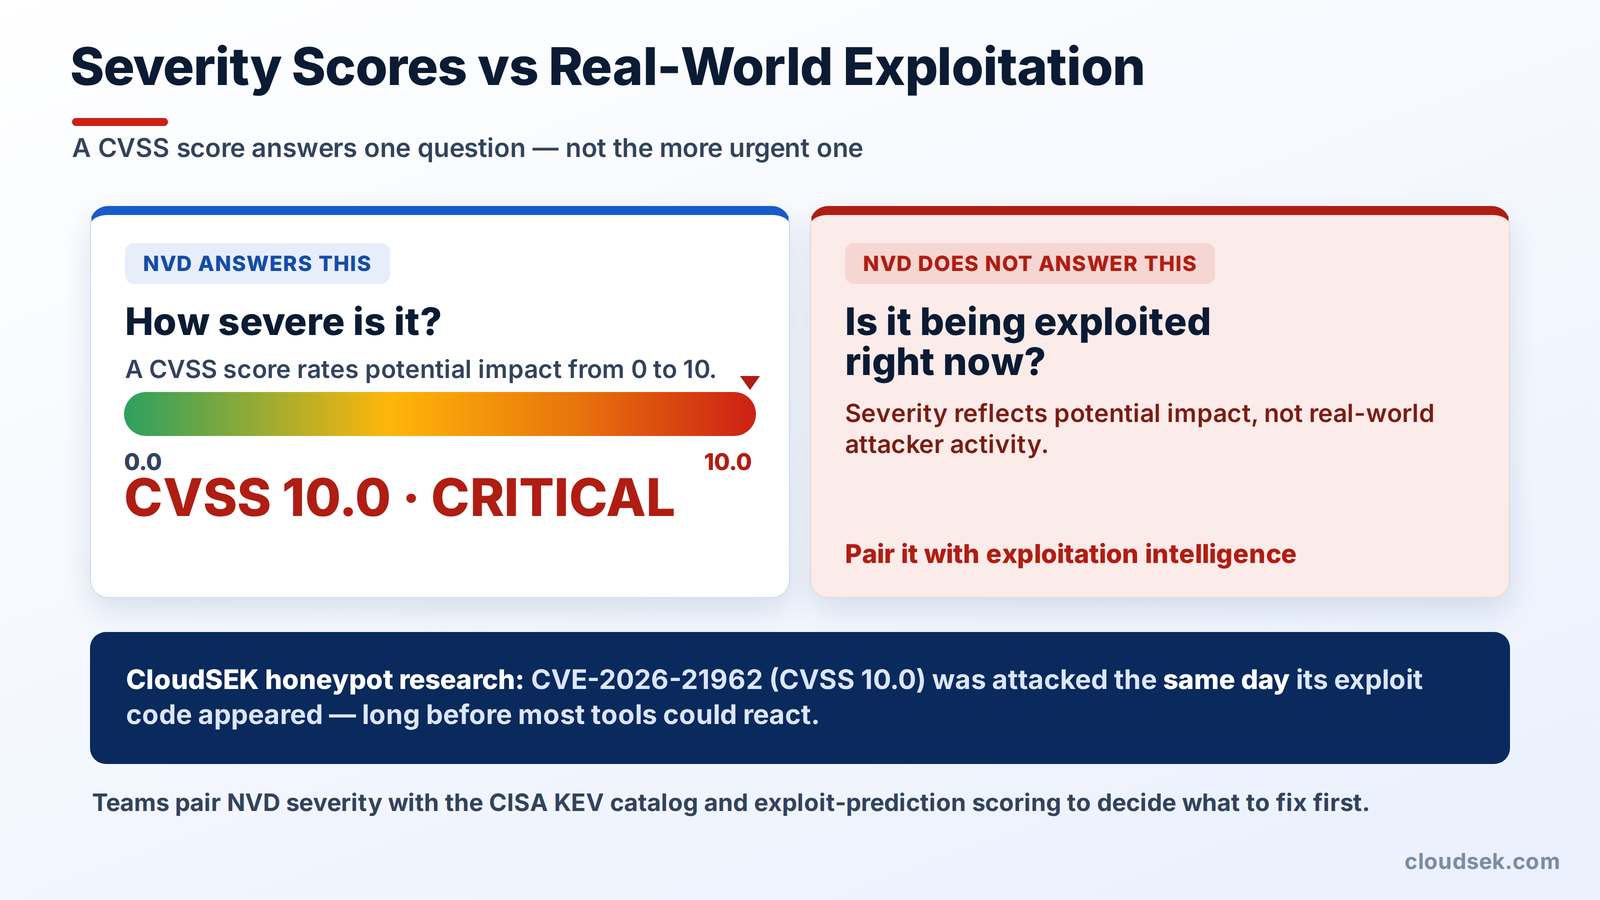
Os dados do NVD respondem bem a uma pergunta: quão grave é uma vulnerabilidade? Eles não respondem a uma mais urgente: esta falha está sendo explorada agora? Uma pontuação CVSS reflete o impacto potencial, não a atividade no mundo real, e os dois frequentemente divergem.
A diferença é medida em horas. A pesquisa de honeypot da CloudSEK descobriu que uma vulnerabilidade crítica do Oracle WebLogic (CVE-2026-21962, CVSS 10.0) foi atacada no mesmo dia em que seu código de exploração apareceu, muito antes de a maioria das ferramentas conseguir reagir. É por isso que as equipes de segurança combinam cada vez mais os dados de severidade do NVD com inteligência de exploração, como o catálogo KEV da CISA e pontuação de previsão de exploração, para decidir o que corrigir primeiro.
O NVD é gratuito e aberto em “nvd.nist.gov” e pode ser pesquisado por ID CVE, palavra-chave, produto ou severidade, tornando-se uma referência rápida para consultar uma falha específica.
Para automação, o NVD oferece uma API pública e feeds de dados para download que as ferramentas consomem diretamente. É assim que as plataformas de verificação de vulnerabilidades e os gerenciadores de patches funcionam: eles extraem dados do NVD, comparam-nos com o inventário de software de uma organização e sinalizam o que precisa de atenção.
Não, o NVD é um recurso do governo dos EUA, mas é utilizado por equipes de segurança em todo o mundo. A União Europeia lançou seu próprio EUVD em 2025 como uma alternativa regional.
O NVD contém mais de 300.000 CVEs, com mais de 308.000 catalogadas até o final de 2025. As novas submissões agora excedem 40.000 por ano.
O NVD cataloga e pontua todas as CVEs conhecidas por gravidade, enquanto o catálogo KEV da CISA lista apenas as CVEs confirmadas como sendo exploradas ativamente. O KEV sinaliza urgência; o NVD oferece abrangência.
Não, o NVD não será desativado; ele continua operando sob um novo modelo de triagem baseado em risco. Agora, ele enriquece totalmente apenas as CVEs de maior prioridade, em vez de todas elas.
Uma CVE geralmente aparece no NVD poucos dias após a publicação, embora o enriquecimento completo leve mais tempo. Desde a mudança na triagem em 2026, a maioria das CVEs pode nunca receber uma análise completa do NVD.
Não, o NVD lista apenas vulnerabilidades que já possuem um ID de CVE público, portanto, verdadeiras zero-days estão ausentes até que sejam divulgadas. Ele reflete falhas conhecidas e publicadas, não as secretas.
