🚀 A CloudSEK se torna a primeira empresa de segurança cibernética de origem indiana a receber investimentos da
Leia mais


O RGPD e a IA cruzam-se sempre que um sistema de IA processa dados pessoais de pessoas na UE. O Regulamento Geral sobre a Proteção de Dados é tecnologicamente neutro, pelo que se aplica à IA da mesma forma que a qualquer outro processamento, abrangendo a forma como os dados são recolhidos, utilizados para treinar modelos e utilizados para agir.
As autoridades reguladoras aplicam estas regras diretamente à IA. A autoridade de proteção de dados holandesa multou a Clearview AI em 30,5 milhões de euros por criar uma base de dados de reconhecimento facial a partir de mais de 30 mil milhões de imagens recolhidas sem uma base legal.
O RGPD aplica-se à IA sempre que um sistema de IA processa dados pessoais que identifiquem uma pessoa na UE. Regula tanto a fase de treino, em que um modelo aprende com os dados, como a fase de implementação, em que o modelo processa novas entradas e produz resultados.
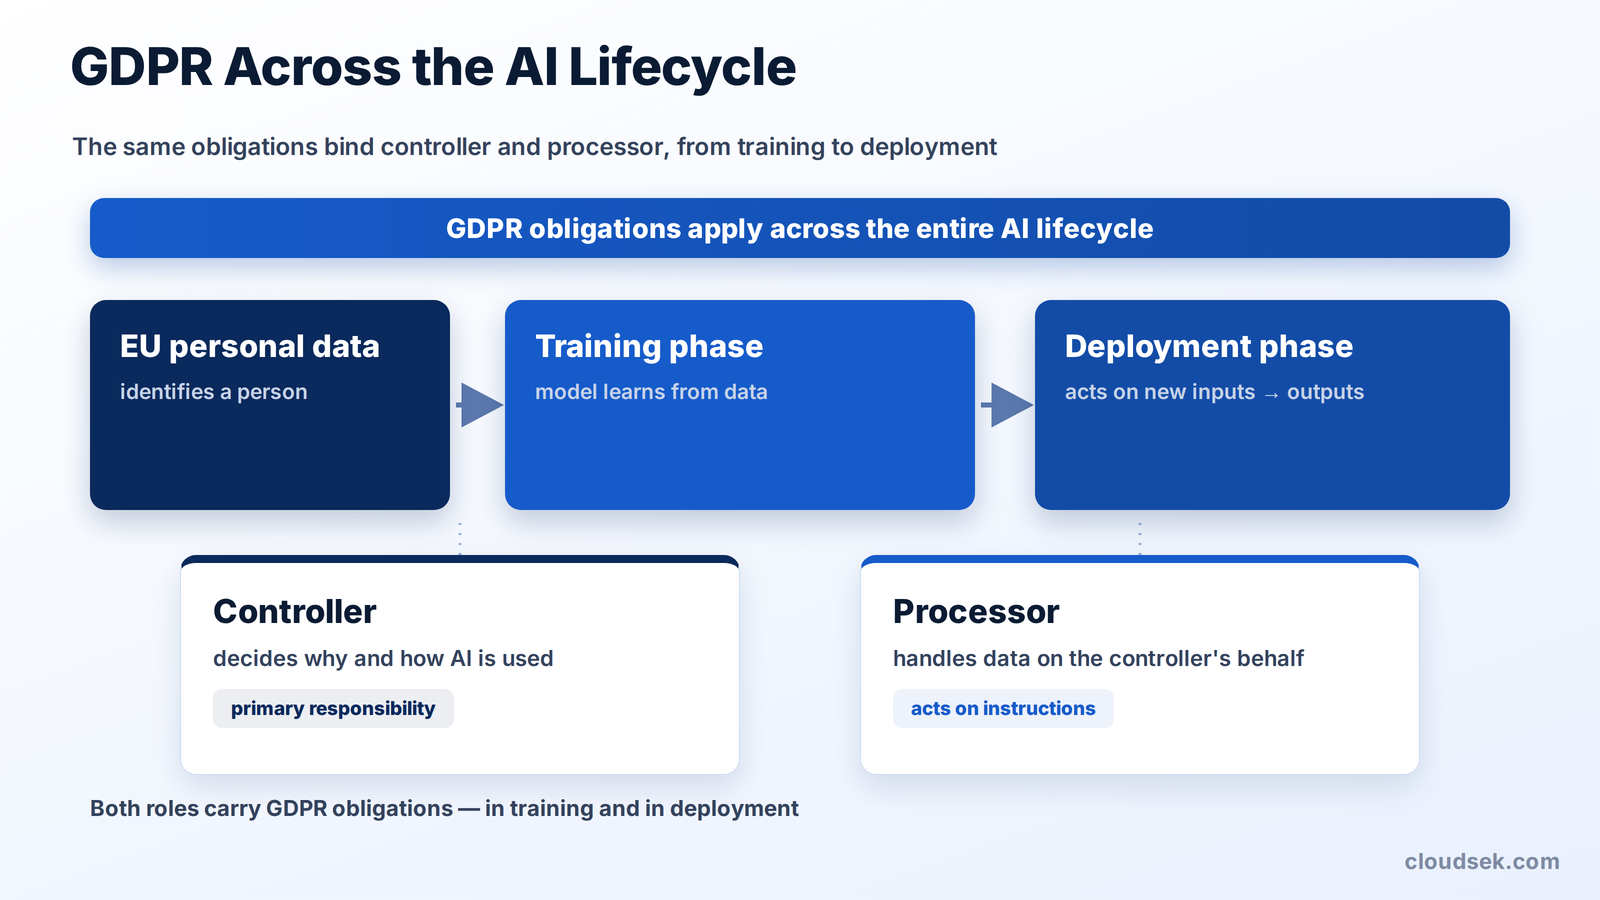
Duas funções carregam as obrigações. A organização que decide por que motivo e como utilizar a IA é o responsável pelo tratamento e detém a responsabilidade principal, enquanto um fornecedor que processa dados em seu nome é o subcontratante. O RGPD vincula ambas as funções nas fases de treino e implementação.
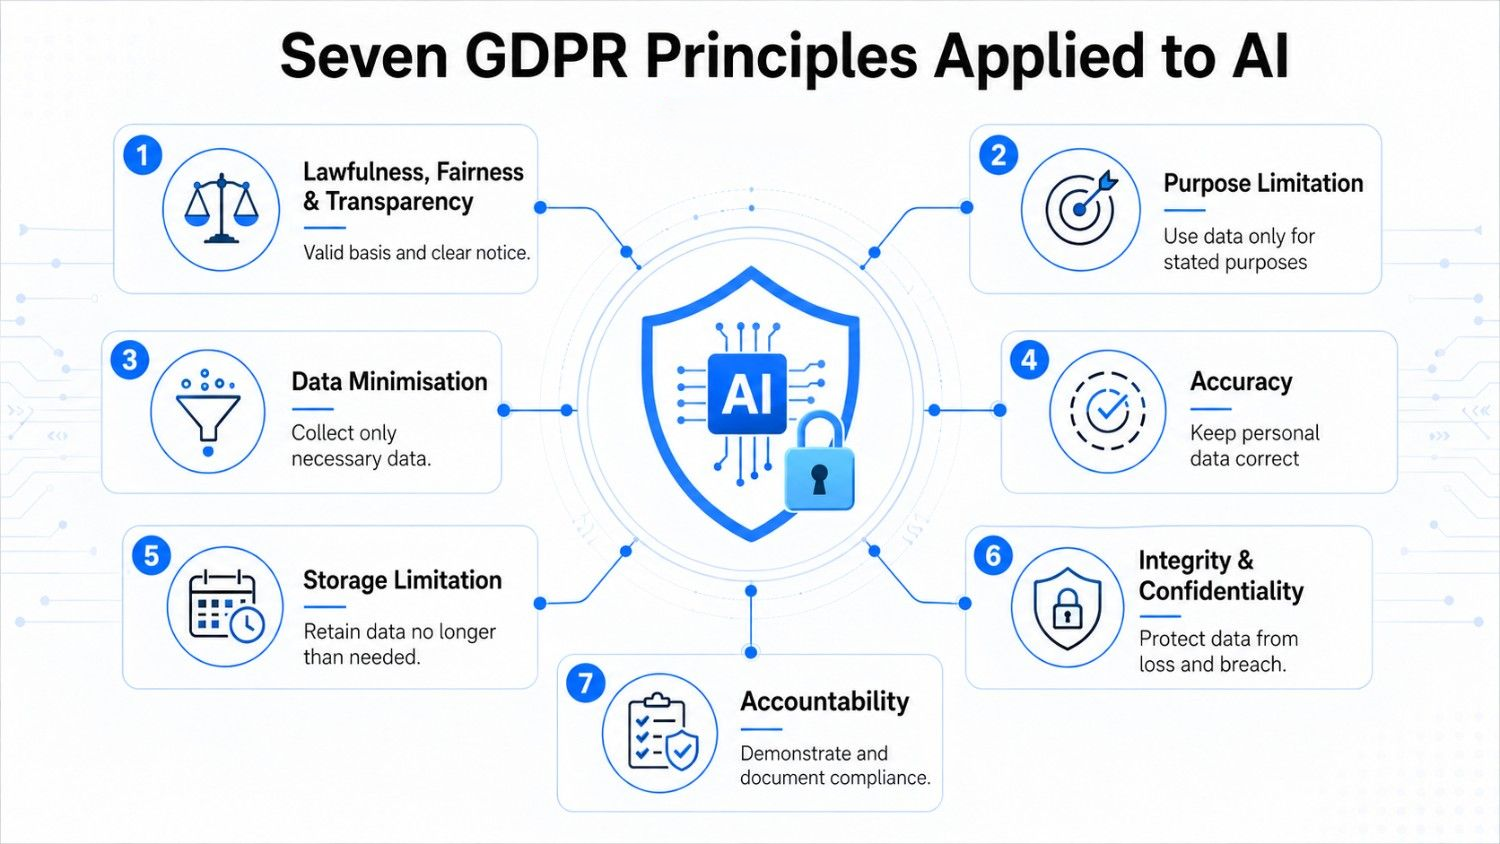
Os sete princípios fundamentais do RGPD, constantes do Artigo 5.º, regem a forma como a IA processa dados pessoais de forma lícita.
Estes princípios aplicam-se em todas as fases, e a escala e a opacidade da IA tornam vários deles mais difíceis de cumprir do que no software tradicional.
Quatro tensões causam a maioria dos conformidade com o RGPD problemas para os sistemas de IA.
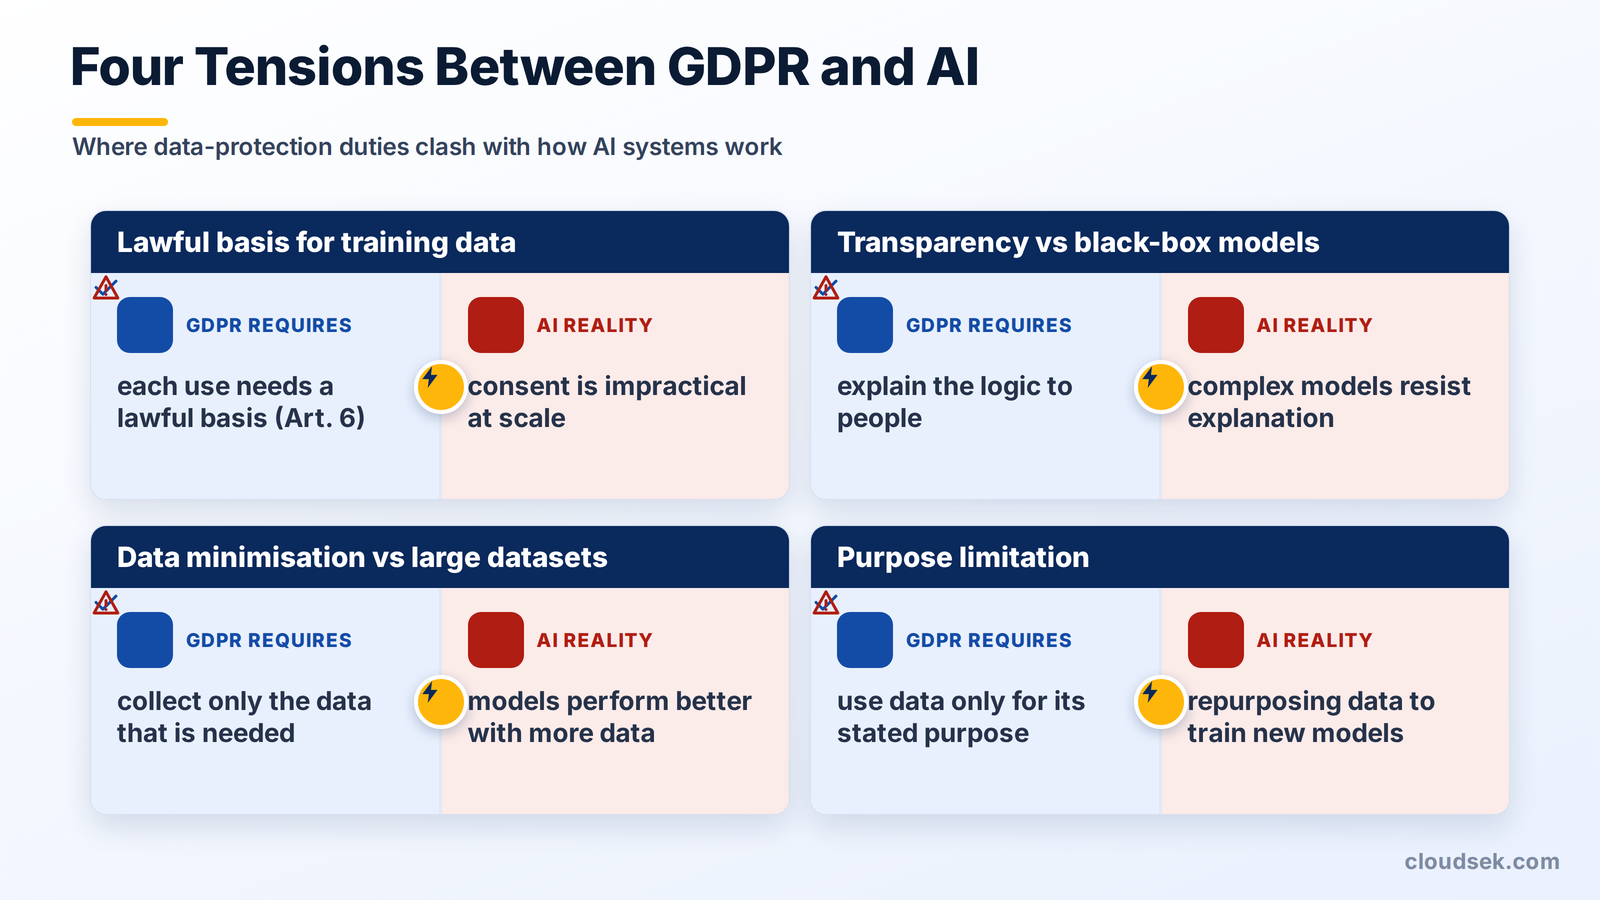
Os modelos de IA são treinados com grandes volumes de dados pessoais e cada utilização necessita de uma base legal ao abrigo do Artigo 6.º. O consentimento é raramente prático à escala, pelo que muitos programadores dependem do interesse legítimo, que requer um teste de ponderação de três etapas documentado. O parecer do CEPD sobre modelos de IA estabelece quando essa base é válida e quando um modelo é, por si só, considerado um dado pessoal.
O RGPD exige que as organizações expliquem como utilizam os dados pessoais, mas os modelos complexos resistem a explicações simples. Os responsáveis pelo tratamento continuam a informar as pessoas de que a IA processa os seus dados e a descrever a lógica em termos que uma pessoa compreenda.
A IA tem um melhor desempenho com mais dados, enquanto o RGPD exige que as organizações recolham apenas o que é necessário. As equipas conciliam os dois aspetos utilizando dados anonimizados ou sintéticos e justificando cada campo que retêm.
Dados coletados para uma finalidade não podem ser transferidos livremente para um modelo criado para outra. A reutilização de dados pessoais para IA exige uma avaliação de compatibilidade ou uma nova base legal.
O Artigo 22 do RGPD confere às pessoas o direito de não serem submetidas a uma decisão baseada exclusivamente em processamento automatizado que produza efeitos jurídicos ou significativos. Isso limita diretamente o uso de IA em análise de crédito, contratações e outras decisões de alto impacto.
Decisões exclusivamente automatizadas só são permitidas com consentimento explícito, contrato ou autorização legal e, mesmo assim, o RGPD exige a opção de revisão humana. As pessoas têm o direito de solicitar intervenção humana, expressar seus pontos de vista e contestar o resultado.
O regulamento exige informações claras sobre a lógica envolvida. Em 2023, o Tribunal de Justiça da UE confirmou, no caso SCHUFA, que a pontuação de crédito é considerada tomada de decisão automatizada nos termos do Artigo 22.
A IA complica os direitos que o RGPD confere às pessoas sobre seus dados pessoais. Quatro direitos apresentam os maiores desafios.
As pessoas têm o direito de perguntar quais dados pessoais uma organização possui e como a IA os utiliza. Responder de forma completa significa rastrear os dados através de conjuntos de treinamento e resultados do modelo.
O direito ao esquecimento exige a exclusão dos dados de uma pessoa mediante solicitação. Dados absorvidos por um modelo treinado são difíceis de remover, por isso as equipes lidam com isso por meio de retreinamento, filtragem ou controles de saída.
O RGPD exige a correção de dados pessoais imprecisos mediante solicitação. Um sistema de IA que infere ou gera detalhes incorretos sobre uma pessoa precisa de um meio para corrigi-los.
As pessoas têm o direito de se opor ao processamento baseado em interesse legítimo, incluindo a definição de perfis. Uma objeção válida obriga a organização a interromper o processamento, a menos que apresente motivos imperiosos.
Um EPIA é necessário sempre que o processamento por IA puder resultar em um alto risco para os direitos das pessoas. Isso abrange a maioria dos sistemas que utilizam dados pessoais em larga escala, incluindo definição de perfis em grande escala, decisões automatizadas e dados sensíveis.
Uma Avaliação de Impacto sobre a Proteção de Dados (EPIA) documenta o que a IA faz, por que o processamento é necessário, os riscos para os indivíduos e as salvaguardas que os reduzem. Realizá-la antes da implementação transforma a conformidade em uma etapa de design, em vez de uma reflexão tardia.
O Regulamento de IA da UE atua em conjunto com o GDPR, em vez de substituí-lo. O GDPR rege a forma como a IA utiliza dados pessoais, enquanto o Regulamento de IA rege o próprio sistema de IA, classificando os sistemas em níveis de risco, de proibido a mínimo. Um sistema de IA que processe dados pessoais deve cumprir ambos simultaneamente.
As duas estruturas sobrepõem-se em avaliações de impacto e supervisão. Um sistema de IA de alto risco requer, frequentemente, tanto uma Avaliação de Impacto sobre a Proteção de Dados (DPIA) do GDPR como uma Avaliação de Impacto sobre os Direitos Fundamentais (FRIA) do Regulamento de IA, sendo que ambos exigem uma supervisão humana significativa em decisões importantes.
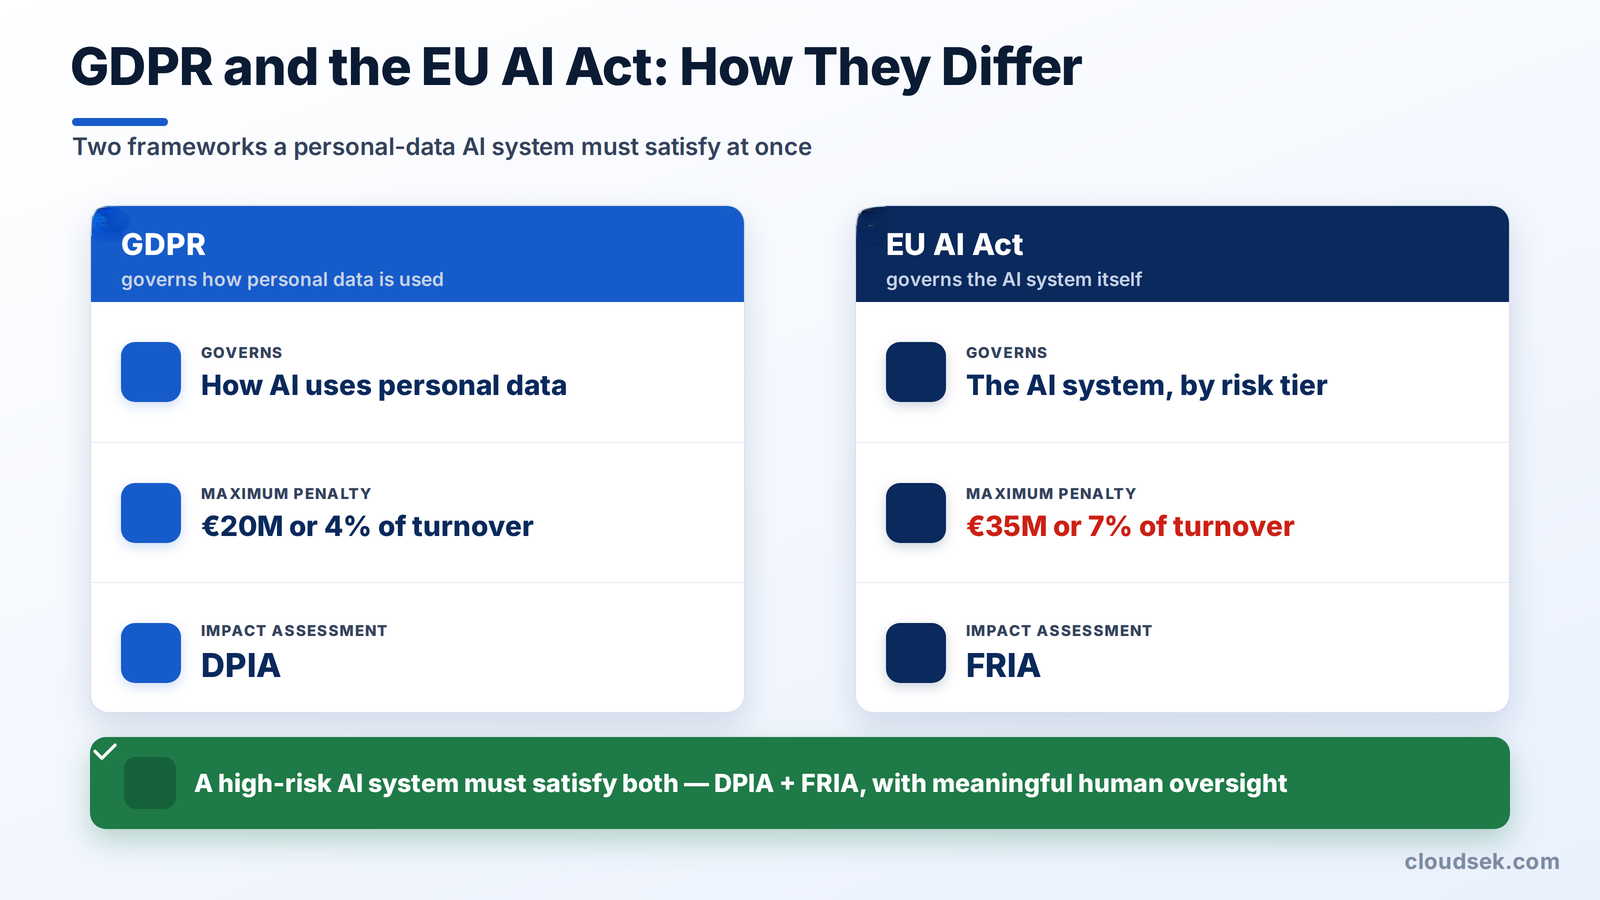
As penalizações ao abrigo do Regulamento de IA são mais elevadas do que as do GDPR. As práticas de IA proibidas acarretam coimas de até 35 milhões de euros ou 7% do volume de negócios global, acima do limite máximo do GDPR de 20 milhões de euros ou 4%. Estar em conformidade significa mapear cada sistema de IA em relação a ambos os regimes desde o início.
Seis práticas para manter os sistemas de IA em conformidade com o GDPR.
Incorpore a proteção de dados no sistema de IA desde o início, seguindo o dever de privacidade desde a conceção previsto no Artigo 25. Utilize, por predefinição, o mínimo de dados e o acesso mais restrito que ainda permita o funcionamento do sistema.
Registe a base legal para cada utilização de dados pessoais no treino e na implementação. Quando se aplicar o interesse legítimo, conclua e guarde o teste de ponderação.
Avalie e documente os riscos antes de implementar uma IA que processe dados pessoais. Atualize a DPIA sempre que o sistema ou o seu objetivo sofrerem alterações.
Crie fluxos de trabalho que permitam às pessoas aceder, corrigir, eliminar e opor-se à forma como a IA utiliza os seus dados. Desenhe estes processos antes do lançamento, e não após uma reclamação.
Proteja os dados pessoais processados pela IA contra violações, conforme exigido pelo Artigo 32. A superfície de ataque da IA adiciona pontos de extremidade de modelos, APIs e pipelines que os controlos tradicionais não abrangem.
Adicione uma revisão humana a decisões automatizadas de alto impacto. A supervisão humana satisfaz o Artigo 22 e deteta erros cometidos pelo modelo.
O Artigo 32 do RGPD exige medidas técnicas adequadas para proteger dados pessoais, e a IA adiciona uma camada que a maioria das ferramentas de segurança não cobre. Cada endpoint de modelo, API e agente que acessa dados pessoais torna-se parte da superfície de ataque que uma organização precisa proteger.
CloudSEK AIVigil descobre e monitora essa superfície de ataque de IA, sinalizando ativos de IA expostos, injeção de prompt e abuso de modelo antes que invasores alcancem os dados pessoais por trás deles. Proteger essa superfície apoia o dever de segurança do processamento que o RGPD impõe a todo controlador.
Não, o RGPD não proíbe a IA; ele regula como a IA processa dados pessoais. A IA permanece legal sob o RGPD quando possui uma base jurídica válida, respeita os direitos dos titulares dos dados e protege as informações que utiliza.
Sim, o RGPD se aplica a chatbots de IA sempre que eles processam dados pessoais de usuários. Prompts, registros de conversas e quaisquer dados pessoais que um chatbot armazena ou aprende estão sob o escopo do RGPD.
O ChatGPT pode ser usado de forma compatível com o RGPD, embora suas práticas de dados tenham enfrentado escrutínio regulatório na UE. A OpenAI adicionou controles de privacidade, opções de exclusão de treinamento e uma entidade na UE para abordar essas preocupações.
A multa máxima do RGPD é de € 20 milhões ou 4% do faturamento anual global da empresa, o que for maior. Um nível inferior limita-se a € 10 milhões ou 2% para violações menos graves.
Sim, o RGPD se aplica à IA generativa sempre que ela processa dados pessoais. Isso abrange dados pessoais em conjuntos de treinamento, em prompts e em resultados gerados que identifiquem pessoas reais.
Sim, o RGPD se aplica a qualquer organização que processe dados pessoais de pessoas na UE, independentemente de onde a organização esteja sediada. O caso Clearview confirmou esse alcance extraterritorial para provedores de IA.
