Temporada de Impostos, Temporada Aberta: Campanhas de Phishing e Malware visando contribuintes indianos
Uma campanha de malware durante a temporada de impostos está se passando pelo Departamento de Imposto de Renda, enviando notificações de multa falsas pelo WhatsApp. As vítimas que tocam em "Baixar Documentos" instalam um malware capaz de coletar senhas de uso único (OTPs) e credenciais bancárias. O alerta também abrange um ecossistema mais amplo de fraudes por SMS sobre restituições, portais de declaração clonados e e-mails falsos de e-PAN direcionados aos contribuintes indianos nesta temporada.
Receba as últimas notícias, ameaças e recursos do setor.
Shobhit Mishra
Jainam Shah
Cyber threat researcher focusing on tracking APT campaigns, OSINT and threat hunting.
Resumo Executivo
Todos os anos, o período de declaração do ITR torna-se um terreno fértil para ataques. Os contribuintes já estão pensando em prazos, restituições e notificações de multa, portanto, uma mensagem que mencione qualquer um desses três tópicos encontra terreno fértil. Os atacantes sabem disso e cronometram suas operações para coincidir com esse período.
Este alerta detalha uma campanha ativa que nossa equipe analisou, construída a partir de amostras de golpes que as vítimas publicaram no X e de infraestruturas de phishing que analisamos diretamente. A isca é uma notificação de multa falsa do Departamento de Imposto de Renda enviada pelo WhatsApp e outros aplicativos de mensagens. O conteúdo malicioso é um arquivo ZIP que instala um malware. Ao redor disso, existe um ecossistema mais amplo de fraudes por SMS sobre restituições, portais de declaração clonados, e-mails falsos de e-PAN e agentes de restituição que, na verdade, são apenas coletores de dados.
O fato mais importante a ser lembrado nesta temporada: o Departamento de Imposto de Renda não envia notificações estatutárias, ordens de multa ou intimações pelo WhatsApp. Qualquer notificação fiscal que chegue como um arquivo de WhatsApp de um número desconhecido é fraudulenta, ponto final.
Principais conclusões
Um Memorando Oficial falso citando a Seção 271(1)(c) e a Seção 276C da Lei do Imposto de Renda de 1961 está sendo enviado aos contribuintes pelo WhatsApp e outros aplicativos de chat por contas desconhecidas ou comprometidas.
A notificação é bilíngue (hindi e inglês), ostenta o emblema do Governo da Índia, um número de referência falso e um signatário falsificado (“Raj Kumar Sharma, Comissário Assistente de Imposto de Renda”). Ela exige uma ação em até 72 horas.
O botão “Baixar Documentos” na página vinculada busca um arquivo ITD.zip que contém binários maliciosos, não documentos.
O arquivo ZIP é disponibilizado em vários tamanhos (observados em 2 MB, 34 MB e 35 MB nas amostras), o que aponta para a rotação de carga útil, uma forma comum de se manter à frente da detecção por assinatura estática.
As páginas de phishing estão hospedadas em domínios descartáveis usando TLDs baratos e de baixa confiança (.lol, .xin, .ink, .autos). Nenhum deles é incometax.gov.in.
Esta atividade se sobrepõe a campanhas rastreadas publicamente até 2026 que distribuem cavalos de Troia de acesso remoto e ladrões de informações sob o pretexto de imposto de renda; portanto, trate qualquer infecção como roubo de credenciais e acesso remoto, não como um arquivo incômodo.
Por que o momento é importante
O phishing e o malware com temas fiscais aumentam durante e logo após a temporada do ITR. Com a conversa pública focada em prazos de restituição e datas finais, uma notificação falsa ou uma mensagem falsa de restituição pendente parece plausível porque corresponde ao que as pessoas já esperam receber. Pesquisadores de segurança que analisam as iscas de imposto de renda deste ano descrevem as operações como deliberadas e sustentadas, em vez de oportunistas, citando documentos de isca precisos, citações legais reais, conteúdo bilíngue e rotação ativa de carga útil como evidência de um esforço bem estruturado focado nos contribuintes indianos.
O motor emocional é simples. Uma mensagem de restituição vende esperança. Uma notificação de multa vende medo. Ambos levam você a agir antes de pensar, que é exatamente o estado em que um atacante quer que você esteja.
Anatomia da campanha de notificação de multa no WhatsApp
Como ela chega até você
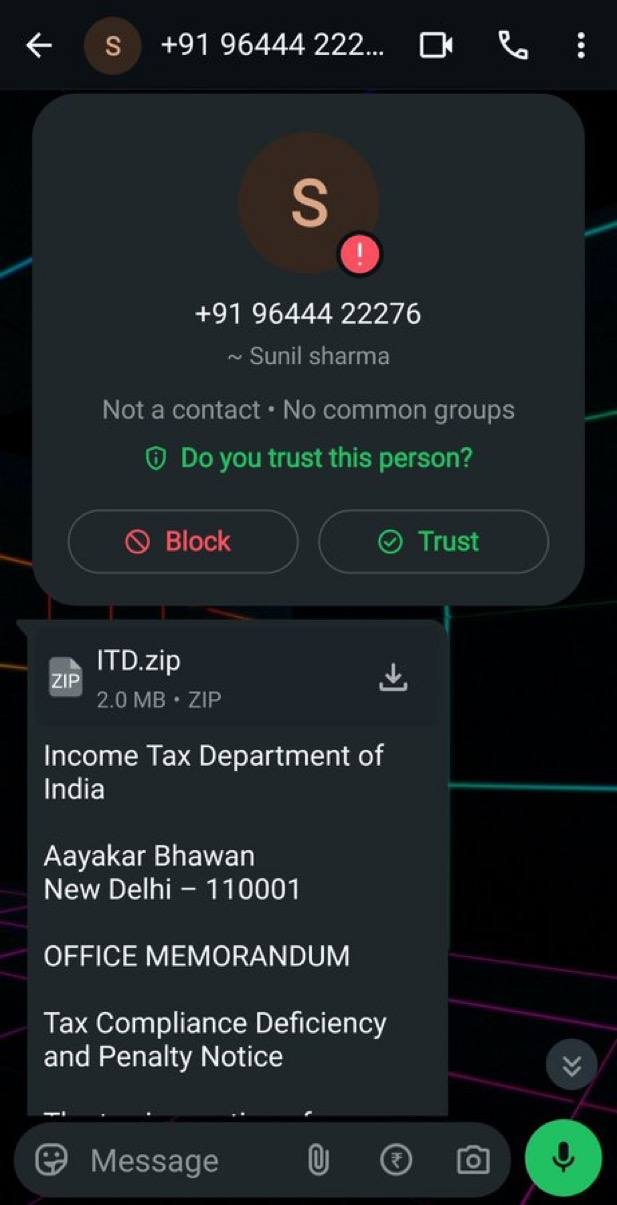
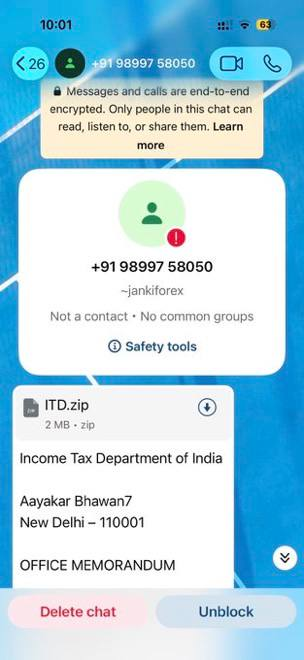
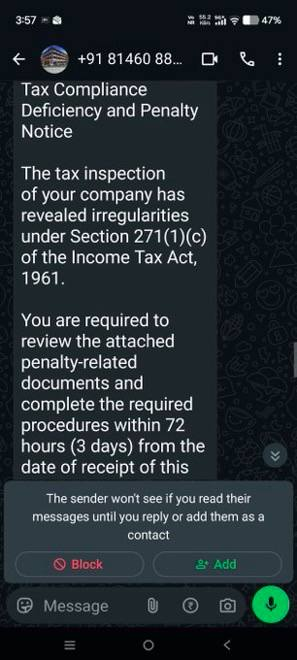
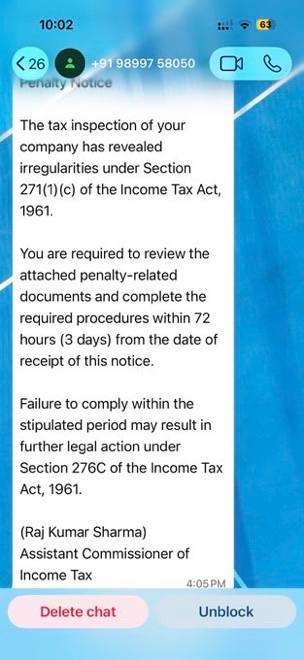
Esta ameaça é entregue inteiramente dentro do chat. Não há site nem link. Um número desconhecido envia um arquivo diretamente no WhatsApp ou aplicativo similar, junto com um bloco de texto que soa oficial e começa com “Departamento de Imposto de Renda da Índia, Aayakar Bhawan, Nova Deli 110001, MEMORANDO OFICIAL.” Nas amostras analisadas, os perfis dos remetentes não tinham nada a ver com a administração fiscal: nomes de exibição como “Sunil sharma”, “jankiforex” e “Hotel Oyster”, cada um sinalizado pelo aplicativo como Não é um contato. Uma amostra foi enviada dentro de um chat em grupo. É quase certo que se tratam de contas aleatórias ou comprometidas sendo usadas para espalhar o arquivo.
Número desconhecido passando-se por “Sunil sharma” enviando ITD.zip
Outro remetente desconhecido (“jankiforex”) com a mesma isca ITD.zip.
O que o arquivo realmente é
O anexo é apresentado como ITD.zip, mas o conteúdo é um aplicativo Android malicioso (APK). Não se trata de um documento nem de um utilitário legítimo. O objetivo principal é a instalação em um celular Android. Uma vez instalado, esse tipo de malware geralmente solicita permissões amplas e pode ler e interceptar SMS (incluindo senhas de uso único usadas por bancos), coletar contatos para disseminar o arquivo, capturar teclas digitadas e sobrepor telas falsas em aplicativos bancários e de pagamento para roubar credenciais. Os tamanhos de arquivo variados observados nas amostras (2 MB versus 34 a 35 MB) indicam diferentes compilações ou rotação de carga útil, uma forma comum de evitar a detecção estática.
O texto da mensagem: Seção 271(1)(c), um prazo de 72 horas e uma ameaça baseada na Seção 276C.
O mesmo roteiro reutilizado palavra por palavra em diferentes contas de remetentes.
O que fazer: nunca instale um APK enviado por chat, independentemente de quem diz ser o remetente. O Departamento de Imposto de Renda não envia aplicativos ou notificações pelo WhatsApp. Apague a mensagem e não toque no arquivo.
Sites falsos do Imposto de Renda (novos e emergentes)
A estrutura
Esta é uma operação separada que ocorre na web, e não em um chat. Os atacantes estão criando uma onda de domínios recém-registrados que imitam o Departamento de Imposto de Renda. As vítimas são direcionadas para essas páginas por e-mail, mensagens ou busca, e a página é criada para parecer um aviso oficial do governo. A infraestrutura é descartável por design, portanto, os domínios específicos mudam rapidamente.
A página de isca
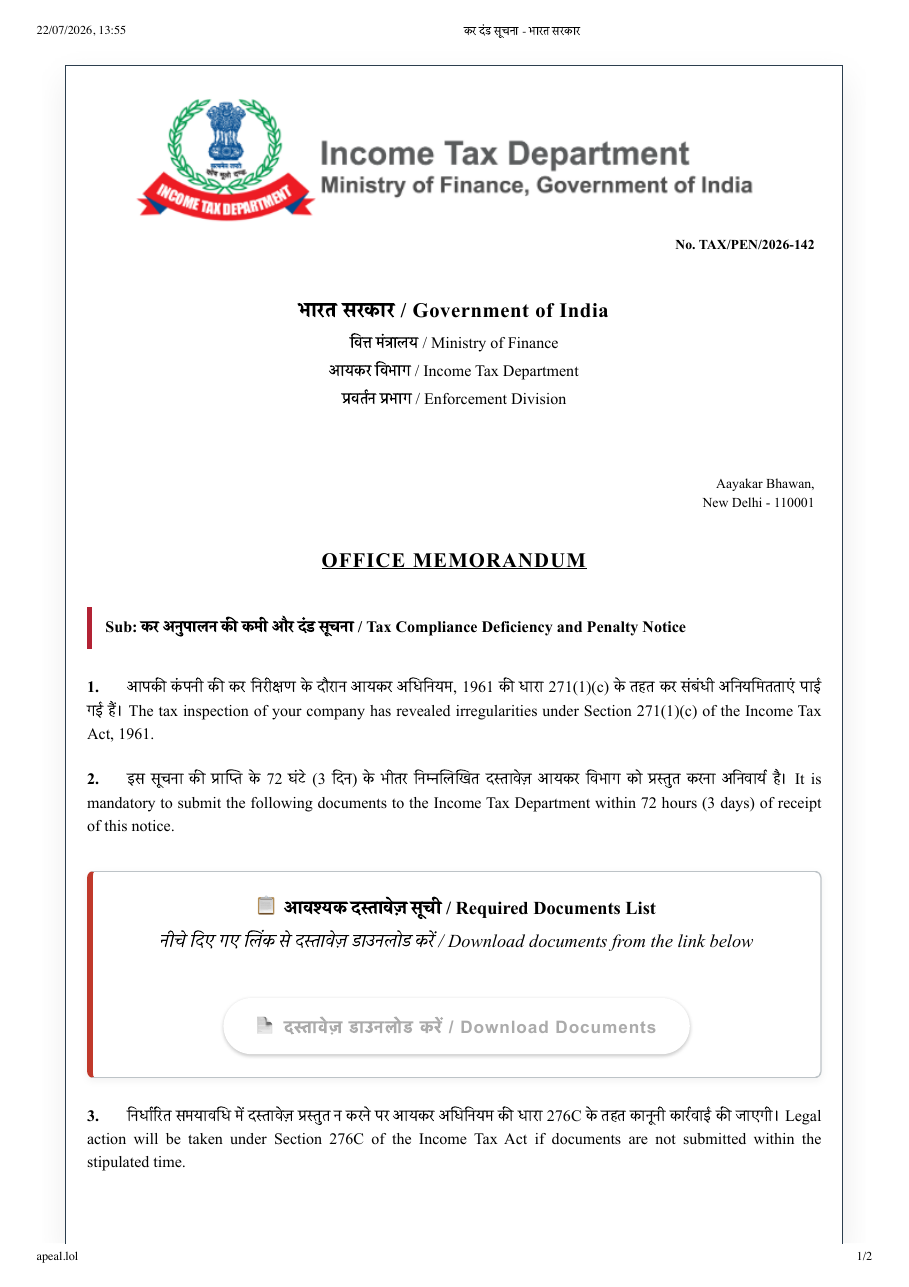
Cada site hospeda um Memorando Oficial falsificado. É uma falsificação bem feita. Reproduz o emblema do Governo da Índia e o cabeçalho do Departamento de Imposto de Renda, Ministério das Finanças; um número de arquivo fabricado (por exemplo, No. TAX/PEN/2026-142) e o endereço Aayakar Bhawan; texto em hindi e inglês, o que confere um tom institucional; um gancho jurídico específico, a alegação de irregularidades sob a Seção 271(1)(c) com ameaça de ação sob a Seção 276C; um prazo rígido de 72 horas; e um signatário falso, Raj Kumar Sharma, Comissário Assistente do Imposto de Renda.
O Memorando Oficial falsificado hospedado nos sites falsos (o rodapé confirma o domínio hospedeiro). Tudo acima do botão existe apenas para justificar o botão.
A carga útil
O único elemento funcional na página é um botão “Download Documents”. Ele não busca documentos. Ele baixa binários de malware para o computador do visitante. Campanhas que usam exatamente esse método este ano encadearam um arquivo ou imagem de disco a um binário assinado, carregando então um trojan de acesso remoto ou um infostealer na memória. O impacto prático é o controle remoto da máquina e o roubo de credenciais, dados do navegador e informações financeiras.
A infraestrutura
As páginas estão hospedadas em domínios descartáveis, criados para serem eliminados e substituídos. Com os links desativados por segurança, a infraestrutura que analisamos está listada abaixo.
Indicator
Type
Notes
apeal[.]lol
Domain
Hosts the fake Office Memorandum. "Download Documents" delivers malware binaries.
ITD.zip
Filename
Malicious archive. Served at rotating sizes (2 MB / 34 MB / 35 MB observed).
22[.]laoshunfa[.]xyz
Domain
Same fake notice and payload flow.
audet[.]club
Domain
Same fake notice and payload flow.
bcgovtop[.]lol
Domain
Same fake notice and payload flow.
ckoming[.]study
Domain
Same fake notice and payload flow.
clerk[.]lat
Domain
Same fake notice and payload flow.
fsyahsxd[.]xin
Domain
Same fake notice and payload flow.
gisudyawz[.]ink
Domain
Same fake notice and payload flow.
gova[.]bar
Domain
Same fake notice and payload flow.
gova[.]lat/1.html
Domain
Same fake notice and payload flow.
govj[.]one/index.html
Domain
Same fake notice and payload flow.
gov-xnui[.]com
Domain
Same fake notice and payload flow.
govtocki[.]shop
Domain
Same fake notice and payload flow.
ingovtop[.]click
Domain
Same fake notice and payload flow.
kcsueaw[.]xin
Domain
Same fake notice and payload flow.
konimqh[.]study
Domain
Same fake notice and payload flow.
laiuatexqw[.]cc
Domain
Same fake notice and payload flow.
laoshunfa[.]xyz
Domain
Same fake notice and payload flow.
lzaiwugsa[.]ink
Domain
Same fake notice and payload flow.
oder[.]autos
Domain
Same fake notice and payload flow.
qaksdiuw[.]xin
Domain
Same fake notice and payload flow.
sfinmgov[.]club
Domain
Same fake notice and payload flow.
tarif[.]lol
Domain
Same fake notice and payload flow.
tzawccsw[.]xin
Domain
Same fake notice and payload flow.
xcvgyuraw[.]live
Domain
Same fake notice and payload flow.
zixhasda[.]xin
Domain
Same fake notice and payload flow.
zuytyarws[.]xin
Domain
Same fake notice and payload flow.
zxizusuy[.]xin
Domain
Same fake notice and payload flow.
zasudtytw[.]xin
Domain
Same fake notice and payload flow.
zytsyxbwa[.]live
Domain
Same fake notice and payload flow.
indiaaba[.]com
Domain
Same fake notice and payload flow.
Vale a pena memorizar este padrão, pois os domínios específicos estarão inativos em poucos dias. Sequências aleatórias de consoantes em TLDs baratos, sem qualquer relação com namespaces governamentais e com uma única chamada para ação: baixar um arquivo. Esse formato é a assinatura, mais duradoura do que qualquer URL individual.
Por trás das cenas: o payload para Windows (ITD_Tax_Notice.exe)
Vítimas em desktops, incluindo quem abre o arquivo compactado pelo WhatsApp Web, recebem um executável do Windows chamado ITD_Tax_Notice.exe. Executamos a amostra em um ambiente de sandbox. O veredito foi malicioso.
Indicadores de comprometimento: ITD_Tax_Notice.exe
O primeiro estágio é pequeno, compactado e disfarçado como svchost.exe. Sua função é identificar a máquina (através da chamada de geolocalização ipwho.is) e, em seguida, baixar o malware real da nuvem. O segundo estágio é entregue como um arquivo .bin bruto: provavelmente um shellcode ou um blob criptografado que o carregador descriptografa e executa diretamente na memória, para que o código malicioso nunca seja gravado no disco como um executável detectável. Hospedá-lo em um bucket do Alibaba Cloud também permite que os operadores alterem o payload para cada vítima, o que explica as diferentes variações de tamanho dos arquivos observadas nas amostras do WhatsApp.
Principais comportamentos
Mascarado como um processo do sistema Windows. Os metadados de versão do arquivo afirmam que o nome original é svchost.exe, a descrição é Service Host e o editor é Microsoft Windows, enquanto o campo da empresa indica apenas Windows Software Development Team. Disfarçar o binário como svchost.exe ajuda a ocultá-lo à vista de todos.
Compactado e ofuscado. O arquivo apresenta entropia próxima ao máximo (cerca de 8.0) e uma seção de código .text gravável, ambos sinais característicos de um packer de tempo de execução que descompacta código malicioso na memória para contornar varreduras estáticas.
Assinado com um certificado EV para transmitir confiança. O arquivo possui um certificado de assinatura de código Certum Extended Validation válido, emitido para um empresário individual chinês em Linyi, Shandong. Uma assinatura válida evita alguns avisos, mas a discrepância entre um binário svchost com aparência da Microsoft e um signatário de pequeno porte já é um sinal de alerta.
Baixa um segundo estágio da nuvem. Ao ser executado, ele acessa um bucket de armazenamento do Alibaba Cloud em Hong Kong (vss2.oss-cn-hongkong[.]aliyuncs[.]com, 47.79.66.58) para buscar um payload subsequente chamado 88.bin. Hospedar em um provedor de nuvem confiável ajuda a passar por filtros de reputação de domínio.
Traça o perfil da vítima. Ele consulta o serviço legítimo de geolocalização ipwho[.]is para determinar a localização do IP da vítima, o que é útil para direcionar ataques e filtrar sandboxes de análise.
Evita a análise. O sandbox registrou comportamento de suspensão modificado e verificações de virtualização/sandbox, além de reconhecimento de registro, software de segurança e informações do sistema, antes que o processo fosse encerrado pelo Relatório de Erros do Windows.
Foram observados apenas dois endpoints de rede, e ambos são serviços legítimos sendo abusados: armazenamento do Alibaba Cloud para hospedagem de payload e ipwho.is para geolocalização. Isso é intencional. O tráfego para provedores conhecidos chama menos atenção do que o tráfego para um domínio recém-registrado.
Técnicas MITRE ATT&CK observadas
Evasão de Defesa: Evasão de Virtualização/Sandbox (T1497), DLL Side-Loading (T1574.002), Injeção de Processo (T1055), Compactação de Software.
Descoberta: Consulta ao Registro (T1012), Descoberta de Software de Segurança (T1518.001), Descoberta de Configuração de Rede do Sistema (T1016), Descoberta de Informações do Sistema (T1082).
Comando e Controle: Transferência de Ferramentas de Entrada (T1105), Protocolo de Camada de Aplicação (T1071), Protocolo de Camada Não-Aplicação (T1095), Canal Criptografado (T1573).
O ecossistema mais amplo de golpes fiscais nesta temporada
O aviso de penalidade é uma das várias táticas em execução simultânea. As outras compartilham a mesma psicologia e o mesmo objetivo.
SMS, e-mail e mensagens de WhatsApp falsos sobre reembolso
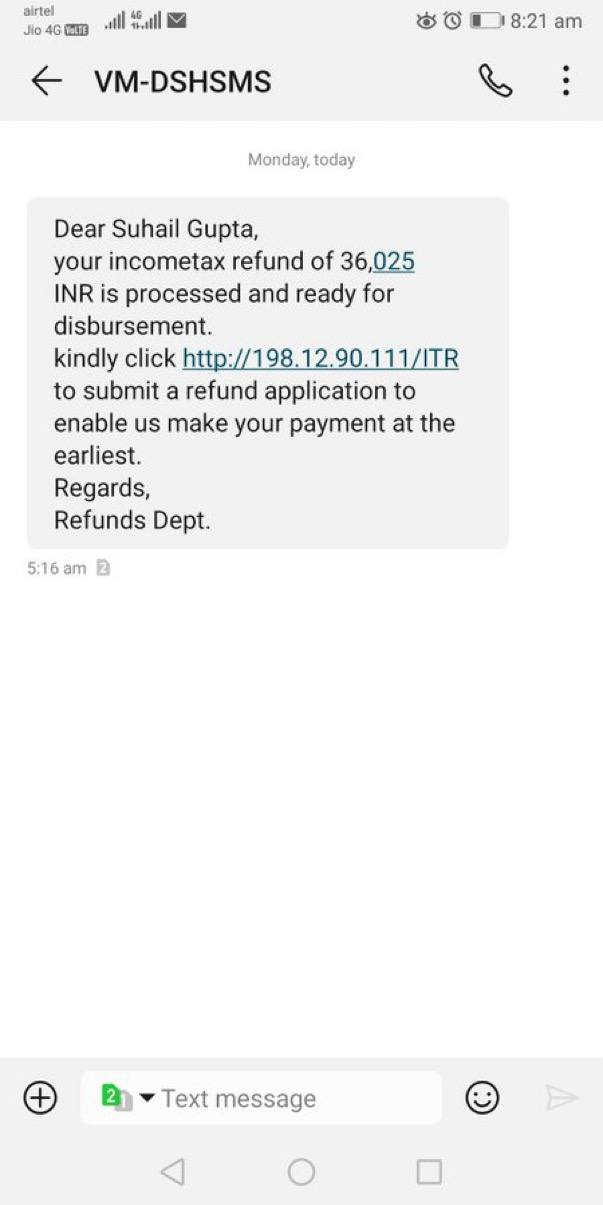
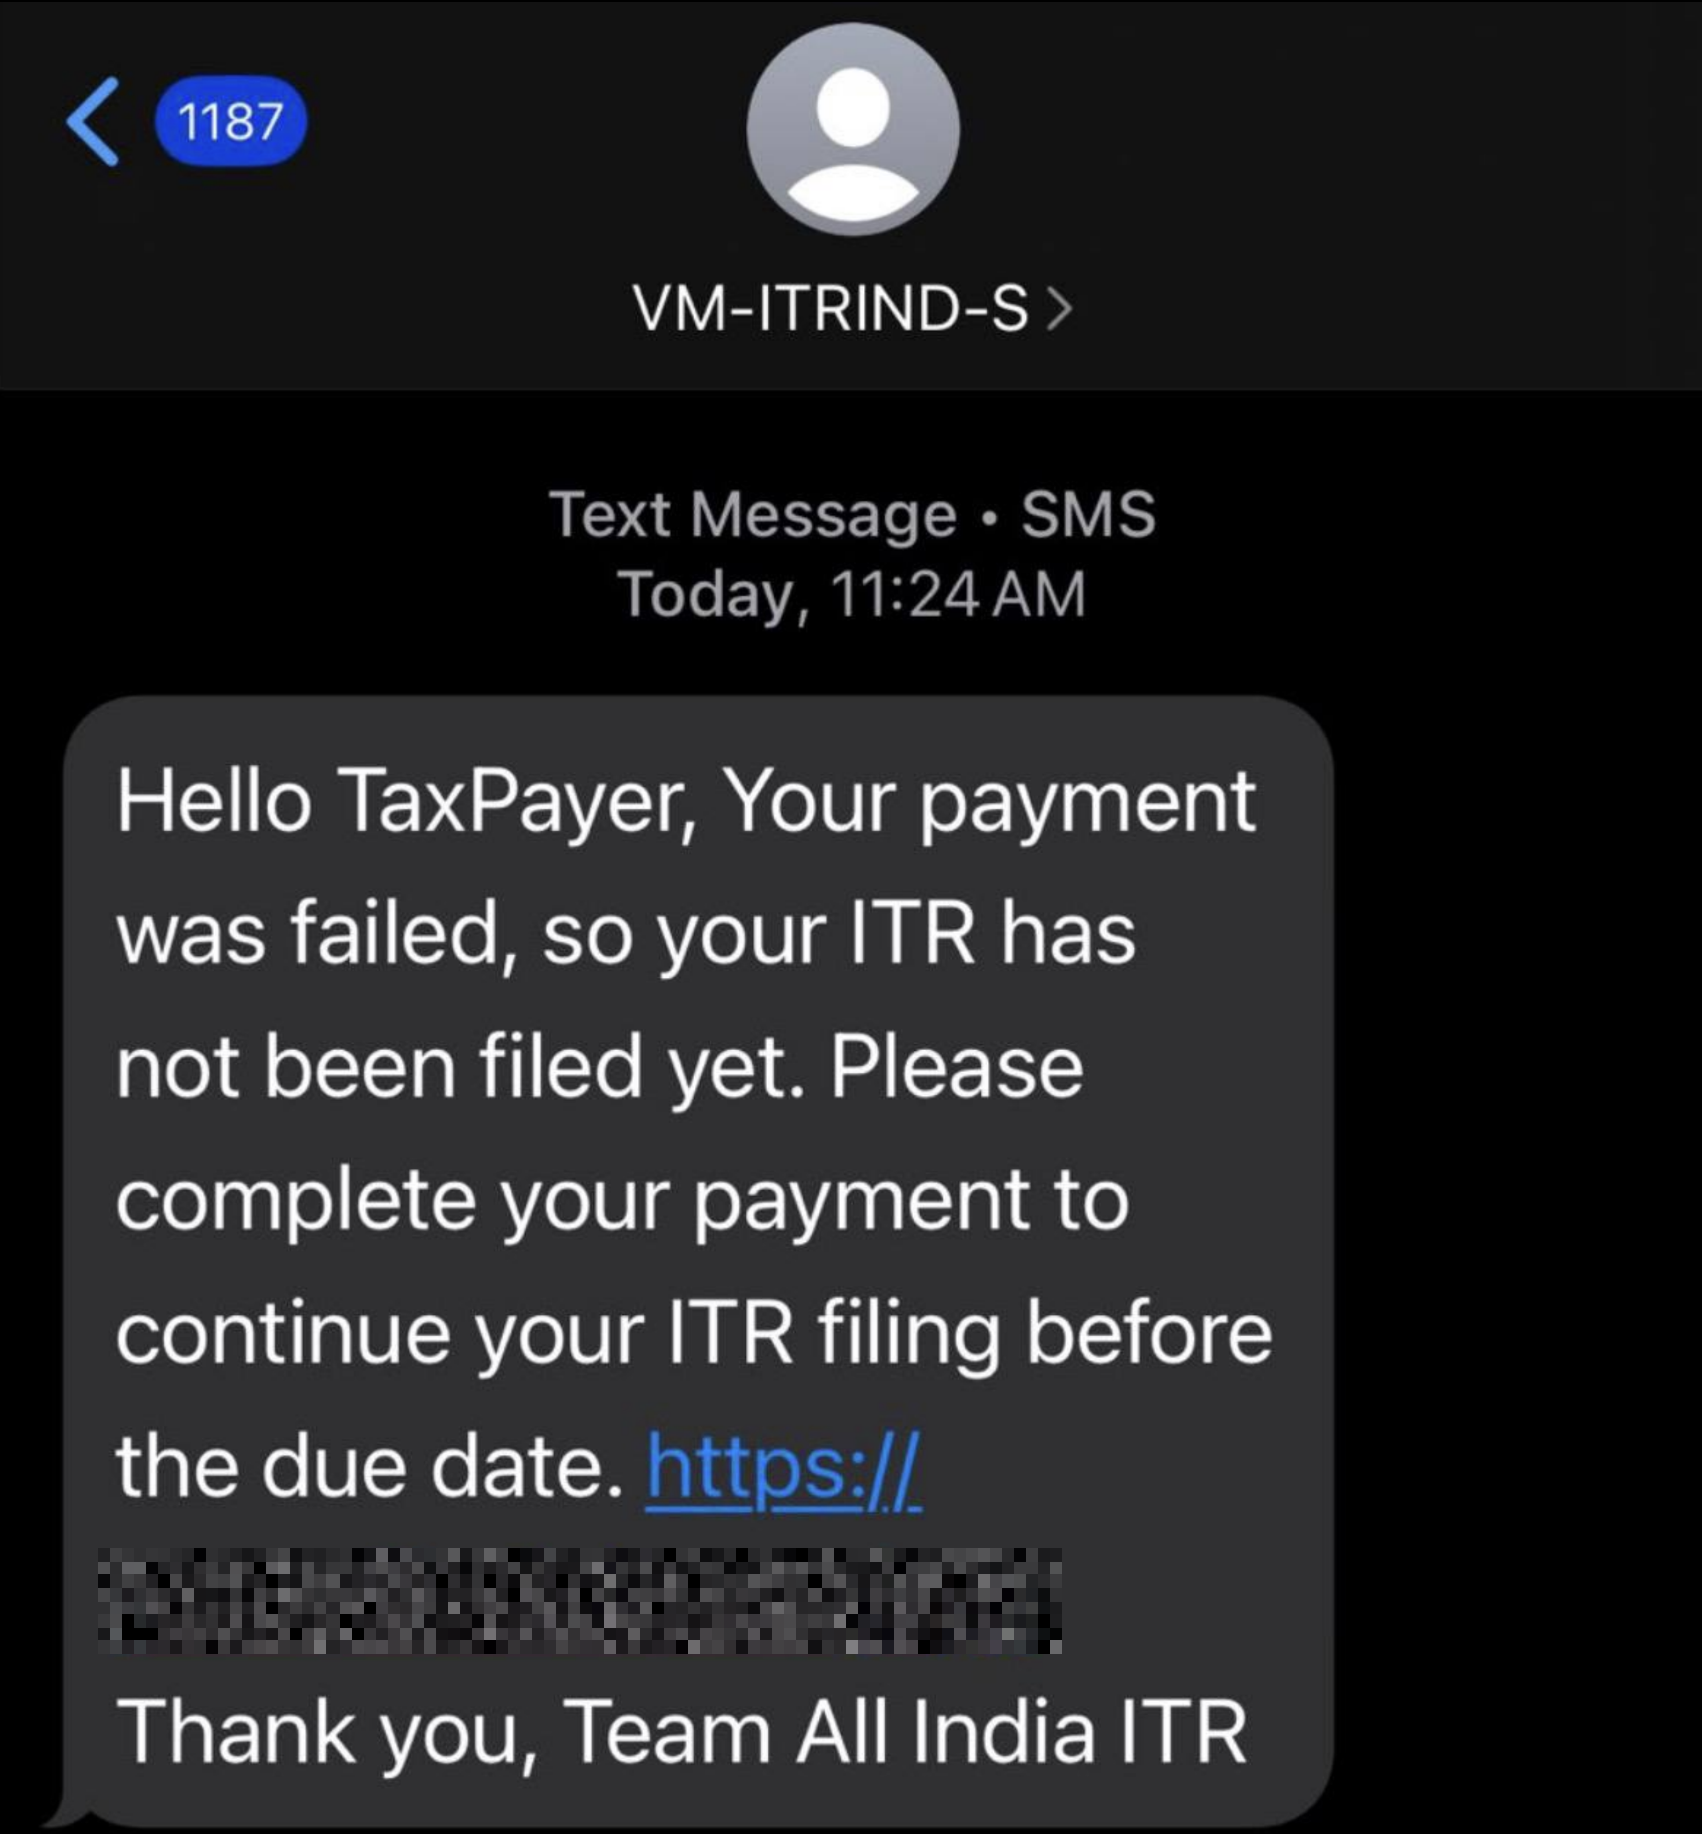
Esta é a tática de volume. Uma mensagem alega que um reembolso está pendente, atrasado, incompleto ou retido, e exige uma verificação urgente. Ela contém um link para uma página que se parece com o site de declaração eletrônica e solicita PAN, credenciais de login, OTP e dados bancários. O Departamento de Imposto de Renda alertou publicamente que essas mensagens se baseiam em frases alarmantes como ação urgente necessária, reembolso pendente ou penalidade se não for verificado, e enfatizou que nunca solicita OTPs ou dados bancários.
Isca de Reembolso
Portais de declaração eletrônica clonados
Sites de phishing replicam a aparência do portal oficial de declaração eletrônica do Imposto de Renda, incluindo logotipos e layout, e coletam tudo o que você digita: PAN, Aadhaar, senha, OTP, número da conta bancária. O roubo do PAN por si só é perigoso, pois pode ser usado para abrir contas, solicitar empréstimos ou lavar dinheiro. O sinal de alerta é quase sempre a barra de endereços. Domínios semelhantes usam pequenas grafias incorretas ou TLDs não relacionados e nunca estão sob incometax.gov.in.
e-PAN falso e verificação manual
Uma variante recorrente envia aos contribuintes um arquivo e-PAN falso ou solicita que verifiquem manualmente documentos anexados para liberar um reembolso. A unidade de verificação de fatos PIB da Índia classificou essas mensagens como fraudulentas. Os sinais de alerta incluem saudações genéricas como Olá Contribuinte ou Caro Usuário, um domínio de remetente suspeito e um anexo inesperado.
Isca de SMS Falso
Consultores fiscais e agentes de reembolso falsos
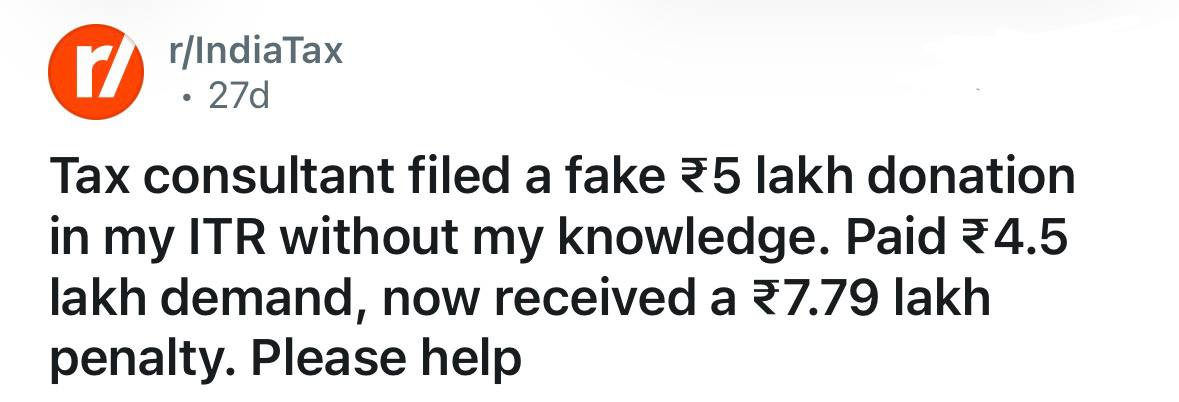
Nem todo golpe é um link. Alguns são pessoas. Consultores fiscais e agentes de reembolso fraudulentos anunciam reembolsos rápidos ou inflados, e então cobram taxas e desaparecem, coletam seu login e dados financeiros, ou declaram deduções falsas em seu nome que o deixam exposto a uma notificação real mais tarde. Se alguém garante um valor de reembolso antes de ver sua renda real e os dados de TDS, isso é uma tática de vendas, não um conselho fiscal.
Postagem da vítima no Reddit
Sinais de alerta para contribuintes
Qualquer um destes deve fazer você parar imediatamente. Dois juntos significam que você deve se afastar.
A mensagem chega via WhatsApp, SMS ou aplicativo de chat alegando ser uma notificação fiscal. Notificações estatutárias, processos de penalidade e intimações não são entregues dessa forma.
Ela vem de um número de celular desconhecido ou pessoal, muitas vezes com um nome de exibição que não tem nada a ver com o departamento fiscal.
Ela estabelece um prazo curto e agressivo (72 horas, ação imediata, aviso final).
Solicita o download de um arquivo, especialmente um ZIP, ou que você clique em um botão para baixar documentos.
O link não direciona para incometax.gov.in. Considere domínios .lol, .xin, .ink, .autos e outros TLDs estranhos, ou endereços com erros de digitação, como hostis por padrão.
Solicita sua senha, OTP, dados bancários completos ou Aadhaar. O departamento nunca solicita essas informações por e-mail, SMS ou chamadas telefônicas.
Utiliza uma saudação genérica (Prezado Contribuinte, Prezado Usuário) em vez do seu nome, ou apresenta gramática e formatação estranhas.
Um valor de reembolso ou multa é mencionado antes mesmo de alguém ter analisado sua declaração.
Recomendações de segurança
Para todos os contribuintes
Considere qualquer notificação fiscal recebida via WhatsApp ou SMS como falsa. Não abra anexos e não clique em botões de download.
Verifique de forma independente. Acesse o portal oficial de e-Filing digitando o endereço você mesmo e verifique se existe alguma notificação real. Uma notificação legítima possui um Número de Identificação de Documento (DIN) que você pode validar no portal.
Nunca compartilhe OTP, senhas ou dados bancários completos em resposta a uma mensagem recebida, por mais oficial que pareça.
Adicione o portal oficial aos seus favoritos e utilize apenas esse link. Nunca acesse através de links em mensagens.
Se você já abriu um arquivo ITD.zip ou similar, assuma que houve comprometimento. Desconecte o dispositivo da rede, altere as senhas a partir de um dispositivo limpo (começando por e-mail e banco), ative a autenticação de múltiplos fatores, execute uma verificação completa contra malware e consulte um profissional qualificado. Monitore atentamente suas contas bancárias e vinculadas ao PAN.
Denuncie. Encaminhe comunicações fiscais suspeitas para o canal de denúncias do departamento e registre queixas de crimes cibernéticos através da linha direta nacional (1930) ou do portal oficial de crimes cibernéticos.
Para empresas e equipes financeiras
Realize breves sessões de conscientização durante a temporada de declarações. As pessoas que recebem e-mails de notificação de conformidade geralmente trabalham no financeiro e RH, não em TI.
Bloqueie TLDs recém-registrados e de baixa confiabilidade no gateway, sempre que possível, e sinalize arquivos compactados e imagens de disco recebidos para análise.
Direcione todo o processo de declaração e conformidade fiscal através de especialistas internos ou de um profissional autorizado e verificado, para que uma notificação aleatória seja facilmente identificada como fora do processo.
Fique atento aos indicadores comportamentais das famílias de malware usadas nessas campanhas: caminhos incomuns para svchost.exe, diretórios ocultos em pastas do sistema, mecanismos de script executando arquivos de estilo web e conexões de saída inesperadas.