🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


BeVigil هي منصة مراقبة أسطح الهجوم الخارجية المعتمدة على الذكاء الاصطناعي، صُممت للقضاء على النقاط العمياء في المحيط الأمني وتعطيل مسارات الهجوم المحتملة قبل استغلالها.
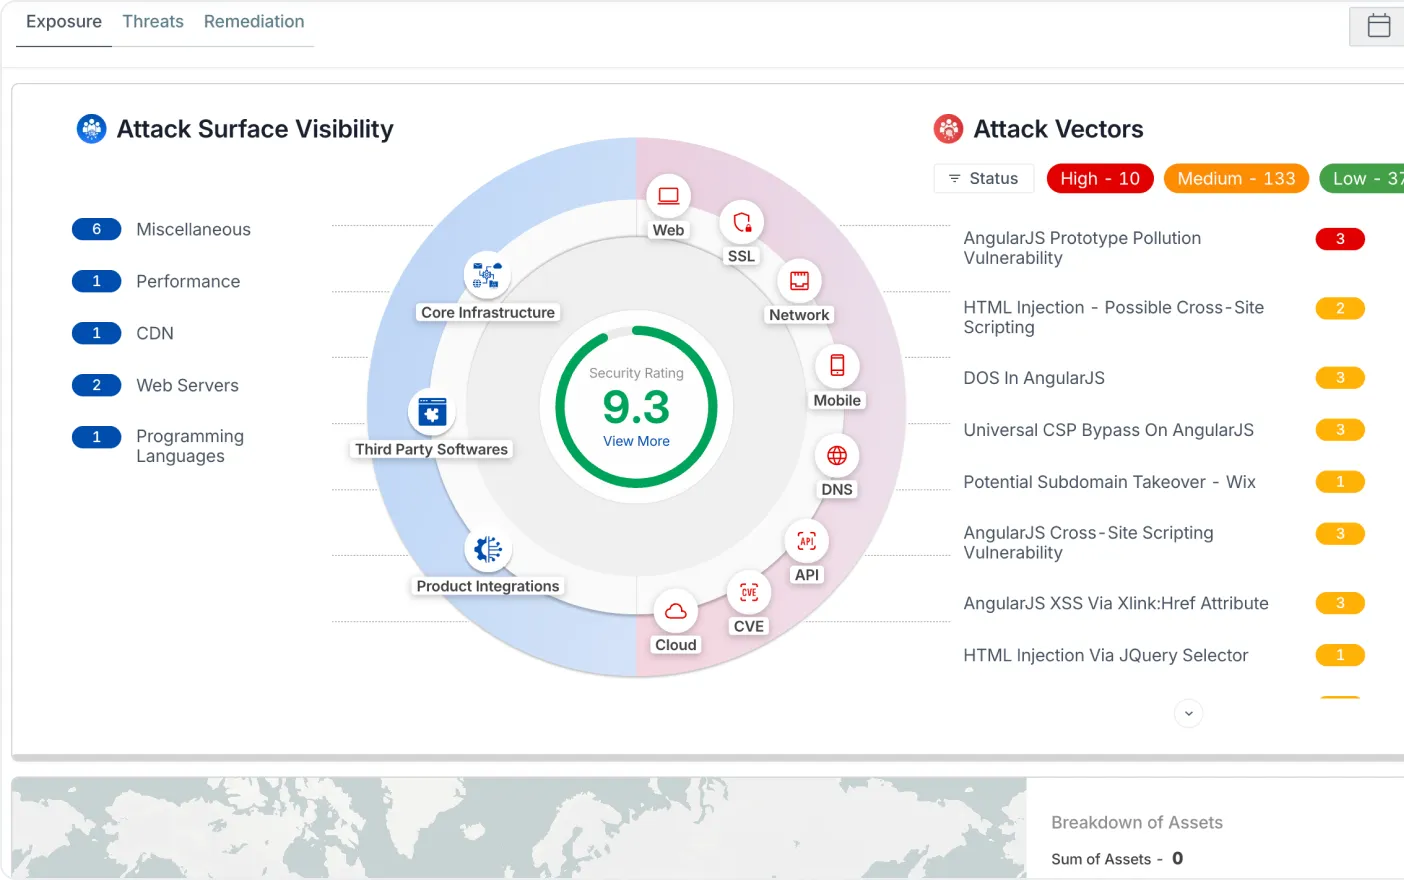
من خلال الجمع بين الاكتشاف الآلي لتقنية الظل (Shadow IT) وجرد الأصول والكشف عن الانكشافات، تقوم المنصة بمسح 8 أسطح هجوم خارجية باستمرار بحثاً عن الثغرات.


تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها في مجال الأمن السيبراني.
الويب، الجوال، واجهات برمجة التطبيقات (API)، السحابة، الشبكة، نظام أسماء النطاقات (DNS)، بروتوكولات SSL/TLS، والثغرات الأمنية الشائعة (CVEs)
مغطاة عبر تطبيقات الويب
اكتشف كيف تتسلسل الانكشافات عبر الأسطح لتشكل مسارات اختراق
مشكلات مغطاة عبر خدمات سحابية متعددة
يستخدم المهاجمون المعاصرون أدوات آلية لاكتشاف ناقلات وصول أولية متعددة، وربطها ببعضها البعض للوصول إلى الأصول الأساسية في دقائق.

تتحد الثغرات منخفضة الخطورة عبر أسطح متعددة لتشكل مسارات دخول فتاكة.

يعمل الخصوم المدعومون بالذكاء الاصطناعي على توسيع نطاق الاستطلاع وتنفيذ هجمات متعددة المراحل بسرعة.

تقوم الأدوات التقليدية بفحص الأصول بشكل منفصل، مما يؤدي إلى إغفال الروابط الهيكلية للتهديدات.
تقوم BeVigil باستمرار باكتشاف وجرد وبصم ومراقبة سطح الهجوم الخارجي الخاص بك لتحديد الثغرات الأمنية والتكوينات الخاطئة.
رؤية شاملة لبناء نماذج دقيقة لمسارات الهجوم.

تحديد ثغرات حقن SQL، وهجمات XSS، وعيوب منطق الأعمال الحرجة.

اكتشاف ثغرات قائمة OWASP لأخطر 10 مخاطر في تطبيقات الهاتف، والتسريبات السحابية، والأسرار المضمنة في الكود.

رسم خرائط لمخاطر السحابة المتعددة، وحاويات التخزين المكشوفة، وبوابات الإدارة المفتوحة.

تفهرس واجهات برمجة التطبيقات العامة، وتكشف عن أعطال المصادقة وتسريب البيانات غير المصرح به.

ترسم خريطة للمضيفين النشطين، والمنافذ المفتوحة، والخدمات المكشوفة، والأجهزة غير المحدثة.

تقيّم قوة التشفير، وصلاحية الشهادات، وأمن البروتوكولات.

تكتشف أخطاء إعدادات DNS، ومشاكل SPF/DMARC، وعمليات الاستيلاء على النطاقات الفرعية.

تفحص الأنظمة الخارجية مقابل قواعد بيانات CVE النشطة للكشف عن الثغرات القابلة للاستغلال.
انتقل من الدفاع التفاعلي إلى تعطيل مسارات الهجوم استباقياً.
حدد أولويات الإصلاح بناءً على تأثير المسار بدلاً من الاعتماد فقط على درجات CVSS الخام.
احصل على رؤية واضحة للمخاطر النظامية وقم بخفضها بشكل ملموس.
اكتشف المفاتيح المكشوفة، وأصول السحابة التي تمت تهيئتها بشكل خاطئ، وواجهات برمجة التطبيقات غير المرئية (Shadow APIs) فوراً.
تختلف طبيعة المخاطر باختلاف القطاع. لذا، تقوم XVigil بضبط الكشف بناءً على ما يستهدف كل قطاع على حدة.

صد سلاسل الهجمات المعقدة التي تستهدف البوابات المصرفية وواجهات برمجة التطبيقات (APIs) وتطبيقات الهاتف المحمول.

مركزية الرؤية عبر النطاقات والنطاقات الفرعية والشبكات الموزعة.

حماية البنية التحتية الإقليمية الضخمة، وكتل عناوين IP العامة، وبيئات السحابة المتعددة.
إساءة استخدام العلامة التجارية والاحتيال على نطاق واسع، بالإضافة إلى التطبيقات والنطاقات المزيفة التي تنتحل صفة مقدمي الخدمات.

تأمين البوابات العامة، وأنظمة الرعاية الصحية عن بُعد، والبنية التحتية المتصلة.
حوّل استراتيجيتك من مجرد حصر الثغرات إلى التنبؤ بمسارات الهجوم.


قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
تُبقي هذه الإجابات BeVigil متمحورة حول فئة واجهة الهجوم الخارجية التي تغطي الأصول المواجهة للإنترنت، وأخطاء الإعدادات، والثغرات الأمنية، والمراقبة المستمرة.
BeVigil هي منصة CloudSEK لمراقبة واجهة الهجوم الخارجية. فهي تقوم بإنشاء بصمة رقمية للبنية التحتية للمؤسسة المواجهة للإنترنت وتفحص باستمرار ثماني واجهات: تطبيقات الويب، وتطبيقات الهاتف المحمول، وواجهات برمجة التطبيقات (APIs)، والسحابة، وCVE، وDNS، وSSL، والشبكة. كما تكتشف الأصول المكشوفة وتبرز أخطاء الإعدادات، والثغرات الأمنية، ومتجهات الوصول الأولي التي يستخدمها المهاجمون للاختراق.

مراقبة واجهة الهجوم الخارجية (EASM) هي عملية اكتشاف وفحص مستمر للأصول المتاحة عبر الإنترنت الخاصة بالمؤسسة للكشف عن أي انكشاف. وهي تحدد النطاقات، والنطاقات الفرعية، والتطبيقات، والخدمات المواجهة للإنترنت، ثم تفحصها بحثاً عن ثغرات CVE، وأخطاء الإعدادات، ونقاط الضعف التي يمكن للمهاجم استخدامها كنقطة دخول.
تراقب BeVigil ثماني واجهات: تطبيقات الويب، وتطبيقات الهاتف المحمول، وواجهات برمجة التطبيقات (APIs)، والسحابة، وCVE، وDNS، وSSL، والشبكة. ومن خلال هذه الواجهات، تكتشف الأصول وتحدد ثغرات CVE المعروفة، وإعدادات SSL الضعيفة، وأخطاء إعدادات DNS بما في ذلك مشكلات SPF وDMARC، وعمليات الاستيلاء على النطاقات الفرعية، وبيانات الاعتماد المكشوفة في التعليمات البرمجية.
يقوم ماسح الثغرات بفحص الأصول التي تحددها له مسبقاً وفق جدول زمني. أما BeVigil، فهي تكتشف الأصول المواجهة للإنترنت التي لا تعرف بوجودها، وتفحص ثمانية نطاقات بشكل مستمر، وتستخدم أكثر من 600 مصنف لتحديد الأولويات بناءً على قابلية الاستغلال بدلاً من تقديم قائمة نتائج خام.
نعم. تكتشف BeVigil تلقائياً النطاقات، والنطاقات الفرعية، والمنافذ المفتوحة، وتطبيقات الويب والهاتف المحمول، وشهادات SSL، وأجهزة الشبكة، وغيرها من الأصول المواجهة للإنترنت، بما في ذلك تكنولوجيا المعلومات الظلية (Shadow IT) التي لا يتم تتبعها. يعني الاكتشاف المستمر أنه يتم العثور على الأصول الجديدة فور ظهورها، وليس في موعد التدقيق التالي.
تقلل BeVigil من الضجيج الرقمي باستخدام أكثر من 600 مصنف ومرشحات بلغة الاستعلام، مما يتيح للفرق العمل على قائمة أولويات بدلاً من قائمة نتائج خام. يتم تقييم النتائج بناءً على قابليتها للاستغلال، ويقوم Nexus AI برفع مستوى الثغرات التي تقع ضمن مسار هجوم محتمل إلى قمة القائمة.
ناقل الوصول الأولي هو نقطة الدخول التي يستخدمها المهاجم لاختراق المؤسسة، مثل أصل مكشوف، أو ثغرة CVE غير مصححة، أو خدمة تم إعدادها بشكل خاطئ، أو الاستيلاء على نطاق فرعي. تبدأ كل سلسلة هجوم بواحد منها، ولهذا السبب يُعد العثور على ناقلات الوصول الأولي الخارجية الخطوة الأولى لتعطيل مسار الهجوم.
تُعد BeVigil طبقة مراقبة سطح الهجوم الخارجي ضمن منصة CloudSEK للاستخبارات السيبرانية التنبؤية القائمة على الذكاء الاصطناعي. تغذي ناقلات الوصول الأولية التي تكتشفها المنصة Nexus AI، التي تقوم بدورها بربط هذه النتائج مع بيانات أخرى من المنصة لتحديد مسارات الهجوم المحتملة. تجيب BeVigil على سؤال ما هو المكشوف خارجياً، بينما توضح المنصة كيف يمكن استغلال هذه الثغرات في سلسلة هجوم.
ابقَ على اطلاع بأحدث الموارد.
استعرض تغطية BeVigil عبر الويب، والهاتف المحمول، وواجهات برمجة التطبيقات (API)، والسحابة، وDNS، وSSL، وCVE، ونطاقات الشبكة.