🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


AIVigil هي منصة أصلية تعتمد على الذكاء الاصطناعي لمراقبة سطح الهجوم، تقوم باكتشاف ومراقبة وتأمين البنية التحتية للذكاء الاصطناعي المكشوفة، وخوادم MCP، وبيانات اعتماد الذكاء الاصطناعي المسربة، وقواعد بيانات المتجهات، وسير عمل الوكلاء، والذكاء الاصطناعي الخفي عبر الإنترنت بشكل مستمر.


تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها الأمني السيبراني.
تساعد AIVigil المؤسسات على اكتشاف ومراقبة وتأمين أسطح هجمات الذكاء الاصطناعي عبر النماذج، والمطالبات، وواجهات برمجة التطبيقات، وتكاملات الذكاء الاصطناعي. صُممت خصيصاً لبيئات الذكاء الاصطناعي الحديثة مع ميزات الكشف المستمر عن التهديدات ومراقبة أمن الذكاء الاصطناعي في الوقت الفعلي.

اكتشف خوادم MCP، ومخازن المتجهات، وسير عمل الوكلاء، ونماذج الذكاء الاصطناعي.
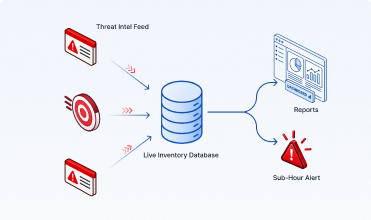
تفعيل التنبيهات، وإعداد التقارير، والاستجابة من خلال عرض موحد لأصول الذكاء الاصطناعي.

قياس مستوى التعرض للمخاطر باستخدام وكالة الوكيل، وحالة المصادقة، ونطاق التأثير، والإشارات المباشرة.
تقوم AIVigil باكتشاف وتحليل ومراقبة أسطح هجمات الذكاء الاصطناعي بشكل مستمر عبر النماذج، والمطالبات، وواجهات برمجة التطبيقات، وتكاملات الذكاء الاصطناعي. صُممت لتقديم كشف فوري عن تهديدات الذكاء الاصطناعي، ورؤية شاملة لمخاطره، ومراقبة أمنية مستمرة له.
تقوم AIVigil باكتشاف وتحليل ومراقبة أسطح هجمات الذكاء الاصطناعي بشكل مستمر عبر النماذج، والمطالبات، وواجهات برمجة التطبيقات، وتكاملات الذكاء الاصطناعي. صُممت لتقديم كشف فوري عن تهديدات الذكاء الاصطناعي، ورؤية شاملة لمخاطره، ومراقبة أمنية مستمرة له.
اكتشف خوادم MCP، ومخازن المتجهات، وسير عمل الوكلاء، ونماذج الذكاء الاصطناعي.
الوظيفة: اكتشاف الذكاء الاصطناعي الخفي.
فحص خاص بـ MCP، تحليل سير عمل الوكلاء، فحص سلسلة التوريد، اختبار الاختراق النشط للذكاء الاصطناعي.
الوظيفة: وضع الثغرات في سياقها.
خط أنابيب معلومات التهديدات في الوقت الفعلي، سجل أصول موحد (AI BOM)، إعداد التقارير والمعالجة الآلية.
الوظيفة: تفعيل الوضع الأمني.
راقب وتتبع وقم بتأمين كامل سطح الهجوم الخاص بالذكاء الاصطناعي لديك من منصة واحدة.
أحدث الأدلة المفيدة من CloudSEK.
إدارة سطح هجوم الذكاء الاصطناعي هي عملية الاكتشاف والمراقبة والحد المستمر من المخاطر الأمنية عبر البنية التحتية للذكاء الاصطناعي في المؤسسة، بما في ذلك تطبيقات النماذج اللغوية الكبيرة، وواجهات برمجة تطبيقات الذكاء الاصطناعي، وخوادم MCP، ومخازن المتجهات، وسير عمل الوكلاء، ونقاط نهاية استدلال النماذج. وهي تحدد ناقلات الوصول الأولية على مستوى طبقة الذكاء الاصطناعي — مثل حقن الأوامر، وإساءة استخدام النماذج، وواجهات برمجة تطبيقات الذكاء الاصطناعي المكشوفة — قبل أن يتمكن المهاجمون من استغلالها وربطها في مسار هجوم قابل للتنفيذ.

حقن الأوامر (Prompt Injection) هو أسلوب هجوم تتجاوز فيه المدخلات الضارة تعليمات النظام الخاصة بنموذج الذكاء الاصطناعي لاستخراج البيانات، أو تنفيذ إجراءات غير مصرح بها، أو تجاوز ضوابط الأمان. هناك نوعان رئيسيان: حقن الأوامر المباشر (مدخلات يقدمها المستخدم تتجاوز أوامر النظام) وحقن الأوامر غير المباشر (محتوى ضار مضمن في مستندات أو مصادر بيانات خارجية يعالجها نموذج الذكاء الاصطناعي). تراقب AIVigil باستمرار نقاط نهاية النماذج اللغوية الكبيرة، وواجهات برمجة تطبيقات الذكاء الاصطناعي، وسير عمل الوكلاء لكلا النوعين، مما يحدد ثغرات حقن الأوامر قبل استغلالها.
تكتشف AIVigil كل مكون من مكونات سطح هجوم الذكاء الاصطناعي لديك، بما في ذلك: خوادم MCP (بروتوكول سياق النموذج)، ومخازن المتجهات وقواعد بيانات التضمين، وسير عمل الوكلاء ووكلاء الذكاء الاصطناعي، ونقاط نهاية النماذج اللغوية الكبيرة (LLM)، والتطبيقات وواجهات برمجة التطبيقات المدمجة بالذكاء الاصطناعي، وسجلات النماذج، ومجموعات وحدات معالجة الرسومات (GPU) وخدمات استدلال الذكاء الاصطناعي، وخطوط أنابيب بيانات التدريب. يتم الاكتشاف بشكل مستمر ويشمل عمليات نشر الذكاء الاصطناعي الخفية (Shadow AI) — وهي أنظمة الذكاء الاصطناعي التي تعمل دون علم الفريق الأمني.
صُممت أدوات فحص الثغرات التقليدية (SAST وDAST) لاكتشاف العيوب على مستوى الكود في البرمجيات التقليدية. ولا يمكن لهذه الأدوات اكتشاف حقن الأوامر (Prompt Injection)، أو إساءة استخدام النماذج، أو اختطاف الوكلاء، أو انكشاف قواعد بيانات المتجهات، لأن هذه المخاطر تعمل على مستوى نموذج الذكاء الاصطناعي وطبقة الاستدلال، وليس على مستوى الكود. لذا، صُممت AIVigil خصيصاً لسطح هجوم الذكاء الاصطناعي، حيث تراقب ناقلات الوصول الأولية الفريدة التي تقدمها أنظمة الذكاء الاصطناعي.
تحدد AIVigil ناقلات الوصول الأولية لطبقة الذكاء الاصطناعي وتغذيها في Nexus AI، وهي طبقة ذكاء مسارات الهجوم الخاصة بـ CloudSEK. تقوم Nexus AI بربط مخاطر الذكاء الاصطناعي بإشارات التهديدات الخارجية من XVigil (الويب المظلم، نشاط الجهات الفاعلة في التهديدات) ومخاطر سلسلة التوريد التابعة لجهات خارجية من SVigil لإنتاج رسم بياني موثق للهجوم، يوضح بدقة كيف سيقوم المهاجمون بربط ثغرة أمنية في الذكاء الاصطناعي ببيانات اعتماد مسربة أو انكشاف لدى المورد لتحويلها إلى مسار هجوم حقيقي وقابل للتنفيذ.
صُممت منصة AIVigil خصيصاً لمديري أمن المعلومات، ورؤساء أمن الذكاء الاصطناعي، وفرق العمليات الأمنية، وفرق هندسة الذكاء الاصطناعي وتعلم الآلة في المؤسسات التي تنشر أنظمة الذكاء الاصطناعي على نطاق واسع. تمنح المنصة قادة الأمن الرؤية اللازمة للإجابة على الأسئلة التي يطرحها أعضاء مجالس الإدارة والجهات التنظيمية الآن: ما هي أنظمة الذكاء الاصطناعي التي نشغلها؟ وما هي ناقلات الوصول الأولية؟ وكيف نراقب وندير المخاطر على مستوى طبقة الذكاء الاصطناعي؟