🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


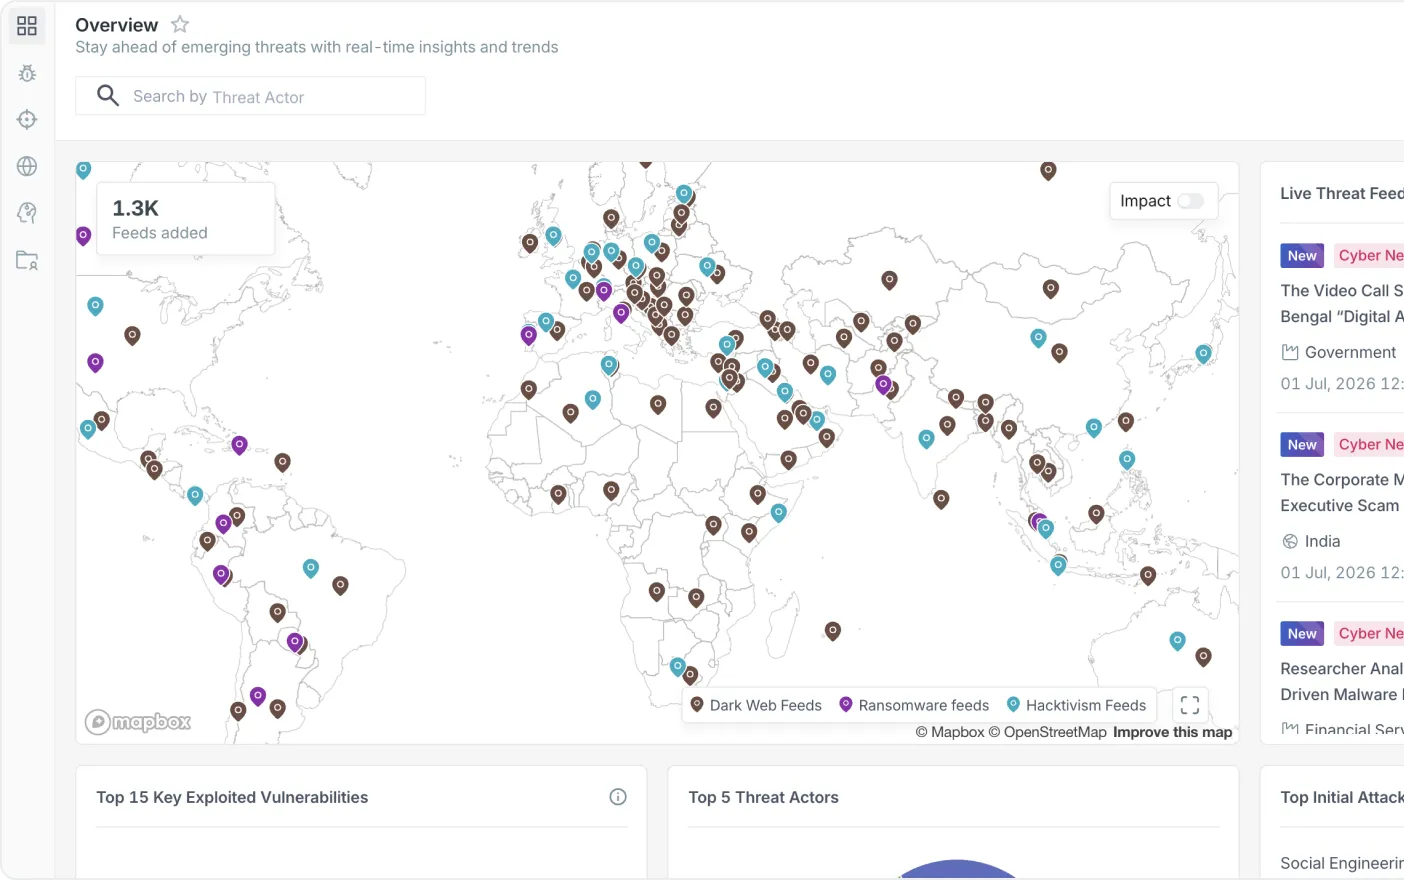
توفر استخبارات التهديدات السيبرانية من CloudSEK معلومات فورية ومخصصة حسب القطاع حول الجهات الفاعلة في التهديدات، والثغرات الأمنية، والبرمجيات الخبيثة، وأنشطة النشطاء السيبرانيين، لتعرف فرق الأمن من المرجح أن يهاجمهم وكيف.


تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها في مجال الأمن السيبراني.
جهات فاعلة في التهديدات يتم تتبعها مع تكتيكاتها وتقنياتها
وحدات استخباراتية تغطي مشهد التهديدات بالكامل
تنبيهات مخصصة للقطاع حول الأنشطة الناشئة
مصادر مراقبة عبر الويب المفتوح والعميق والمظلم
توقف عن فرز البيانات المشتتة وابدأ في اتخاذ إجراءات بناءً على مخاطر منسقة بالذكاء الاصطناعي ومخصصة لقطاعك.

راقب أكثر من 30,000 جهة فاعلة في التهديدات، وسلالات برامج الفدية، واستغلالات الثغرات الأمنية النشطة عبر مصادر الويب المفتوح والمظلم.

تتبع نوايا الجهات الفاعلة في التهديدات، وسلوكياتها، والجداول الزمنية للاستغلال، لتحديد المخاطر الحقيقية وإثراء مسارات الهجوم المحتملة.

احصل على معلومات استخباراتية منسقة ومخصصة لقطاعك ومنطقتك الجغرافية، ليبقى فريق الأمن لديك مركزاً على التهديدات ذات الأولوية القصوى.
هذا هو المسار الذي تسلكه كل إشارة.

إشارات يتم جمعها من المصادر المفتوحة، وعمليات البحث في الويب العميق والمظلم، وسجلات البرمجيات الخبيثة، وتقارير الحوادث.

يقوم الذكاء الاصطناعي بتصفية وتنظيم التقارير الواردة من مصادر موثوقة، مع ترتيبها حسب قطاعك ومنطقتك وملفك التعريفي للمخاطر.

يتم ربط الحوادث ذات الصلة باتجاهات الهجوم العالمية، وتنتقل سياقات الجهات الفاعلة وثغرات CVE إلى وكيل الذكاء الاصطناعي.
تتلقى الفرق معلومات استخباراتية ذات أولوية حول الجهات التي تستهدفهم، وما يتم استغلاله، والإجراءات التي يجب اتخاذها أولاً.
تجيب منصة CloudSEK لمعلومات التهديدات على سؤال جوهري: من المحتمل أن يهاجمنا، وما الذي يستغلونه، وكيف سيفعلون ذلك؟
الجهات الفاعلة، والثغرات، والحملات التي تشكل مشهد التهديدات في قطاعك.

مجموعات التهديد المتقدم المستمر (APT)، والمنظمات الإجرامية السيبرانية، والانتماءات للدول، ومجموعات برامج الفدية، وحملات النشطاء السيبرانيين، والتكتيكات والتقنيات والإجراءات

الثغرات الأمنية (CVEs) المستغلة فعلياً، والجداول الزمنية للاستغلال، وحملات البرمجيات الخبيثة، وسجلات البرمجيات الخبيثة، والبنية التحتية الضارة، ومنهجيات الهجوم

المصادر المفتوحة، والويب العميق والمظلم، والمنتديات السرية، والأسواق غير القانونية، والاستخبارات البشرية (HUMINT)، وتقارير الحوادث
اكتشف التهديدات مبكراً، واستجب بشكل أسرع، وابقَ متقدماً على الخصوم النشطين في قطاعك.

ملفات تعريف الجهات الفاعلة في التهديدات، وتكتيكاتها، وأنشطتها، وانتماءاتها المحتملة.
رؤى حول أساليب الهجوم والبنية التحتية الضارة لتوقع تحركات المهاجمين.

تتبع الثغرات الأمنية المستغلة فعلياً وتحديد أولويات ثغرات CVE التي تتطلب إجراءً فورياً.

تتبع حملات البرمجيات الخبيثة من خلال بيانات البرمجيات الضارة والتحقيقات في الويب العميق والمظلم.

ملخصات مُعدّة بالذكاء الاصطناعي لأخبار سيبرانية موثوقة ذات صلة بقطاعك ومنطقتك الجغرافية.

مراقبة الأنشطة السيبرانية الإجرامية الخفية، والأسواق، والأدوات، والعمليات.

تتبع الثغرات الأمنية الناشئة والمستغلة، والاتجاهات، والجداول الزمنية، وسياق الويب المظلم.

مراقبة أنشطة برامج الفدية، والأهداف، والثغرات الأمنية، والتأثير المحتمل على الأعمال.

تتبع حملات النشطاء السيبرانيين، وأهدافهم، وتكتيكاتهم، ودوافعهم.
تغطية الأنشطة العدائية وتحديد هوية المهاجمين لبناء نماذج تهديدات خاصة بالقطاع، وإطلاع أصحاب المصلحة، وتتبع المجموعات التي تشكل خطراً على الأعمال.
إثراء البيانات الذي يخبر المحللين ما إذا كان التنبيه مرتبطاً بجهة فاعلة معروفة، أو ثغرة مستغلة، أو حملة نشطة، ليكون الفرز مدعوماً بالسياق.
معلومات استخباراتية حول الاستغلال تُصنّف الثغرات الأمنية (CVEs) بناءً على ما يستخدمه الخصوم فعلياً في هجماتهم، وليس فقط بناءً على درجة الخطورة.
تقارير مخصصة للقطاع حول الجهات التي تستهدف هذا المجال وما تستغله، بصيغة تدعم النقاشات مع مجلس الإدارة والجهات التنظيمية.
خلاصة التهديدات تخبرك بما حدث، بينما تمنحك المعلومات الاستخباراتية دلالة ذلك بالنسبة لك. يظهر الفرق على أربع جبهات.


قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
CloudSEK Threat Intelligence هي منصة CloudSEK لمعلومات التهديدات السيبرانية. توفر المنصة معلومات فورية ومخصصة حسب القطاع حول الجهات الفاعلة في التهديدات، والثغرات المستغلة، والبرمجيات الخبيثة، وبرامج الفدية، وأنشطة المخترقين الناشطين، حيث تتابع قاعدة بيانات متنامية باستمرار تضم أكثر من 30,000 جهة فاعلة في التهديدات، إلى جانب تكتيكاتها وتقنياتها وإجراءاتها وأساليب هجومها المتطورة.

تتتبع CloudSEK Threat Intelligence قاعدة بيانات متنامية باستمرار تضم أكثر من 30,000 جهة فاعلة في التهديدات. يغطي كل ملف تعريف تكتيكات الخصم، وتقنياته، وإجراءاته، وأنشطته السابقة، وانتماءاته للدول عند الاقتضاء، لتمكين الفرق من فهم من يستهدف قطاعهم وكيف.
تعتمد المنصة على المصادر المفتوحة، وتحقيقات الويب المظلم، وسجلات البرمجيات الخبيثة، وتقارير الحوادث، والاستخبارات البشرية. يقوم الذكاء الاصطناعي بتنظيم التقارير من مصادر موثوقة، وإبراز الأنشطة الأكثر صلة بقطاع العميل ومنطقته وملف المخاطر الخاص به، بدلاً من تقديم موجز بيانات غير مصنف.
تراقب CloudSEK Threat Intelligence ثغرات CVE المستغلة فعلياً، والجداول الزمنية للاستغلال، ومناقشات الويب المظلم حول الثغرات الأمنية، لتعرف الفرق الأمنية أي الثغرات يتم تحويلها إلى أسلحة قبل استغلالها على نطاق واسع. وهذا يتيح لفرق إدارة الثغرات تحديد الأولويات بناءً على الاستغلال الفعلي بدلاً من الاعتماد على درجة الخطورة فقط.
تعد CloudSEK Threat Intelligence استخبارات أوسع تشمل الجهات الفاعلة في التهديدات، وثغرات CVE، والبرمجيات الخبيثة، وبرامج الفدية حول مشهد التهديدات العالمي. أما XVigil فهي منصة CloudSEK لحماية المخاطر الرقمية، وتركز على التعرض الخاص بالمؤسسة مثل بيانات الاعتماد المسربة، وانتحال العلامة التجارية، والنطاقات المزيفة. باختصار، تخبرك Threat Intelligence بمن يهاجم وكيف، بينما تخبرك XVigil بمواطن تعرض مؤسستك للخطر.
نعم. توفر المنصة استخبارات حول برامج الفدية مع تنبيهات مباشرة حول أنشطتها العالمية، وتقييمات للأثر، ورؤية واضحة للقطاعات والضحايا المستهدفين، مما يساعد الفرق على تعزيز دفاعاتها ضد المجموعات النشطة في قطاعها.
تعمل استخبارات التهديدات المخصصة حسب القطاع على تصفية مشهد التهديدات العالمي للتركيز فقط على الأنشطة ذات الصلة بقطاع ومنطقة محددين. تبرز CloudSEK Threat Intelligence الجهات الفاعلة في التهديدات، وثغرات CVE المستغلة، وحملات البرمجيات الخبيثة، ومجموعات برامج الفدية التي تستهدف قطاع العميل، بدلاً من مجرد الإبلاغ عن كل حدث يقع في أي مكان.
نعم. تتبع المنصة التهديدات القائمة على أيديولوجيات، بما في ذلك حملات النشطاء السيبرانيين (Hacktivists)، وأهدافهم، وتكتيكاتهم، وتقنياتهم، وإجراءاتهم، مما يتيح للمؤسسات الاستعداد للهجمات ذات الدوافع الأيديولوجية مسبقاً.
يقوم موجز البيانات بالإبلاغ عن الأحداث، بينما تقوم CloudSEK Threat Intelligence بتنظيم الأنشطة حسب القطاع والمنطقة، وربط الحوادث ذات الصلة، وتزويد Nexus AI بسياق الجهات الفاعلة في التهديدات وثغرات CVE، مما يثري مسارات الهجوم بسلوك المهاجمين ونواياهم. النتيجة هي سياق مُصنف حسب الأولوية لاتخاذ القرارات، بدلاً من مجرد تدفق بيانات يتطلب الفرز.
تعد CloudSEK Threat Intelligence طبقة استخبارات التهديدات السيبرانية ضمن منصة CloudSEK للذكاء الاصطناعي التنبؤي. فهي تغذي Nexus AI بسياق الجهات الفاعلة في التهديدات وثغرات CVE، مما يثري مسارات الهجوم المحتملة بسلوك المهاجمين ونواياهم، لتمكين الفرق من رؤية ما هو مكشوف ومعرفة من قد يستغله وكيف.
استكشف تغطية BeVigil عبر الويب، وتطبيقات الجوال، وواجهات برمجة التطبيقات (API)، والسحابة، وDNS، وSSL، وCVE، ونطاقات الشبكة.
