🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


SVigil هي منصة CloudSEK المعتمدة على الذكاء الاصطناعي لاستخبارات سطح الهجوم الخاص بالأطراف الخارجية وسلاسل التوريد. تعمل المنصة على مراقبة الموردين بشكل مستمر وتحديد التبعيات الخفية للكشف عن ناقلات الوصول الأولي الناتجة عن الموردين قبل أن يستغلها المهاجمون.


تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها في مجال الأمن السيبراني.
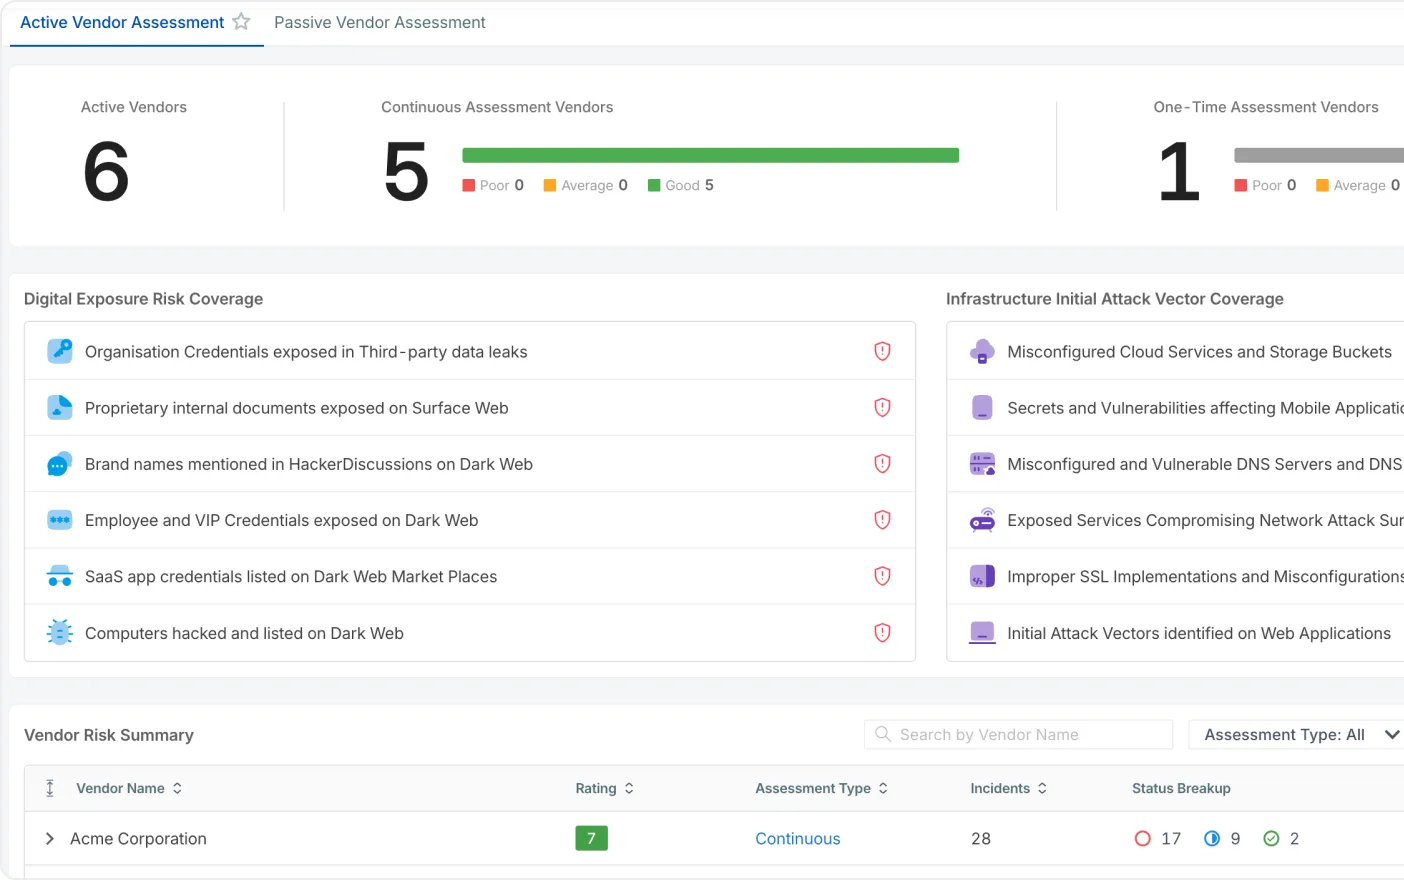
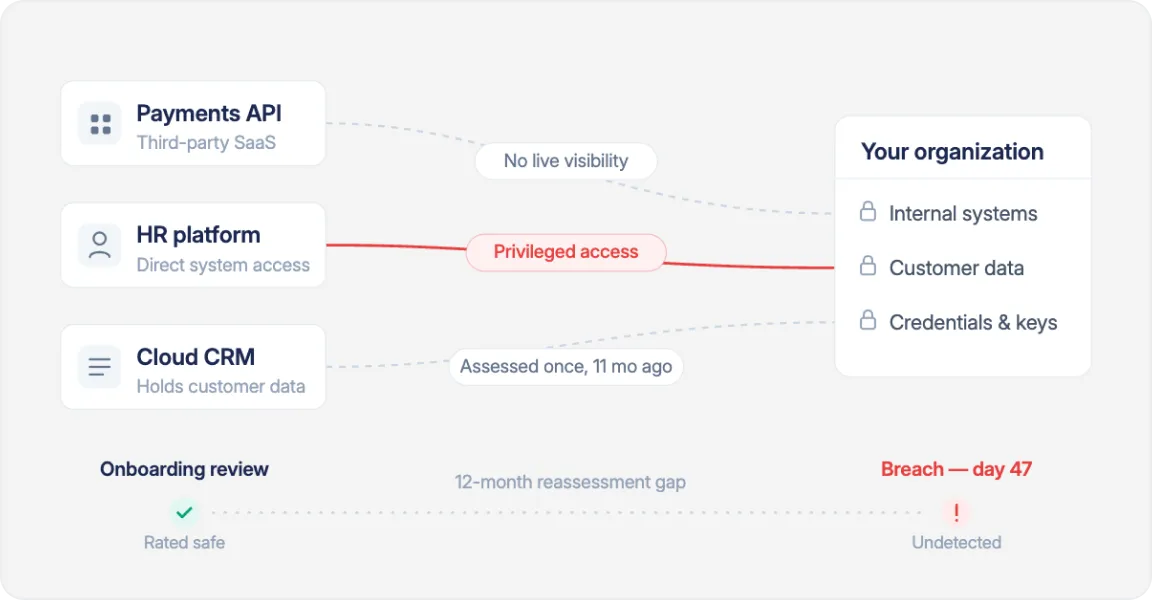
المراقبة المستمرة للموردين مقابل الفحوصات الدورية
تبعيات خفية تم تحديدها عبر سلسلة التوريد
موردون وجهات توريد تتم مراقبتهم باستمرار
عمليات التكامل عبر منظومتك الأمنية
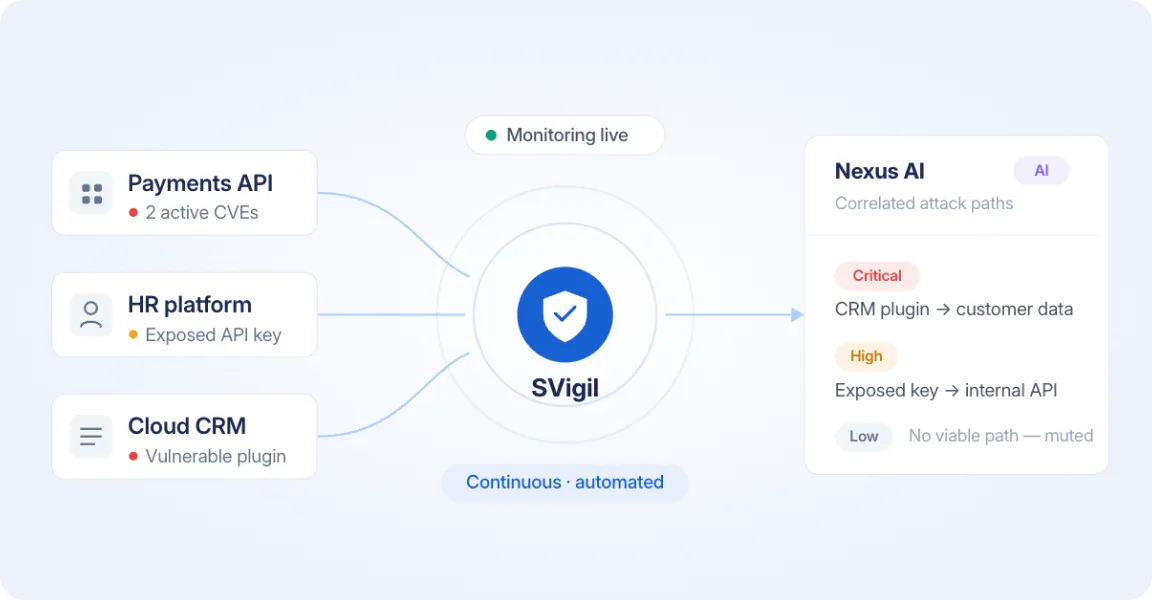
تراقب SVigil انكشافات الموردين باستمرار، وتحدد المخاطر القابلة للاستغلال، وتستخدم Nexus AI لتحديد أولويات مسارات الهجوم التي قد تؤثر على مؤسستك.
اكتشاف فوري لتغيرات الحالة الأمنية للموردين.

تكشف عن مكونات البرمجيات ونقاط الدخول الخفية للموردين الفرعيين.
ترسل النتائج مباشرة إلى أدواتك الحالية (SIEM، SOAR، TIP).
ليست كل تسريبات البيانات أو الإشارات إليها تشكل تهديداً. تقوم منصة XVigil بتصفية الضوضاء وإبراز ما يستحق اتخاذ إجراء بشأنه فعلياً.

الثغرات الأمنية الحرجة في تطبيقات الويب والهواتف المحمولة وإعدادات SSL الخاطئة

نقاط نهاية واجهة برمجة التطبيقات (API) التي تم تكوينها بشكل خاطئ ومخاطر الأصول السحابية الحرجة

سوء تكوين خوادم DNS وخدمات الشبكة المكشوفة

ثغرات CVE المعروفة في البرمجيات والخدمات

تسريبات البريد الإلكتروني للموردين وسجلات الاختراق على الويب المظلم

الرموز البرمجية الخاصة، والأسرار، والوثائق الموجودة على المنصات العامة/واجهات برمجة التطبيقات

قوائم أسواق الويب المظلم، ونقاشات منتديات المخترقين، وتطبيقات الدردشة
تقوم منصة CloudSEK SVigil بتقييم المخاطر والثغرات التي قد يسببها الموردون والجهات الخارجية، والتي قد تؤثر على أمن منتجات أو خدمات المؤسسة.

تقييمات فورية وتتبع تاريخي لتحديد أولويات الثغرات الحرجة.

يكتشف نطاقات الموردين، وعناوين IP، وتطبيقات الويب/الهاتف المحمول، والأصول السحابية.

اختر بين عمليات المسح الفوري أو التتبع المستمر للموردين.

نظام دعوة مباشر للموردين مع توجيهات عملية لسد الثغرات.

يربط توزيع أصول الموردين لتحديد مخاطر البنية التحتية الإقليمية بدقة.

تحديد أولويات الثغرات التي يمكن للمهاجمين ربطها فعلياً لتشكيل مسار هجوم.

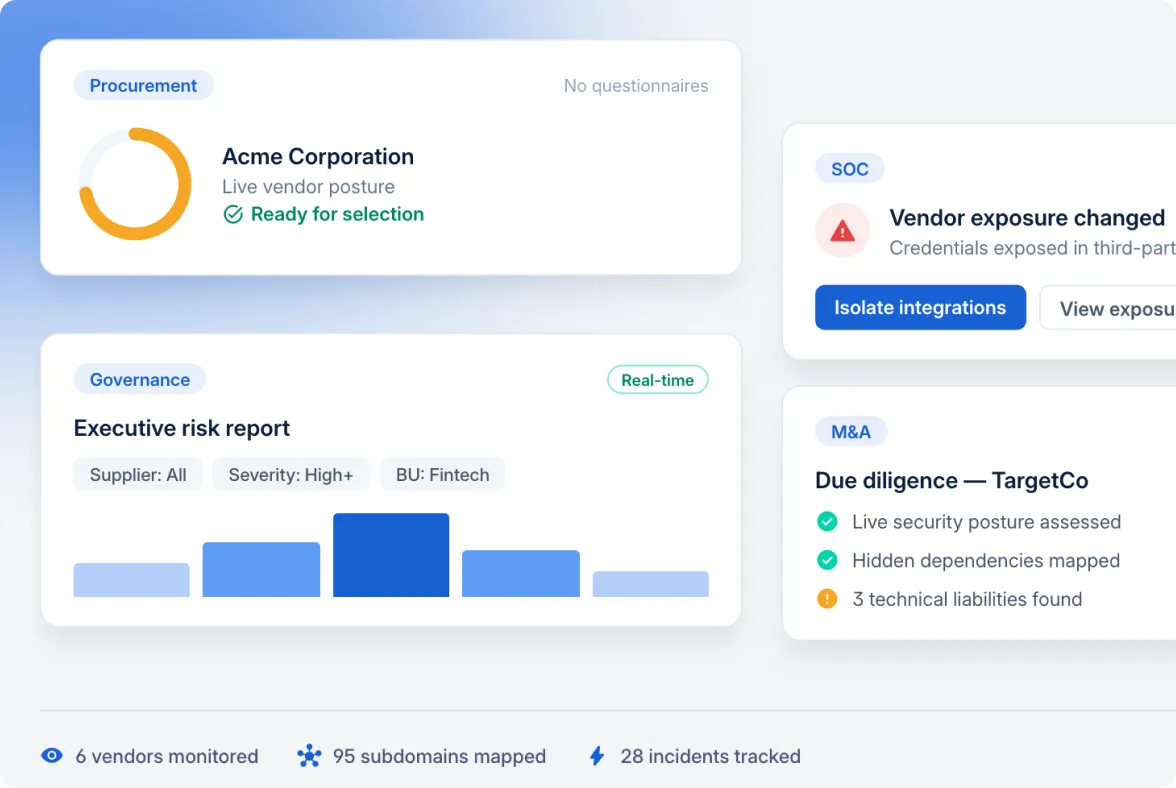
تستبدل ملاحقة الاستبيانات البطيئة بمراقبة الوضع الأمني الفعلي.
تختلف طبيعة المخاطر باختلاف القطاع. لذا، تقوم XVigil بضبط آليات الكشف لتناسب التهديدات الموجهة لكل قطاع على حدة.

تأمين عمليات التكامل المصرفي الأساسية، وواجهات برمجة التطبيقات (APIs)، وشبكات برمجيات الشركاء.

حماية بيانات المرضى والمنصات السريرية المتصلة من الاختراقات التي قد تحدث عبر أطراف خارجية.

تكامل بوابات الدفع الآمنة، وأنظمة لوجستيات سلاسل التوريد، وإضافات البرمجيات كخدمة (SaaS).

تدقيق مستمر لمصادر البرمجيات مفتوحة المصدر وسلاسل توريد البرمجيات.
الفرق بين مراقبة الويب المظلم ومعرفة أماكن تعرضك للمخاطر.


قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
تستند هذه الإجابات إلى تصنيف سطح الهجوم الخارجي الذي يغطي الأصول المتاحة عبر الإنترنت، والتكوينات الخاطئة، والثغرات الأمنية، والمراقبة المستمرة.
SVigil هي منصة CloudSEK للاستخبارات المستمرة حول سطح الهجوم الخاص بالطرف الثالث وسلسلة التوريد. تمنح المؤسسات رؤية مستمرة للوضع السيبراني لمورديها وشركائها وتبعيات سلسلة التوريد الخاصة بها، وتحدد متجهات الوصول الأولي التي يسببها الموردون والتبعيات الخفية التي يستخدمها المهاجمون للوصول إلى المؤسسة من خلال مورديها.

تنتج منصات تقييم مخاطر الموردين درجة تقييم في لحظة زمنية معينة. بينما تراقب SVigil الموردين باستمرار، مما يتيح اكتشاف المخاطر فور ظهورها بدلاً من انتظار دورة التقييم التالية. كما تضيف سياق المهاجمين: حيث يتم ربط النتائج بمتجهات الوصول الأولي الحقيقية ومطابقتها عبر Nexus AI لتحديد مسارات الهجوم المحتملة، بدلاً من الاكتفاء بتقديم رقم واحد.
مخاطر الطرف الرابع هي المخاطر التي يسببها موردو مورديك وتبعياتهم. تكتفي معظم البرامج بتقييم الموردين المباشرين وتتوقف عند ذلك. أما SVigil فتقوم برسم خرائط للتبعيات الخفية عبر سلسلة التوريد، مما يتيح للمؤسسة رؤية البرمجيات والخدمات والمزودين الذين يعتمد عليهم موردوها، ومعرفة كيف يمكن لاختراق يقع على بعد عدة خطوات أن يصل إليها.
بشكل مستمر. تراقب SVigil الموردين على أساس دائم، وليس فقط عند انضمامهم أو خلال دورات المراجعة الدورية. فهي تحول تقييم مخاطر الموردين من مجرد لقطة دورية إلى برنامج استخباراتي تشغيلي مستمر، مما يتيح رؤية أي تغيير في حالة المورد فور حدوثه.
تراقب SVigil عناصر سلسلة التوريد في المؤسسة التي تنطوي على مخاطر، بما في ذلك برمجيات الموردين، والإضافات، والتبعيات، والمكتبات الخارجية، بالإضافة إلى الخدمات ومزودي الخدمات الذين يعتمد عليهم الموردون. كما تتابع حالة الموردين، والمخاطر الناجمة عن تسريبات بيانات الطرف الثالث، ومكونات سلسلة توريد البرمجيات التي قد تصبح نقاط دخول للمخاطر.
تساعد SVigil فرق الأمن والمشتريات على تقييم ومراقبة مخاطر الطرف الثالث والتعامل معها دون الحاجة إلى جمع الأدلة يدوياً. فبدلاً من ملاحقة الاستبيانات والإقرارات، تعمل كلتا الفريقين من خلال رؤية واحدة ومحدثة باستمرار لوضع المورد، مما يدعم قرارات الإلحاق والرقابة المستمرة.
ناقل الوصول الأولي المدفوع بالمورد هو نقطة دخول إلى مؤسستك تنشأ بسبب علاقة مع مورد، مثل نظام مورد مكشوف، أو تبعية برمجية مخترقة، أو بيانات اعتماد مسربة من خلال اختراق طرف ثالث. تحدد SVigil هذه النواقل ليتم إغلاقها قبل أن يتمكن المهاجم من ربطها في مسار هجوم.
نعم. تتكامل SVigil مع أدوات SIEM وSOAR وTIP وأدوات التذاكر الحالية، بحيث تصل نتائج الطرف الثالث إلى سير العمل الذي تتبعه الفرق بالفعل. يمكن إنشاء لوحات تحكم وتقارير مخصصة لعرض مخاطر الموردين حسب المورد، ودرجة الخطورة، ووحدة العمل.
ترتب SVigil مخاطر الطرف الثالث حسب التأثير والخطورة المحتملين، باستخدام التحليل السياقي ودمج البيانات لربط النتائج ذات الصلة. تغذي نتائج الموردين نظام Nexus AI، الذي يربطها بمسارات هجوم محتملة، مما يتيح للفرق اتخاذ إجراءات بشأن انكشافات الموردين التي يمكن الوصول إليها فعلياً بدلاً من مجرد قائمة مسطحة من المشكلات.
SVigil هي طبقة الطرف الثالث وسلسلة التوريد ضمن منصة CloudSEK للاستخبارات السيبرانية التنبؤية المعتمدة على الذكاء الاصطناعي. تعمل نواقل الوصول الأولية التي يحددها الموردون على تغذية Nexus AI، الذي يقوم بربطها مع النتائج المستخلصة من المنصة بأكملها لتحديد مسارات الهجوم المحتملة. تجيب SVigil على تساؤل ما إذا كان بإمكان المهاجمين الوصول إليك من خلال مورديك.
ابقَ على اطلاع بأحدث الموارد.
استكشف تغطية BeVigil عبر الويب، وتطبيقات الجوال، وواجهات برمجة التطبيقات (API)، والسحابة، وDNS، وSSL، وCVE، ونطاقات الشبكة.