🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


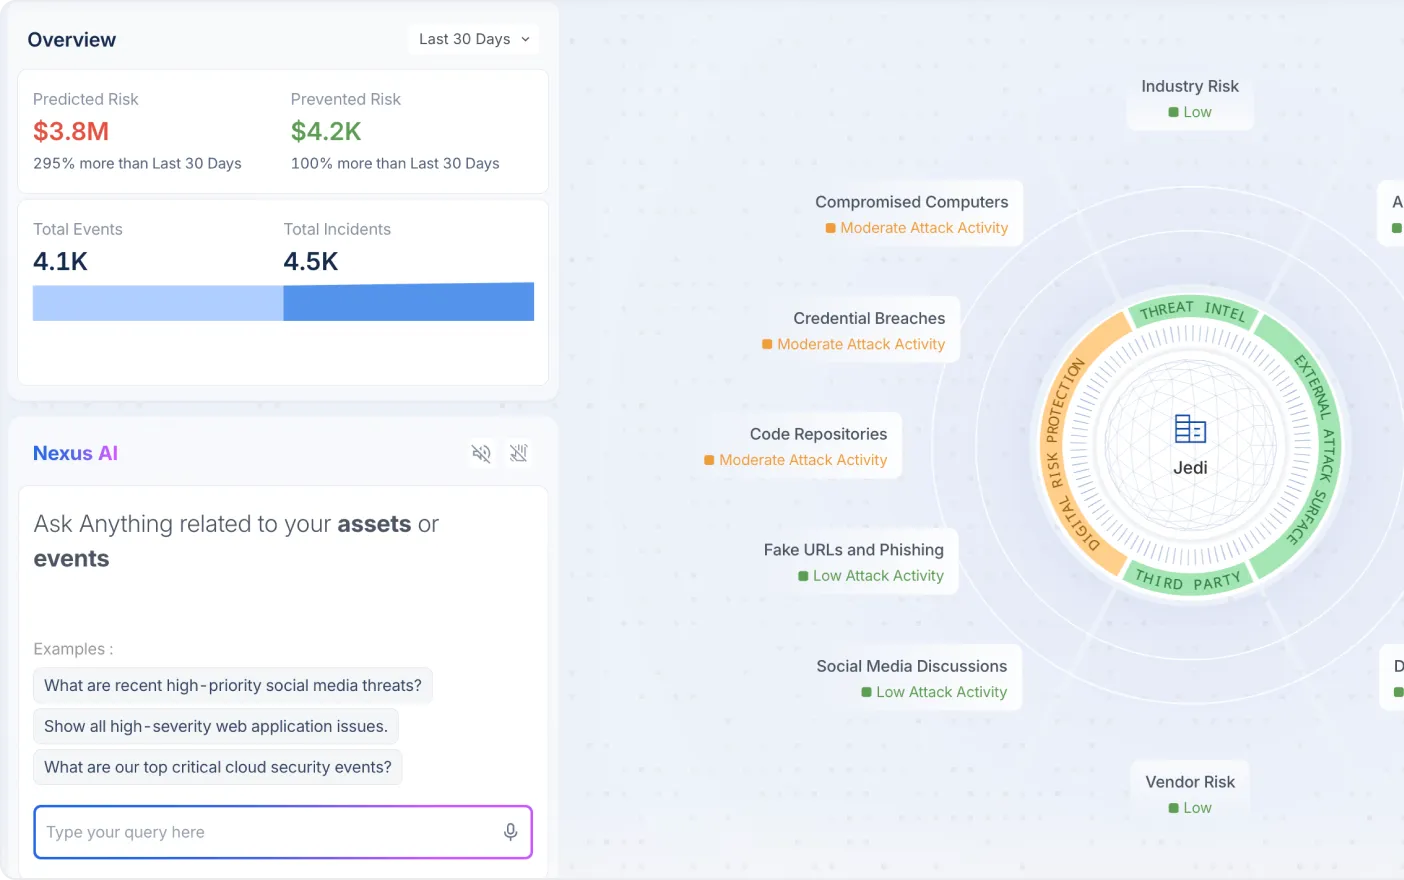
Nexus AI هي طبقة ذكاء مسارات الهجوم الأصلية من CloudSEK. تعمل هذه التقنية على ربط الإشارات المستمدة من المخاطر الرقمية، وأنشطة الجهات المهددة، وسطح الهجوم الخارجي، وأنظمة الذكاء الاصطناعي، والأنظمة البيئية التابعة لجهات خارجية في رسم بياني موحد للهجوم، مما يوضح كيف يمكن للمهاجم ربط نقاط الضعف المنفصلة للوصول إلى مسار اختراق، ويحدد الأولويات لما يجب تعطيله أولاً.


تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها في مجال الأمن السيبراني.
نطاقات استخباراتية مترابطة في رسم بياني واحد للهجوم
التحقيق والإثراء عبر مجموعة المنتجات
تحديد أولويات مسار الهجوم قبل التنفيذ
المخاطر السيبرانية لتقدير الأثر المالي
نادراً ما يعتمد المهاجمون على نقطة ضعف واحدة. فهم يربطون الثغرات الصغيرة، التي تُصنف كل منها على حدة كأولوية منخفضة، لتشكيل مسار هجوم فعال. إذا نظرت إليها بشكل منفصل، فهي أربع تذاكر تقنية، أما إذا نظرت إليها مجتمعة، فهي مسار هجوم واحد.
بيانات دخول موظف تظهر في تسريب على الويب المظلم. وهي مجرد واحدة من آلاف البيانات.
نطاق فرعي منسي يقبل تسجيل الدخول هذا ويشغل خدمة غير محدثة.
هناك مجموعة تتبع نشطة تستغل ثغرة CVE المحددة هذه في قطاعك.
ثلاث نتائج منفصلة تتحول إلى مسار اختراق محتمل، مع تحديد واضح لأول إجراء إصلاحي.
يحدد Nexus AI كيف يقوم المهاجمون بربط نقاط الضعف المتعددة، بما في ذلك بيانات الاعتماد المسربة، والأصول الخارجية المكشوفة، وإعدادات الذكاء الاصطناعي الخاطئة، ومخاطر الموردين، لتحويلها إلى مسارات هجوم فعلية وقابلة للتنفيذ.
يقوم Nexus AI بربط النتائج من جميع منتجات المراقبة الخاصة بـ CloudSEK. يحدد كل منتج ناقلات الوصول الأولية في مجاله الخاص، بينما يقوم Nexus AI بالربط بينها.
بيانات الاعتماد المسربة، وانتحال العلامة التجارية، والنطاقات المزيفة، وانتحال شخصية المسؤولين التنفيذيين عبر الويب العميق والمظلم والسطحي.

الأصول المتاحة عبر الإنترنت، بالإضافة إلى ثغرات CVE، والإعدادات الخاطئة، والسجلات القابلة للاختراق عبر ثماني واجهات مختلفة.
تقييم وضع الموردين، ومخاطر سلاسل التوريد، والاعتماديات الخارجية المرتبطة بكل مورد.
حقن الأوامر (Prompt injection)، وإساءة استخدام النماذج، وكشف بيانات التدريب، وتكوينات البنية التحتية للذكاء الاصطناعي الخاطئة.
أنشطة الجهات المهددة، وثغرات CVE المستغلة، والبرمجيات الخبيثة، وبرامج الفدية، والنشاط الاختراقي، مع إضافة سلوك المهاجم ونواياه.
كلما زادت المجالات التي تغذي الرسم البياني، اكتملت الصورة حول كيفية تحرك المهاجم فعلياً. هذا الربط هو ما يجعل منصة CloudSEK ذكاءً سيبرانياً تنبؤياً بدلاً من مجرد خمس شاشات مراقبة منفصلة.
يقوم وكلاء الذكاء الاصطناعي بمهام الربط التي كان المحللون يقومون بها يدوياً، وتكون النتيجة قراراً جاهزاً للتنفيذ بدلاً من مجرد قائمة انتظار.

تربط وكلاء الذكاء الاصطناعي النتائج عبر المخاطر الرقمية، وأنشطة الجهات المهددة، وسطح الهجوم الخارجي، وأنظمة الذكاء الاصطناعي، والأنظمة البيئية التابعة لجهات خارجية في رسم بياني موحد للهجمات.

يتم ترتيب المخاطر بناءً على قابليتها للاستغلال، وتأثيرها، وسلوك المهاجم، بحيث تظهر في المقدمة التهديدات التي يمكن للمهاجم استخدامها فعلياً.

تحدد الفرق نقاط الضعف التي تكسر أكبر عدد من السلاسل، مع تركيز الجهود على ما يجب إصلاحه أولاً بدلاً من معالجة النتائج حسب درجة خطورتها.
يعمل Nexus AI على تعزيز التحقيق والإثراء الذاتي الذي يقلل من عبء العمل على المحللين عبر مجموعة منتجات CloudSEK. يحدد تحليل مسارات الهجوم الخاص به الطرق التي قد يسلكها المهاجمون قبل حدوث الاختراق، وليس بعده.
تصل النتائج مترابطة ومُثرّاة مسبقاً، مما يتيح للمحللين قضاء وقتهم في معالجة نقاط التعرض الموجودة على مسار حقيقي بدلاً من إعادة بناء السياق يدوياً.
تتبع جهود المعالجة الرسم البياني. يتم تنفيذ الإصلاح الذي يقطع عدة سلاسل هجوم محتملة في وقت واحد قبل معالجة النتائج الثانوية غير القابلة للوصول.
يتم تعيين سلوك الخصم على مستوى تعرض المؤسسة، مما يحول تقارير الجهات الفاعلة العامة إلى مسارات محددة تتطلب الإغلاق.
إجابة مقنعة للأسئلة التي يطرحها مجلس الإدارة: ما هي ناقلات الوصول الأولية لدينا، وما هي المسارات التي تتيحها، وما الذي نفعله حيالها.
تخبرك معظم المنصات بما حدث، بينما يوضح لك رسم الهجوم البياني ما يعنيه ذلك في المحصلة. يظهر الفرق على أربع جبهات.


يُمكّن Nexus AI المؤسسات من الانتقال من الكشف التفاعلي إلى تعطيل الهجمات بشكل استباقي، مما يركز جهود فرق الأمن على ما يجب إصلاحه أولاً لكسر سلاسل الهجوم قبل تنفيذها.
قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
كل ما تود فرق الأمن معرفته عن Nexus AI وذكاء مسارات الهجوم.
Nexus AI هو طبقة ذكاء مسارات الهجوم الأصلية من CloudSEK. يستخدم وكلاء الذكاء الاصطناعي لربط الإشارات من XVigil وCloudSEK Threat Intelligence وBeVigil وAIVigil وSVigil في رسم بياني موحد للهجوم، مما يحدد كيفية قيام المهاجم بربط نقاط الضعف المنفصلة في مسار هجوم محتمل، حتى تتمكن الفرق من تعطيل هذه السلسلة قبل تنفيذها.

مسار الهجوم هو الطريق الذي يسلكه المهاجم عبر البيئة، بدءاً من ناقل الوصول الأولي وربط نقاط الضعف ببعضها للوصول إلى الهدف. قد تبدو نقاط الضعف هذه منخفضة الخطورة بشكل فردي، ولكن عند ربطها معاً تصبح طريقاً قابلاً للاختراق، ولهذا السبب فإن المسار أكثر أهمية من أي ثغرة منفردة فيه.
سطح الهجوم هو مجموعة النقاط التي يمكن للمهاجم استخدامها للاختراق: أي أصل أو خدمة أو ثغرة مكشوفة. أما مسار الهجوم فهو طريق محدد عبر هذا السطح، يربط بين ناقل الوصول الأولي ونقاط ضعف أخرى للوصول إلى الهدف. تقوم منتجات مثل BeVigil برسم خريطة لسطح الهجوم، بينما يحدد Nexus AI المسارات التي يمكن للمهاجم أن يسلكها فعلياً.
يربط Nexus AI بين الإشارات عبر خمسة مجالات: المخاطر الرقمية والتعرض على الويب المظلم من XVigil، ومعلومات التهديدات وCVE من CloudSEK Threat Intelligence، ونتائج سطح الهجوم الخارجي من BeVigil، ونتائج سطح هجوم الذكاء الاصطناعي من AIVigil، ومخاطر الطرف الثالث وسلسلة التوريد من SVigil.
يُبلغ التنبيه عن نتيجة واحدة بمعزل عن غيرها ويترك للمحلل مهمة تحديد ما إذا كانت مهمة أم لا. أما مسار الهجوم فيوضح كيف تتصل عدة نتائج ببعضها لتشكل طريقاً يمكن للمهاجم أن يسلكه فعلياً عبر الهوية والتعرض والوصول. هذا السياق هو ما يحول قائمة التنبيهات إلى قرار بشأن ما يجب إصلاحه أولاً.
تحدد Nexus AI أولويات المخاطر بناءً على قابلية الاستغلال، والتأثير، وسلوك المهاجم، وليس بناءً على درجة الخطورة وحدها. ولأنها ترى الرسم البياني بالكامل، يمكنها تحديد نقاط الضعف الموجودة في مسارات متعددة، حيث يؤدي إصلاح واحد إلى كسر عدة سلاسل هجوم محتملة في آن واحد.
لا. يقوم نظام SIEM بجمع وتحليل سجلات الأحداث من بيئتك وإطلاق تنبيهات بشأنها. أما Nexus AI فهي طبقة استخباراتية لمسارات الهجوم: فهي تربط النتائج من منتجات مراقبة CloudSEK في رسم بياني موحد للهجمات وتتنبأ بكيفية قيام المهاجم بربطها. يعمل الاثنان معاً، حيث تقوم Nexus AI بدفع معلومات مسارات الهجوم ذات الأولوية إلى أدوات SIEM وSOAR التي يستخدمها الفريق بالفعل.
Nexus AI هي طبقة الربط في منصة CloudSEK، لذا تكمن قيمتها في الإشارات التي تتلقاها. فكلما زادت النطاقات التي تغذيها، أصبح الرسم البياني للهجمات أكثر اكتمالاً. إنها ليست أداة مراقبة مستقلة، بل تحول النتائج المستمدة من منتجات المراقبة في المنصة إلى معلومات استخباراتية ذات أولوية حول مسارات الهجوم.
الرسم البياني الموحد للهجمات هو نموذج واحد يوضح كيفية ترابط نقاط الضعف عبر نطاقات منفصلة. فبدلاً من التعامل مع التعرض على الويب المظلم، والأصول الخارجية، وأنظمة الذكاء الاصطناعي، ومخاطر الموردين في أدوات مختلفة، تقوم Nexus AI برسمها كخريطة واحدة لتصبح العلاقات بينها مرئية، مما يتيح تتبع المسارات التي قد يسلكها المهاجمون.
تعمل Nexus AI على تعزيز التحقيق والإثراء المستقل عبر مجموعة منتجات CloudSEK. تتم عمليات الربط والإثراء التي كان يقوم بها المحللون يدوياً بشكل تلقائي، مما يقلل من حجم قائمة المهام التي تصل للموظفين، ويصل كل عنصر منها مزوداً بالسياق اللازم لاتخاذ إجراء.
تُمكّن Nexus AI المؤسسات من الانتقال من الكشف التفاعلي إلى تعطيل الهجمات التنبؤي. فمن خلال تحديد كيفية ربط نقاط الضعف ببعضها قبل استغلالها، تتيح للفرق كسر السلسلة عند أضعف حلقاتها بدلاً من الاستجابة بعد أن يكون المهاجم قد اخترقها بالفعل.
Nexus AI هي طبقة الذكاء الاصطناعي الأصلية التي تعلو منتجات المراقبة في CloudSEK. تقوم كل من XVigil وCloudSEK Threat Intelligence وBeVigil وAIVigil وSVigil بتحديد ناقلات الوصول الأولية في نطاقها الخاص، بينما تقوم Nexus AI بربط هذه النتائج بمسارات هجوم محتملة عبر البيئة بأكملها.
تعرف على كيفية ربط Nexus لإشارات منتجات CloudSEK بمسارات هجوم مُتحقق منها لبرنامجك الأمني.