🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


يراقب XVigil باستمرار الشبكة العميقة والمظلمة، والقنوات المشفرة، ومنصات التواصل الاجتماعي للكشف عن بيانات الاعتماد المسربة، وانتحال هوية العلامة التجارية، والنطاقات المزيفة، ومواقع التصيد الاحتيالي. كما يعمل على تحديد أولويات التهديدات الأكثر أهمية، ويوفر دعماً سريعاً لإزالتها قبل أن تتحول عمليات الكشف إلى اختراقات فعلية.
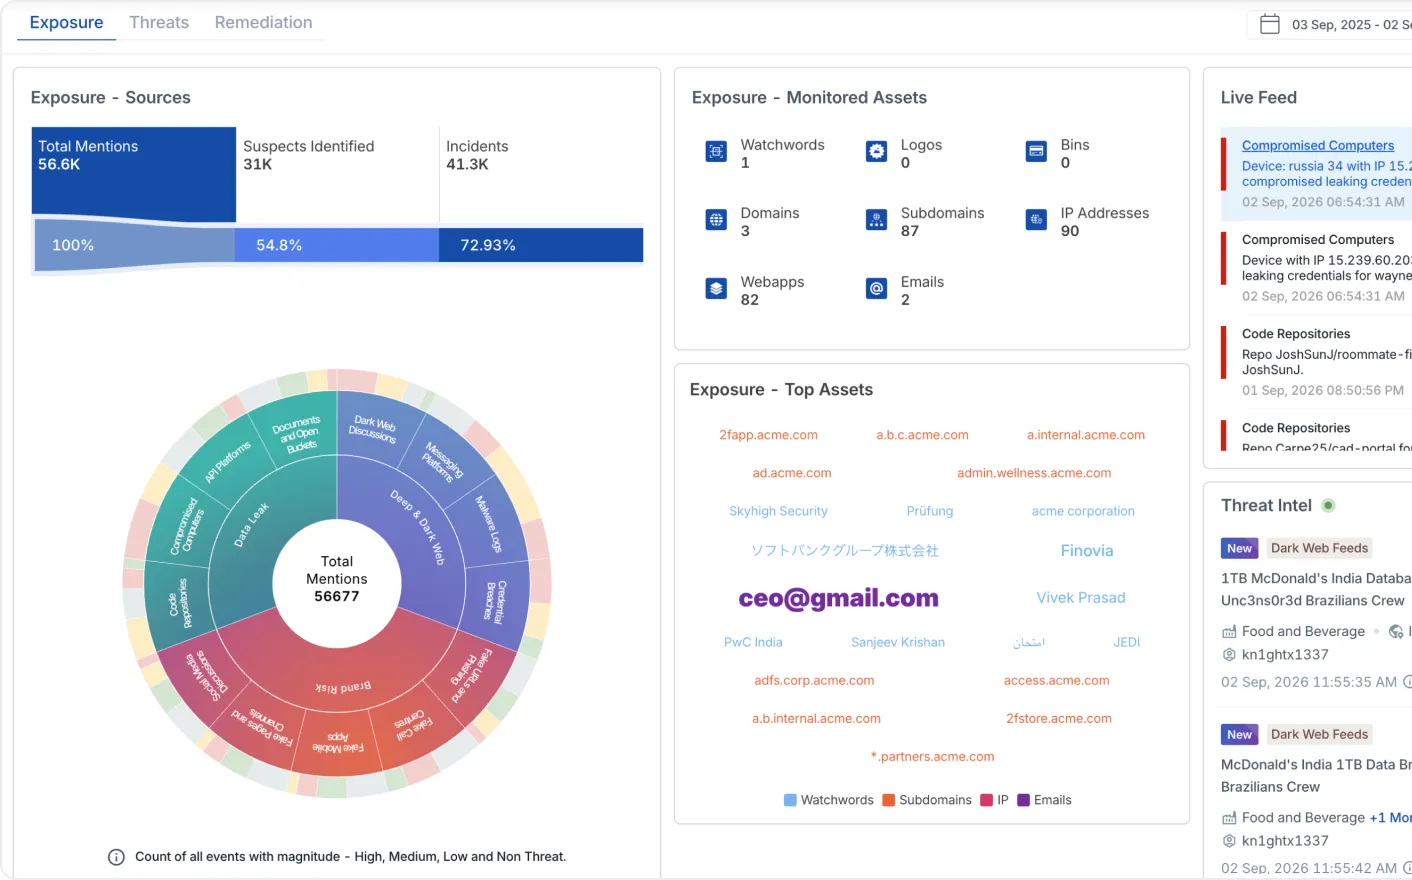


تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها في مجال الأمن السيبراني.
مصادر مراقبة عبر الويب العميق والمظلم والسطحي
دعم إزالة النطاقات والتطبيقات ومواقع التصيد الاحتيالي المزيفة
الكشف عن تسريبات بيانات الاعتماد الجديدة وإساءة استخدام العلامة التجارية
عمليات تكامل عبر منظومتك الأمنية
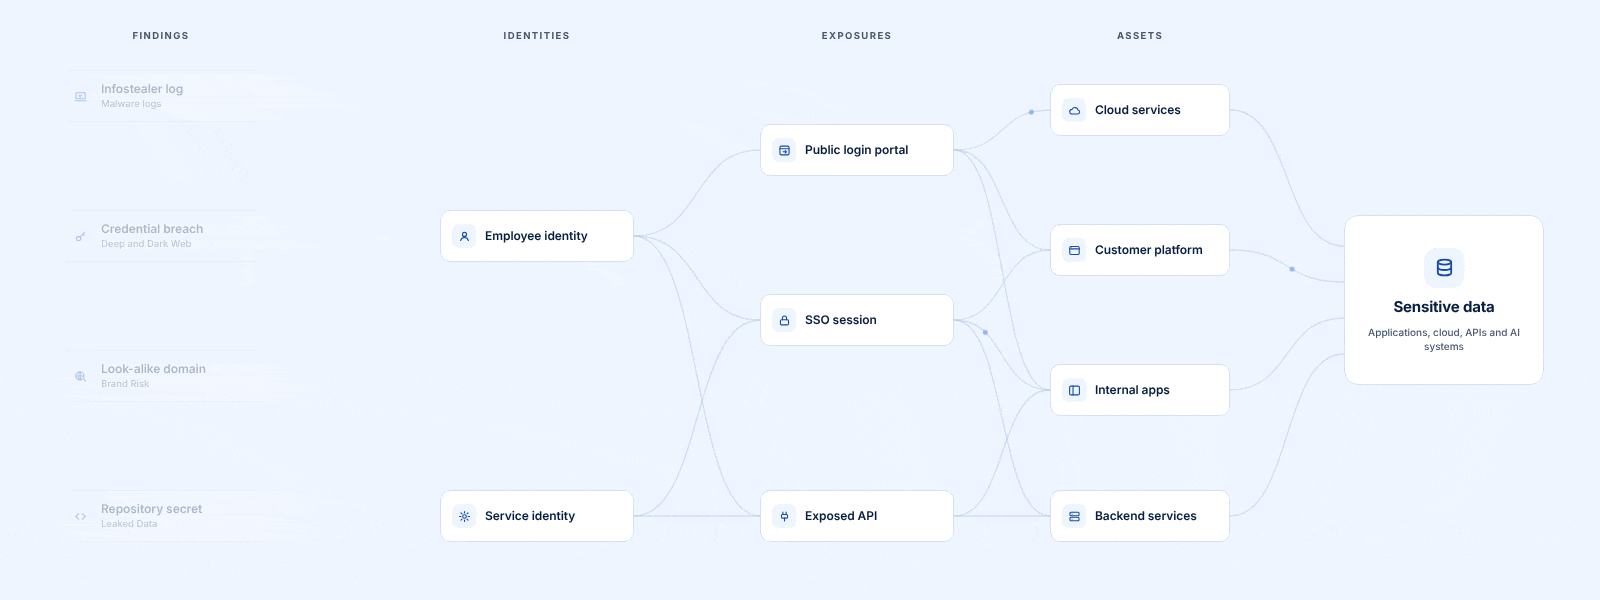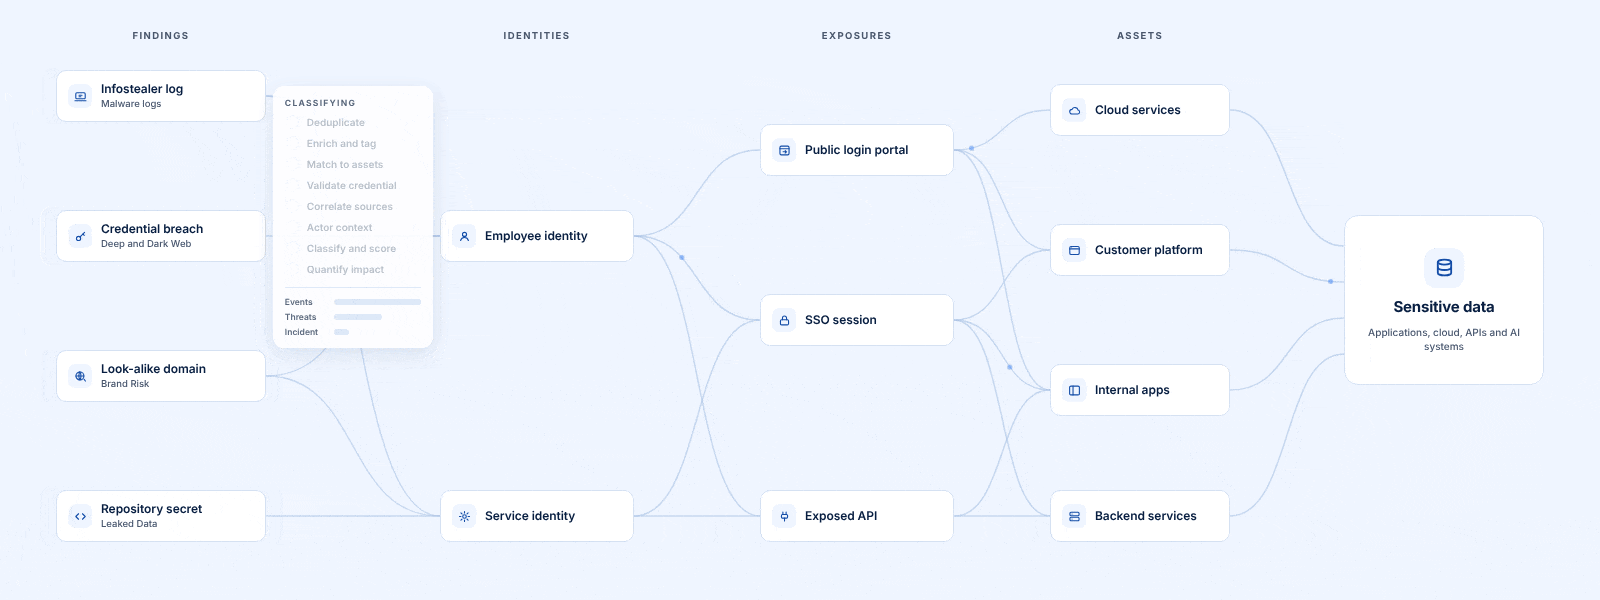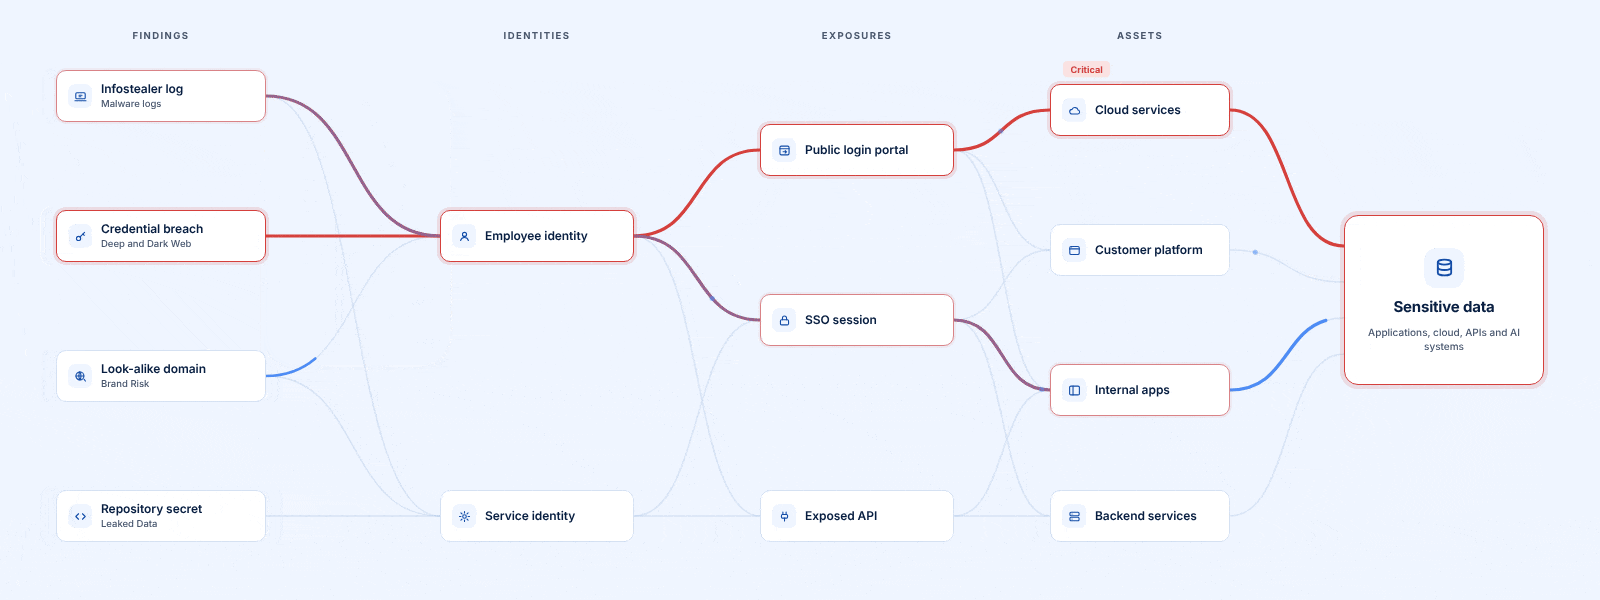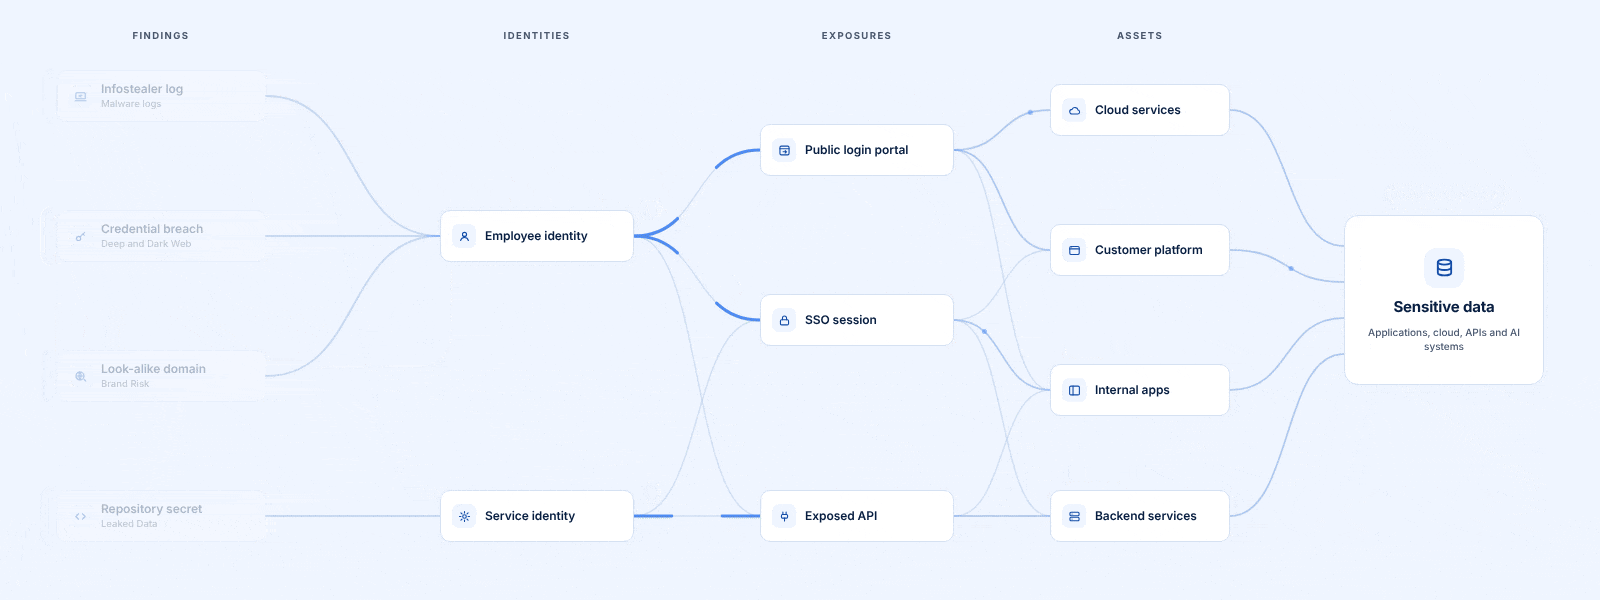
تعد حماية المخاطر الرقمية أمراً بالغ الأهمية لأن المهاجمين نادراً ما يعتمدون على ثغرة واحدة، بل يربطون النتائج الصغيرة والمتفرقة في مسار اختراق واحد.
ظهور بيانات تسجيل دخول خاصة بأحد الموظفين في تسريبات الويب المظلم أو مواقع نشر البيانات.
يسجل المهاجمون نطاقاً يختلف عن نطاقك بحرف واحد لانتحال صفة علامتك التجارية.
يستضيف النطاق نسخة مزيفة من صفحة تسجيل الدخول لجمع المزيد من بيانات اعتماد الموظفين والعملاء.
بيانات الاعتماد الصالحة مع نطاق مقنع تشكل نقطة الوصول الأولية.
تكشف XVigil عن كل ثغرة على حدة، سواء كانت بيانات اعتماد مسربة، أو نطاقاً مشابهاً، أو صفحة تصيد احتيالي، مع العمل على إزالة هذه النطاقات والصفحات. يقوم Nexus AI بربط هذه النتائج بمسار هجوم محتمل، مما يتيح كسر سلسلة الهجوم قبل اكتمالها.
ليست كل عملية تسريب أو إشارة تمثل تهديداً. تعمل منصة XVigil على تصفية الضوضاء وإبراز ما يستحق الاهتمام والتحرك فعلياً.

راقب باستمرار منتديات الويب المظلم، والأسواق السرية، والقنوات المشفرة، ومنصات التواصل الاجتماعي، وغيرها من المصادر الخارجية بحثاً عن أي مؤشرات على التعرض للمخاطر.

حدد بيانات الاعتماد المسربة، والبيانات المكشوفة، والنطاقات المزيفة، ومواقع التصيد الاحتيالي، والتطبيقات الوهمية، وانتحال شخصية المسؤولين التنفيذيين، وغيرها من أشكال الإساءة للعلامة التجارية.

استخدم قدرات الذكاء الاصطناعي الأصلية لتصفية النتائج الإيجابية الخاطئة، وتقييم قابلية الاستغلال، وربط النتائج بإشارات أخرى لتحديد مسارات الهجوم المحتملة.

راقب باستمرار منتديات الويب المظلم، والأسواق السرية، والقنوات المشفرة، ومنصات التواصل الاجتماعي، وغيرها من المصادر الخارجية بحثاً عن أي مؤشرات على التعرض للمخاطر.
حدد بيانات الاعتماد المسربة، والبيانات المكشوفة، والنطاقات المزيفة، ومواقع التصيد الاحتيالي، والتطبيقات الوهمية، وانتحال شخصية المسؤولين التنفيذيين، وغيرها من أشكال الإساءة للعلامة التجارية.
استخدم قدرات الذكاء الاصطناعي الأصلية لتصفية النتائج الإيجابية الخاطئة، وتقييم قابلية الاستغلال، وربط النتائج بإشارات أخرى لتحديد مسارات الهجوم المحتملة.

أتمتة وإدارة عمليات إزالة نطاقات التصيد والمواقع المزيفة، مع تقديم الأدلة إلى جهات الاستضافة ومسجلي النطاقات لإزالة التهديدات عبر الإنترنت بسرعة.
تتتبع كل وحدة طريقة مختلفة لتعرضك للمخاطر، لتبقى الصورة الكاملة واضحة أمامك.
تغطية مستمرة للمنتديات السرية، ومواقع لصق النصوص، والقنوات المشفرة التي تكشف عن الثغرات الخاصة بالمؤسسة أولاً.


اكتشف النطاقات المزيفة، وتطبيقات الهاتف المحمول الاحتيالية، والملفات الشخصية المزيفة للمسؤولين التنفيذيين، وصفحات التصيد عبر منصات التواصل الاجتماعي ومحركات البحث ومنصات المراسلة، مع دعم سريع لإزالتها.

حدد بيانات الاعتماد المسربة، والمستندات المكشوفة، ومجموعات البيانات المسروقة المرتبطة بهوياتك وأنظمتك وعملائك.
إلى جانب اكتشاف تهديدات الويب المظلم، والتسريبات، وانتحال العلامة التجارية، تقوم XVigil بربط هذه الإشارات الخارجية بمسارات هجوم واضحة، مما يساعدك على معالجة الثغرات عالية المخاطر أولاً.
شاهد كيف يربط المهاجمون بين حالات تعرض متعددة لإيجاد أسرع مسار للوصول إلى بياناتك الحساسة
تنبيهات فورية بشأن بيانات الاعتماد المسربة والبيانات المخترقة، مصنفة حسب قابليتها للاستغلال، ليتمكن المحللون من التحرك قبل أن يتحول التعرض إلى حادث أمني.
نطاقات وتطبيقات مزيفة وبنية تحتية للتصيد الاحتيالي يتم اكتشافها مبكرًا لتبدأ جهود الإزالة قبل انتشار الحملات.
رؤية محدثة باستمرار للتعرض الخارجي: ما تم العثور عليه، وما يتيحه ذلك، وما تم حله.
إشارات تعرض خاصة بالمؤسسة ترتكز عليها تقييمات التهديدات بناءً على ما هو مكشوف فعليًا.
تختلف طبيعة المخاطر التي تستحق الاهتمام باختلاف القطاع. لذا، تقوم XVigil بضبط آليات الكشف لتناسب ما يستهدف كل قطاع على حدة.

تسريبات بيانات الاعتماد، وتطبيقات الخدمات المصرفية المزيفة، وانتحال صفة المسؤولين التنفيذيين لاستهداف العملاء والمعاملات.

انتحال صفة النطاقات والبوابات الرسمية، بالإضافة إلى تسريب البيانات الحساسة على مصادر خارجية.
تسريب الكود المصدري ومفاتيح واجهة برمجة التطبيقات في المستودعات العامة، بالإضافة إلى التصيد الاحتيالي الذي يستهدف حسابات المستخدمين.

إساءة استخدام العلامة التجارية والاحتيال على نطاق واسع، بالإضافة إلى التطبيقات والنطاقات المزيفة التي تنتحل صفة مقدمي الخدمات.

تسريب بيانات اعتماد المرضى والموظفين، وانتحال الشخصية الذي يستهدف المرضى والشركاء.
الفرق بين مراقبة الويب المظلم ومعرفة أماكن تعرضك للمخاطر.


قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.
أسئلة يطرحها فرق الأمن عند مقارنة أدوات حماية المخاطر الرقمية.
CloudSEK XVigil هي منصة لحماية المخاطر الرقمية تراقب مصادر الويب العميق والمظلم بحثاً عن أي تعرض خاص بالمؤسسة مثل بيانات الاعتماد المسربة، وإساءة استخدام العلامة التجارية، والتطبيقات المزيفة، والنطاقات الوهمية، وأهداف الإزالة.

يكتشف XVigil التهديدات قبل وقوع الاختراق من خلال المراقبة المستمرة لمصادر الويب العميق والمظلم، ومراجع بيانات الاعتماد المكشوفة، وإساءة استخدام العلامة التجارية التي تستهدف مؤسستك. عندما يحدد XVigil تهديداً ما، يقوم CloudSEK Nexus بربطه بمتجه وصول أولي حقيقي ودمجه في مسار هجوم.
يركز XVigil على المخاطر الرقمية الخاصة بالمؤسسة مثل بيانات الاعتماد المسربة، وإساءة استخدام العلامة التجارية، والتطبيقات المزيفة، والنطاقات الوهمية، وعمليات الإزالة. بينما يركز ذكاء التهديدات من CloudSEK على سلوك المهاجمين بشكل أوسع، بما في ذلك الجهات الفاعلة في التهديدات، وثغرات CVE المستغلة، والبرمجيات الضارة، وبرامج الفدية، وأنشطة النشطاء المخترقين.
حماية المخاطر الرقمية هي المراقبة المستمرة للبصمة الرقمية الخارجية للمؤسسة، بما في ذلك الإشارات إلى العلامة التجارية، وبيانات الاعتماد المسربة، ومحاولات انتحال الشخصية، والتعرض على الويب المظلم، وذلك لاكتشاف التهديدات وتحييدها قبل أن تؤدي إلى اختراق.
ابقَ على اطلاع بأحدث الموارد.
اطلع على تغطية XVigil للبيانات المسربة، وانتحال العلامة التجارية، وعمليات الإزالة.


