🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


تُعد الحماية من البرمجيات الضارة مزيجاً من الأدوات والتقنيات والممارسات التي تمنع البرمجيات الخبيثة وتكتشفها وتزيلها. وهي تعمل على حماية الأنظمة من الفيروسات، وبرمجيات الفدية، وأحصنة طروادة، وبرمجيات التجسس، وغيرها من البرمجيات الضارة على مستوى نقاط النهاية، والشبكة، وبوابة البريد الإلكتروني.
لا تتوقف التهديدات أبداً. ففي كل يوم، يسجل معهد AV-TEST أكثر من 450,000 برنامج ضار جديد، وتحتوي قاعدة بياناته الآن على أكثر من 1.5 مليار عينة معروفة.
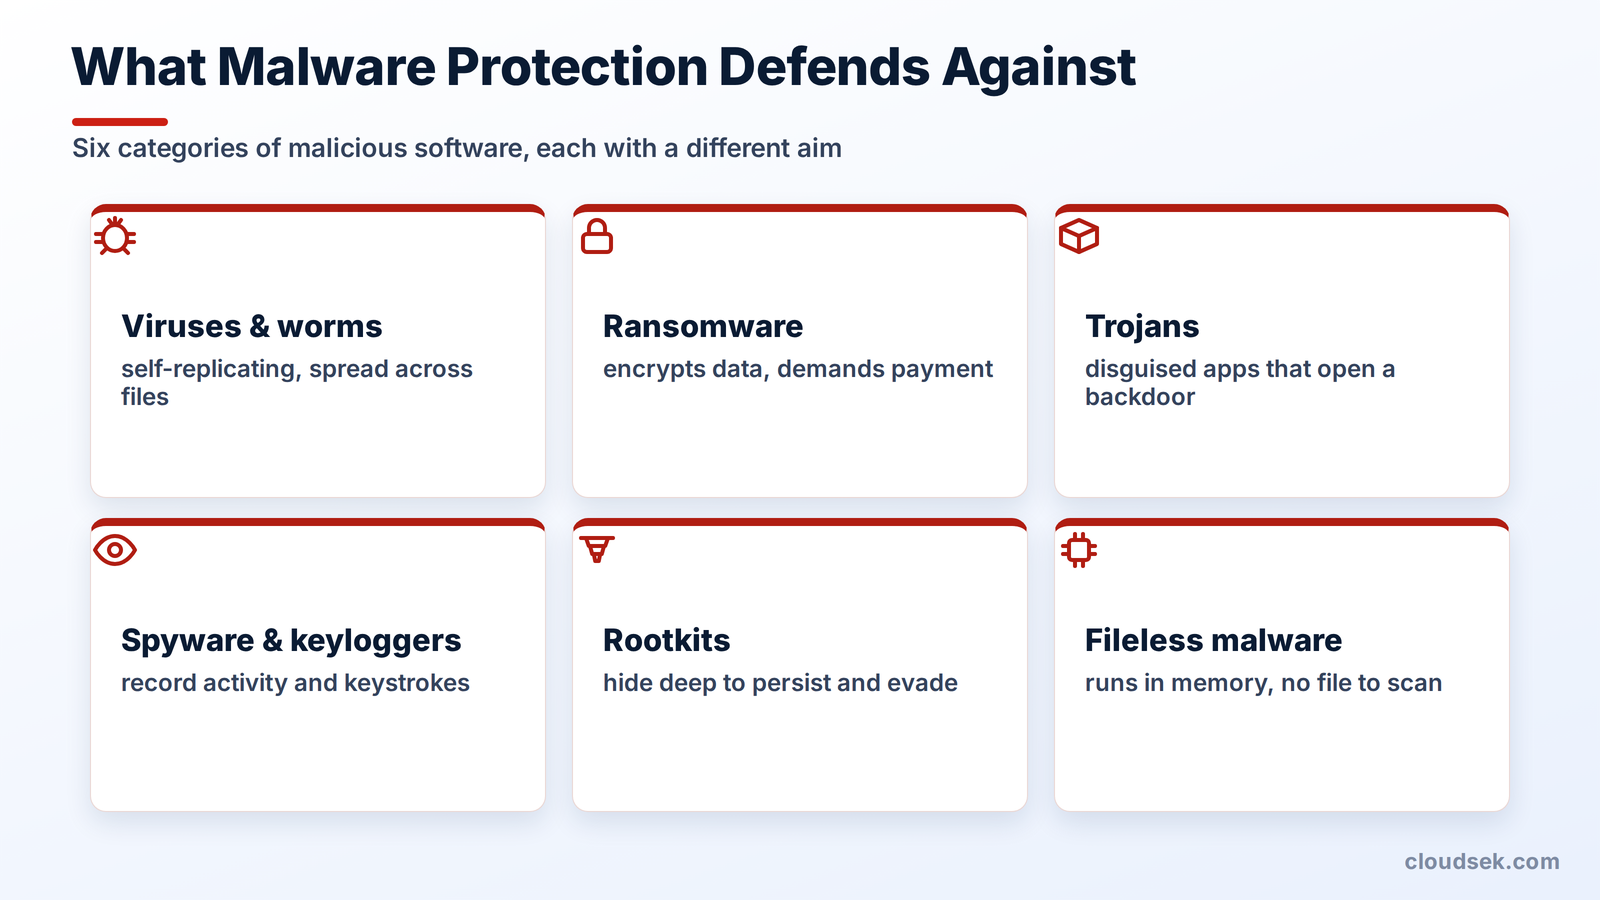
تغطي الحماية من البرمجيات الضارة كل فئات البرمجيات الخبيثة، ولكل منها هدف مختلف. وتشمل الأنواع الرئيسية ما يلي:
يتطلب كل نوع نهجاً مختلفاً للكشف، ولهذا السبب فإن الدفاع متعدد الطبقات ضد البرمجيات الضارة أكثر أهمية من أي أداة منفردة.
تجمع الحماية من البرمجيات الخبيثة بين عدة أساليب للكشف، نظرًا لعدم وجود تقنية واحدة قادرة على رصد كل التهديدات. وتعتمد أقوى الدفاعات على تطبيق هذه الأساليب بشكل طبقي، بحيث يتمكن أحدها من رصد ما قد يغفله الآخر. إليك بعض من أفضل طرق الكشف عن البرمجيات الخبيثة:
يقوم الكشف القائم على التوقيعات بمطابقة الملفات مع قاعدة بيانات تحتوي على بصمات البرمجيات الخبيثة المعروفة. ورغم سرعته ودقته في التعامل مع التهديدات المعروفة، إلا أنه غير فعال ضد البرمجيات الخبيثة الجديدة أو المعدلة، خاصة وأن المهاجمين يبتكرون متغيرات فريدة بوتيرة أسرع من قدرة التوقيعات على مواكبتها.
يركز التحليل الاستدلالي والسلوكي على مراقبة ما يفعله البرنامج بدلاً من مجرد النظر إلى شكله. ومن خلال رصد الإجراءات المشبوهة، مثل قيام مستند بتشغيل نص برمجي أو عملية تقوم بتشفير الملفات بشكل جماعي، تنجح هذه الأساليب في كشف البرمجيات الخبيثة التي لا تملك توقيعاً معروفاً.
تعمل البيئة المعزولة على تشغيل الملف المشبوه داخل بيئة افتراضية منفصلة لمراقبة تنفيذه. فإذا قام الملف بإطلاق حمولة ضارة، أو الاتصال بخادم تحكم، أو العبث بالنظام، تقوم البيئة المعزولة بحظره قبل وصوله إلى الجهاز الفعلي. ونظراً لأن البرمجيات الخبيثة المتطورة تحاول مقاومة ذلك عبر اكتشاف البيئة المعزولة والبقاء خاملة، فإن الأنظمة الحديثة تقوم بتمويه نفسها ومحاكاة نشاط المستخدم.
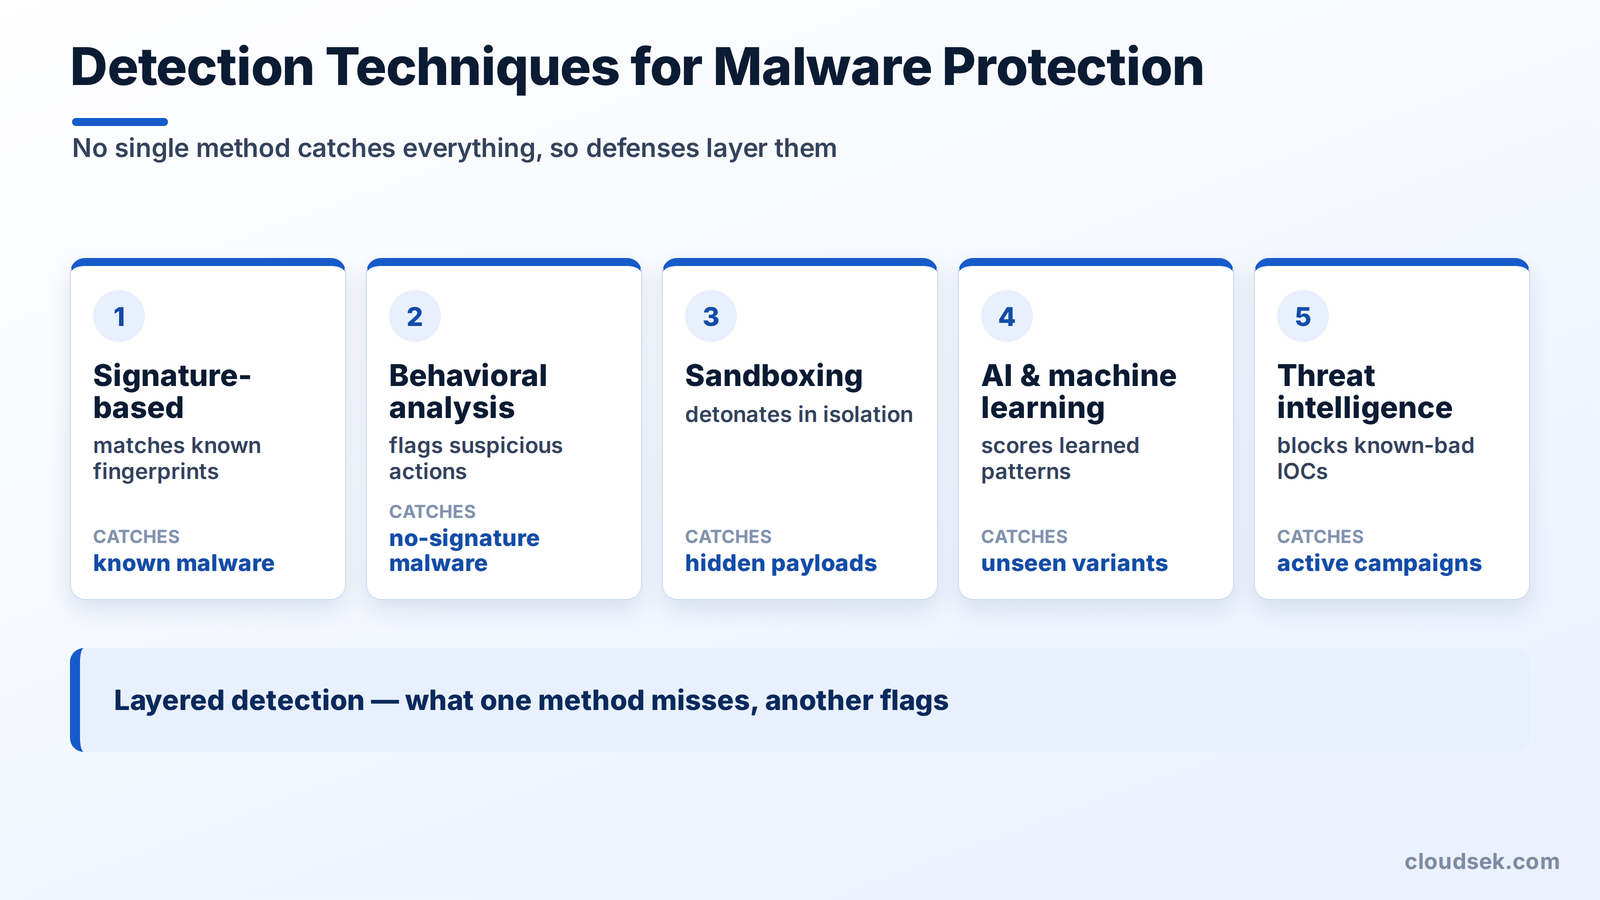
تقوم نماذج الذكاء الاصطناعي وتعلم الآلة بتقييم الملفات والسلوكيات بناءً على أنماط مستفادة من ملايين العينات. وتتميز هذه النماذج بقدرتها على التعميم لرصد تهديدات لم ترها من قبل، وهو أمر ضروري في ظل ظهور مئات الآلاف من المتغيرات الجديدة يومياً.
تعمل استخبارات البرمجيات الخبيثة على تعزيز كفاءة جميع الأساليب الأخرى. فمن خلال خلاصات مؤشرات الاختراق (IOCs)، مثل تجزئات الملفات الضارة، والنطاقات، وعناوين IP، بالإضافة إلى تقنيات المهاجمين المرتبطة بأطر عمل مثل MITRE ATT&CK، تتمكن الدفاعات من حظر الأنشطة الضارة استباقياً والتعرف على حملات الهجوم في مراحلها المبكرة.
تعتمد الحماية الفعالة من البرمجيات الخبيثة على نهج متعدد الطبقات، حيث تغطي كل أداة نقطة دخول مختلفة.
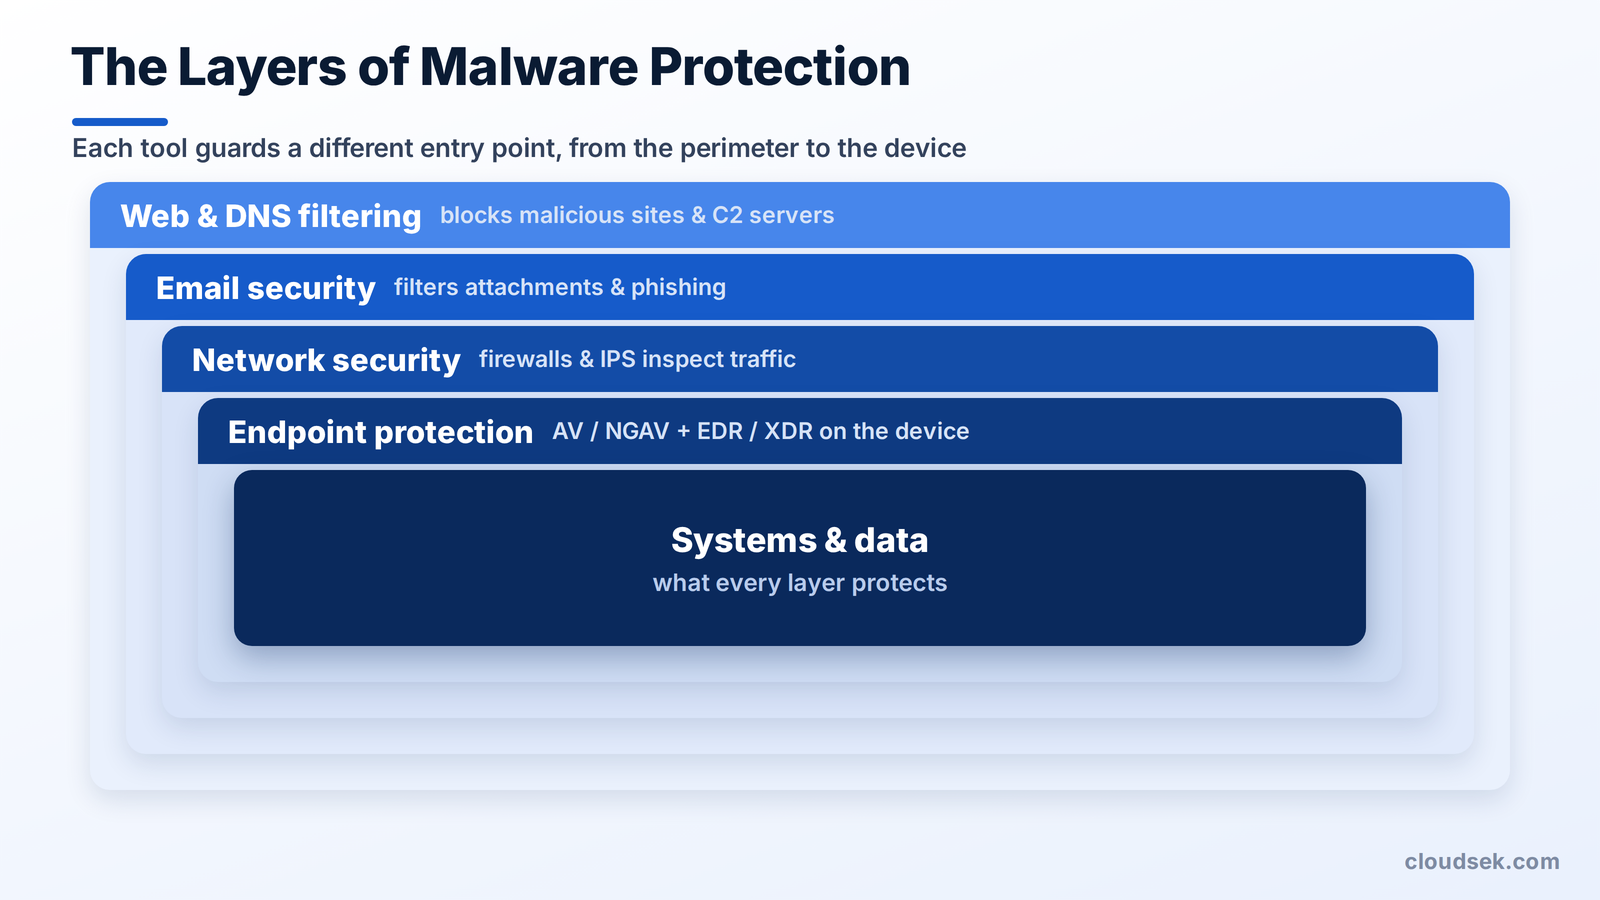
تقوم برامج مكافحة الفيروسات بمسح الملفات الموجودة على الجهاز بحثاً عن البرمجيات الخبيثة. أما برامج مكافحة الفيروسات من الجيل التالي (NGAV)، فتضيف قدرات الكشف السلوكي وتعلم الآلة، متجاوزةً الاعتماد على التوقيعات فقط للتصدي للتهديدات الحديثة.
تقوم أنظمة الكشف والاستجابة لنقاط النهاية (EDR) بتسجيل الأنشطة التفصيلية على كل جهاز، مما يتيح للفرق اكتشاف الاختراقات والتحقيق فيها واحتوائها. بينما توسع أنظمة الكشف والاستجابة الموسعة (XDR) هذا النطاق ليشمل البريد الإلكتروني، والشبكة، والسحابة، والهوية.
تعمل جدران الحماية على تصفية حركة المرور بين الشبكات وحظر الاتصالات الضارة. وتضيف أنظمة منع الاختراق وأدوات الكشف عن الشبكات فحصاً أعمق لحركة المرور بحثاً عن أي مؤشرات على انتشار البرمجيات الخبيثة.
يعمل أمن البريد الإلكتروني على تصفية القناة التي تصل عبرها معظم البرمجيات الخبيثة. حيث يقوم بفحص المرفقات والروابط، وتشغيل الملفات المشبوهة في بيئة معزولة، وحظر التصيد الاحتيالي قبل وصوله إلى صندوق الوارد.
تعمل تصفية الويب ونظام أسماء النطاقات على حظر الوصول إلى المواقع الضارة وخوادم التحكم. إن منع الجهاز من الوصول إلى نطاق معروف بكونه ضاراً يقطع الطريق على الإصابة وتحكم المهاجمين في آن واحد.
غالباً ما يخلط المشترون بين هذه الأدوات الثلاث، لكنها تختلف في نطاق عملها وهدفها.
يناسب مضاد الفيروسات الأجهزة الفردية، بينما يمنح نظام EDR فريق الأمن العمق اللازم للتحقيق، ويربط نظام XDR عمليات الكشف عبر البيئة بأكملها.
تجمع الحماية القوية من البرمجيات الخبيثة بين الأدوات المناسبة وبعض العادات الثابتة. تساعد هذه الممارسات الأفراد والمؤسسات على حد سواء:
يضع دليل NIST للوقاية من البرمجيات الخبيثة إطار عمل متكاملاً للمؤسسات التي تحتاج إليه.
تتطلب الاشتباه في وجود إصابة ببرمجيات خبيثة احتواءً سريعاً قبل البدء في الإزالة.
الخطوة الأولى هي العزل. ففصل الجهاز المتضرر عن الشبكة يمنع البرمجيات الخبيثة من الانتشار أو التواصل مع المهاجم، مع الحفاظ على الجهاز لأغراض التحليل.
تلي ذلك مرحلة الإزالة والتعافي. حيث تقوم أدوات الأمان بفحص البرمجيات الخبيثة وإزالتها، أو إعادة بناء النظام من نسخة احتياطية سليمة، بينما يتتبع المحققون كيفية حدوث الاختراق لضمان عدم تكرار الثغرة نفسها.
CloudSEK ليست أداة للحماية من البرمجيات الخبيثة؛ فهي لا تعمل على نقاط النهاية ولا تحظر الملفات. بل تعمل على تعزيز طبقة المعلومات الاستخباراتية التي تعتمد عليها أدوات الحماية، وتكشف ما تسرقه البرمجيات الخبيثة رغم وجود تلك الأدوات.
استخبارات التهديدات من CloudSEK تتضمن وحدة استخبارات خاصة بالبرمجيات الخبيثة تتعقب عائلات البرمجيات الخبيثة ومجموعات برامج الفدية، إلى جانب مؤشرات الاختراق الخاصة بها، وتغذي دفاعات المؤسسة بمؤشرات اختراق (IOCs) محدثة. ونظراً لأن برمجيات سرقة المعلومات تجمع بيانات الاعتماد التي تمكّن لاحقاً من شن هجمات برامج الفدية، فإن XVigil يراقب الويب المظلم بحثاً عن بيانات الاعتماد المسروقة هذه ويقوم بتغييرها قبل أن يتمكن المهاجمون من استخدامها.
لا، لا يكفي برنامج مكافحة الفيروسات وحده، لأن الفحص القائم على التوقيعات يغفل الهجمات الجديدة، والهجمات التي لا تعتمد على ملفات، والهجمات التي تستغل أدوات النظام الأصلية. لذا، فإن الحماية متعددة الطبقات التي تشمل الكشف السلوكي، وأنظمة الكشف والاستجابة لنقاط النهاية (EDR)، وأمن البريد الإلكتروني تسد هذه الثغرات.
تتداخل المصطلحات، لكن برامج مكافحة الفيروسات تستهدف تاريخياً الفيروسات التقليدية، بينما تغطي برامج مكافحة البرمجيات الخبيثة نطاقاً أوسع يشمل برامج الفدية وبرامج التجسس وأحصنة طروادة. وتقوم معظم منتجات الأمان الحديثة بالوظيفتين معاً.
نعم، يتضمن ويندوز برنامج Microsoft Defender، وهو مضاد فيروسات مدمج يوفر حماية فورية وسحابية. يحقق البرنامج نتائج جيدة في الاختبارات المستقلة، على الرغم من أن الشركات غالباً ما تدمجه مع حلول الكشف والاستجابة لنقاط النهاية (EDR).
نعم، تواجه الهواتف تهديدات برمجيات خبيثة حقيقية، خاصة أجهزة أندرويد، حيث تنتشر التطبيقات الضارة وأحصنة طروادة المصرفية. إن تحديث نظام التشغيل باستمرار وتثبيت التطبيقات من المتاجر الرسمية فقط يقلل من هذه المخاطر.
تتمتع برامج الحماية الحديثة بأقل تأثير ممكن على الأداء، حيث يتم الفحص في الخلفية مع نقل عمليات التحليل المعقدة إلى السحابة. كانت برامج الفحص القديمة التي تعتمد على التوقيعات أثقل بكثير من أدوات اليوم.
توفر برامج مكافحة الفيروسات المجانية حماية أساسية ضد البرمجيات الخبيثة المعروفة، لكنها عادة ما تفتقر إلى ميزات الكشف السلوكي، وحلول EDR، والدعم الفني الذي تحتاجه الشركات. لذا فهي مناسبة للاستخدام الشخصي العادي وليس لحماية المؤسسات.
