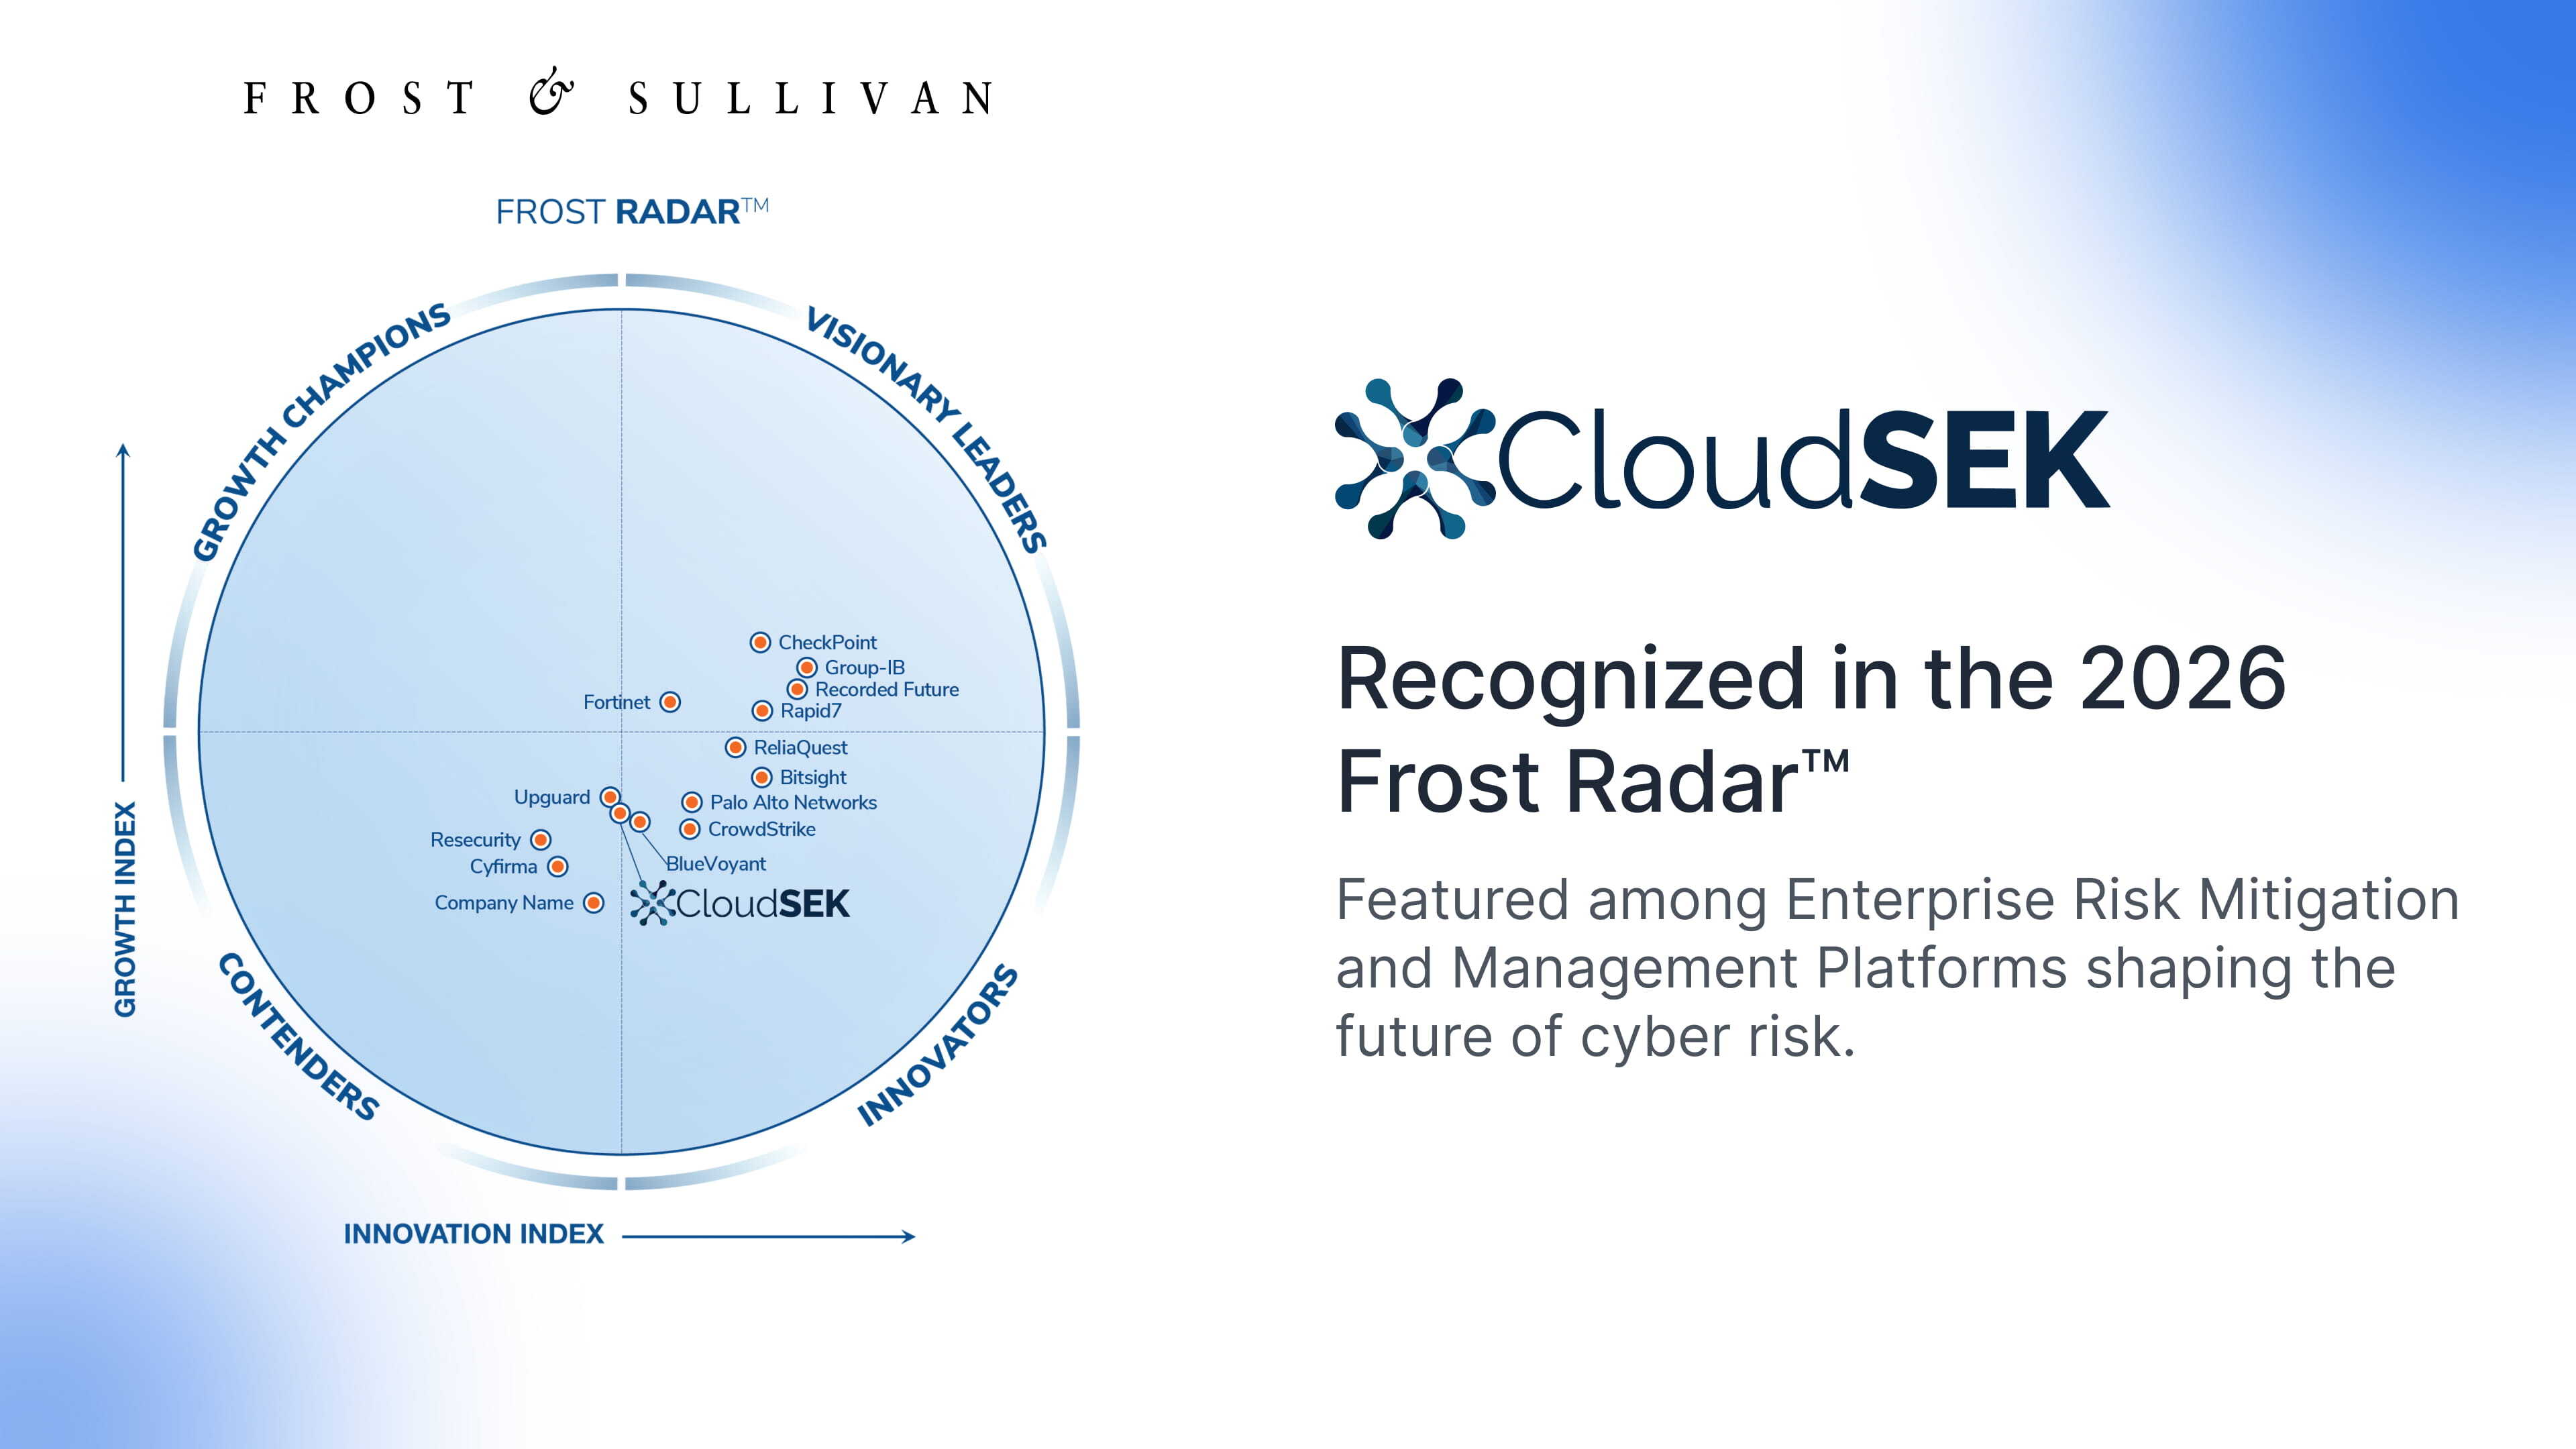
CloudSEK مقابل Cyberint

تدير Cyberint (Check Point) سير عمل لإدارة التعرض للتهديدات بشكل مستمر، حيث تكتشف الانكشافات الخارجية وتوجهها نحو المعالجة. أما CloudSEK فهي منصة استخبارات سيبرانية تنبؤية تعتمد على الذكاء الاصطناعي، تتنبأ بمسارات الهجوم التي تحتاج سير عمل إدارة التعرض للتهديدات إلى تعطيلها — عبر المخاطر الرقمية، واستخبارات التهديدات، وسطح الهجوم الخارجي، وأنظمة الذكاء الاصطناعي، والأنظمة البيئية للجهات الخارجية.

أكثر من 1,000 فريق للأمن السيبراني استخدم منتجات CloudSEK أكثر من

باجاجا_فينسيرف
فليب كارت
كومفولت
أديتيا_بيرلا
فليكسي
غوتو
اللون النيلي
الوسطاء التفاعليون
الممرات البحرية الدولية
شجرة ليتيمايند
اللولو
ميدانتا
رازورباي
ريلاينس
سويغي
تريمبل
بنك ICICI
الإمارات
غوتو
اللولو
فليكسي
ميتلايف
الممرات البحرية الدولية
دكتور ريدي

تثق الشركات العالمية وشركات Fortune 500 في CloudSEK لتعزيز وضعها في مجال الأمن السيبراني.

مصفوفة القدرات الكاملة

عشرون قدرة، جنبًا إلى جنب

القدرات مستمدة من عروض المنتجات الموثقة علنًا لكل بائع. تم التحديث في مايو 2026.

القدرات

CloudSEK

Cyberint

إدارة سطح الهجوم الخارجي
BeVigil- 8 أسطح
نعم-أساسي
إدارة التعرض للتهديدات بشكل مستمر
عبر Nexus AI
سير العمل الأساسي
تتبع الجهات الفاعلة في التهديدات
أكثر من 30,000 جهة فاعلة
نعم
معلومات الثغرات الأمنية المستغلة (CVE)
نعم
نعم
مراقبة الويب المظلم
XVigil
نعم
كشف بيانات الاعتماد المسربة
في الوقت الفعلي
نعم
كشف انتحال العلامة التجارية
XVigil
نعم
إزالة النطاقات والتطبيقات المزيفة
شامل من البداية للنهاية
سير عمل الكشف
مراقبة انتحال شخصية المسؤولين التنفيذيين
XVigil
نعم
مراقبة الأكواد والبيانات السرية المكشوفة
XVigil + BeVigil
نعم
فحص ثغرات تطبيقات الويب
BeVigil
عبر ASM
فحص تطبيقات الهاتف المحمول
BeVigil
محدود
فحص سطح هجوم واجهة برمجة التطبيقات (API)
BeVigil
عبر ASM
فحص أخطاء إعدادات السحابة
BeVigil
عبر ASM
كشف أخطاء إعدادات SSL / DNS
BeVigil
نعم
كشف حقن الأوامر (Prompt Injection)
AIVigil
غير متوفر
كشف إساءة استخدام النماذج وكسر الحماية
AIVigil
غير متوفر
مراقبة البنية التحتية للذكاء الاصطناعي
AIVigil
غير متوفر
المراقبة المستمرة لمخاطر الموردين
SVigil
محدود
ربط مسارات الهجوم عبر النطاقات
Nexus AI
غير متوفر
Cloudsek
Cyberint
إدارة سطح الهجوم الخارجي
BeVigil — 8 أسطح
نعم — أساسي
إدارة التعرض المستمر للتهديدات
عبر Nexus AI
سير العمل الأساسي
تتبع الجهات الفاعلة في التهديدات
أكثر من 30,000 جهة فاعلة
نعم
استخبارات الثغرات المُستغلة
نعم
نعم
مراقبة الويب المظلم
XVigil
نعم
كشف بيانات الاعتماد المسربة
في الوقت الفعلي
نعم
كشف انتحال العلامة التجارية
XVigil
نعم
إزالة النطاقات والتطبيقات المزيفة
شامل من البداية للنهاية
الكشف + سير العمل
مراقبة انتحال شخصية المسؤولين التنفيذيين
XVigil
نعم
مراقبة الأكواد والبيانات السرية المكشوفة
XVigil + BeVigil
نعم
فحص ثغرات تطبيقات الويب
BeVigil
عبر ASM
فحص تطبيقات الهاتف المحمول
BeVigil
محدود
فحص سطح هجوم واجهة برمجة التطبيقات (API)
BeVigil
عبر ASM
فحص سوء تكوين السحابة
BeVigil
عبر ASM
اكتشاف سوء تكوين SSL / DNS
BeVigil
نعم
اكتشاف حقن الأوامر
AIVigil
غير متوفر
اكتشاف إساءة استخدام النموذج وكسر الحماية
AIVigil
غير متوفر
مراقبة البنية التحتية للذكاء الاصطناعي
AIVigil
غير متوفر
المراقبة المستمرة لمخاطر الموردين
SVigil
محدود
ربط مسار الهجوم عبر النطاقات
Nexus AI
غير متوفر
جنباً إلى جنب

تكتشف Cyberint التعرضات.
‍تتنبأ CloudSEK بمسارات الهجوم.

خمسة أبعاد تختلف فيها المنصتان بشكل جوهري — وما يعنيه كل منها لفرق الأمن التي تقيم كلتيهما.

البُعد

Cloudsek

Cyberint

رسم بياني تنبئي للهجوم
Nexus AI — مسارات هجوم مُتحقق منها
يتم ربط الإشارات عبر CTI وDRP وEASM وAI وTPRM من خلال Nexus AI في مسارات هجوم مُتحقق منها قبل بدء المعالجة.
سير عمل CTEM
تعمل الإدارة المستمرة للتعرض للتهديدات على اكتشاف التعرضات الخارجية وتوجيهها نحو المعالجة. المخرجات هي تعرضات ذات أولوية بدلاً من ارتباط مسار الهجوم التنبئي.
سطح هجوم الذكاء الاصطناعي
AIVigil — منتج متخصص
يكتشف AIVigil سطح هجوم الذكاء الاصطناعي من الخارج إلى الداخل ويقوم بجرده كقائمة مواد الذكاء الاصطناعي (AI-BOM)، وهي فئة لا يغطيها أي منافس حالياً بهذه الطريقة.
غير متوفر
لا يوجد منتج مخصص لمراقبة سطح هجوم الذكاء الاصطناعي يغطي حقن الأوامر (prompt injection)، أو إساءة استخدام النماذج، أو تهيئة البنية التحتية للذكاء الاصطناعي بشكل خاطئ في أنظمة الذكاء الاصطناعي المنشورة.
طبقة استخبارات موحدة
خمس فئات تحت مظلة Nexus AI
يتم ربط DRP وCTI وEASM وAI ASM وTPRM من خلال Nexus AI في طبقة واحدة لرسم خرائط الهجمات عبر فئات الاستخبارات الخمس جميعها.
تغطية تركز على CTEM
تتركز التغطية على سير عمل CTEM — اكتشاف التعرض الخارجي، وإدارة سطح الهجوم، وحماية العلامة التجارية. سطح هجوم الذكاء الاصطناعي وTPRM المستمر ليست فئات أساسية.
عمق الاستخبارات الخارجية
استخبارات خارجية واسعة
تتبع أكثر من 30,000 جهة تهديد وتقارير استخباراتية منسقة بواسطة الذكاء الاصطناعي عبر فئات CTI وDRP وEASM مع عمق يغطي مختلف المناطق الجغرافية.
مرتكز على Check Point
تم تعزيز عمق الاستخبارات الخارجية من خلال التكامل مع منظومة أمان Check Point الأوسع. العمق الأصلي خارج نطاق Check Point أكثر محدودية.
متجهات الوصول الأولية
تحديد تنبؤي
يحدد بيانات الاعتماد المسربة، والأصول الخارجية المعرضة للخطر، ونقاط نهاية الذكاء الاصطناعي المكشوفة، وواجهات برمجة تطبيقات الموردين التي تمت تهيئتها بشكل خاطئ، ويربطها في مسارات هجوم مُتحقق منها قبل المعالجة.
قائم على الاكتشاف
يتم اكتشاف التعرضات الخارجية وتوجيهها إلى سير عمل المعالجة. ربط مسارات الهجوم عبر الفئات ليس المخرج الأساسي لسير عمل CTEM.
Cloudsek
Cyberint
رسم خرائط الهجمات التنبؤية
Nexus AI — مسارات هجوم مُتحقق منها يتم ربط الإشارات عبر CTI وDRP وEASM وAI وTPRM من خلال Nexus AI في مسارات هجوم مُتحقق منها قبل بدء المعالجة.
سير عمل CTEM
تعمل إدارة التعرض للتهديدات المستمرة (CTEM) على اكتشاف التعرضات الخارجية وتوجيهها للمعالجة. المخرجات هي تعرضات ذات أولوية بدلاً من ربط مسارات الهجوم التنبؤية.
سطح هجوم الذكاء الاصطناعي
AIVigil — منتج مخصص
يكتشف AIVigil سطح هجوم الذكاء الاصطناعي من الخارج إلى الداخل ويقوم بجردها كقائمة مواد الذكاء الاصطناعي (AI-BOM)، وهي فئة لا يغطيها أي منافس حالياً بهذه الطريقة.
غير متوفر
لا يوجد منتج مخصص لمراقبة سطح هجوم الذكاء الاصطناعي يغطي حقن الأوامر (prompt injection)، أو إساءة استخدام النماذج، أو تهيئة البنية التحتية للذكاء الاصطناعي بشكل خاطئ في أنظمة الذكاء الاصطناعي المنشورة.
طبقة استخبارات موحدة
خمس فئات تحت مظلة Nexus AI
يتم ربط DRP وCTI وEASM وAI ASM وTPRM من خلال Nexus AI في طبقة واحدة لرسم خرائط الهجمات عبر فئات الاستخبارات الخمس جميعها.
تغطية تركز على CTEM
تتمحور التغطية حول سير عمل CTEM — اكتشاف الانكشافات الخارجية، وإدارة سطح الهجوم، وحماية العلامة التجارية. لا تُعد إدارة سطح هجوم الذكاء الاصطناعي وإدارة مخاطر الطرف الثالث المستمرة من الفئات الأساسية.
عمق الذكاء الخارجي
ذكاء خارجي واسع النطاق
تتبع أكثر من 30,000 جهة تهديد وإعداد تقارير ذكاء منسقة بواسطة الذكاء الاصطناعي عبر فئات CTI وDRP وEASM مع عمق يغطي مختلف المناطق الجغرافية.
تتمحور حول Check Point
تم تعزيز عمق الذكاء الخارجي من خلال التكامل مع منظومة Check Point الأمنية الأوسع. أما العمق الأصلي خارج حزمة Check Point فهو أكثر محدودية.
متجهات الوصول الأولي
تحديد تنبؤي
تحديد بيانات الاعتماد المسربة، والأصول الخارجية المكشوفة، ونقاط نهاية الذكاء الاصطناعي المكشوفة، وواجهات برمجة تطبيقات البائعين ذات التكوينات الخاطئة، وربطها في مسارات هجوم موثقة قبل المعالجة.
قائمة على الاكتشاف
يتم اكتشاف الانكشافات الخارجية وتوجيهها إلى سير عمل المعالجة. لا يُعد ربط مسارات الهجوم عبر الفئات المخرج الأساسي لسير عمل CTEM.
ستة اختلافات رئيسية

أين تختلف المنصات في العمق

بعيداً عن تصنيفات الفئات السطحية، إليك الاختلافات المعمارية وعلى مستوى المخرجات التي تحدد المنصة الأنسب لعملياتك الأمنية.

الرسم البياني التنبؤي للهجمات مقابل سير عمل CTEM

تكمن قوة Cyberint في سير عمل إدارة التعرض للتهديدات المستمرة (CTEM) — أي اكتشاف الانكشافات وتوجيهها نحو المعالجة. بينما يعمل Nexus AI الخاص بـ CloudSEK في مرحلة مبكرة من العملية، حيث يربط الإشارات عبر فئات CTI وDRP وEASM والذكاء الاصطناعي وTPRM في مسارات هجوم موثقة يمكن لسير عمل CTEM بعد ذلك تعطيلها. النهجان يمثلان مرحلتين متكاملتين لنفس المشكلة.

CloudSEK
رسم بياني تنبؤي للهجمات
Cyberint
إدارة التعرض للتهديدات المستمرة (CTEM) القائمة على الاكتشاف والمعالجة

تغطية سطح هجوم الذكاء الاصطناعي

أصبحت نماذج الذكاء الاصطناعي المظللة، والنماذج المكشوفة، وخوادم MCP غير المؤمنة، وقواعد بيانات المتجهات، وسير العمل الوكيل، والتكوينات الخاطئة الآن من متجهات الوصول الأولي الشائعة. تعالج CloudSEK هذه الفئة من خلال AIVigil. في حين لا يتضمن سير عمل CTEM الخاص بـ Cyberint حالياً منتجاً مخصصاً لمراقبة سطح هجوم الذكاء الاصطناعي يغطي أنظمة الذكاء الاصطناعي المنشورة.

CloudSEK
AIVigil — منتج مخصص
Cyberint
غير متوفر

طبقة ذكاء موحدة عبر 5 فئات

تجمع CloudSEK بين إدارة المخاطر الرقمية (DRP)، وذكاء التهديدات السيبرانية (CTI)، وإدارة سطح الهجوم الخارجي (EASM)، وإدارة سطح هجوم الذكاء الاصطناعي (AI ASM)، وإدارة مخاطر الطرف الثالث (TPRM) ضمن طبقة ربط واحدة تعتمد على الذكاء الاصطناعي. يركز نطاق تغطية Cyberint على سير عمل إدارة التعرض للتهديدات المستمرة (CTEM) مع تميز في اكتشاف الانكشافات الخارجية وإدارة سطح الهجوم. ولا تُعد إدارة سطح هجوم الذكاء الاصطناعي وإدارة مخاطر الطرف الثالث المستمرة مع رسم خرائط الطرف الرابع من الفئات الأساسية لمنصة Cyberint.

CloudSEK
5 فئات تحت مظلة Nexus AI
Cyberint
تغطية تركز على CTEM

عمق ذكاء التهديدات الخارجية

يتتبع ذكاء التهديدات في CloudSEK أكثر من 30,000 جهة تهديد، مع تقارير مخصصة للصناعة ومنسقة بواسطة الذكاء الاصطناعي، وتغطية عميقة عبر مختلف المناطق الجغرافية. تزداد قوة ذكاء Cyberint الخارجي من خلال التكامل مع منظومة Check Point الأمنية الأوسع، بينما تظل قدرات الذكاء الخارجي المستقلة خارج نطاق Check Point محدودة أكثر.

CloudSEK
أكثر من 30,000 جهة تهديد، مُنسقة بالذكاء الاصطناعي
Cyberint
قوية ضمن منظومة Check Point

التنبؤ بمتجهات الوصول الأولي

يحدد CloudSEK بيانات الاعتماد المسربة، والأصول الخارجية المكشوفة، ونقاط نهاية الذكاء الاصطناعي المعرضة للخطر، وواجهات برمجة تطبيقات الموردين ذات الإعدادات الخاطئة كمتجهات وصول أولي، ثم يربطها في مسارات هجوم موثقة قبل بدء عملية المعالجة. بينما تكتشف Cyberint التعرضات وتوجهها للمعالجة عبر سير عمل CTEM، إلا أن الربط بين الفئات لتشكيل مسارات هجوم ليس المخرج الأساسي لسير العمل لديها.

CloudSEK
ربط المتجهات قبل المعالجة
Cyberint
رصد المتجهات وتوجيهها للمعالجة

ربط مسارات الهجوم عبر مجالات متعددة

نادراً ما يقتصر الوصول الأولي على فئة واحدة؛ فغالباً ما تتداخل بيانات الاعتماد المسربة، وواجهات برمجة التطبيقات الخارجية المكشوفة، وإعدادات الذكاء الاصطناعي الخاطئة، وثغرات الموردين. يقوم Nexus AI بربط الإشارات عبر الفئات الخمس في مسار هجوم واحد وموثق. في المقابل، تعمل Cyberint ضمن سير عمل CTEM لكل فئة تعرض على حدة، بدلاً من العمل كطبقة ربط شاملة بين المجالات.

CloudSEK
ربط البيانات عبر 5 فئات
Cyberint
سير عمل CTEM لكل فئة
إطار عمل اتخاذ القرار

متى تختار أي منصة

كلا المنصتين تتمتعان بمصداقية عالية في مجالهما. يعتمد الاختيار الصحيح على ما تتوقع مؤسستك الأمنية تحقيقه من المنصة.

اختر CloudSEK إذا

أنت بحاجة إلى التنبؤ بمسارات الهجوم

الخيار الأمثل للفرق التي تحتاج إلى ذكاء رسوم بيانية تنبؤي للهجمات قبل البدء في سير عمل معالجة إدارة التعرض المستمر للتهديدات (CTEM).

أنت بحاجة إلى التنبؤ بمسار الهجوم قبل المعالجة، وليس الاكتشاف ثم المعالجة
أنت غير ملتزم بنظام Check Point الأمني
أنت تقوم بنشر أنظمة ذكاء اصطناعي وتحتاج إلى مراقبة مخصصة لسطح هجوم الذكاء الاصطناعي
أنت بحاجة إلى عمق في ذكاء التهديدات الخارجية يتجاوز سير عمل CTEM
أنت تريد ذكاءً موحداً عبر DRP وCTI وEASM وAI ASM وTPRM
أنت بحاجة إلى مراقبة مستمرة لمخاطر الطرف الثالث مع رسم خرائط للطرف الرابع
اختر Cyberint إذا

أنت بحاجة إلى CTEM داخل Check Point

الخيار الأنسب للفرق التي تعتمد على Check Point كمورد أمني أساسي مع سير عمل CTEM.

أنت بالفعل تستخدم حزمة أمن Check Point وترغب في تكامل أصلي
سير عمل CTEM مع تسليم المعالجة يناسب نموذجك التشغيلي
أنت تعتمد على Check Point كمورد أمني أساسي
ذكاء مسار الهجوم التنبئي ليس مطلباً بعد
المراجعات

قصص حقيقية. تأثير حقيقي.Trust Us

يشارك مؤيدونا القيمة التي اكتشفوها مع حلول CloudSEK

اقتبس

تقدم CloudSek دعمًا سريعًا وتعاونيًا وخدمة عالية الاستجابة. تقوم xviGil بتركيز معلومات التهديدات الحرجة، مما يوفر رؤية واضحة وقابلة للتنفيذ للمخاطر الخارجية التي تعزز كل من صنع القرار ووضعنا الأمني العام.

اقتبس

برونو بارباليو

MV إنفورماتيكا نورث إيست المحدودة
اقتبس

يعني التعاون مع CloudSek الوصول إلى معلومات التهديدات الإلكترونية القابلة للتطوير ذات التأثير المؤكد عبر القطاعات الحيوية. نحن فخورون بالتوافق مع شريك يمكّن المؤسسات من البقاء في صدارة التهديدات الإلكترونية المتطورة.
اقتبس

أوميد أينيتشي

المكتب الخاص للشيخ سعيد بن أحمد آل مكتوم
اقتبس

تقدم CloudSek دعمًا سريعًا وتعاونيًا وخدمة عالية الاستجابة. تقوم xviGil بتركيز معلومات التهديدات الحرجة، مما يوفر رؤية واضحة وقابلة للتنفيذ للمخاطر الخارجية التي تعزز كل من صنع القرار ووضعنا الأمني العام.

اقتبس

برونو بارباليو

MV إنفورماتيكا نورث إيست المحدودة
اقتباس

"من خلال أن نصبح مزود خدمة مُدار من Cloudsek، تمكنا من التعامل مع الحوادث عالية التأثير. لقد أتاحت لنا منصة استخبارات التهديدات الخاصة بهم البقاء في صدارة الجهات الفاعلة للتهديدات في الاستجابة للحوادث، مما يضيف قيمة لعملائنا."

اقتباس

Francisco Villegas Landin

المدير العام
اقتبس

يعني التعاون مع CloudSek الوصول إلى معلومات التهديدات الإلكترونية القابلة للتطوير ذات التأثير المؤكد عبر القطاعات الحيوية. نحن فخورون بالتوافق مع شريك يمكّن المؤسسات من البقاء في صدارة التهديدات الإلكترونية المتطورة.

اقتبس

أوميد أينيتشي

المكتب الخاص للشيخ سعيد بن أحمد آل مكتوم
اقتباس

تقدم CloudSEK دعمًا سريعًا وتعاونيًا وخدمة عالية الاستجابة. يقوم XVigil بمركزة استخبارات التهديدات الحيوية، مما يوفر رؤية واضحة وقابلة للتنفيذ للمخاطر الخارجية التي تعزز كلاً من عملية اتخاذ القرار ووضعنا الأمني العام.

اقتباس

Bruno Barbalho

MV Informática Nordeste Ltda
الموارد

مركز المعلومات

أدلة عملية، وأبحاث معمقة، وتقارير عن التهديدات — لقادة الأمن الذين يقدرون الوضوح

مدعوم من قبل

المستثمرون
تم تسريعها بواسطة
تكاملات

لا تستبدل؛Stack you Already Run

قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.

تكاملات

لا تستبدل؛ stack you already run

قم بدمج ذكاء IAV الخاص بـ CloudSek عبر واجهات برمجة التطبيقات وأتمتة حل التهديدات عبر أكثر من 50 تطبيقًا في نظام الأمان البيئي الخاص بك.

الأسئلة الشائعة

الأسئلة الشائعة

أكثر الأسئلة التي تطرحها فرق التقييم عند المقارنة بين CloudSEK وCyberint.

ما هو الفرق الرئيسي بين CloudSEK وCyberint؟

تدير Cyberint (Check Point) سير عمل لإدارة التعرض للتهديدات المستمرة (CTEM) الذي يكتشف التعرضات الخارجية ويوجهها نحو المعالجة. بينما تعد CloudSEK منصة استخبارات سيبرانية تنبؤية أصلية للذكاء الاصطناعي، تتنبأ بمسارات الهجوم التي تحتاج سير عمل CTEM إلى تعطيلها، وذلك عبر مجالات DRP وCTI وEASM وAI ASM وTPRM المترابطة من خلال Nexus AI.

Icon - Elements Webflow Library - BRIX Templates

هل تغطي Cyberint مراقبة سطح هجوم الذكاء الاصطناعي؟

ليس كفئة منتج موثقة. يركز سير عمل CTEM في Cyberint على اكتشاف التعرض الخارجي وإدارة سطح الهجوم. أما AIVigil من CloudSEK فهو منتج مخصص لاكتشاف حقن الأوامر (Prompt Injection)، وإساءة استخدام النماذج، وتسريب بيانات التدريب، وتكوينات البنية التحتية للذكاء الاصطناعي الخاطئة في أنظمة الذكاء الاصطناعي المنشورة.

Icon - Elements Webflow Library - BRIX Templates

أي منصة هي الأنسب لرؤساء أمن المعلومات (CISOs) عند تقديم تقارير عن تغطية مسارات الهجوم لمجلس الإدارة؟

صُممت CloudSEK لتقديم تقارير تنبؤية عن مسارات الهجوم. تُنتج Nexus AI رسومًا بيانية موثقة للهجمات توضح كيف يمكن للمهاجمين ربط ناقلات الوصول الأولية في مسار هجوم قابل للتنفيذ. في المقابل، يعد سير عمل CTEM الخاص بـ Cyberint مناسبًا لإعداد تقارير حول اكتشاف التعرض ومقاييس دورة المعالجة، بدلاً من التغطية التنبؤية لمسارات الهجوم.

Icon - Elements Webflow Library - BRIX Templates

هل تحل CloudSEK محل Cyberint في إدارة سطح الهجوم الخارجي؟

بالنسبة للفرق التي لا تعتمد على Check Point كمعيار أساسي، فالإجابة غالبًا هي نعم. تغطي BeVigil ثمانية أسطح مختلفة — تطبيقات الويب، وتطبيقات الهاتف المحمول، وواجهات برمجة التطبيقات (API)، والسحابة، وثغرات CVE، ونظام أسماء النطاقات (DNS)، وشهادات SSL، والشبكة — وتغذي Nexus AI بالإشارات اللازمة لربط مسارات الهجوم. أما الفرق المستثمرة بالفعل في منظومة Check Point مع تكامل Cyberint الأصلي، فقد تفضل البقاء ضمن تلك البيئة.

Icon - Elements Webflow Library - BRIX Templates

هل يمكن استخدام المنصتين معًا؟

تستخدم بعض المؤسسات كلتا المنصتين أثناء مرحلة التقييم. توفر CloudSEK ربطًا تنبؤيًا لمسارات الهجوم عبر خمس فئات، بينما توفر Cyberint سير عمل إدارة التعرض للتهديدات المستمرة (CTEM) مع تسليم مهام المعالجة داخل منظومة Check Point. تعالج المنصتان مراحل متجاورة من دورة حياة التعرض للتهديدات وصولاً إلى معالجتها.
Icon - Elements Webflow Library - BRIX Templates

اطلع على معلومات استخباراتية تنبؤية حول مسارات الهجوم في بيئتك.

جولة حية في منصات XVigil، وThreat Intelligence، وBeVigil، وAIVigil، وSVigil، وNexus AI، مع نماذج لمسارات هجوم مستمدة من مشهد التهديدات الفعلي في قطاع عملك.

تعكس معلومات المقارنة القدرات الموثقة علنًا لكل منصة كما في مايو 2026. Cyberint هي علامة تجارية مسجلة لشركة Check Point Software Technologies. هذه الصفحة عبارة عن محتوى مقارنة مستقل منشور بواسطة CloudSEK وغير معتمد من قبل Cyberint.