🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


Pastebin هي خدمة مجانية عبر الإنترنت لتخزين ومشاركة النصوص العادية والأكواد البرمجية في صورة "لصق" (paste) يمكن الوصول إليه عبر رابط فريد. يستخدمها المطورون لمشاركة مقتطفات الأكواد وسجلات الأخطاء، بينما تراقبها فرق الأمن بحثاً عن البيانات المسربة، مما أكسبها لقب "الحافظة الخاصة بالويب".
هذه الطبيعة المزدوجة تجعل من Pastebin مصدر قلق أمني. فقد وجد الباحثون الذين حللوا 3.8 مليون "لصق" أن 7.5% منها مرتبطة بأنشطة إجرامية، بدءاً من بيانات الاعتماد المسربة وصولاً إلى البرمجيات الخبيثة.
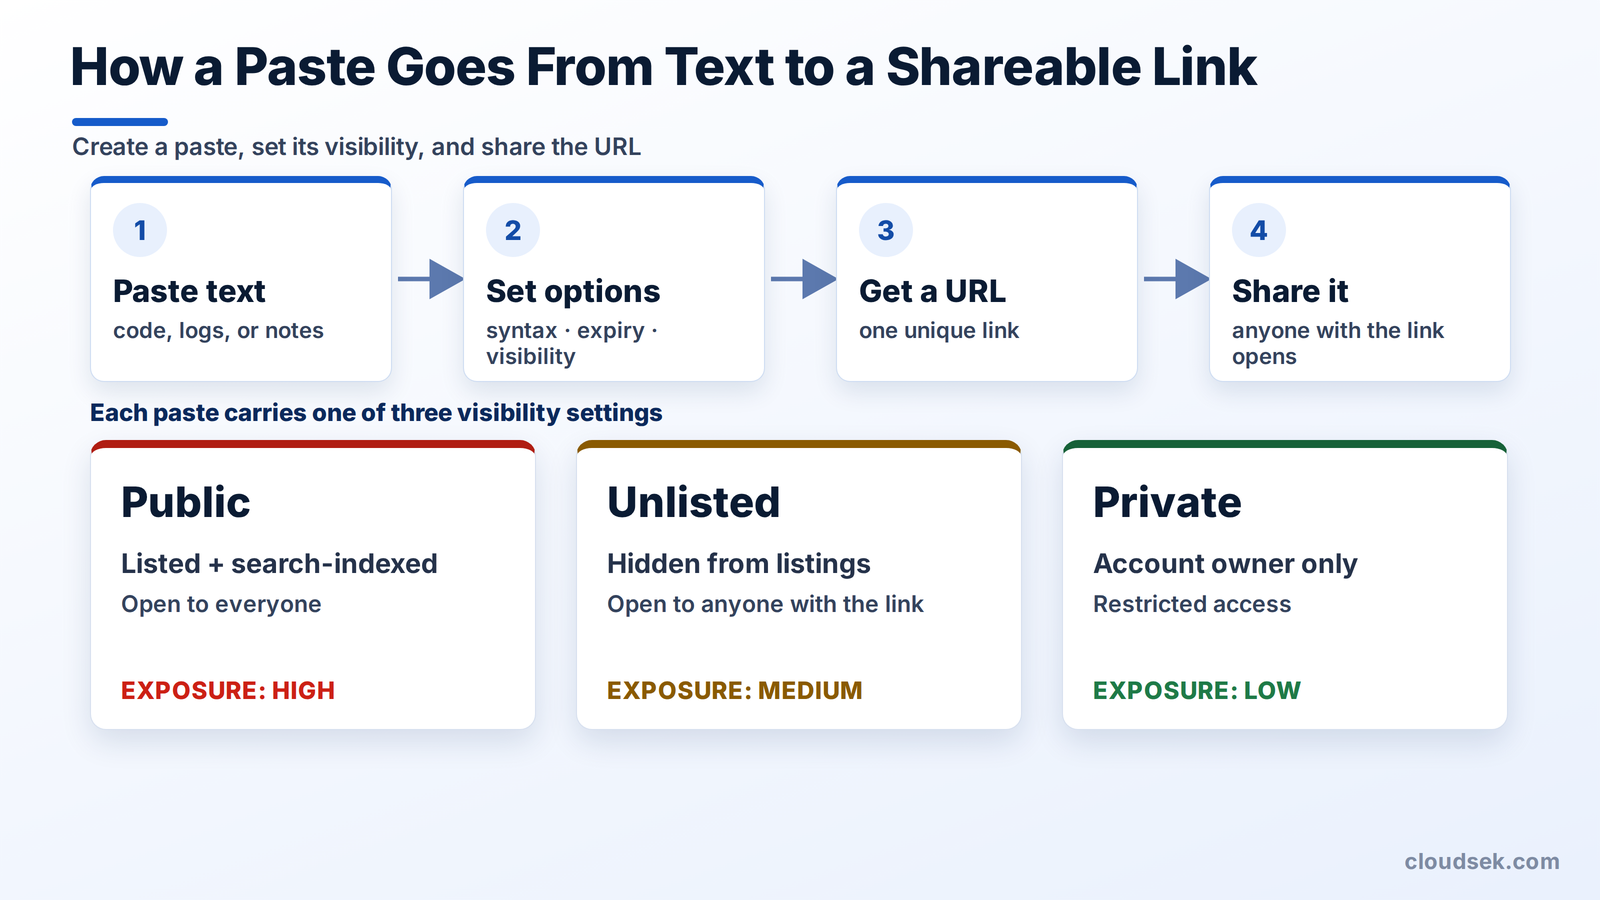
يعمل Pastebin عن طريق تحويل أي كتلة نصية إلى صفحة ويب قابلة للمشاركة. يقوم المستخدم بلصق النص في الموقع، ويختار بعض الإعدادات، ثم يحصل على رابط فريد يمكن لأي شخص لديه الرابط فتحه.
يحتوي كل "لصق" على إعداد للخصوصية. تظهر اللصقات العامة في قوائم الموقع وتتم فهرستها بواسطة محركات البحث؛ بينما تظل اللصقات غير المدرجة بعيدة عن القوائم ولكنها متاحة لأي شخص لديه الرابط، أما اللصقات الخاصة فتقصر الوصول على مالك الحساب فقط.
تحدد الخيارات الإضافية سلوك اللصق. يعمل تمييز الصيغة (Syntax highlighting) على تنسيق الكود حسب لغة البرمجة، ويقوم مؤقت انتهاء الصلاحية بحذف اللصق بعد فترة محددة. يمكن للمستخدمين النشر كضيوف دون حساب أو تسجيل الدخول لمزيد من التحكم.
يُستخدم Pastebin بشكل أساسي لمشاركة النصوص والأكواد بسرعة دون أن تتسبب تطبيقات البريد الإلكتروني أو المراسلة في إفساد التنسيق. نشأت الخدمة من محادثات (Internet Relay Chat)، حيث كانت كتل الأكواد الطويلة تعطل سير المحادثة.
يعتمد المطورون عليه بشكل أساسي؛ فهم يشاركون مقتطفات الأكواد للمراجعة، وينشرون سجلات الأخطاء عند طلب المساعدة، ويتبادلون ملفات الإعدادات مع زملائهم. كما يستخدمه الكتاب والطلاب لتخزين ومشاركة الملاحظات النصية الطويلة.
هذه الخصائص نفسها، من سرعة وانفتاح، تجذب جمهوراً آخر. يستخدم المهاجمون Pastebin لنشر البيانات المسروقة وتنسيق عملياتهم، وهو ما تغطيه الأقسام التالية بالتفصيل.
يعد Pastebin آمناً للاستخدام العادي، لكنه ليس خاصاً تماماً ولا مجهول الهوية تماماً. تتم فهرسة اللصقات العامة بواسطة محركات البحث، لذا فإن أي شيء يُنشر علناً يظهر في نتائج بحث Google.
تقريباً ثلاثة من كل أربعة لصقات تكون غير مدرجة أو خاصة، ومع ذلك تظل اللصقات غير المدرجة متاحة لأي شخص لديه الرابط. إذا نُشرت قيمة حساسة عن طريق الخطأ، مثل مفتاح API في سجل أخطاء، فإنها تنتشر لأي شخص يراقب الموقع قبل أن يلاحظ المؤلف ذلك.
الخصوصية محدودة أيضاً. لا يتطلب النشر حساباً، لكن الموقع يسجل عناوين IP والبيانات الوصفية، وتترك اللصقات العامة أثراً دائماً وقابلاً للبحث. كما أن فتح لصق غير معروف يعرض الزائر لروابط أو سكربتات خبيثة.
يستخدم المهاجمون Pastebin لأنه مجاني وموثوق ولا يتطلب تسجيل دخول، مما يسمح للمحتوى الخبيث بالاندماج مع حركة المرور العادية. تظهر خمسة أنماط بشكل متكرر.
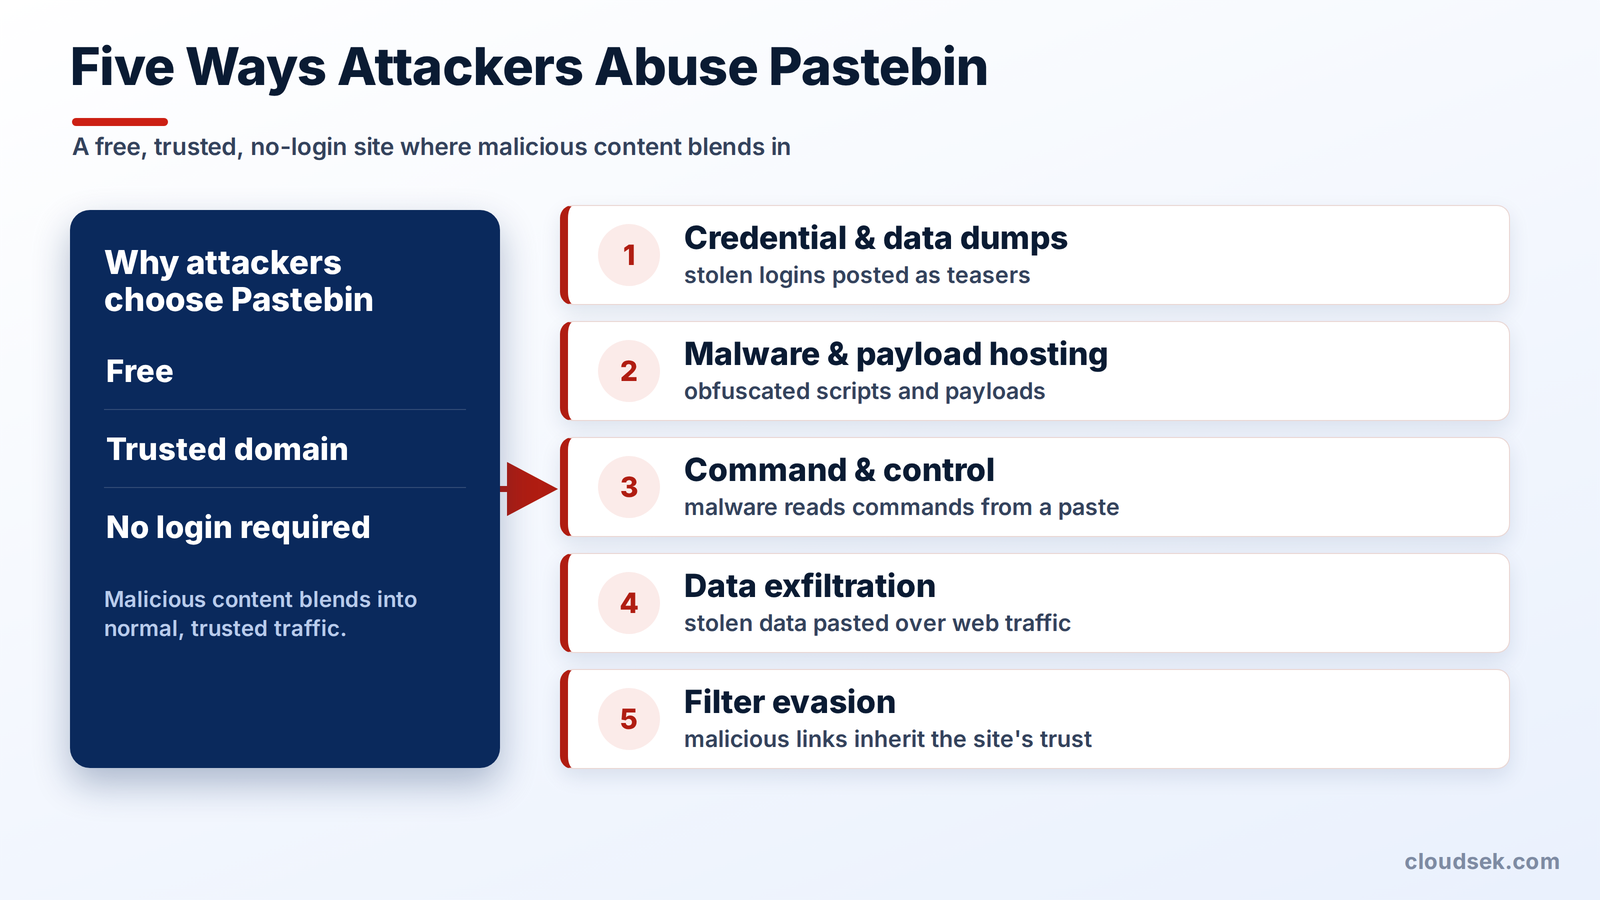
ينشر المهاجمون أسماء المستخدمين وكلمات المرور المسروقة وسجلات قواعد البيانات كعروض تشويقية للترويج لعملية بيع أكبر أو كتسريبات لأغراض القرصنة الأخلاقية أو السياسية.
في عام 2011، نشرت مجموعة LulzSec أسماء ورسائل بريد إلكتروني وكلمات مرور مخترقة لحوالي 180 عضواً في منظمة InfraGard التابعة لمكتب التحقيقات الفيدرالي (FBI) على Pastebin. تتتبع CloudSEK بيانات الاعتماد المسربة عبر مواقع النشر لهذا السبب تحديداً.
يُستخدم موقع Pastebin لتخزين النصوص البرمجية المشفرة، وأوامر PowerShell، وروابط البرمجيات الخبيثة. ونظراً لأن النطاق يحظى بموثوقية عالية، نادراً ما تقوم أدوات الأمان بحظره، مما يجعله وسيلة مثالية للمهاجمين لتوصيل تهديداتهم.
تقوم بعض عائلات البرمجيات الخبيثة بقراءة الأوامر من منشورات عامة، مما يحول Pastebin إلى بنية تحتية مرتجلة للتحكم والسيطرة. حيث تقوم الأجهزة المصابة بجلب التعليمات من رابط يبدو غير ضار.
تقوم البرمجيات الخبيثة بنشر البيانات المسروقة مباشرة على Pastebin عبر حركة مرور الويب العادية. وتمر هذه القناة عبر أدوات التحكم التي قد تكتشف أي اتصال غير معتاد بخادم خارجي.
يكتسب الرابط الخبيث المستضاف على Pastebin سمعة الموقع الموثوقة. وبذلك، تتجاوز روابط التصيد الاحتيالي وأوامر التحكم والسيطرة الموجودة على نطاق موثوق عوامل تصفية الوكيل (Proxy) ونقاط النهاية التي تحظر المواقع المشبوهة.
تراقب الفرق الأمنية موقع Pastebin لأن التسريبات غالباً ما تظهر فيه قبل وصولها إلى منتديات الويب المظلم. وتمنح مراقبة مواقع النشر المدافعين إنذاراً مبكراً بشأن أي انكشاف أمني يتعلق بمؤسساتهم.
تحقق المراقبة ثلاثة أهداف: اكتشاف الاختراقات مبكراً عند ظهور البيانات المسروقة كعينة أولية، وتحديد هوية الجهات الفاعلة في التهديدات من خلال الأسماء المستعارة وتنسيقات النصوص المستخدمة، وكشف قنوات التحكم في البرمجيات الخبيثة المخفية في المنشورات العامة.
تعد ممارسة ذلك بأمان أمراً بالغ الأهمية. فمجرد عرض المنشور يكشف عنوان IP الخاص بالمحلل وبياناته الوصفية، لذا تستخدم الفرق بيئات معزولة وأدوات مؤتمتة بدلاً من المتصفحات العادية. وتعمل مراقبة الويب المظلم على توسيع نطاق هذه التغطية لتشمل مواقع النشر والمنتديات والأسواق في آن واحد.
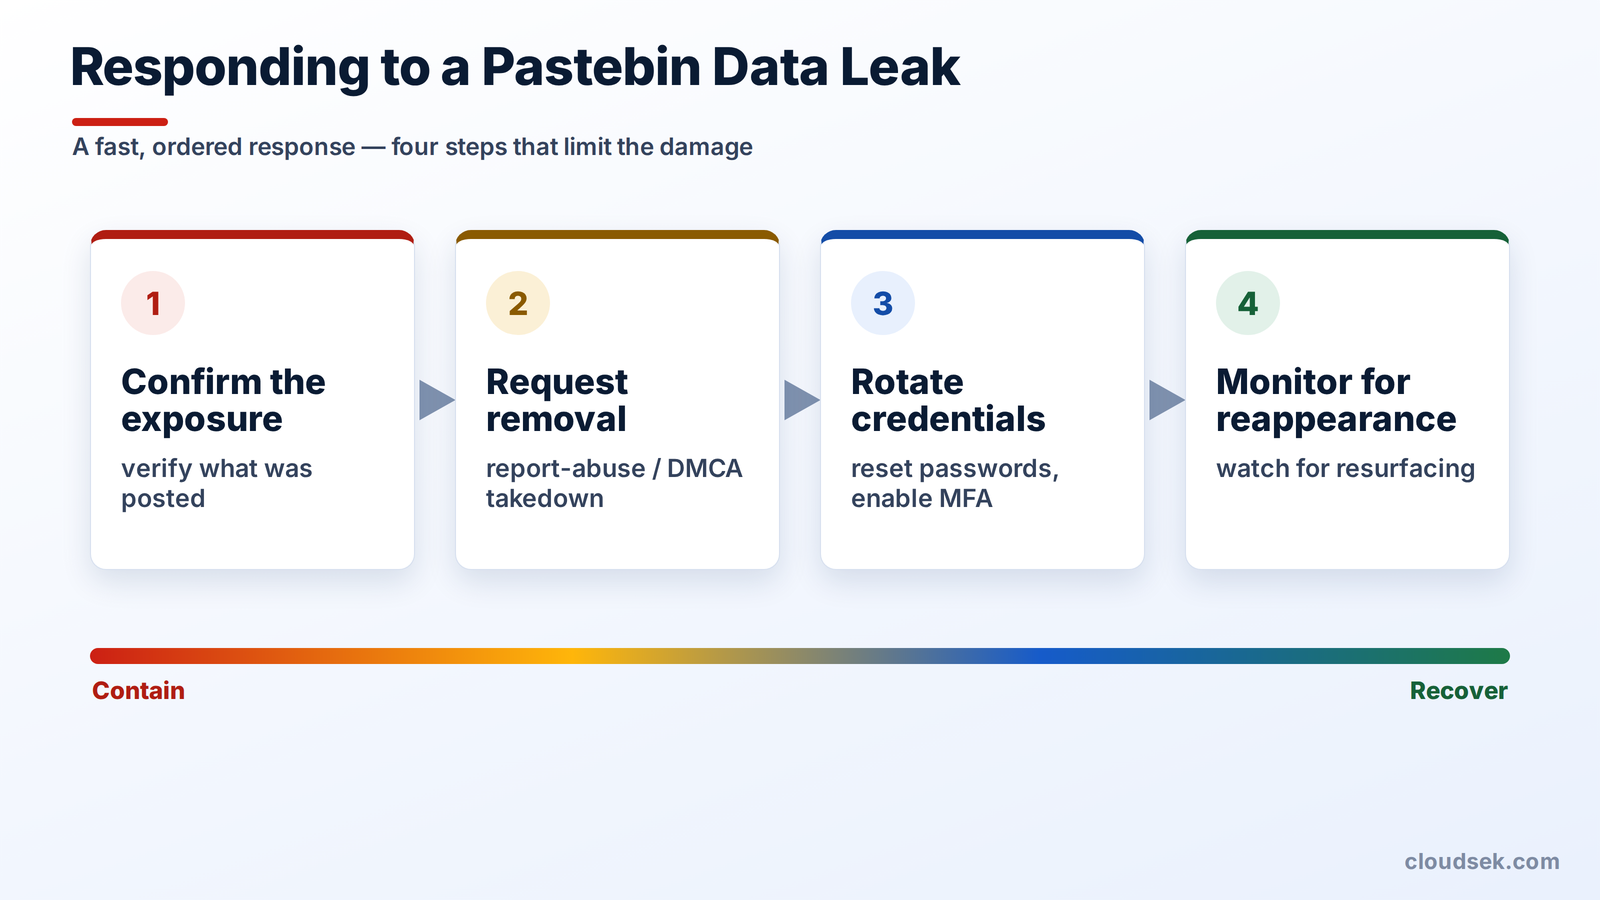
يتطلب التسريب على Pastebin استجابة سريعة ومنظمة. هناك أربع خطوات للحد من الأضرار.
يُعد Pastebin واحداً من العديد من مواقع النشر، ولكل بديل موازنات مختلفة فيما يخص الخصوصية، وفترة الاحتفاظ بالبيانات، والميزات المتاحة.
منصة XVigil من CloudSEK تراقب Pastebin ومواقع النشر الأخرى بحثاً عن أي بيانات مرتبطة بمؤسسة ما، مثل بيانات اعتماد الموظفين المسربة، والشيفرات المصدرية، والوثائق الداخلية. وتقوم المنصة بمطابقة النتائج مع نطاقات الشركة والكلمات المفتاحية المحددة، ثم تنبه الفريق الأمني.
تستفيد المنصة من بيانات تاريخية تمتد لسبع سنوات حول تسريبات مواقع النشر، مما يمكنها من رصد كل من التسريبات الحديثة وبيانات الاعتماد التي ظهرت سابقاً. يتيح الكشف المبكر للفرق تغيير بيانات الاعتماد المكشوفة قبل أن يتمكن المهاجمون من استخدامها للوصول إلى الأنظمة.
نعم، استخدام Pastebin مجاني، مع توفر اشتراك Pro مدفوع اختياري. تدعم النسخة المجانية إنشاء ومشاركة النصوص، بينما توفر نسخة Pro إمكانية إنشاء نصوص أكبر، وخيارات خصوصية أكثر، وإزالة الإعلانات.
نعم، Pastebin خدمة قانونية؛ لكن نشر محتوى مسروق أو غير قانوني يعد انتهاكاً لشروط الخدمة والقانون. المنصة بحد ذاتها قانونية، لكن إساءة استخدامها تحمل نفس العواقب المترتبة على أي مكان آخر.
نعم، يمكن للمستخدمين المسجلين حذف نصوصهم الخاصة في أي وقت. لا يمكن حذف النصوص التي يتم إنشاؤها كزائر مباشرة، إلا إذا تم اختيار خيار "الحذف بعد القراءة" الذي يحذف النص بمجرد عرضه.
أزال Pastebin ميزة البحث المدمجة في عام 2020، لذا تعتمد عمليات البحث الآن على استعلامات Google مثل site:pastebin.com أو أدوات المراقبة المتخصصة. تظهر هذه الأدوات النصوص العامة التي تحتوي على كلمات مفتاحية محددة.
أنشأ بول ديكسون موقع Pastebin في عام 2002. بدأ الموقع كخدمة بسيطة لتخزين النصوص بهدف مشاركة الأكواد البرمجية دون التسبب في إزعاج داخل غرف الدردشة المباشرة.
نعم، يقوم Pastebin بإزالة المحتوى غير القانوني أو الحساس الذي يتم الإبلاغ عنه، ويوفر أداة للإبلاغ عن الإساءة، لكن عمليات المراجعة لا تواكب حجم النصوص الجديدة التي تُنشر. وغالباً ما يتم تداول البيانات الحساسة قبل أن يتم حذفها.
