🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


يعني أمان الذكاء الاصطناعي حماية أنظمة الذكاء الاصطناعي من الهجمات مع استخدام الذكاء الاصطناعي أيضًا لتعزيز الأمن السيبراني للمؤسسة. إنها تحافظ على البيانات والنماذج وعمليات اتخاذ القرار داخل هذه الأنظمة قوية وخصوصية أثناء الاستدلال ومقاومة للتلاعب.
تستهدف التهديدات مثل المدخلات العدائية وتسمم البيانات وانعكاس النموذج واستخراج النماذج كيفية تعلم نماذج التعلم الآلي للمعلومات واستجابتها لها. تستغل هذه الهجمات الثغرات في بيانات التدريب أو السلوك الاستدلالي الذي لم يتم تصميم أدوات الأمان التقليدية لاكتشافه.
نظرًا لأن الذكاء الاصطناعي أصبح جزءًا من العمليات الحيوية، فإن تأمين هذه الأنظمة أمر ضروري لاتخاذ قرارات موثوقة وآمنة. في الوقت نفسه، يمنح الذكاء الاصطناعي فرق الأمن السيبراني رؤية مبكرة للأنشطة المشبوهة، مما يساعدهم على اكتشاف التهديدات بشكل أسرع والتصرف بثقة أكبر.
يعمل أمن الذكاء الاصطناعي من خلال حماية البيانات والنماذج وخطوط الأنابيب التشغيلية التي تعمل على تشغيل أنظمة الذكاء الاصطناعي طوال دورة حياتها.
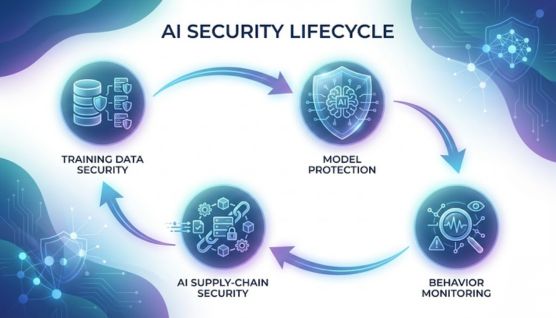
يجب التحقق من بيانات التدريب للتأكد من دقتها ومصدرها وعلامات العبث بها قبل أن تحدد كيفية تعلم النموذج. هذا يقلل من فرص هجمات التسمم ويساعد في الحفاظ على سلامة المعرفة الأساسية للنظام.
يتم تأمين النماذج من خلال عناصر التحكم في الوصول والتشفير وحدود المعدل والضمانات الأخرى التي تمنع محاولات الاستخراج أو الانعكاس. تساعد هذه الحماية في الحفاظ على سرية منطق النموذج وتقليل مخاطر تأثير المهاجمين على مخرجاته.
تكتشف المراقبة المستمرة الانحراف أو المدخلات الغريبة أو القرارات غير المتوقعة التي قد تشير إلى حل وسط. تتيح هذه الرؤية لفرق الأمان الاستجابة بسرعة عندما يبدأ النموذج في التصرف خارج أنماطه العادية.
يركز أمان سلسلة التوريد بالذكاء الاصطناعي على التحقق من مجموعات البيانات ومكونات النموذج وأدوات الطرف الثالث المستخدمة لبناء نظام الذكاء الاصطناعي وتشغيله. فهي تساعد الفرق على اكتشاف البيانات السامة أو التبعيات غير الآمنة أو المكتبات المخترقة قبل أن تؤثر على كيفية أداء النموذج في الإنتاج.
يعزز الذكاء الاصطناعي الأمن السيبراني من خلال اكتشاف التهديدات وتحليل السلوكيات وتحديد الأنماط الضارة التي قد تتجاهلها الأدوات التقليدية.
يعزز الذكاء الاصطناعي منصات مثل SIEM و EDR من خلال ربط كميات كبيرة من الأحداث الأمنية للكشف عن التهديدات المخفية أو الناشئة. تحدد هذه النماذج علامات الإنذار المبكر مثل نشاط التحقيق المنسق أو سلوك النظام غير المعتاد الذي قد يشير إلى هجوم قيد التقدم.
تدرس أنظمة التعلم الآلي كيفية عمل المستخدمين والأجهزة عادةً لتسليط الضوء على الإجراءات التي تقع خارج خطوط الأساس السلوكية العادية. يساعد هذا في الكشف عن المخاطر الدقيقة مثل محاولات تسجيل الدخول غير العادية أو أنماط الوصول غير الطبيعية إلى البيانات أو الانحرافات التي قد تشير إلى بيانات اعتماد مخترقة.
يحلل الذكاء الاصطناعي إشارات الاتصال وأنماط المحتوى وتفاعلات المستخدم للكشف عن محاولات التصيد الاحتيالي وحملات انتحال الشخصية وغيرها من أشكال الاحتيال الرقمي. تكتشف هذه النماذج أيضًا مؤشرات سرقة البيانات ومخططات الهندسة الاجتماعية من خلال تعلم كيفية قيام الجهات الفاعلة الخبيثة بتكييف تكتيكاتها بمرور الوقت.
يساعد الذكاء الاصطناعي في منع الهجمات الإلكترونية من خلال اكتشاف العلامات المبكرة للنشاط الضار وتسريع الاكتشاف وأتمتة الإجراءات الدفاعية عبر البيئات الرقمية.
يستخدم المجرمون الذكاء الاصطناعي لتوسيع نطاق الهجمات وتحسين الخداع وأتمتة التقنيات التي قد تستغرق وقتًا وخبرة كبيرة لتنفيذها.
يستخدم المهاجمون مقاطع فيديو تم إنشاؤها بواسطة الذكاء الاصطناعي واستنساخ الصوت لانتحال شخصية المديرين التنفيذيين أو الموظفين أو العملاء أثناء محاولات الاحتيال عالية القيمة. هذه التزييف العميق تجعل مخططات الهندسة الاجتماعية أكثر إقناعًا ويصعب على الأهداف تحديدها.
تعتمد الجهات الفاعلة في مجال التهديدات على نماذج الذكاء الاصطناعي لإنتاج متغيرات جديدة من البرامج الضارة تتجنب الاكتشاف القائم على التوقيع وتتكيف مع الضوابط الدفاعية. تساعد هذه الأدوات المهاجمين على تحسين الحمولات وأتمتة إنشاء التعليمات البرمجية وتحديد نقاط الضعف في الأنظمة المستهدفة.
تقوم أدوات الذكاء الاصطناعي بصياغة رسائل تصيد شخصية للغاية وتنظيم الدردشة الآلية أو البريد الإلكتروني أو التفاعلات الصوتية التي تحاكي التواصل البشري. تعمل هذه النماذج على إنشاء محتوى واقعي وتعديل النغمة ديناميكيًا وتوجيه الضحايا نحو الكشف عن بيانات الاعتماد أو المعلومات الحساسة.
تواجه أنظمة الذكاء الاصطناعي تهديدات متخصصة تستهدف بياناتها ونماذجها ومنطق القرار بطرق لم يتم تصميم تدابير الأمان التقليدية لاكتشافها.
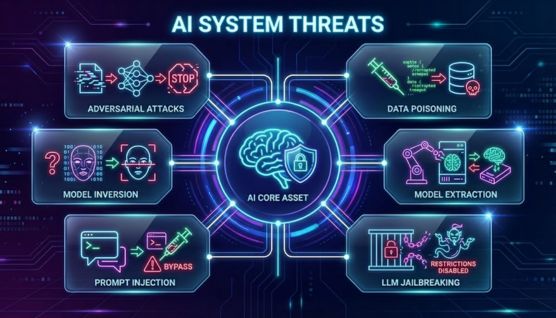
يقوم المهاجمون بتعديل المدخلات بطرق خفية لخداع نماذج الذكاء الاصطناعي لاتخاذ تصنيفات غير صحيحة أو قرارات غير آمنة. تستغل هذه التلاعبات حساسية النموذج للاضطرابات الصغيرة التي تبدو طبيعية للمراقبين البشريين.
تتضمن هجمات التسمم إدخال عينات ضارة أو مضللة في مجموعات بيانات التدريب لتشويه كيفية تعلم النموذج. يمكن أن تظل هذه التغييرات مخفية حتى يتم نشر النموذج، مما يؤدي إلى مخرجات متحيزة أو ضارة.
يمكّن انعكاس النموذج المهاجمين من إعادة بناء المعلومات الحساسة المستخدمة أثناء التدريب من خلال التحقق من مخرجات النموذج. يؤدي هذا إلى كشف البيانات الخاصة وتقويض السرية حتى عندما يبدو النموذج آمنًا.
تعمل هجمات الاستخراج على تكرار منطق النموذج أو حدود القرار من خلال الاستعلام عنه بشكل متكرر وتحليل النتائج. هذا يسمح للخصوم بسرقة الملكية الفكرية أو نشر النموذج المستنسخ لأغراض ضارة.
يعالج الحقن الفوري نماذج اللغات الكبيرة من خلال تغذية التعليمات المصممة التي تتجاوز أو تعيد توجيه السلوك المقصود. هذا يؤدي إلى مخرجات غير مقصودة ويخلق فرصًا لسوء الاستخدام أو التعرض للبيانات.
تستغل تقنيات كسر الحماية نقاط الضعف في إجراءات الحماية النموذجية لتجاوز فلاتر الأمان وتمكين الإجراءات أو الاستجابات المقيدة. تقوض هذه الهجمات سلامة حواجز الحماية التي تحمي من المخرجات الضارة أو الحساسة.
يعد أمان الذكاء الاصطناعي مهمًا لأن المؤسسات تعتمد الآن على أنظمة التعلم الآلي لاتخاذ القرارات وأتمتة المهام التي يجب أن تظل دقيقة وجديرة بالثقة.
أصبح الذكاء الاصطناعي جزءًا لا يتجزأ من العمليات الأساسية، لذا فإن تأمين هذه الأنظمة ضروري للحفاظ على الموثوقية وحماية البيانات وتقليل تأثير الاضطرابات المحتملة.
تقدم العديد من الأطر المعروفة إرشادات عملية لفهم مخاطر الذكاء الاصطناعي، وتطبيق الضوابط الصحيحة، والحفاظ على مساءلة الأنظمة أثناء تطورها.
إطار NIST لإدارة مخاطر الذكاء الاصطناعي يساعد الفرق على تقييم سلوك نظام الذكاء الاصطناعي والأماكن التي قد يتعرض فيها للمخاطر. يوفر طريقة منظمة لتحسين الجدارة بالثقة من خلال القياس والمراقبة والحوكمة بشكل أفضل.
أيزو/إيك 42001 يوضح كيف يجب على المنظمات إدارة عمليات الذكاء الاصطناعي من خلال العمليات الواضحة والتوثيق والإشراف. وهو يدعم النشر المتسق والمسؤول من خلال مواءمة الفرق حول المعايير والضوابط المشتركة.
قانون الاتحاد الأوروبي للذكاء الاصطناعي يضع القواعد بناءً على مستوى المخاطر التي يعرضها نظام الذكاء الاصطناعي ويحدد الضمانات التي يجب وضعها. ويؤكد على الشفافية وحماية البيانات والمراقبة المستمرة للتطبيقات المستخدمة في المناطق الحساسة أو عالية التأثير.
أفضل 10 شركات في OWASP للشركات ذات المسؤولية المحدودة يسلط الضوء على مشكلات الأمان الأكثر شيوعًا في تطبيقات نماذج اللغات الكبيرة، مثل المعالجة السريعة ومعالجة المخرجات غير الآمنة. إنه يمنح الممارسين قائمة مرجعية واضحة لاكتشاف نقاط الضعف وتعزيز أنظمة الذكاء الاصطناعي التوليدية.
إطار الذكاء الاصطناعي الآمن من Google يشجع الفرق على بناء نماذج الذكاء الاصطناعي ذات أساسيات الأمان القوية، من التحقق من صحة المدخلات إلى المراقبة المستمرة. إنه يتعامل مع الذكاء الاصطناعي كجزء من النظام البيئي الأمني الأوسع ويعزز ممارسات الحماية عبر البيانات والنماذج والبنية التحتية.
يأتي أمان الذكاء الاصطناعي القوي من الجمع بين الضوابط الفنية الصحيحة والإشراف الواضح والمراقبة المتسقة طوال دورة حياة النموذج.
إن اختيار حل أمان الذكاء الاصطناعي يعني تقييم مدى دعمه لعمليات العالم الحقيقي، والتكيف مع المخاطر المتطورة، والاندماج في بيئة الأمان الحالية.
تعتمد نماذج الذكاء الاصطناعي على أنماط البيانات، مما يجعلها عرضة للتلاعب الصغير المصمم للتأثير على مخرجاتها. يستغل المهاجمون هذه الحساسية عن طريق تغيير المدخلات أو إتلاف مجموعات البيانات المستخدمة لتدريب النموذج.
تشمل الهجمات الشائعة المدخلات العدائية وتسمم البيانات واستخراج النماذج والتلاعب الفوري. تتداخل كل تقنية مع كيفية تعلم النموذج للمعلومات أو تصنيفها أو توليدها.
نعم، يمكن للمهاجمين التأثير على سلوك النموذج من خلال تغذية المدخلات المصممة أو المضللة أثناء الاستدلال. تنجح هذه الهجمات حتى عندما تظل البنية التحتية الأساسية آمنة.
يحلل الذكاء الاصطناعي السلوكيات والأنماط والحالات الشاذة لتحديد النشاط الذي سيكون من الصعب على الأدوات التقليدية اكتشافه. هذا يحسن الاكتشاف المبكر ويساعد الفرق على فهم المخاطر المحتملة بشكل أسرع.
قد تكشف نماذج الذكاء الاصطناعي عن بيانات التدريب إذا تم فحصها أو نشرها دون ضوابط الخصوصية المناسبة. تساعد قيود الوصول القوية والمراقبة على منع مثل هذه التسريبات.
تستفيد جميع أنظمة الذكاء الاصطناعي من الحماية الأساسية لأنه حتى التطبيقات منخفضة المخاطر يمكن إساءة استخدامها أو التلاعب بها. تتطلب الأنظمة عالية التأثير ضمانات أقوى بسبب شدة حالات الفشل المحتملة.
يجب أن يبدأوا بالتحقق من صحة بيانات التدريب ومراجعة سلوك النموذج وتقييد الوصول إلى المكونات الحساسة. تساعد المراقبة المستمرة على اكتشاف التغييرات غير المتوقعة أو علامات سوء الاستخدام مبكرًا.
تستخدم CloudSek الذكاء الاصطناعي لمراقبة مشهد التهديدات الخارجية وتحديد المخاطر التي تستهدف علامتك التجارية وبياناتك وأصولك الرقمية. تقوم منصتها بتحليل الإشارات عبر الإنترنت لاكتشاف عمليات الاحتيال ومحاولات انتحال الشخصية وتسريب البيانات ونقاط الضعف قبل أن تتصاعد إلى حوادث.
يوفر CloudSek للمؤسسات رؤية مبكرة للتهديدات من خلال الجمع بين التعلم الآلي والمراقبة المستمرة والتنبيهات الآلية. وهذا يساعد فرق الأمن على العمل بسرعة وتقليل التعرض وتعزيز الحماية ضد المخاطر الخارجية.
تنبيهات في الوقت الفعلي: يرسل إشعارات في الوقت المناسب عندما يكتشف الذكاء الاصطناعي في CloudSek المخاطر الناشئة أو الأنماط المشبوهة.
