🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


المعلومات الشخصية (PII) هي أي بيانات تحدد هوية شخص معين، سواء بمفردها أو عند دمجها مع معلومات أخرى متاحة. وتعد الأسماء، وأرقام الهوية الحكومية، والعناوين، والسجلات البيومترية أمثلة واضحة على ذلك. وتتجاوز هذه الفئة بكثير ما تفترضه معظم المؤسسات، وفي هذه الفجوة تكمن مخاطر التسريب.
توضح إحدى الحالات الأخيرة مدى سرعة تحول الأمور من مجرد احتمالات نظرية إلى واقع ملموس. فقد تتبعت أبحاث سلسلة التوريد الخاصة بـ CloudSEK مجلد .git تم تكوينه بشكل خاطئ لدى أحد مزودي خدمات السيارات في الهند، مما أدى إلى تسريب أكثر من مليون سجل من المعلومات الشخصية. تضمنت تلك البيانات أكثر من 2000 بطاقة ضريبية (PAN) ممسوحة ضوئيًا، إلى جانب أسماء العملاء وعناوينهم وأرقام هواتفهم.
المعلومات الشخصية هي البيانات التي تحدد هوية الفرد، سواء بمفردها أو عند دمجها مع بيانات أخرى يمتلكها المهاجم بالفعل. دليل المعهد الوطني للمعايير والتقنية (NIST) لحماية المعلومات الشخصية يحددها بدقة: هي المعلومات التي تميز هوية الفرد أو تتبعها، بالإضافة إلى أي معلومات أخرى مرتبطة بذلك الشخص أو يمكن ربطها به.
كلا الفعلين في هذا التعريف لهما أهمية بالغة. فكلمة "تمييز" تعني تحديد هوية الشخص بدقة، كما يفعل رقم جواز السفر. أما "تتبع" فتعني جمع تفاصيل كافية لمعرفة ما فعله الشخص أو أين كان، كما يفعل سجل الوصول.
أما مصطلحا "مرتبطة" و"يمكن ربطها" فيرسمان حدودًا دقيقة بنفس القدر. فالمعلومات المرتبطة هي التي توجد بجانب بيانات أخرى عن نفس الشخص في نظام متصل. أما المعلومات التي يمكن ربطها فهي التي تنتظر في مكان آخر، سواء في سجلات عامة أو قاعدة بيانات غير ذات صلة، وتفصلها خطوة واحدة فقط عن اكتمال الصورة.
تنقسم المعرفات إلى مجموعتين، والمجموعة الثانية هي التي تسبب معظم التقديرات الخاطئة.
من بين المعلومات الشخصية، هناك بيانات قد تسبب ضررًا جسيمًا في حال تسريبها، وأخرى لا تسبب ذلك، وهذا التقسيم هو الذي يحدد مدى صرامة حماية كل عنصر. فالمعلومات الشخصية الحساسة تحدد هوية الشخص مباشرة وتسهل عمليات الاحتيال أو التمييز؛ بينما تكون المعلومات غير الحساسة غالبًا عامة ولا تشكل خطرًا إلا عند دمجها مع بيانات أخرى.
السياق هو الذي يحدد تصنيف البيانات. فالاسم الكامل يعتبر غير حساس إذا كان بمفرده، لكن نفس الاسم في قائمة مرضى مستشفى معين يصبح حساسًا. لذا، تعتمد البرامج القوية في تصنيفها على حجم الضرر الذي قد يسببه التسريب في سياق معين، وليس على تصنيف الحقل وحده.
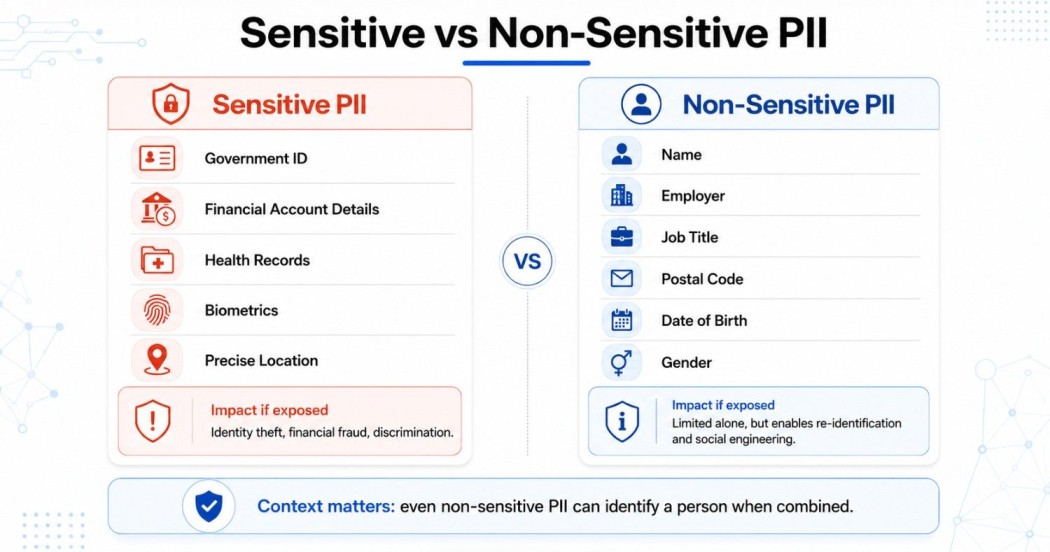
تندرج معلومات تحديد الهوية الشخصية (PII) تحت ست فئات رئيسية، ويُعد التعرف على كل فئة منها الخطوة الأولى نحو حمايتها.
قد يبدو حذف الأسماء من مجموعة البيانات بمثابة إخفاء للهوية، لكنه نادراً ما يكون كذلك.
تحليل لاتانيا سويني لبيانات التعداد السكاني في الولايات المتحدة وجد أن 87% من السكان يمكن تحديد هويتهم بشكل فريد من خلال ثلاثة حقول فقط: الرمز البريدي المكون من خمسة أرقام، والجنس، وتاريخ الميلاد. وعلى مستوى المدينة، ظلت النسبة عند 53%، وحتى على مستوى المقاطعة، ظل 18% من الأشخاص قابلين للتحديد بشكل فريد.
الجمع بين البيانات، وليس التعقيد التقني، هو ما يؤدي إلى هذه النتيجة. فكل سمة بمفردها تصف ملايين الأشخاص، لكن تقاطعها معاً غالباً ما يصف شخصاً واحداً بعينه، وتأتي قوائم الناخبين أو قوائم التسويق لتضيف الاسم الذي يكمل الصورة.
تحمل الحقول المتطابقة مستويات مخاطر متفاوتة للغاية بناءً على من تصفهم. يقوم المعهد الوطني للمعايير والتقنية (NIST) بتصنيف كل مجموعة من معلومات تحديد الهوية الشخصية ضمن مستوى تأثير منخفض أو متوسط أو مرتفع على السرية، مع مراعاة مدى دقة البيانات في تحديد هوية الشخص، وعدد الأشخاص الذين تغطيهم، ومدى حساسية كل حقل، والغرض من جمع هذه البيانات.
تخيل ثلاث قوائم مبنية على نفس المخطط تماماً: الاسم، والعنوان، ورقم الهاتف. إحداها تضم المشتركين في النشرة الإخبارية، والثانية تضم الأشخاص المطالبين بمستحقات التقاعد، والثالثة تضم ضباطاً يعملون في مهام سرية لدى جهات إنفاذ القانون.
نفس الأعمدة الثلاثة، لكن النتائج مختلفة تماماً في حال تسرب البيانات. السياق هو الذي يحدد مستوى الحماية الذي تحتاجه مجموعة البيانات، ولهذا السبب نادراً ما تنجح قوائم المراجعة المعتمدة على الحقول الفردية في رصد المخاطر الحقيقية.
ثلاثة مصطلحات يتم تداولها وكأنها مترادفة، بينما تحمل كل منها دلالات قانونية متميزة.
تستمد معلومات التعريف الشخصية (PII) معناها من التوجيهات الفيدرالية الأمريكية، وتركز على تحديد هوية فرد معين. أما البيانات الشخصية، وهو المصطلح المستخدم في اللائحة العامة لحماية البيانات (GDPR)، فهي ذات نطاق أوسع: أي معلومات تتعلق بشخص طبيعي محدد أو قابل للتحديد، بما في ذلك المعرفات عبر الإنترنت والسجلات المستعارة التي يمكن ربطها بشخص ما باستخدام مفتاح منفصل.
تضيق المعلومات الصحية المحمية (PHI) نطاق التعريف مجدداً. يطبق قانون (HIPAA) هذا المصطلح على البيانات الصحية التي تحتفظ بها الكيانات المشمولة مثل المستشفيات وشركات التأمين؛ لذا فإن نتيجة فحص دم متطابقة تُصنف كمعلومات صحية محمية (PHI) داخل نظام المستشفى، بينما تُعتبر بيانات شخصية عادية داخل تطبيق لياقة بدنية للمستهلكين. ويعتمد قانون حماية البيانات الرقمية الشخصية (DPDP) في الهند مصطلح "البيانات الشخصية"، مما يجعله متوافقاً مع مفردات اللائحة العامة لحماية البيانات (GDPR) بدلاً من الممارسات الأمريكية.
تتسبب أربعة مسارات في معظم حالات تسريب معلومات التعريف الشخصية واسعة النطاق، ولا يشبه سوى واحد منها فقط الاختراق التقليدي.
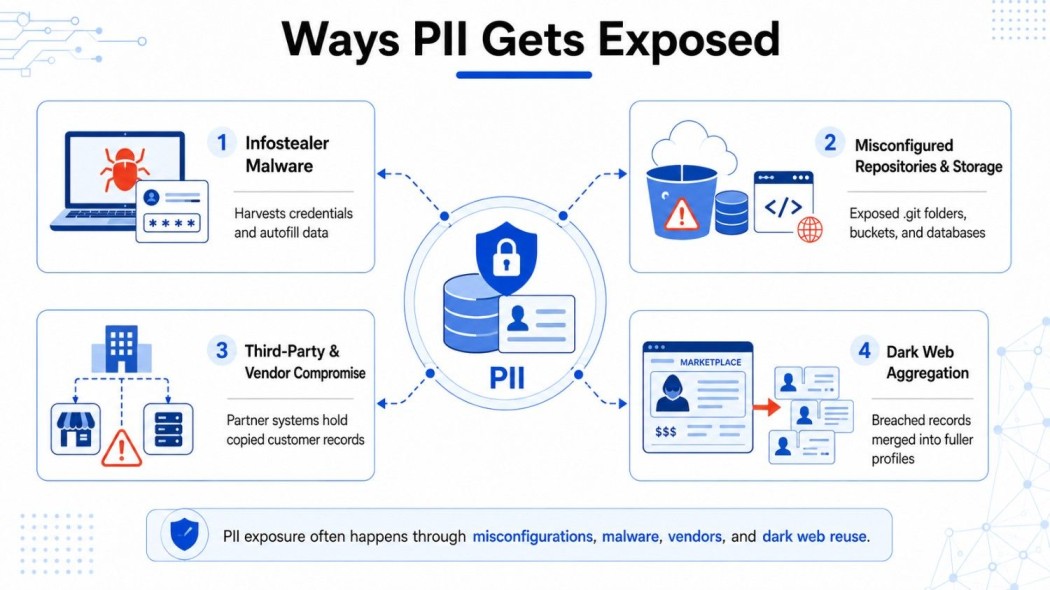
تقوم برمجيات سرقة المعلومات بجمع بيانات الاعتماد المحفوظة في المتصفح، وسجلات الملء التلقائي، ورموز المصادقة من الجهاز المصاب، ثم تحزمها في سجلات تُباع بالجملة. وبذلك، يؤدي اختراق حاسوب محمول واحد إلى تسريب البيانات الشخصية لكل من تعامل ذلك الموظف مع سجلاتهم.
تؤدي أدلة .git المكشوفة، وحاويات التخزين السحابية العامة، وقواعد البيانات غير المحمية بكلمة مرور إلى تسريب البيانات دون الحاجة إلى أي اقتحام. بدأت قضية مورد السيارات لدى CloudSEK بهذه الطريقة تماماً: حيث كشف فحص روتيني عن مجلد .git متاح للجمهور، واستخدمت أداة متاحة مجاناً لإعادة بناء الكود المصدري وسجلات العملاء المرتبطة به.
يعالج الموردون معلومات التعريف الشخصية الخاصة بالعملاء نيابة عن الشركات التي توظفهم، مما يجعل تعرض الشركة للخطر خارج نطاق سيطرتها المباشرة. فمعالجو الدفع، وشركاء الخدمات اللوجستية، ومنصات التسويق، ومراكز الدعم، يحتفظون جميعاً بنسخ من السجلات التي لم تعد المنظمة الأصلية تتحكم فيها بشكل مباشر.
ما يحدث بعد التسريب أهم من التسريب نفسه. يقوم الوسطاء بدمج السجلات الناتجة عن حوادث منفصلة في ملفات تعريف موحدة؛ بحيث يتم ربط رقم هاتف من اختراق معين بعنوان من اختراق آخر ورقم هوية من اختراق ثالث. المراقبة المستمرة للويب المظلم تكشف عن هذه القوائم بينما لا تزال البيانات قيد التداول، وليس بعد استخدامها.
نادراً ما يقوم من يسرق قاعدة بيانات باستغلالها شخصياً. بل تُباع السجلات وتُدمج وتُعاد استخدامها عبر خمس طرق متكررة:
تكشف الأسعار عن مدى رخص تكلفة الحصول على هذه البيانات. فقد كشف تحقيق أجرته CloudSEK حول اختراق BWSSB عن وجود وصول جذري لقاعدة البيانات وسجلات أكثر من 290,000 متقدم، بما في ذلك أرقام "آدهار" و"بان"، معروضة للبيع في منتدى خاص بالاختراقات مقابل 500 دولار، مع قابلية التفاوض على سعر أقل.
تتبع الالتزامات الأشخاص المعنيين بالبيانات، وليس مقر الشركة. هناك أربعة أطر عمل هي الأكثر تأثيراً:
أصبح نظام الهند سارياً في نوفمبر 2025، عندما أخطرت وزارة الإلكترونيات وتكنولوجيا المعلومات بـ قواعد DPDP بموجب قانون حماية البيانات الشخصية الرقمية لعام 2023. يتم تطبيق الامتثال على مراحل: يصبح إطار عمل مدير الموافقة سارياً في 13 نوفمبر 2026، وتلي ذلك الالتزامات الجوهرية المتعلقة بالإخطار، وضمانات الأمن، والإبلاغ عن الانتهاكات، وحقوق أصحاب البيانات في 13 مايو 2027.
تضفي العقوبات ثقلاً على هذا الجدول الزمني، حيث تصل إلى 250 كرور روبية لكل انتهاك. بالنسبة للمؤسسات التي تعالج بيانات الأفراد في الهند، يُعد عام 2026 عاماً للبناء وليس فترة سماح.
تتم الحماية كسلسلة من الخطوات، وتخطي الخطوة الأولى يقوض بهدوء كل خطوة تليها.
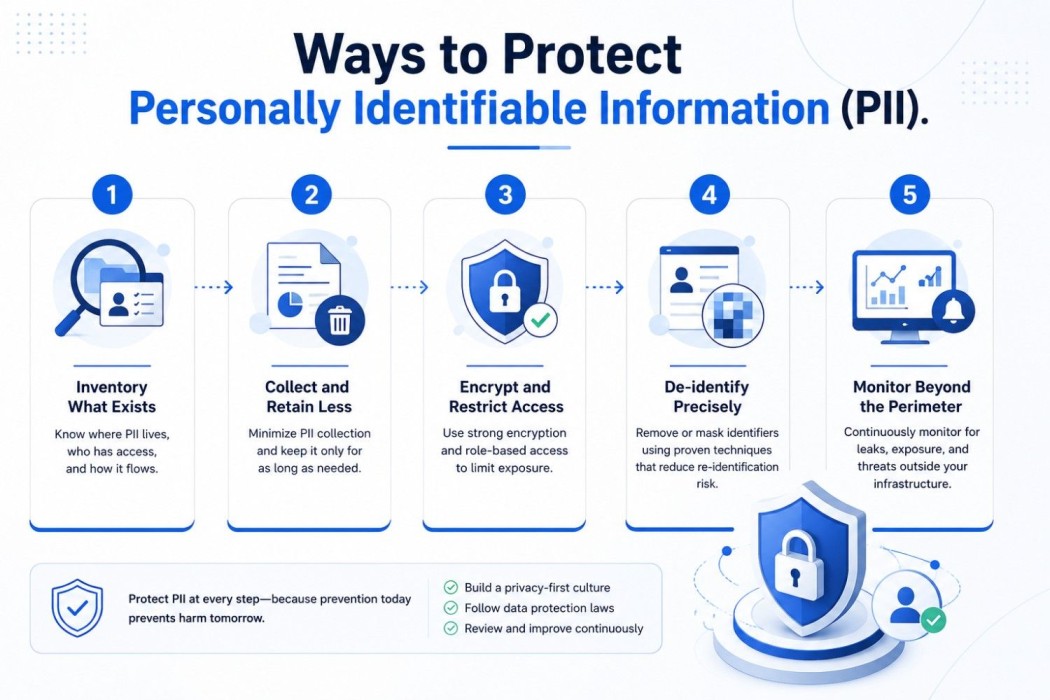
تكتشف معظم المؤسسات تسريب معلومات التعريف الشخصية (PII) بعد وقوعه بفترة طويلة، وغالباً ما يكون ذلك عن طريق عميل أو جهة تنظيمية أو صحفي. وبحلول ذلك الوقت، تكون السجلات قد استقرت بالفعل في المنتديات أو مواقع التسريب، بعيداً عن متناول جدران الحماية وسياسات الوصول.
منصة XVigil من CloudSEK تراقب أسواق الويب المظلم، ومنتديات الاختراق، ومواقع النشر، وقنوات المراسلة بحثاً عن سجلات المؤسسة وبيانات اعتمادها ووثائقها المكشوفة، مما يمنح فرق الأمن فرصة للاستجابة بينما لا يزال نطاق تأثير التسريب محدوداً. كما تتعامل SVigil مع الجانب المتعلق بالموردين من المشكلة نفسها، حيث تقوم بمسح البنية التحتية للجهات الخارجية بحثاً عن التكوينات الخاطئة التي تؤدي إلى تسريب بيانات العملاء إلى الإنترنت العام.
نعم، يعامل القانون العام لحماية البيانات (GDPR) عنوان IP كبيانات شخصية لأنه يحدد جهازاً يمكن تتبعه وصولاً إلى شخص معين. أما في الأطر القانونية الأمريكية، فيُصنف كمعلومات تعريف شخصية فقط بمجرد ربطه بتفاصيل تعريفية أخرى.
نعم، الموافقة هي أساس قانوني واحد من بين عدة أسس. يسمح القانون العام لحماية البيانات (GDPR) بالمعالجة بموجب عقد أو التزام قانوني أو مصلحة مشروعة، بينما يعتمد قانون حماية البيانات الشخصية الرقمية (DPDP) في الهند بشكل أضيق على الموافقة والاستخدامات المشروعة المحددة.
لا، ينطبق القانون العام لحماية البيانات (GDPR) وقانون حماية البيانات الشخصية الرقمية (DPDP) في الهند على الأفراد الأحياء فقط. ويُعد قانون نقل التأمين الصحي والمساءلة (HIPAA) الاستثناء الملحوظ، حيث يحمي السجلات الصحية لمدة 50 عاماً بعد الوفاة.
نعم، تُحتسب ملفات تعريف الارتباط ومعرفات الأجهزة كبيانات شخصية بموجب القانون العام لحماية البيانات (GDPR) عندما تحدد هوية المستخدم، حتى في حال عدم وجود اسم مرتبط بها. أما التعامل معها عبر قوانين الولايات الأمريكية فيختلف من ولاية لأخرى.
احتواء التسريب عن طريق إلغاء الوصول وعزل النظام المتأثر. وتلي ذلك خطوة تحديد نطاق السجلات المتضررة، وذلك قبل بدء سريان المواعيد النهائية لإخطار الجهات التنظيمية والأفراد.
تحدد معلومات التعريف الشخصية (PII) هوية الأفراد، بينما تغطي المعلومات التجارية السرية أصول الشركة مثل الأسرار التجارية، والتسعير، والعقود. يؤدي تسريب معلومات التعريف الشخصية إلى تفعيل قوانين الخصوصية، بينما يؤدي تسريب البيانات التجارية إلى عواقب تجارية.
