🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


الابتزاز السيبراني هو هجوم بدوافع مالية يطالب فيه المجرمون بدفع مبالغ مالية، غالباً بالعملات المشفرة، تحت التهديد بإلحاق الضرر. وعادة ما يتمثل هذا الضرر في تسريب بيانات مسروقة، أو قفل الأنظمة ببرامج الفدية، أو تعطيل الخدمات. وقد أصبح هذا النموذج هو المصدر الرئيسي لأرباح الجرائم السيبرانية المنظمة.
من الصعب المبالغة في تقدير حجم هذه الظاهرة؛ فقد ظهرت برامج الفدية والابتزاز في 44% من جميع اختراقات البيانات في عام 2024، ارتفاعاً من 32% في العام السابق، وذلك وفقاً لتقرير فيرايزون للتحقيق في اختراقات البيانات.
الابتزاز السيبراني هو شكل من أشكال الإكراه الرقمي. حيث يسيطر المهاجم على شيء لا يمكن للمؤسسة تحمل خسارته، ثم يطالب بأموال مقابل استعادته أو التكتم عليه. وتكمن قوة المهاجم في "ورقة الضغط" التي تجعل كل حالة تنجح، سواء كانت بيانات مسروقة، أو أنظمة مقفلة، أو القدرة على تعطيل العمليات عند الطلب.
ما يميز الابتزاز السيبراني عن السرقة أو التخريب العادي هو وجود "صفقة". فالمهاجم يحتجز الضحية ويفرض شروطاً، عادة ما تكون دفع مبلغ مالي خلال مهلة زمنية محددة. وتتنوع الضحايا من مستشفيات وخطوط أنابيب وبنوك وصولاً إلى الأفراد، ويكون الدافع دائماً هو المال وليس التجسس.
تتطور هجمات الابتزاز السيبراني عبر مراحل. يبدأ المهاجمون بتأمين موطئ قدم لهم، غالباً عن طريق شراء بيانات اعتماد مسروقة من وسطاء الوصول الأولي أو استغلال ثغرات في أنظمة غير محدثة. بعد ذلك، يبنون ورقة ضغط من خلال سرقة بيانات حساسة، أو تشفير الملفات، أو التمركز لتعطيل خدمة ما.
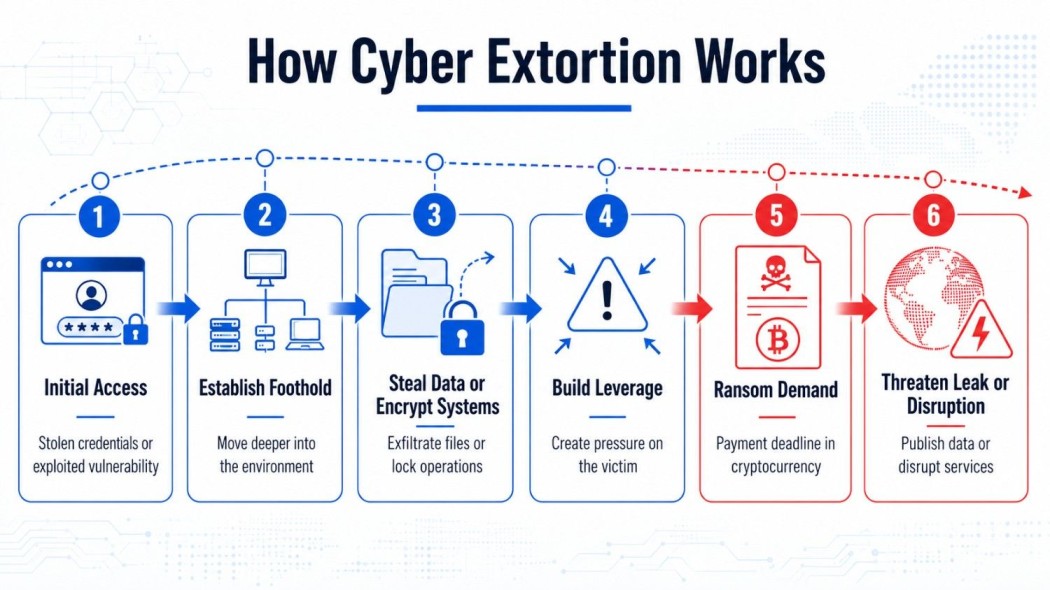
بمجرد امتلاك ورقة الضغط، يرسل المهاجم طلب الفدية مع مهلة زمنية، وعادة ما يتم الدفع بالعملات المشفرة لضمان السرية. يعتمد الكثير من هذا النشاط على نموذج برامج الفدية كخدمة ، حيث تقوم مجموعة أساسية بتأجير برمجياتها الخبيثة وبنيتها التحتية للتسريب إلى تابعين مقابل الحصول على حصة من الأرباح.
يتخذ الابتزاز السيبراني عدة أشكال، يتم تحديدها بناءً على نوع ورقة الضغط التي يمتلكها المهاجم.
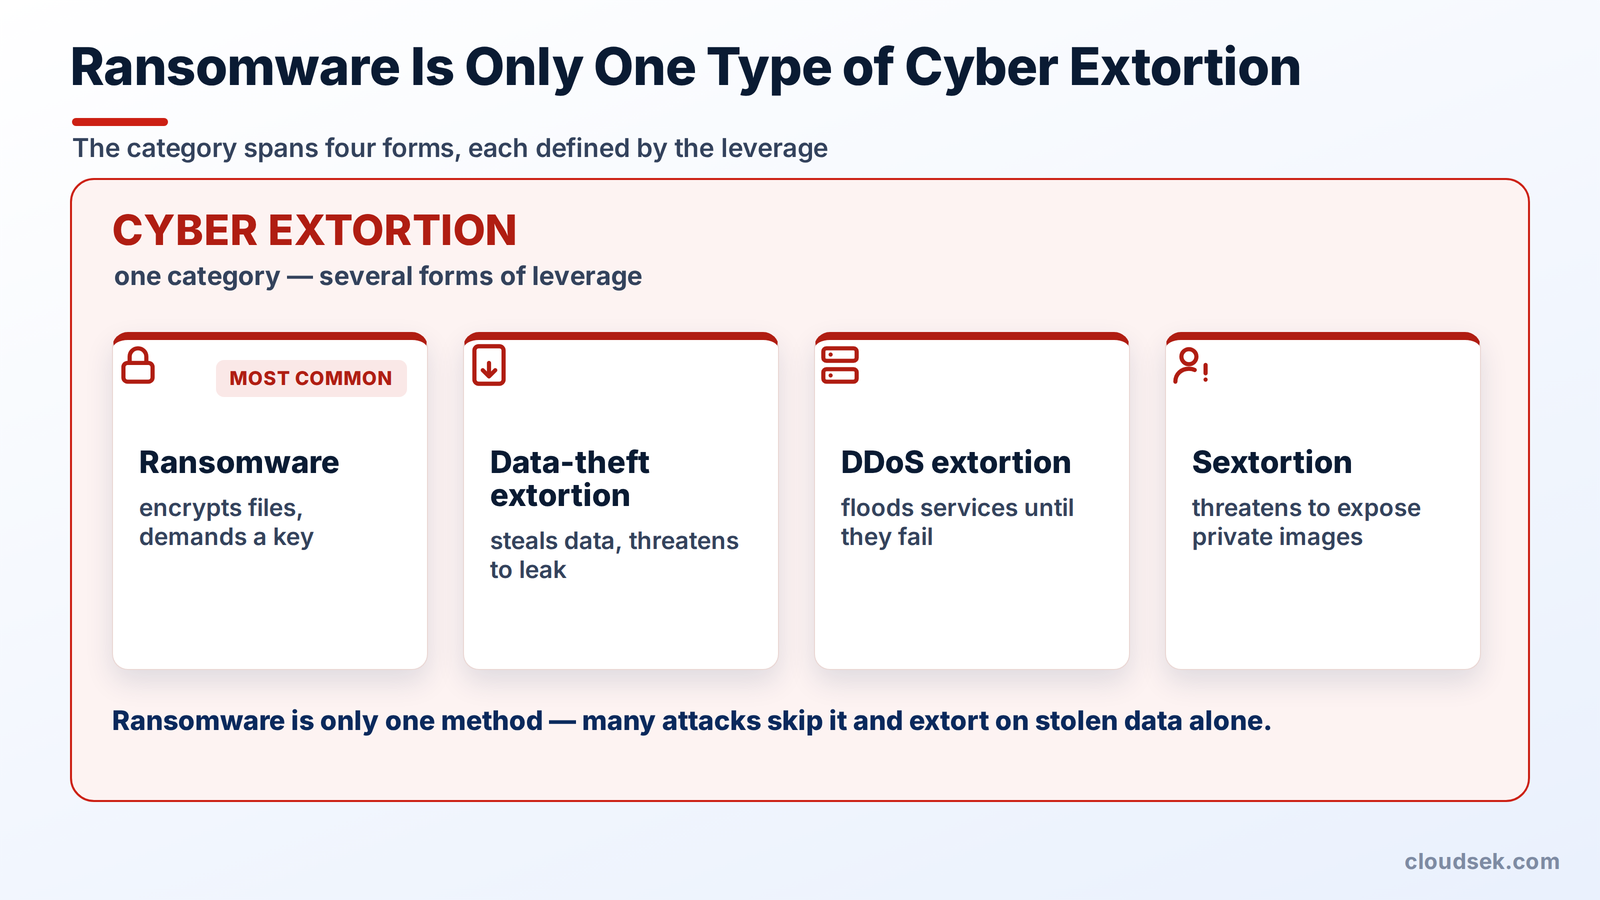
تقوم برامج الفدية بتشفير ملفات المؤسسة وتطالب بدفع مبلغ مالي مقابل مفتاح فك التشفير. وتظل هذه الطريقة هي الأكثر شيوعاً في الابتزاز السيبراني، وهي الأسرع في تعطيل العمليات.
ابتزاز سرقة البيانات، والذي يُعرف أحياناً بابتزاز التسريب، يتجاوز مرحلة التشفير تماماً. حيث يسرق المهاجمون ملفات حساسة ويهددون بنشرها أو بيعها ما لم يتم الدفع، وهو نموذج انتشر مؤخراً مع زيادة التدقيق على الهجمات القائمة على التشفير.
يهدد هذا النوع من الابتزاز بإغراق الهدف بحركة مرور بيانات هائلة حتى تنهار خدماته. وغالباً ما يشن المهاجمون هجوماً تجريبياً قصيراً، ثم يطالبون بالدفع مقابل عدم شن هجوم أكبر.
يستهدف الابتزاز الجنسي الأفراد بدلاً من الأنظمة. حيث يدعي المهاجم امتلاك صور أو مقاطع فيديو محرجة، سواء كانت حقيقية أو مفبركة، ويطالب بدفع أموال مقابل الحفاظ على سريتها.
تصاعدت أساليب الابتزاز بمرور الوقت، مما زاد من الضغوط على كل ضحية.
أصبح نموذج الابتزاز المزدوج، الذي ابتكرته مجموعة Maze في عام 2019، هو المعيار السائد الآن، لأن البيانات المسروقة تمنح المهاجمين ورقة ضغط حتى ضد الضحايا الذين يستعيدون أنظمتهم بنجاح من النسخ الاحتياطية.
غالبًا ما يتم استخدام مصطلحي الابتزاز الإلكتروني وبرامج الفدية بالتبادل، لكن أحدهما يندرج تحت الآخر. فبرامج الفدية هي مجرد وسيلة واحدة من وسائل الابتزاز الإلكتروني، وتعتمد على تشفير الملفات. أما الابتزاز الإلكتروني فهو الفئة الأوسع، ويشمل ابتزاز سرقة البيانات، وهجمات حجب الخدمة (DDoS)، والابتزاز الجنسي.
هذا التمييز مهم من الناحية العملية. فالعديد من الحملات الحديثة تتجاوز استخدام برامج الفدية تمامًا، حيث تكتفي بسرقة البيانات والتهديد بتسريبها دون تشفير أي ملف. إن التعامل مع كل هجوم ابتزاز على أنه مشكلة برامج فدية فقط يترك أنواع الابتزاز القائمة على سرقة البيانات دون معالجة.
توضح ثلاث حالات مدى اتساع نطاق الابتزاز الإلكتروني وكيف تختلف أساليبه.
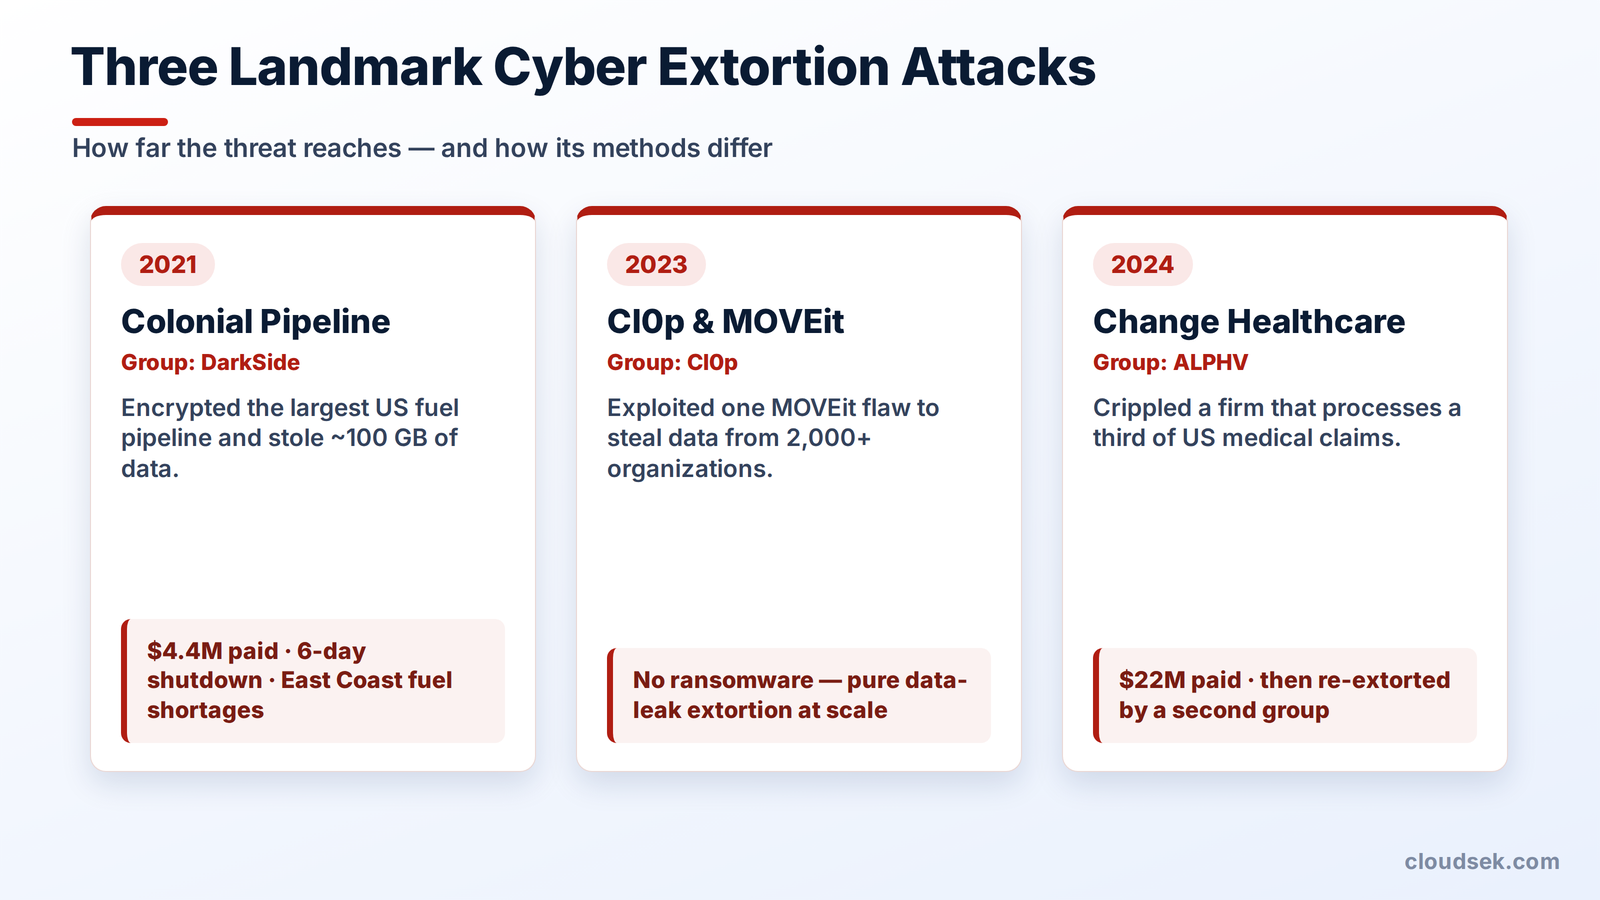
خط أنابيب كولونيال (2021). قامت مجموعة DarkSide بتشفير أنظمة أكبر خط أنابيب للوقود في الولايات المتحدة وسرقت حوالي 100 جيجابايت من البيانات. دفعت شركة كولونيال 4.4 مليون دولار وظلت متوقفة عن العمل لمدة ستة أيام، مما تسبب في نقص الوقود عبر الساحل الشرقي.
مجموعة Cl0p وثغرة MOVEit (2023). استغلت مجموعة Cl0p ثغرة واحدة في أداة نقل الملفات MOVEit لسرقة بيانات من أكثر من 2000 مؤسسة. لم تستخدم المجموعة برامج الفدية مطلقًا، واعتمدت كليًا على التهديد بتسريب الملفات، وهو أوضح مثال على الابتزاز واسع النطاق دون الحاجة إلى التشفير.
شركة Change Healthcare (2024). قامت مجموعة ALPHV بشل حركة شركة تعالج ثلث المطالبات الطبية في الولايات المتحدة. وبحسب التقارير، دفعت شركة UnitedHealth مبلغ 22 مليون دولار، ومع ذلك قامت مجموعة ثانية بابتزاز الشركة مجددًا باستخدام نفس البيانات المسروقة بعد فترة وجيزة، مما يثبت أن الدفع لا يضمن شيئًا.
يتغير مشهد الابتزاز باستمرار مع تدخل جهات إنفاذ القانون. ففي عام 2024، استولت عملية "كرونوس" (Operation Cronos) على البنية التحتية لمجموعة LockBit، واختفت مجموعة ALPHV في عملية احتيال بعد الحصول على فدية Change Healthcare. وبدلاً من إنهاء التهديد، أدت هذه الإجراءات إلى تفتيت المجموعات، مما أدى إلى انتشار التابعين في مجموعات جديدة أو معاد تسميتها، ورفع عدد عمليات الابتزاز النشطة إلى مستوى قياسي بلغ 85 عملية بحلول أواخر عام 2025.
تتغير التكتيكات جنبًا إلى جنب مع الجهات الفاعلة. ومع قيام المزيد من الضحايا بالاستعادة من النسخ الاحتياطية ورفض الدفع مقابل فك التشفير، تتجه المجموعات بشكل متزايد إلى تخطي التشفير والابتزاز بناءً على البيانات المسروقة فقط. وتشير حملات Cl0p لعام 2025، التي اعتمدت كليًا على سرقة البيانات، إلى المسار الذي يتخذه هذا النموذج.
لا يوجد إجراء واحد يوقف الابتزاز الإلكتروني، لكن الدفاعات متعددة الطبقات تقلل المخاطر بشكل كبير.
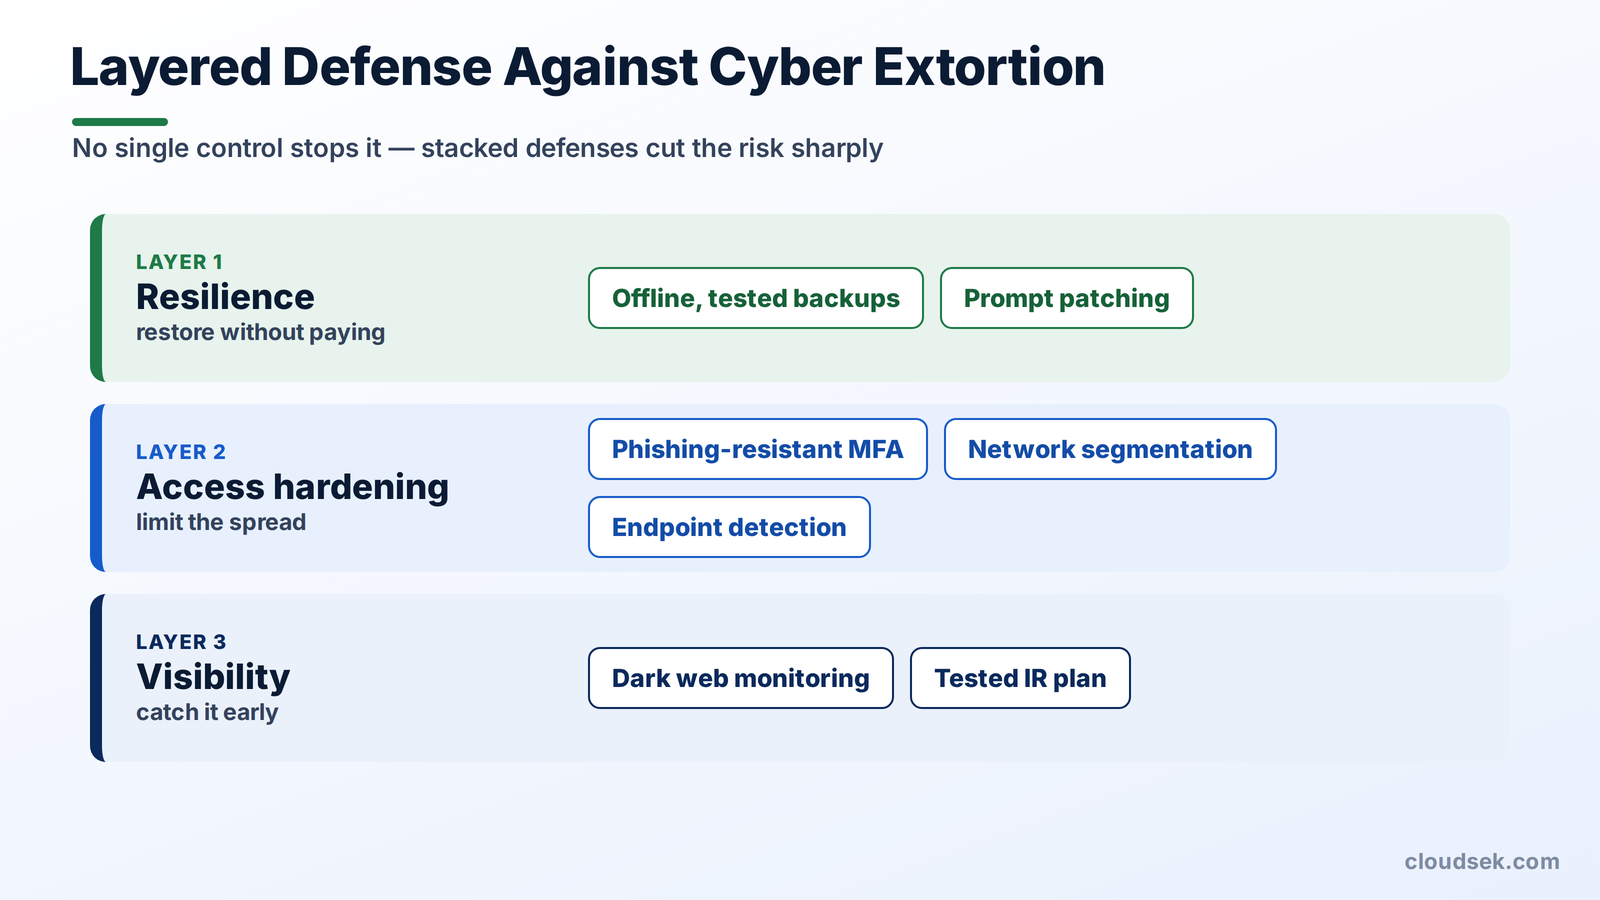
هناك تدبيران يحدان من معظم الهجمات: النسخ الاحتياطية غير المتصلة بالإنترنت والتي يتم اختبارها بانتظام تسمح للمؤسسة باستعادة الأنظمة المشفرة دون دفع فدية، كما أن التحديثات الأمنية الفورية تغلق الثغرات التي يستغلها المهاجمون للدخول.
يحد تعزيز الوصول من حجم الأضرار. فالمصادقة متعددة العوامل المقاومة للتصيد تمنع استخدام بيانات الاعتماد المسروقة، ويحول تقسيم الشبكة دون انتشار الاختراق، كما تعمل أدوات الكشف عن نقاط النهاية على رصد عمليات التشفير الجماعي أو نقل الملفات في مراحلها الأولى.
تعمل الرؤية الشاملة على سد الثغرات. فالمراقبة المستمرة للويب المظلم تكشف عن بيانات الاعتماد المسروقة والمعلومات المسربة قبل أن يتمكن المهاجمون من استغلالها، كما تحول خطة الاستجابة للحوادث المُختبرة الأزمات إلى إجراءات روتينية منظمة.
تتطلب حوادث الابتزاز السيبراني استجابة هادئة ومدروسة، بعيداً عن التسرع في دفع الفدية.
الساعات الأولى هي الأهم. قم بعزل الأنظمة المتضررة لوقف الانتشار، واحتفظ بالسجلات ورسائل الفدية كأدلة، واستعن بمتخصصي الاستجابة للحوادث والمستشارين القانونيين قبل التواصل مع المهاجم.
تأتي مرحلة الإبلاغ تالياً. يحث مكتب التحقيقات الفيدرالي (FBI) ووكالة الأمن السيبراني وأمن البنية التحتية (CISA) الضحايا على إبلاغ جهات إنفاذ القانون عن كل حادث عبر منصة IC3، بغض النظر عن قرار الدفع. وتوصي كلتا الوكالتين بعدم الدفع، لأن الدفع لا يضمن استعادة البيانات ويمول هجمات مستقبلية، علماً بأن 64% من الضحايا رفضوا الدفع في عام 2024. توفر إرشادات StopRansomware الخاصة بـ CISA قائمة مرجعية كاملة للاستجابة.
يعتمد الابتزاز السيبراني حالياً على سرقة البيانات وتسريب بيانات الاعتماد، وهنا يأتي دور الكشف المبكر في تغيير مسار الأحداث. يكتشف معظم ضحايا الابتزاز المزدوج سرقة بياناتهم فقط عند ظهورها على مواقع التسريب، وذلك بعد فترة طويلة من استيلاء المهاجمين عليها.
تقوم منصة CloudSEK XVigil بمراقبة الويب المظلم ومواقع تسريب برامج الفدية بحثاً عن بيانات المؤسسة، وبيانات اعتمادها، وعلامتها التجارية، مما يتيح رصد أي انكشاف قبل أو أثناء محاولة الابتزاز. وتضيف معلومات التهديدات من CloudSEK سياقاً حول المجموعات المحددة التي تستهدف قطاعاً معيناً، مما يساعد الفرق على التعامل مع تهديد ملموس بدلاً من مجرد تحذير عام.
نعم، يُعد الابتزاز السيبراني جريمة خطيرة بموجب قوانين الاحتيال والابتزاز الحاسوبي في جميع أنحاء العالم. فالمطالبة بالدفع تحت التهديد تستوجب عقوبات صارمة، كما أن الدفع لبعض المجموعات الخاضعة للعقوبات قد يُعد بحد ذاته مخالفة قانونية.
بلغ متوسط تكلفة اختراق الابتزاز أو برامج الفدية 5.08 مليون دولار في عام 2025، وفقاً لشركة IBM. ورغم أن متوسط طلب الفدية كان أقل بكثير، حيث بلغ حوالي 115,000 دولار، إلا أن تكاليف التعافي وفترات التوقف عن العمل هي التي ترفع التكلفة الإجمالية الحقيقية.
موقع تسريب البيانات هو صفحة على الويب المظلم تنشر فيها عصابات الابتزاز البيانات المسروقة أو تهدد بنشرها للضغط على الضحايا لدفع الأموال. تدير معظم عصابات الابتزاز المزدوج موقعاً واحداً على الأقل للتشهير بمن يرفضون الدفع.
يهدد الابتزاز التقليدي بالكشف عن معلومات خاصة، بينما يعد الابتزاز الإلكتروني أوسع نطاقاً، إذ يشمل التهديدات التي تستهدف البيانات والأنظمة وتوافر الخدمات. كل ابتزاز تقليدي هو شكل من أشكال الابتزاز، ولكن ليس كل ابتزاز هو ابتزاز تقليدي.
تغطي العديد من وثائق التأمين السيبراني الابتزاز، بما في ذلك مدفوعات الفدية، والتفاوض، وتكاليف التعافي، على الرغم من تفاوت التغطية والشروط. تستثني بعض الوثائق المدفوعات الموجهة إلى مجموعات التهديد الخاضعة للعقوبات.
نعم، الشركات الصغيرة والمتوسطة هي أهداف متكررة؛ فقد ظهر برامج الفدية في 88% من اختراقاتها في عام 2024، مقارنة بـ 39% في الشركات الكبيرة. يرى المهاجمون أن هذه الشركات تمتلك دفاعات أضعف وتدفع بشكل أسرع.
