🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد


تُعد قاعدة البيانات الوطنية للثغرات الأمنية (NVD) المستودع العام التابع للحكومة الأمريكية للثغرات البرمجية المعروفة، وتديرها المعهد الوطني للمعايير والتقنية (NIST). تعمل القاعدة على أخذ العيوب المدرجة في قائمة CVE وإثراء كل منها بنتيجة تقييم الخطورة، وتفاصيل المنتجات المتأثرة، وتصنيف نقاط الضعف، وهي البيانات التي تعتمد عليها ماسحات الثغرات الأمنية وفرق الأمن لاكتشاف المخاطر وترتيب أولوياتها.
يواجه هذا الدور حالياً ضغوطاً شديدة. فوفقاً لـ NIST، ارتفعت طلبات تقديم CVE بنسبة 263% بين عامي 2020 و2025، وفي أبريل 2026، قلصت NIST نطاق عمل NVD ليقتصر التحليل الكامل على الثغرات ذات الأولوية القصوى فقط.
NVD هي قاعدة بيانات عامة ومجانية توثق الثغرات الأمنية المعروفة في البرمجيات والأجهزة. أطلقتها NIST في عام 2005 لتزويد المؤسسات بمصدر موحد وموحد لبيانات الثغرات الأمنية التي يمكنهم دمجها مباشرة في أدواتهم الأمنية.
تتمثل ميزتها الأساسية في الإثراء. لا تقوم NVD باكتشاف الثغرات أو تعيين معرفاتها، بل تأخذ كل تقرير CVE منشور وتضيف إليه التحليل الذي يجعله قابلاً للاستخدام، محولةً تقرير الثغرة الخام إلى بيانات يمكن للماسح الضوئي مطابقتها مع الأنظمة الفعلية، ويمكن للفريق ترتيبها حسب درجة الخطورة.
لكل ثغرة أمنية، تضيف NVD عدة نقاط بيانات موحدة:
تقوم NVD بتقييم الثغرات باستخدام الإصدار 3.1 من CVSS، بينما يتم اعتماد الإصدار 4.0 في جميع أنحاء الصناعة. وفي منتصف عام 2026، بدأت بإضافة بيانات "تصنيف الثغرات الخاص بأصحاب المصلحة" (SSVC) من وكالة CISA لمساعدة الفرق على موازنة مدى الإلحاح إلى جانب درجة الخطورة الخام.
غالباً ما يتم الخلط بين NVD وقائمة CVE، لكنهما نظامان منفصلان بجهات إدارة مختلفة. قائمة CVE، التي تديرها مؤسسة MITRE غير الربحية ضمن برنامج CVE، هي المكان الذي تُسجل فيه الثغرات لأول مرة ويُخصص لها معرف فريد، مثل CVE-2026-21962. بعد ذلك، تستورد NVD هذا السجل وتقوم بإثرائه.
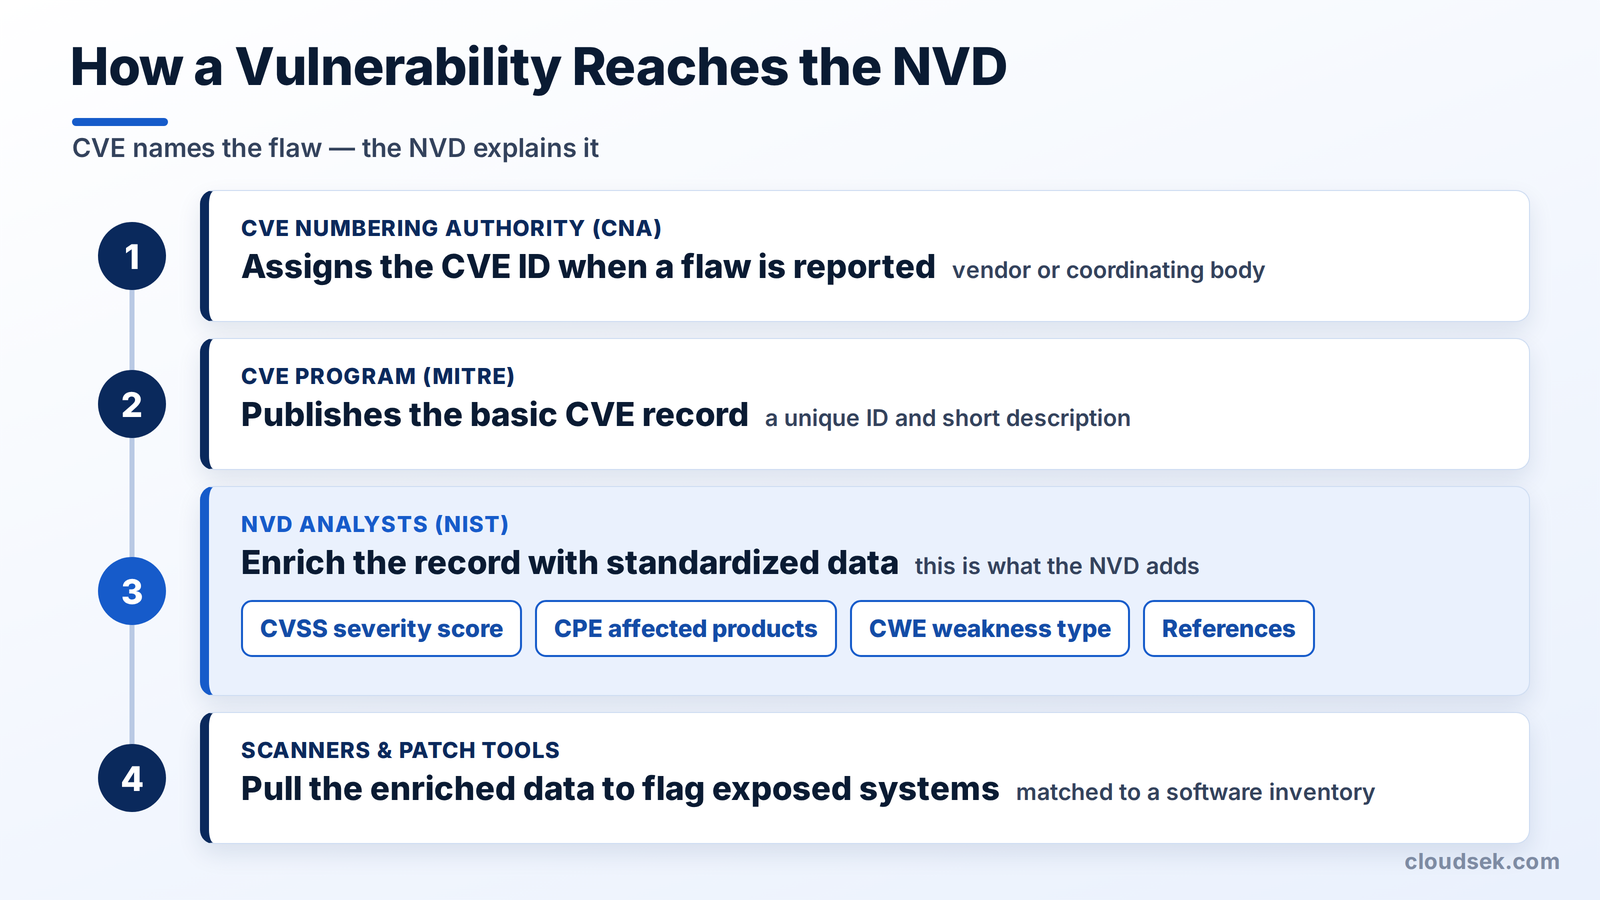
تمر الثغرة الأمنية بمسار محدد قبل وصولها إلى قاعدة بيانات الثغرات الوطنية (NVD). تقوم جهة ترقيم الثغرات (CNA) - والتي غالباً ما تكون شركة تقنية مثل مايكروسوفت أو هيئة تنسيقية - بتعيين معرف الثغرة (CVE ID) عند الإبلاغ عن الخلل، ثم يقوم برنامج CVE بنشر السجل الأساسي.
من هنا، يبدأ محللو NVD في إثراء البيانات. فهم يحددون درجة خطورة الثغرة (CVSS)، ويربطون المنتجات المتأثرة باستخدام نظام (CPE)، ويصنفون نقاط الضعف باستخدام (CWE)، ويضيفون المراجع ذات الصلة. بعد ذلك، تقوم ماسحات الثغرات وأدوات إدارة التصحيحات بسحب هذه البيانات المثرية لتحديد الأنظمة المعرضة للخطر داخل المؤسسة.
انهار نموذج إثراء البيانات في NVD تحت وطأة حجم العمل. ففي فبراير 2024، أدى انقطاع في العقود إلى توقف معالجة الثغرات تقريباً، مما أدى إلى تراكم عشرات الآلاف من ثغرات CVE غير المحللة. وعلى الرغم من أن المعهد الوطني للمعايير والتقنية (NIST) قام بإثراء ما يقرب من 42,000 ثغرة في عام 2025 - وهو رقم يتجاوز أي عام سابق - إلا أنه ظل متأخراً عن مواكبة الارتفاع المستمر في عدد البلاغات.
تجاوزت الاضطرابات حدود NVD. ففي أبريل 2025، توقف تمويل العقد الحكومي الأمريكي الخاص ببرنامج CVE لفترة وجيزة، مما أثار مخاوف من احتمال توقف خط أنابيب فهرسة الثغرات بالكامل قبل تجديد التمويل في اللحظة الأخيرة.
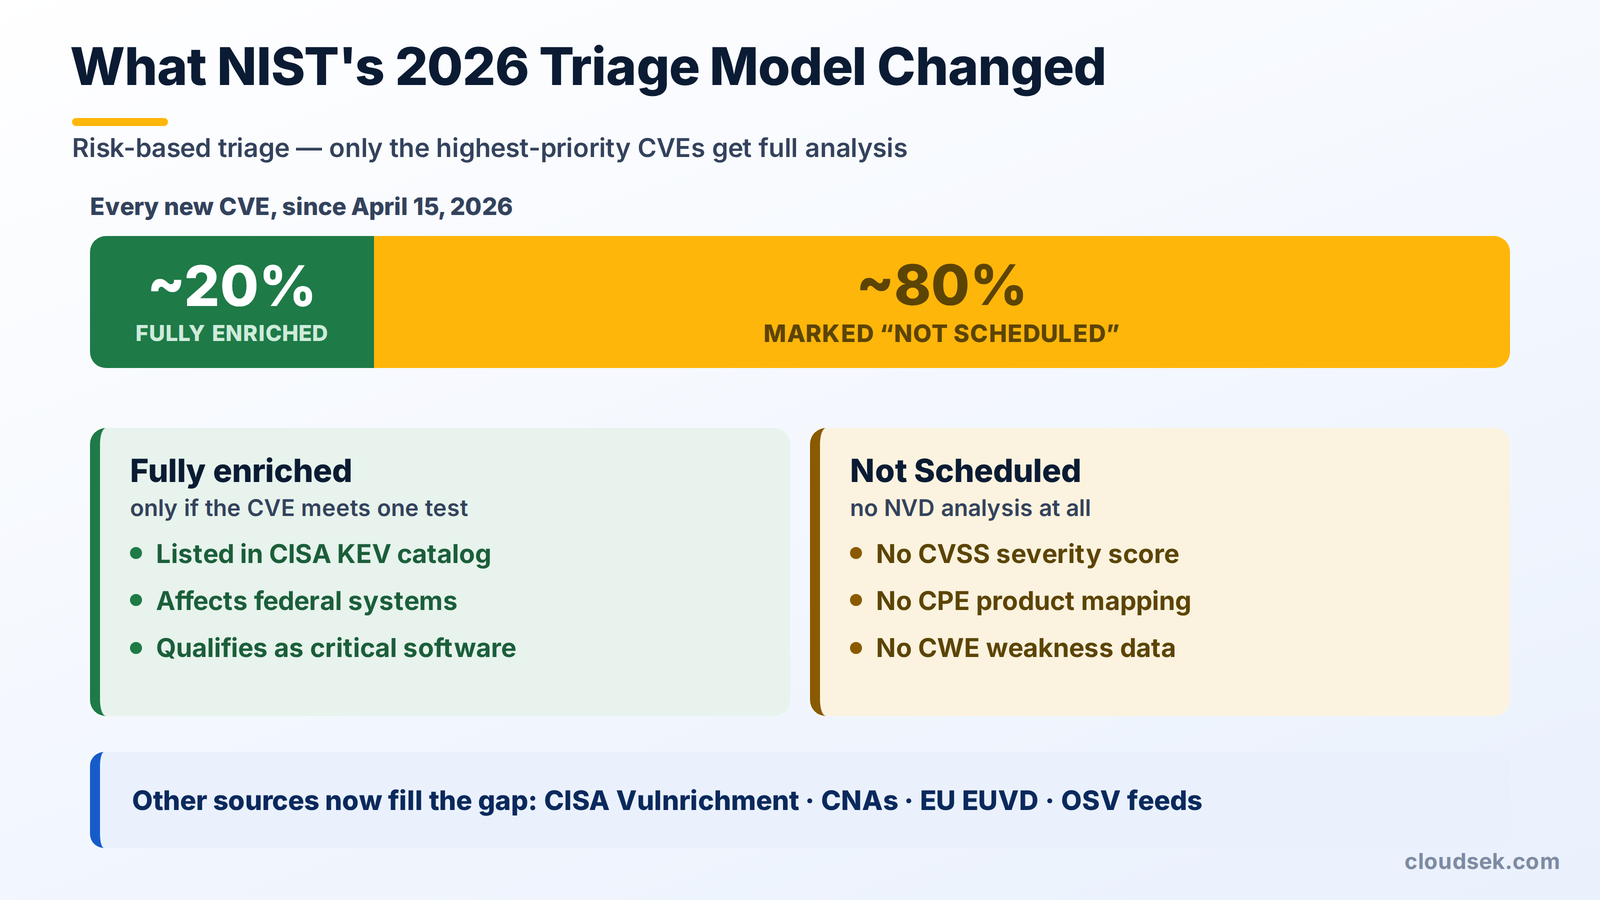
لذا، قام المعهد الوطني للمعايير والتقنية (NIST) بتغيير القواعد. ففي 15 أبريل 2026، انتقل المعهد إلى نظام الفرز القائم على المخاطر، حيث يقتصر الإثراء الكامل فقط على ثغرات CVE التي تظهر في كتالوج الثغرات المستغلة فعلياً (KEV) التابع لوكالة الأمن السيبراني وأمن البنية التحتية (CISA) أو التي تؤثر على الأنظمة الفيدرالية، أو التي تُصنف كبرمجيات حرجة. أما بقية الثغرات، والتي تقدر بنحو 80% من ثغرات CVE الجديدة، فيتم تمييزها بـ "غير مجدولة" ولا تحصل على درجة CVSS أو ربط بالمنتجات أو بيانات حول نقاط الضعف.
وقد تدخلت مصادر أخرى لسد هذه الفجوة. حيث يوفر برنامج "Vulnrichment" التابع لـ CISA وجهات ترقيم الثغرات (CNAs) الآن بيانات CVSS وCPE، كما أطلق الاتحاد الأوروبي قاعدة بياناته الخاصة (EUVD)، وتوسعت مصادر البيانات مفتوحة المصدر مثل (OSV) في تغطيتها. وبذلك، أصبحت المؤسسات التي كانت تعتمد سابقاً على NVD كمصدر وحيد، تدمج الآن عدة مصادر معاً.
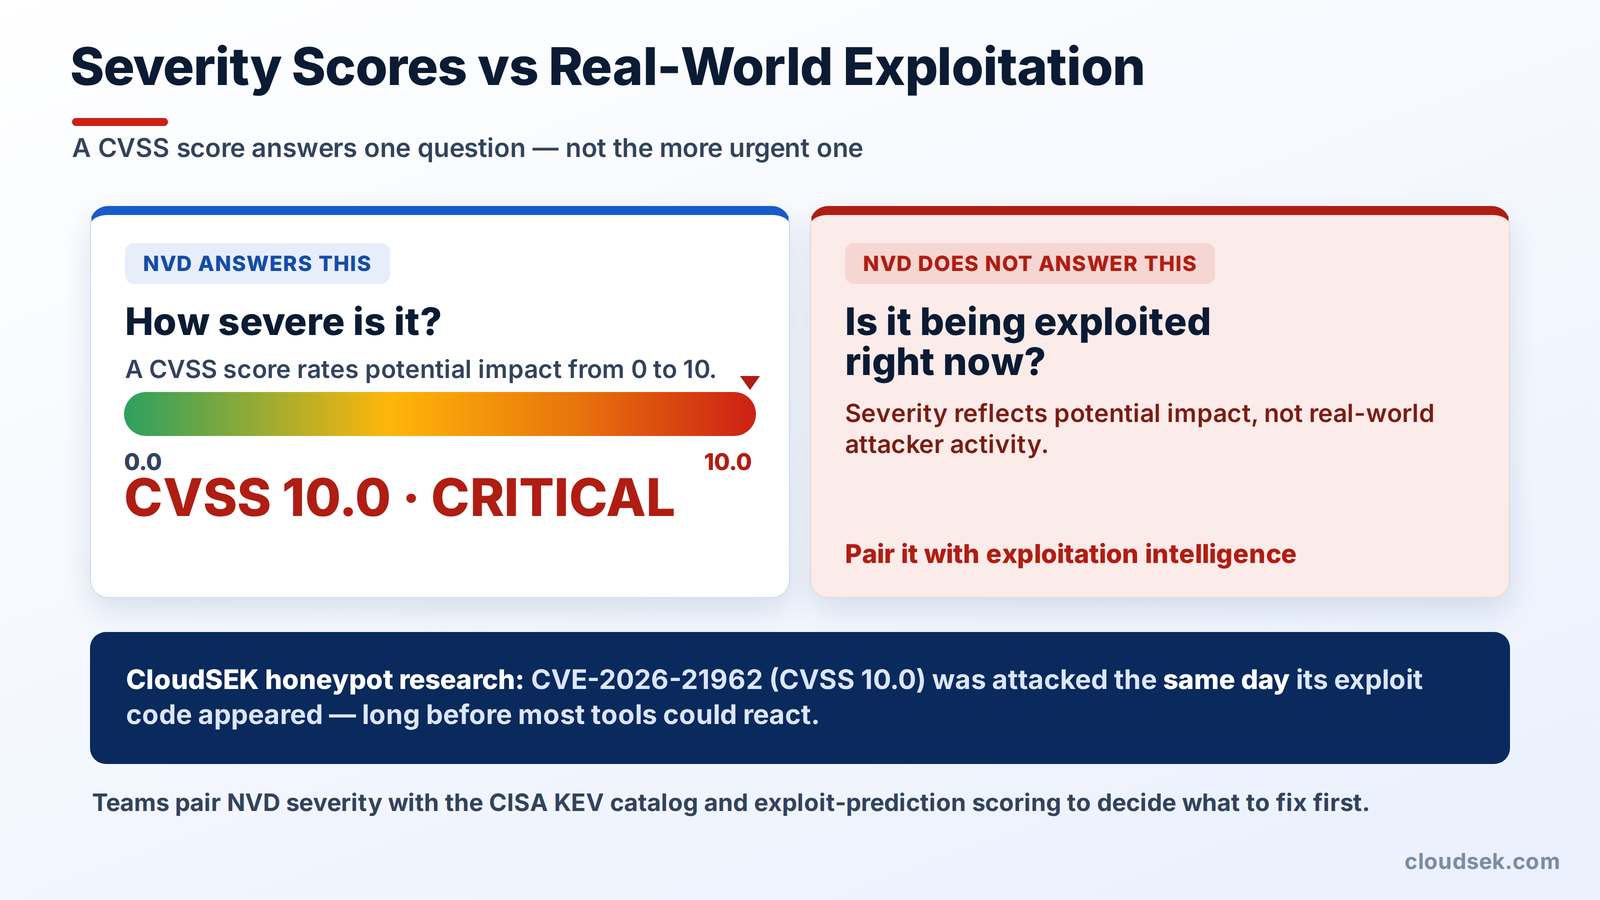
تجيب بيانات NVD على سؤال واحد بوضوح: ما مدى خطورة الثغرة؟ لكنها لا تجيب على سؤال أكثر إلحاحاً: هل يتم استغلال هذا الخلل حالياً؟ تعكس درجة CVSS التأثير المحتمل، وليس النشاط الفعلي على أرض الواقع، وغالباً ما يختلف الاثنان.
تُقاس هذه الفجوة بالساعات. أبحاث المصائد الرقمية (Honeypot) من CloudSEK كشفت أن ثغرة حرجة في Oracle WebLogic (CVE-2026-21962، بدرجة CVSS 10.0) تعرضت للهجوم في نفس اليوم الذي ظهر فيه كود الاستغلال الخاص بها، وذلك قبل وقت طويل من قدرة معظم الأدوات على الاستجابة. ولهذا السبب، تقوم فرق الأمن بشكل متزايد بدمج بيانات خطورة NVD مع معلومات الاستغلال، مثل كتالوج CISA KEV وتوقعات الاستغلال، لاتخاذ قرارات بشأن الأولويات في المعالجة.
قاعدة بيانات NVD متاحة مجاناً للجميع عبر الموقع “nvd.nist.gov”، ويمكن البحث فيها باستخدام معرف الثغرة (CVE ID) أو الكلمات المفتاحية أو المنتج أو درجة الخطورة، مما يجعلها مرجعاً سريعاً للبحث عن خلل محدد.
للأتمتة، توفر NVD واجهة برمجة تطبيقات (API) عامة وموجزات بيانات قابلة للتنزيل تستخدمها الأدوات مباشرة. هكذا تعمل منصات مسح الثغرات وإدارة التصحيحات: فهي تسحب بيانات NVD، وتطابقها مع قائمة برمجيات المؤسسة، وتحدد ما يحتاج إلى اهتمام فوري.
لا، فقاعدة بيانات الثغرات الوطنية (NVD) هي مورد حكومي أمريكي، لكن تستخدمه فرق الأمن في جميع أنحاء العالم. وقد أطلق الاتحاد الأوروبي قاعدة بيانات الثغرات الخاصة به (EUVD) في عام 2025 كبديل إقليمي.
تحتوي قاعدة بيانات NVD على أكثر من 300,000 معرف CVE، مع فهرسة أكثر من 308,000 معرف بحلول نهاية عام 2025. وتتجاوز الطلبات الجديدة الآن 40,000 طلب سنوياً.
تقوم قاعدة بيانات NVD بفهرسة وتقييم جميع معرفات CVE المعروفة بناءً على درجة خطورتها، بينما يدرج فهرس CISA KEV فقط المعرفات التي تم التأكد من استغلالها فعلياً. يشير فهرس KEV إلى الأولوية العاجلة، بينما توفر NVD الشمولية.
لا، لن يتم إغلاق قاعدة بيانات NVD؛ فهي تواصل عملها وفق نموذج جديد لفرز الثغرات قائم على المخاطر. وهي الآن تقوم بإثراء البيانات بالكامل فقط لمعرفات CVE ذات الأولوية القصوى بدلاً من معالجة كل المعرفات.
عادةً ما يظهر معرف CVE في قاعدة بيانات NVD خلال أيام من نشره، على الرغم من أن عملية الإثراء الكامل للبيانات تستغرق وقتاً أطول. ومنذ تغيير نموذج الفرز في عام 2026، قد لا تحصل معظم معرفات CVE على تحليل كامل من NVD.
لا، تدرج قاعدة بيانات NVD فقط الثغرات التي لها معرف CVE عام مسبقاً، لذا فإن ثغرات اليوم صفر الحقيقية لا تظهر إلا بعد الكشف عنها. فهي تعكس الثغرات المعروفة والمنشورة، وليس الثغرات السرية.
