🚀 أصبحت CloudSek أول شركة للأمن السيبراني من أصل هندي تتلقى استثمارات منها
اقرأ المزيد




خلال عملية استباقية لمراقبة الويب المظلم والتفاعل مع الجهات الفاعلة التي أجراها فريق CloudSek TRIAD، قمنا بتحديد وتحليل منصة تجارية نشطة لـ التصيد كخدمة (PhaaS) تعمل تحت اسم BlueKit. وقد خلص تحقيقنا إلى أن BlueKit توفر بنية تحتية متكاملة للتصيد الاحتيالي مصممة لتمكين حملات واسعة النطاق لسرقة بيانات الاعتماد، واختطاف الجلسات، والاستيلاء على الحسابات، مستهدفة المؤسسات المالية ومزودي الخدمات السحابية ومنصات العملات المشفرة وخدمات التجارة الإلكترونية الكبرى حول العالم.
تُظهر المنصة مستوى عالٍ من النضج التشغيلي من خلال مستويات اشتراك منظمة، ولوحات تحكم مركزية للإدارة، ونشر آلي لعمليات التصيد، وأدوات مدمجة لتجنب الكشف. تدعم BlueKit قوالب تصيد للعديد من العلامات التجارية العالمية، بما في ذلك المؤسسات المصرفية، وMicrosoft، وGoogle، وAmazon، وApple، وGitHub، ومحافظ العملات المشفرة، مع دمج ميزات التصيد عبر الرسائل القصيرة (smishing)، وإشعارات فورية للضحايا عبر Telegram، ودعم متصفحات مكافحة الكشف، وسير عمل آلي لمعالجة بيانات الاعتماد المسروقة.
من النتائج الهامة التي توصلنا إليها خلال تحليلنا هي الانتقال الأخير للمنصة إلى نموذج عرض صفحات التصيد القائم على تقنية الند للند (P2P)، والذي صُمم لإخفاء البنية التحتية الخلفية للتصيد عن أدوات مطوري المتصفح وتقنيات تحليل الشبكات التقليدية. هذا التطور يزيد بشكل كبير من القدرة على الصمود أمام الكشف التقليدي القائم على مؤشرات الاختراق (IOC)، وبصمات مجموعات التصيد، وجهود تحديد هوية البنية التحتية.
بناءً على تقييمنا، تمثل BlueKit نظاماً بيئياً إجرامياً ناضجاً وقابلاً للتوسع ومحسناً تجارياً، قادراً على خفض الحاجز التقني بشكل كبير أمام الجهات الفاعلة ذات المهارات المحدودة، مع زيادة التخفي والاستمرارية التشغيلية في الوقت ذاته. تشكل المنصة تهديداً خطيراً للبيئات السحابية للمؤسسات، والمؤسسات المالية، وحسابات المستخدمين عالية القيمة على مستوى العالم.
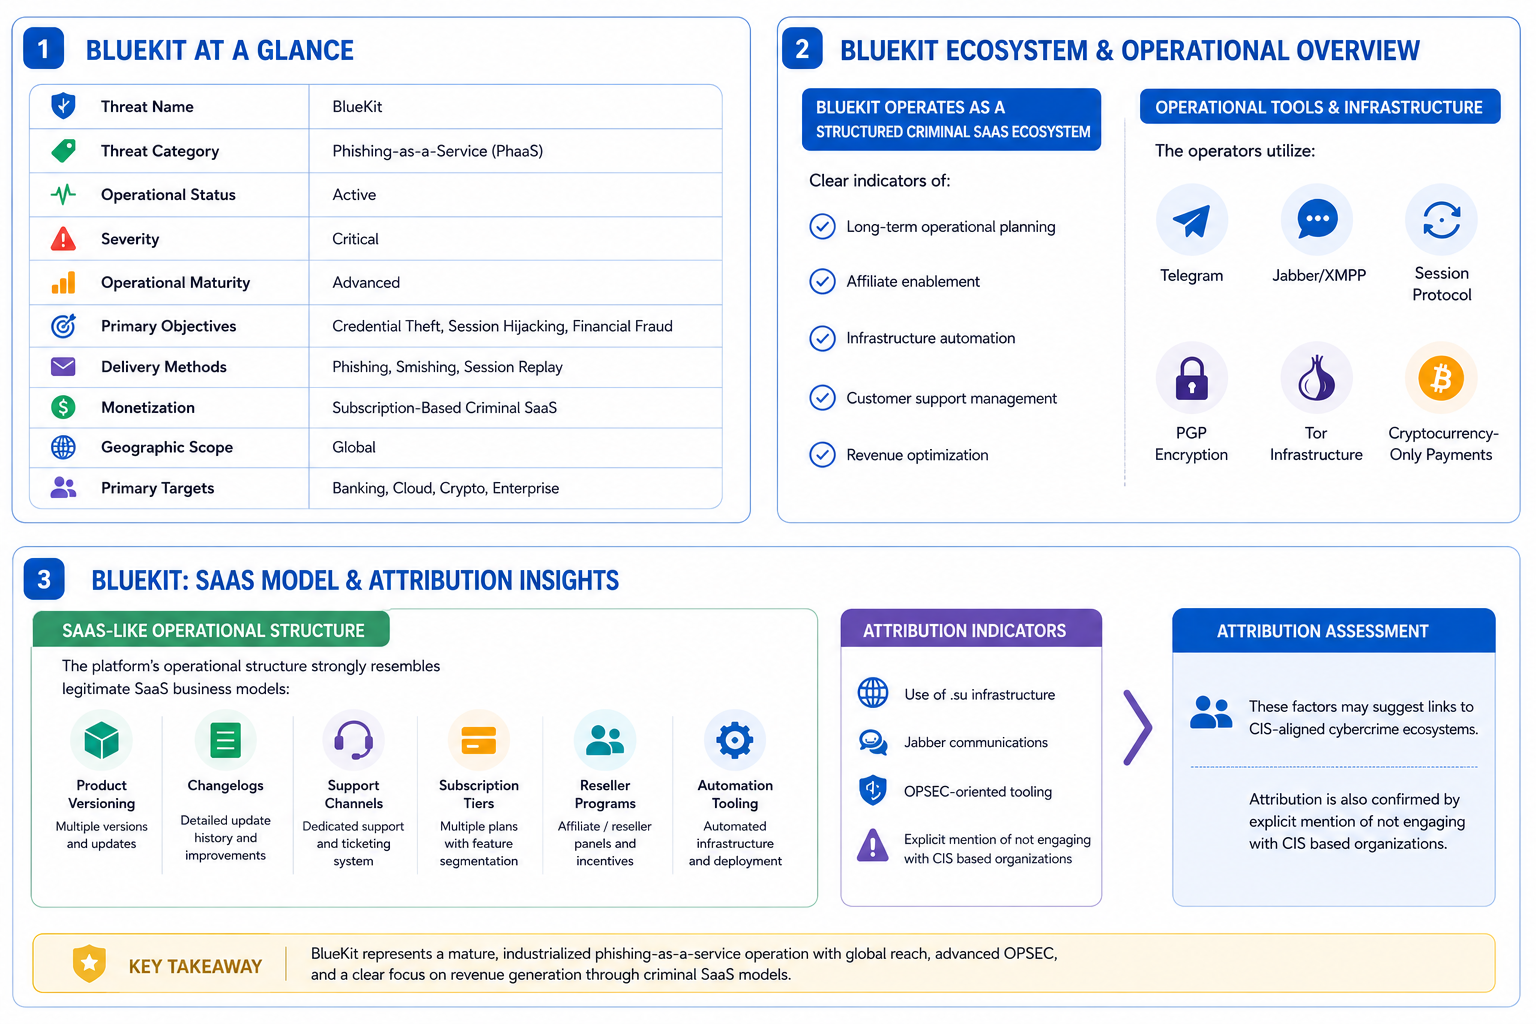
تعمل BlueKit كـ نظام بيئي إجرامي منظم للبرمجيات كخدمة (SaaS) مع مؤشرات واضحة على:
يستخدم المشغلون:
يشبه الهيكل التشغيلي للمنصة إلى حد كبير نماذج أعمال البرمجيات كخدمة (SaaS) المشروعة، بما في ذلك:
قد يشير استخدام البنية التحتية لنطاقات .su، واتصالات جابير، والأدوات الموجهة نحو أمن العمليات (OPSEC) إلى وجود روابط مع بيئات الجريمة السيبرانية المرتبطة برابطة الدول المستقلة؛ كما يتم تأكيد هذا الإسناد من خلال الإشارة الصريحة إلى عدم التعامل مع المنظمات التي تتخذ من رابطة الدول المستقلة مقراً لها.
نطاقات الشبكة المفتوحة (Clearnet): bluekit[.]ws, bluekit[.]cc, bluekit[.]su, bluekit[.]pk
خدمة تور (Tor): bluekitsmi6sd5mjurh3l7n7oeizbedoe2hw2lsljtb5nbxiul6hzkqd[.]onion.
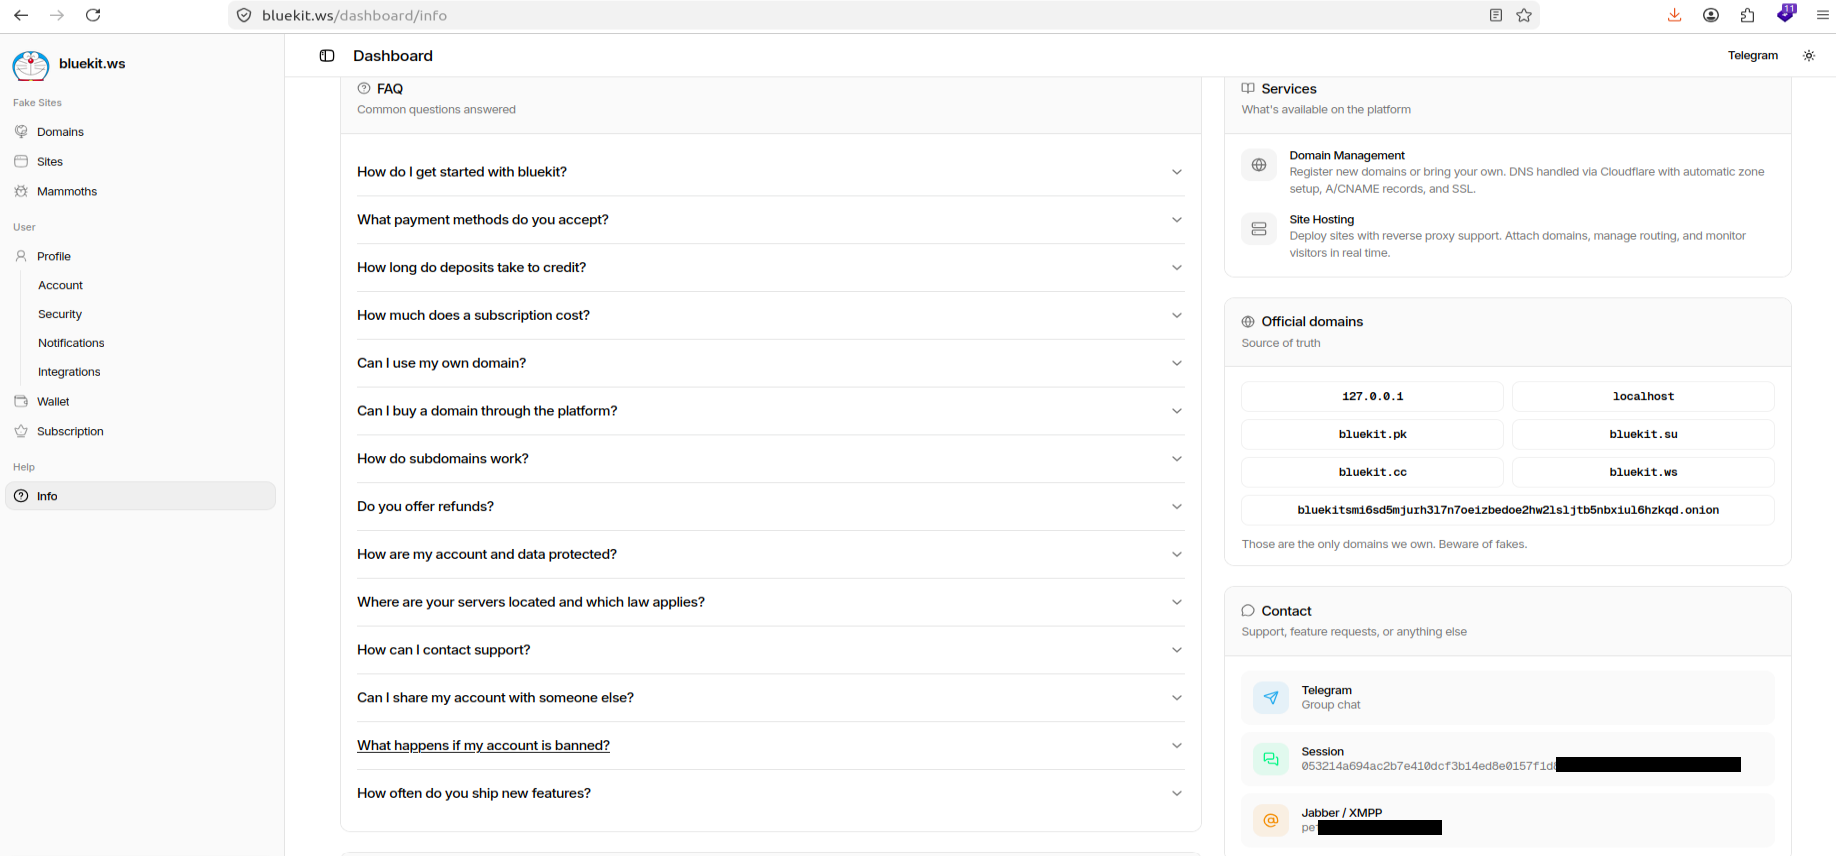
المخطط الكامل المستخرج من `/_next/static/chunks/111d_ug--1sxq.js`. تم الكشف عن جميع الجداول والأعمدة والقيم التعدادية والعلاقات البالغ عددها 29، ومن بينها:
لقطة شاشة للوحة تحكم الماموث (الضحايا)
