

اقرأ جميع المدونات من هذا المؤلف

CloudSEK's investigation into an exposed Silent Lynx server uncovered cyber espionage operations targeting Central Asian governments and critical infrastructure. Findings include compromised Tajik railway networks, thousands of defence-related government documents, intrusion into Uzbekistan's Smart Forestry platform, and phishing lures targeting Turkmenistan. The investigation also revealed DeepSeek-powered AI-assisted reconnaissance, data collection, and evidence cleanup, alongside indicators suggesting a Kazakhstan nexus.
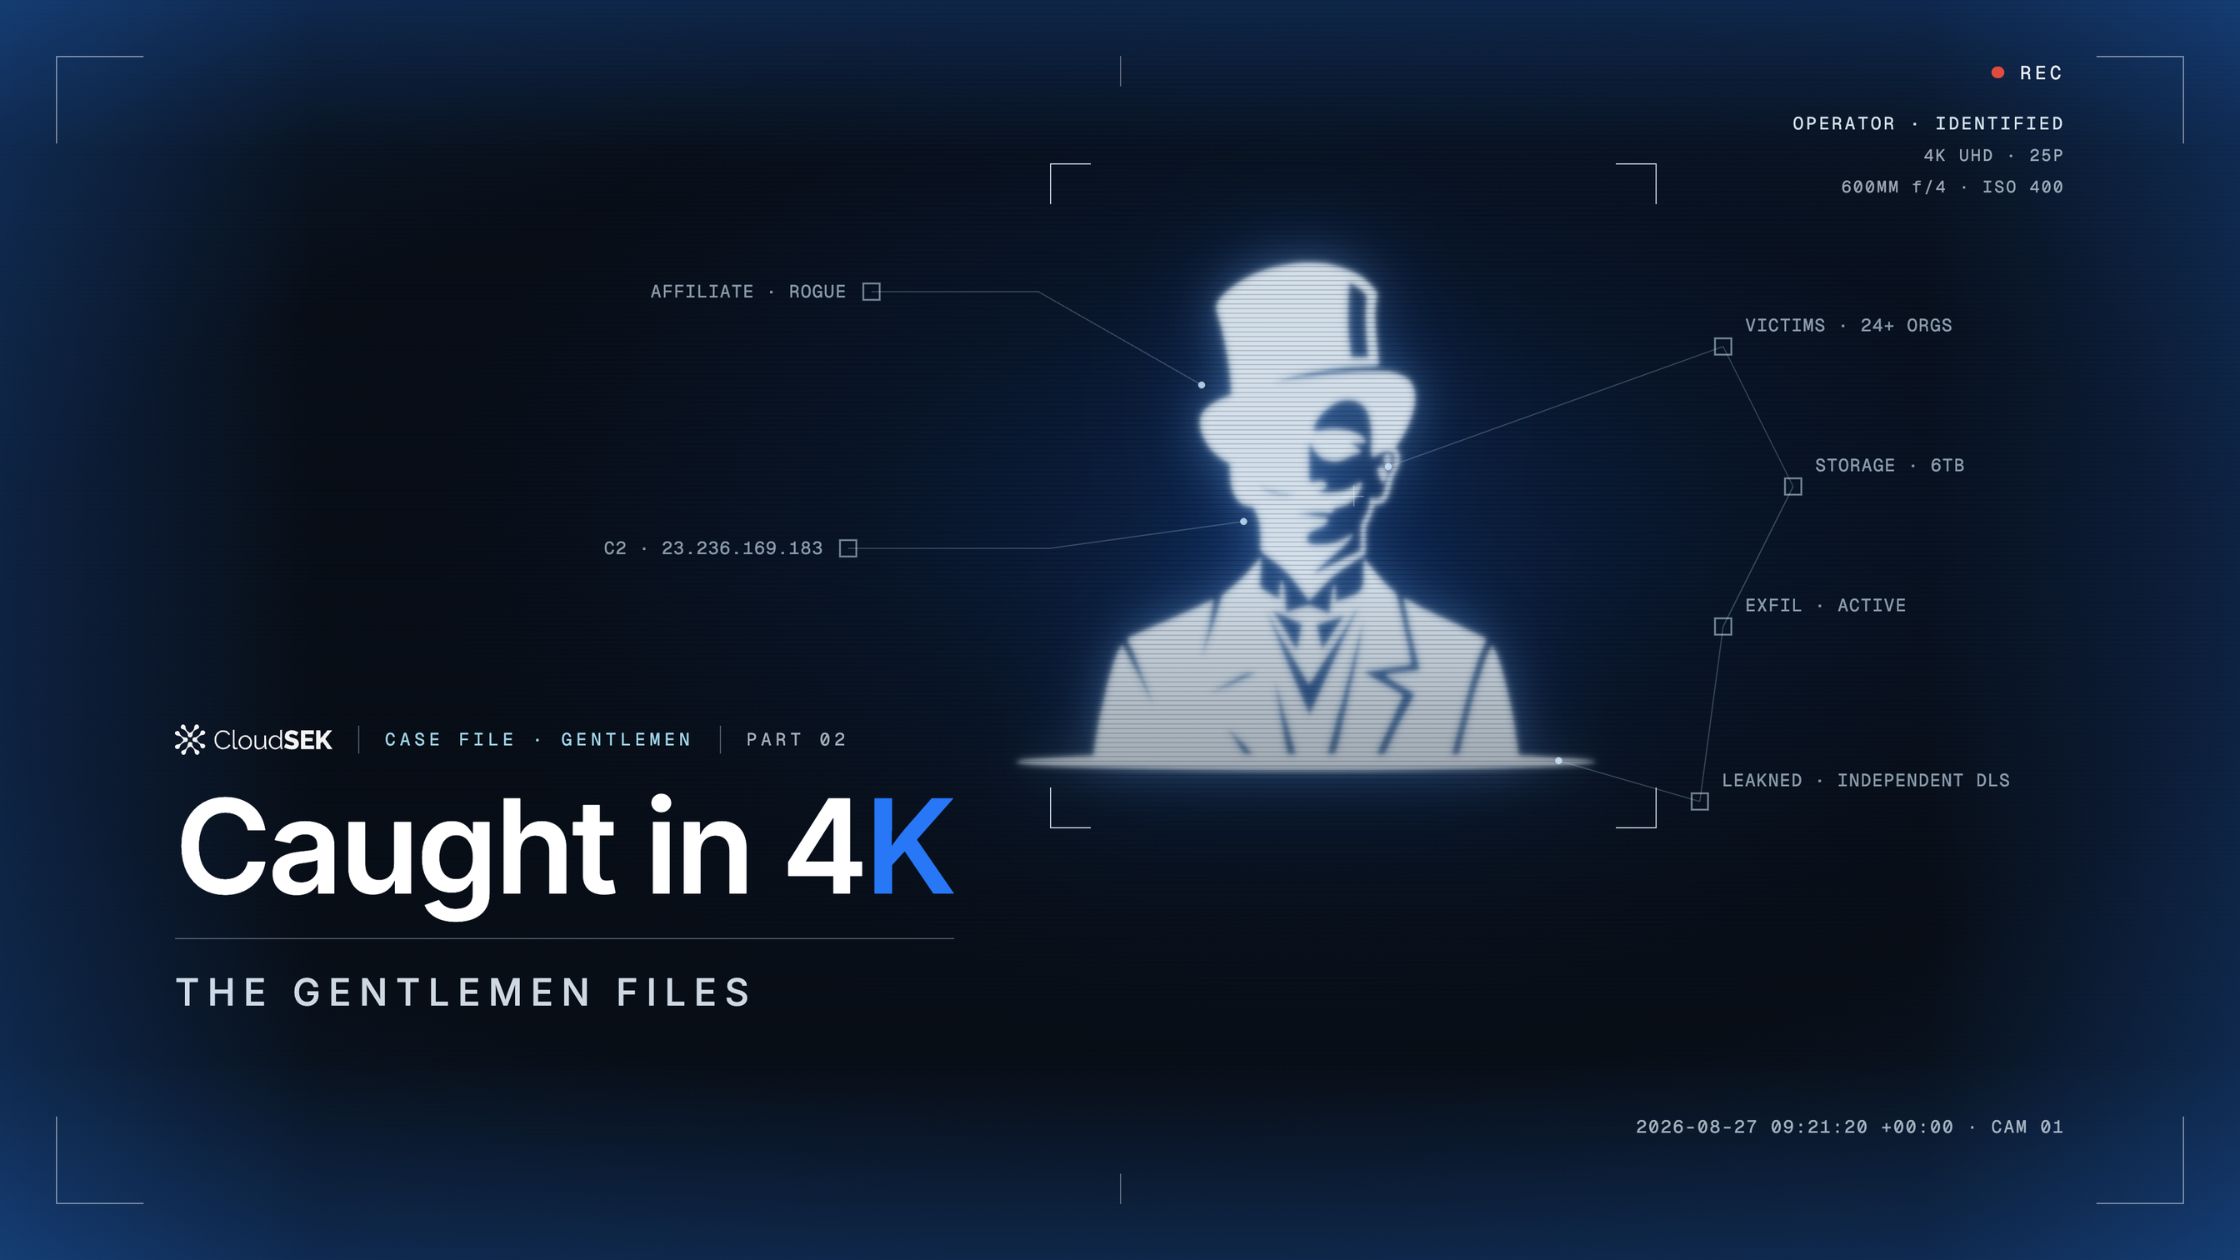
A Russian-speaking Gentlemen ransomware affiliate called Azazel robbed two dozen victims across six countries, then double-crossed his own gang by publishing the loot on a private leak site and pocketing every dollar. CloudSEK traced 50TB of exposed infrastructure and a live AI-driven attack chain. Read how "Caught in 4K" cracked the operation.
اقرأ جميع الأوراق البيضاء والتقارير من هذا المؤلف
اكتشف ساحة المعركة الرقمية المتصاعدة في تقرير مشهد التهديدات السيبرانية في الشرق الأوسط 2025-2026! يكشف هذا التحليل الهام عن بيئة معقدة للغاية تغذيها أنشطة القرصنة ذات الدوافع السياسية، وعمليات التجسس المتقدمة والمستمرة (APT) المرتبطة بجهات حكومية، والارتفاع الهائل في هجمات برامج الفدية. تعرف على كيفية استغلال الجهات الفاعلة للثغرات لاختراق كبرى القطاعات الحكومية والمالية.
اقرأ المزيد
يكشف تقرير «MichaMichaBot: الكشف عن التهديدات التي تستغل رؤوس «X-Frame-Options» المفقودة» كيف يستغل مجرمو الإنترنت هذه الثغرة الأمنية لشن هجمات التصيد الاحتيالي من خلال تضمين مواقع ويب شرعية في إطارات iframe مع لوحات تسجيل دخول مزيفة. يوفر نظرة ثاقبة لأساليب الهجوم هذه والاستراتيجيات العملية لتأمين الأصول الرقمية ضد مثل هذه التهديدات.
اقرأ المزيد
استكشف تقرير CloudSek حول التهديدات الإلكترونية في الشرق الأوسط، بما في ذلك تحليل تكتيكات قراصنة الإنترنت ومجموعة APT وتوصيات الأمن السيبراني.
اقرأ المزيداقرأ جميع مقالات قاعدة المعرفة من هذا المؤلف
